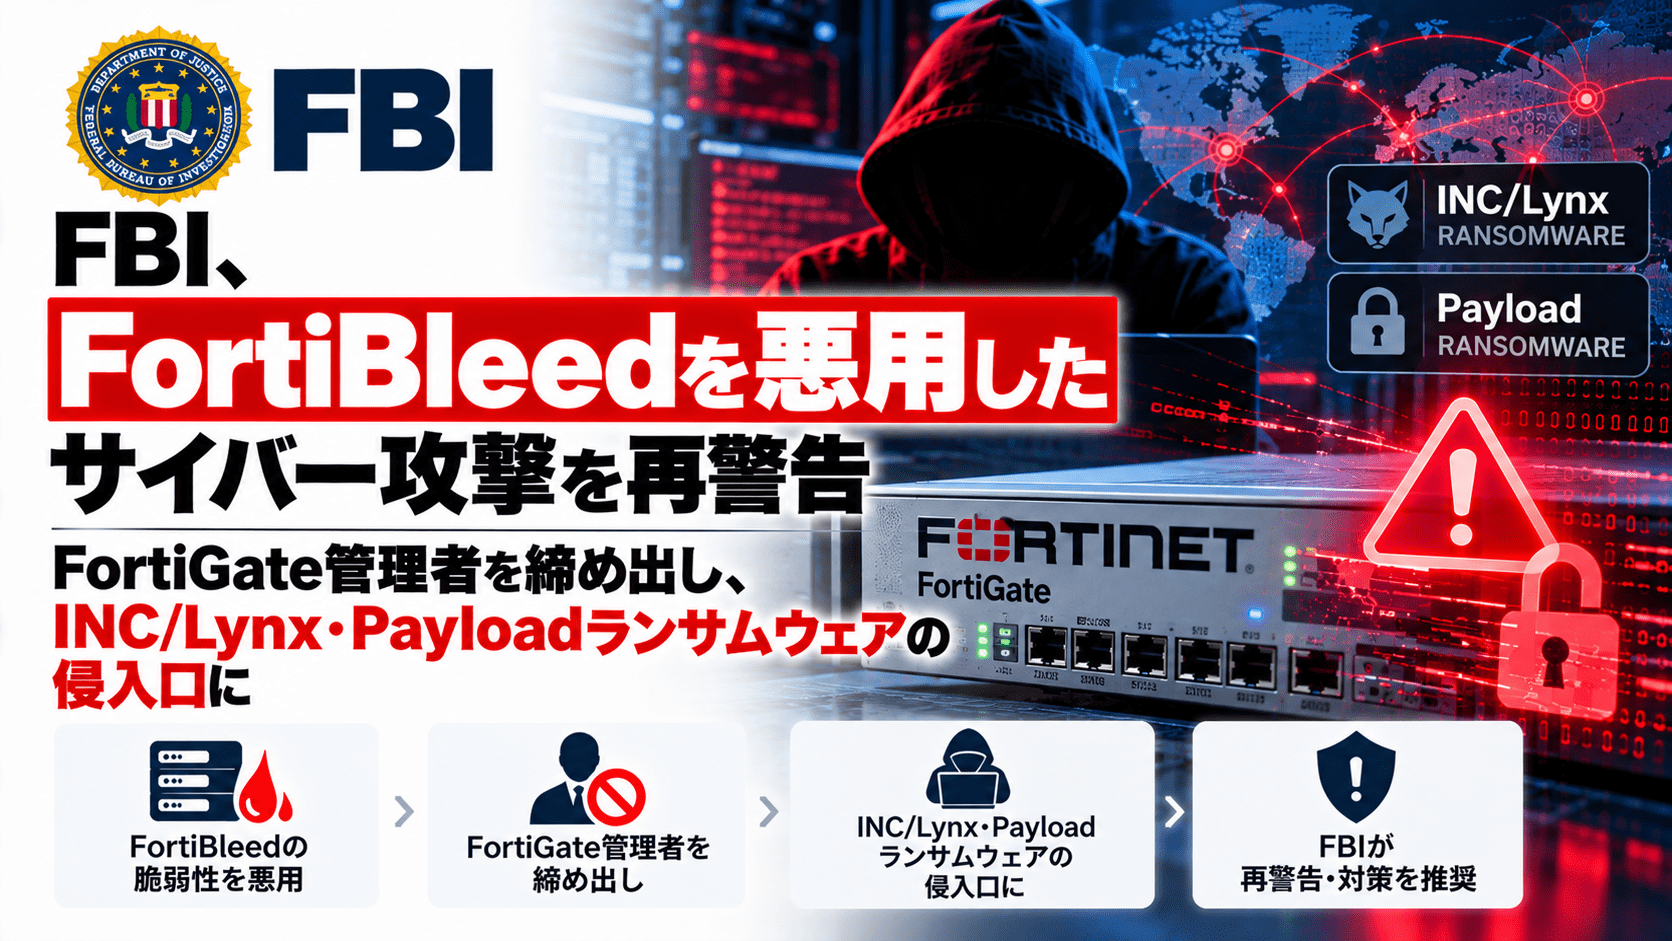
米連邦捜査局(FBI)と米シークレットサービス(USSS)は2026年10月6日、Fortinet FortiGateファイアウォールやSSL-VPNゲートウェイを狙う「FortiBleed」について、攻撃が現在も継続しているとして共同サイバーセキュリティ注意喚起「JCSA-20261006-01」を公開しました。
FortiBleedは2026年6月に大規模な認証情報窃取キャンペーンとして明らかになったもので、セキュリティ対策LabではFortinetによるFortiBleedの公式分析と過去の認証バイパス脆弱性との関係を既報で整理しています。今回のFBI・USSSの注意喚起は、その後も漏えい済み認証情報が攻撃に使われ続け、管理者の締め出しやランサムウェア攻撃への初期アクセス提供まで発展していることを示す続報です。
攻撃者は過去に漏えいした認証情報やインフォスティーラー由来の認証情報を利用して、インターネットへ公開されたFortiGateを探索し、パスワードスプレーやクレデンシャルスタッフィングを実行します。侵害後には新しい管理者アカウントを作成し、正規の管理者アカウントを削除したりパスワードを変更したりすることで、組織側をFortiGateから締め出す事例も確認されています。
FBIとUSSSはさらに、FortiBleedの攻撃チェーンがランサムウェア攻撃の初期侵入経路として利用されており、INC/LynxやPayloadランサムウェアの攻撃者へ侵害済みネットワークへのアクセスが提供されているとしています。
FortiBleedは新たなFortinet製品の脆弱性ではありません。Fortinetも6月の公式分析で、過去のインシデントで取得された認証情報の再利用と、パスワード管理が不十分でMFAが設定されていない機器へのブルートフォースが中心だと説明しています。
FortiBleed最新注意喚起のサマリー
- FBIと米シークレットサービスが2026年10月6日、FortiBleedに関する共同注意喚起「JCSA-20261006-01」を公開
- FortiBleedはインターネット公開されたFortiGateファイアウォールとSSL-VPNゲートウェイを狙う認証情報侵害キャンペーン
- FBI・USSSの注意喚起は、SOCRadarが194か国で86,644台超の侵害機器を確認したとしている
- 攻撃者は過去に漏えいした認証情報やインフォスティーラー由来の情報を利用
- クレデンシャルスタッフィング、パスワードスプレー、オフラインパスワード解析を組み合わせる
- 侵害したFortiGate上に新しい管理者アカウントを作成して永続化
- 正規管理者アカウントの削除やパスワード変更により、被害組織を機器から締め出す事例を確認
- FortiGate侵害後にActive Directoryを列挙し、内部ネットワークへの横展開を試みる
- 侵害済みネットワークへのアクセスをInitial Access Broker(IAB)が販売
- INC/Lynxランサムウェア、Payloadランサムウェアの攻撃者への初期アクセス提供を確認
- FBI・USSSは外部管理アクセスの制限、全VPN・管理セッション終了、認証情報変更、フィッシング耐性MFAを推奨
- FortinetはFortiBleedを「新しいFortinet脆弱性ではない」と説明
- パッチ適用だけでは不十分で、管理者・VPN認証情報、既存セッション、設定、APIキー、ログまで確認する必要がある
| 項目 | 内容 |
|---|---|
| 注意喚起 | JCSA-20261006-01 |
| 公開日 | 2026年10月6日 |
| 公開主体 | FBI、米シークレットサービス(USSS) |
| 対象 | インターネット公開されたFortinet FortiGate、SSL-VPNゲートウェイ |
| 攻撃 | FortiBleed認証情報侵害キャンペーン |
| 規模 | SOCRadarの確認として194か国・86,644台超 |
| 主な侵入手法 | 漏えい認証情報、クレデンシャルスタッフィング、パスワードスプレー、オフライン解析 |
| 侵害後の活動 | 管理者アカウント作成、正規管理者の削除・変更、AD列挙、横展開 |
| ランサムウェアとの関連 | INC/Lynx、Payload |
| Fortinetの見解 | 新しいFortinet脆弱性ではない |
| 主な対策 | 管理アクセス制限、セッション失効、認証情報変更、MFA、設定・ログ確認、PBKDF2、APIキー確認 |
攻撃者が正規管理者をFortiGateから締め出す
今回のFBI・USSS注意喚起で新たに強調されたのが、侵害後に組織側の管理者がFortiGateへアクセスできなくなる「ロックアウト」です。
FBIとUSSSによると、攻撃者は最初の侵入後に、それまで存在しなかった新しい管理者アカウントをFortiGate上へ作成します。
その後、一部の事例では、
- 正規の管理者アカウントを削除
- 正規管理者のパスワードを変更
- 攻撃者が作成した管理者アカウントを残す
といった操作が行われています。
これにより、被害組織は自社のファイアウォールやVPNゲートウェイに管理者としてログインできない状態になる一方、攻撃者はアクセスを維持したまま内部ネットワークへの横展開を試みることができます。
FBI・USSSは、こうした事例では通常の「パッチ適用とパスワード変更」だけでは復旧できない場合があると警告しています。
FortiBleedは新しい脆弱性ではない
今回の注意喚起は、FortiGateに新しいゼロデイ脆弱性が発見されたという内容ではありません。
Fortinetは2026年6月19日のPSIRT公式ブログで、FortiBleedについて、
- 過去のインシデントで取得された認証情報の再利用
- パスワード管理が不十分な機器への攻撃
- MFAが有効化されていない機器へのブルートフォース
が中心との分析を示しています。
Fortinetは「これは新しいFortinetの脆弱性ではない」と明記しています。
今回のFBI・USSS注意喚起は、新しいCVEの修正を求めるものではなく、すでに流出・窃取された可能性がある認証情報が現在も攻撃へ利用されていることへの警告です。
6月の既報では、FortiBleedとCVE-2026-24858、CVE-2025-59718、CVE-2025-59719との関係、Fortinetが示したIoC、認証情報リセット・MFA・PBKDF2・管理アクセス制限などの初期対策を整理しています。今回の記事は、その後にFBI・USSSが確認した「継続攻撃」「管理者ロックアウト」「ランサムウェアへの初期アクセス提供」を中心に扱います。
漏えい認証情報・インフォスティーラー・パスワードスプレーを組み合わせる
FBI・USSSは、FortiBleedの攻撃チェーンを詳細に説明しています。
攻撃者はまず、インターネットへ公開されたFortiGate SSL-VPNポータルを自動的に探索します。
その後、
- 過去のFortinet関連の漏えいデータ
- インフォスティーラーのログ
- 過去に取得した認証情報
などを利用し、クレデンシャルスタッフィングやパスワードスプレーを実行します。
さらに、侵害した環境から取得したパスワードハッシュをGPUクラスタへ投入し、HashcatやHashtopolisを使ってオフラインで解析していました。
解析された認証情報は自動的に整理・検証され、攻撃者は組織名、売上規模、ネットワーク構成などをもとに価値の高い標的を選別していたとされています。
旧SHA-256ハッシュがオフライン解析の対象に
FBI・USSSはFortiBleedの要因として、再利用・漏えいされた認証情報に加え、旧来のSHA-256によるパスワード保存方式も挙げています。
FortinetはFortiOSの新しいバージョンで、管理者認証情報の保存方式としてPBKDF2を利用できます。
PBKDF2はパスワードからハッシュを生成する処理を意図的に重くするため、単純なSHA-256よりも大量の候補を試すオフラインパスワード解析への耐性を高められます。
FBI・USSSは、FortiOS 7.2.11以降でFortinetが案内するPBKDF2の利用状況を確認し、弱い旧ハッシュを削除するよう求めています。
JPCERT/CCも6月の注意喚起で、FortiGateの設定ファイルに含まれる管理者パスワードハッシュが取得された場合、機器へ再度アクセスしなくてもオフライン解析される可能性があると警告していました。
日本国内への影響については、JPCERT/CCによるFortiBleedの国内組織向け注意喚起で整理しています。
Active Directoryへ横展開、認証情報侵害がFortiGateだけで終わらない
FortiBleedで問題となるのは、FortiGateの管理者アカウントが侵害されるだけではありません。
FBI・USSSによると、攻撃者は有効な認証情報を取得した後、
- Active Directoryのアカウント情報を列挙
- 内部環境でもパスワードスプレーを実施
- 特権アカウントを探索
- 内部ネットワークへ横展開
する活動を行っています。
JPCERT/CCも6月、日本国内組織に関係する情報がFortiBleedのデータに含まれていることを確認し、FortiGateを起点にWindowsドメイン認証情報まで影響した事例について注意を呼び掛けています。
国内組織への影響やKerberos・NTLM認証ハッシュの傍受リスクについては、セキュリティ対策Labの「JPCERT/CC がFortinetのFortiBleedで日本国内組織の被害を確認」で整理しています。
そのため、FortiGateのパスワード変更だけで対応を終了すると、すでに内部へ侵入した攻撃者や取得済みのAD認証情報を見逃す可能性があります。
INC/Lynx・Payloadランサムウェアへの初期アクセスを提供
FBIとUSSSは今回、FortiBleedとランサムウェア攻撃との関係も明記しました。
注意喚起によると、FortiBleedの攻撃チェーンを利用するInitial Access Broker(IAB)が、侵害したネットワークへのアクセスを下流の攻撃者へ提供しています。
確認されているランサムウェア関連組織として、
- INC/Lynxランサムウェア
- Payloadランサムウェア
が挙げられています。
つまりFortiBleedの目的は認証情報を収集するだけではなく、侵害した企業ネットワークへの「入口」を商品として提供し、その後のランサムウェア攻撃につながる構造になっています。
FBI・USSSは、FortiBleedの攻撃チェーンがランサムウェア攻撃者の初期侵入経路として実際に観測されているとしています。
86,644台超、194か国に影響
FBI・USSSの共同注意喚起では、SOCRadarの確認結果として、FortiBleedによって侵害されたFortinetデバイスが194か国で86,644台を超えるとしています。
CISAが6月18日にFortiBleedについて最初の注意喚起を出した時点では、約74,000台のFortinet機器に関連する漏えい認証情報を把握していました。
その後の調査で対象規模が拡大しています。
FBI・USSSは10月時点でも、攻撃者が取得済みの認証情報を使ってインターネットへ公開されたFortiGateを継続的にスキャンしているとしています。
「6月に発生した認証情報漏えい」として過去の事案扱いにせず、現在も有効な攻撃キャンペーンとして確認する必要があります。
パッチ適用済みでも認証情報変更・セッション失効が必要
FortiBleedは新しいソフトウェア脆弱性を利用する攻撃ではないため、FortiOSを最新版へ更新するだけでは対応が完了しません。
FBI・USSSが推奨している主な対策は次の通りです。
外部からの管理アクセスを制限
FortiGateの管理インターフェースをインターネットへ直接公開しない構成を優先します。
FBI・USSSは、
- Trusted Hostsによる制限
- local-in policyによる制限
- インターネットからの管理アクセス自体を廃止
の順で、より強い制限を推奨しています。
管理・VPNセッションをすべて終了
すでに攻撃者が有効なセッションを保持している場合、パスワード変更後もアクセスが継続する可能性があります。
すべての管理者セッションとVPNセッションを終了し、VPN利用者・管理者の認証情報を再設定します。
フィッシング耐性のあるMFAを導入
リモートアクセスと管理者アカウントの双方でMFAを有効化し、外部公開されたゲートウェイ・管理インターフェースで確実に適用されているか確認します。
多要素認証(MFA)は、パスワードが漏えいした場合の不正ログイン防止策の一つです。
不明な管理者アカウントを確認
攻撃者は侵害後に新しい管理者アカウントを作成しています。
FortiGate上の、
- 管理者
- VPNユーザー
- 設定変更
を既知の正常な構成と比較し、心当たりのないアカウントや変更がないか確認します。
FortiGateだけでなくADログも確認
FBI・USSSは、
- ファイアウォールログ
- VPNログ
- 認証ログ
- ドメインコントローラーログ
を確認し、不審なログイン、横展開、アカウント作成、設定変更を調査するよう求めています。
REST APIキーも確認、未知のキーは削除
FBI・USSSは今回、FortiGateのREST APIキーについても確認を求めています。
REST APIキーは、
- 自動設定
- バックアップ作成
- 監視
- 外部システム連携
などに利用できます。
攻撃者が有効なAPIキーを保持していれば、管理者パスワードを変更した後も別経路からアクセスされる可能性があります。
組織はすべてのAPIキーについて用途と所有者を確認し、
- 心当たりのないAPIキーを削除
- 正規APIキーを再発行・更新
するようFBI・USSSは推奨しています。
情報システム部門が確認したい項目
FortiGateまたはFortinet SSL-VPNを利用する企業は、今回の注意喚起を受けて次の項目を確認できます。
- FortiGate管理画面をインターネットへ公開していないか
- SSL-VPNを外部公開している機器をすべて把握しているか
- 6月のFortiBleed注意喚起後にVPN・管理者パスワードを変更したか
- すべての管理者・VPNセッションを失効させたか
- 管理者とVPN利用者にMFAを設定しているか
- 不明な管理者アカウントが追加されていないか
- 正規管理者のパスワードや権限が変更されていないか
- FortiGate設定を既知の正常なバックアップと比較したか
- 不明なREST APIキーが作成されていないか
- FortiGate、VPN、AD・LDAPのログを横断して調査したか
- 管理者認証情報がPBKDF2で保存されているか
- AD/LDAP連携アカウントも侵害された前提で確認したか
- 過去のFortiBleed対象調査で「該当なし」だった場合も、現在のログを再確認したか
今回のFBI・USSS注意喚起は、FortiBleedが過去の認証情報漏えいで終わっておらず、取得された認証情報が現在も侵入、永続化、横展開、ランサムウェア攻撃へ利用されていることを示しています。
出典
- FortiBleed Operations Continue Targeting Exposed Systems Leading to Reports of Lockouts(JCSA-20261006-01) – FBI / U.S. Secret Service
- Analysis of Reported Credential Compromise of FortiGate Devices – Fortinet PSIRT
- FortiGateデバイスの認証情報を使った攻撃キャンペーンの分析 – Fortinet
- CISA Urges Hardening Fortinet Devices After Reports of Credential Exposure – CISA
- Fortinet製品に関連する認証情報の漏えいに関する注意喚起(JPCERT-AT-2026-0019) – JPCERT/CC
関連記事
 FFmpeg の MagicYUVデコーダーに深刻な脆弱性 PixelSmash-CVE-2026-8461
 e-Gov公文書が「IEモード」で開けない-原因と暫定対処まとめ
 SolarWinds、認証バイパス/RCEなど複数の重大脆弱性を修正(CVE-2025-40536/40537/40551/40552/40553/40554)
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 FortinetのFortiSOAR / FortiWebに新たな認証関連の脆弱性(CVE-2025-59808/CVE-2025-64471)
 WordPress 本体で危険度の高い脆弱性 wp2shell-サイバー攻撃への悪用が発生(CVE-2026-63030,CVE-2026-60137)

