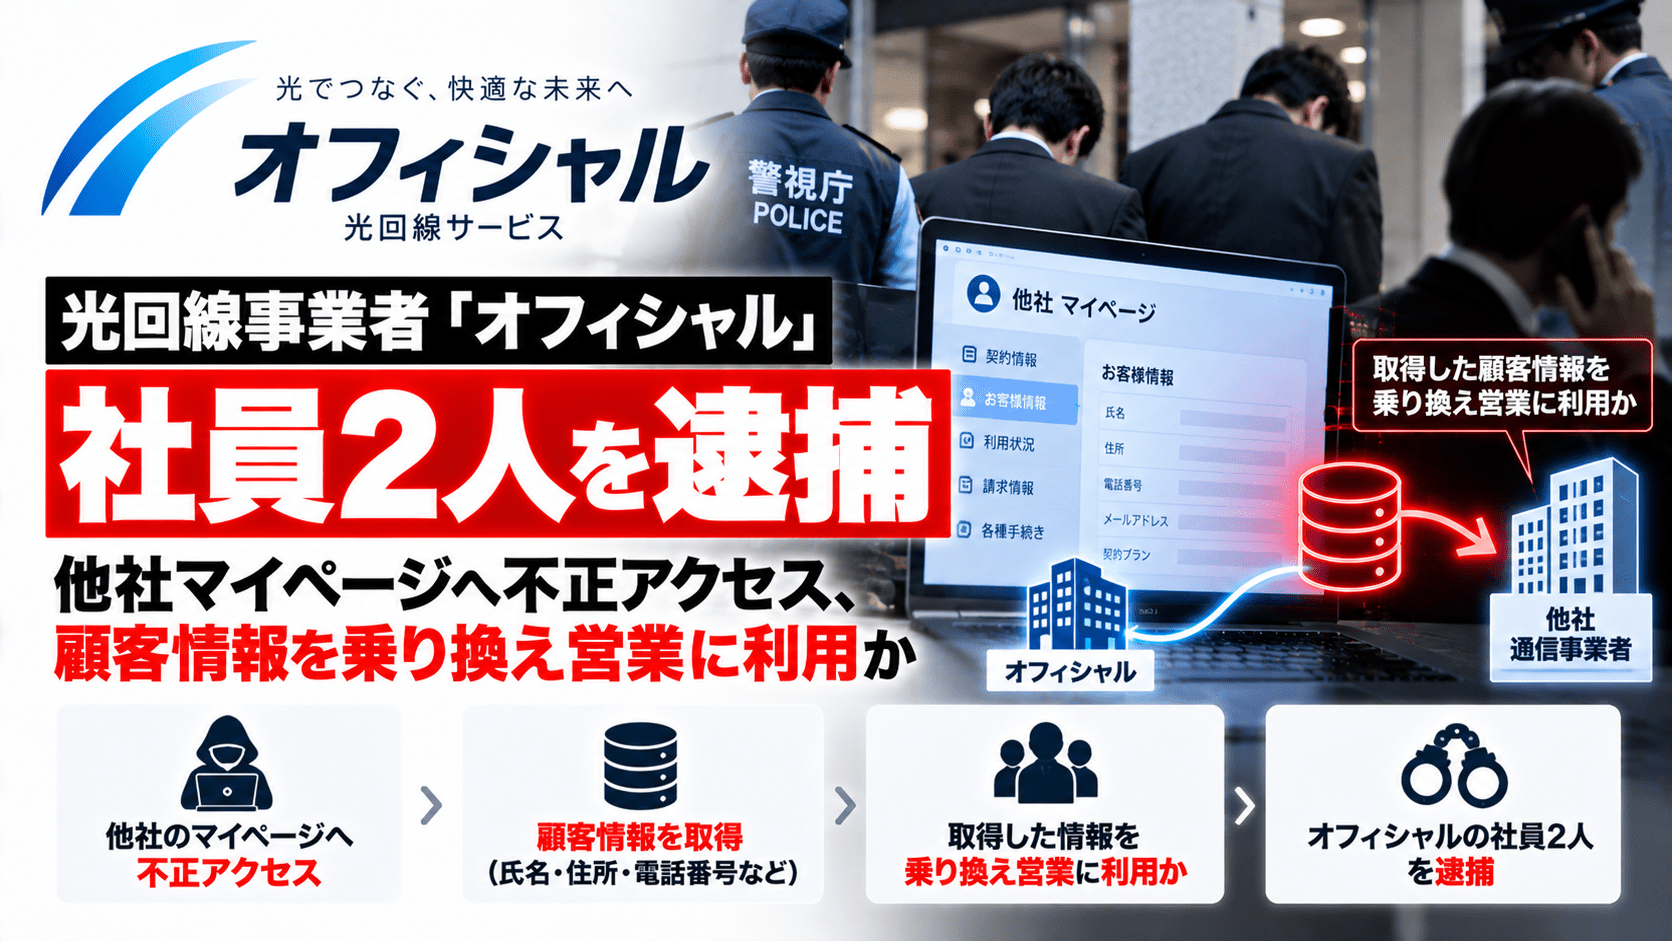
他の通信事業者の顧客向けマイページへ不正アクセスし、取得した契約情報などを光回線の乗り換え営業に利用した疑いで、警視庁サイバー犯罪対策課が株式会社オフィシャルの社員2人を逮捕したことが2026年10月8日、複数の報道で明らかになりました。
時事通信によると、警視庁は不正アクセス禁止法違反と不正競争防止法違反の疑いで、同社社員の向後愛容疑者(38)と大山未来容疑者(40)を逮捕しました。2人はいずれも容疑を認めていると報じられています。
攻撃では、競合する通信事業者の顧客へ担当者を装って電話をかけ、郵便番号や生年月日などを聞き出したうえで、IDやパスワードを忘れた利用者向けのログイン機能を利用してマイページへ不正アクセスしたとされています。
警視庁は、同様の手口で約3年間に約3,700件の顧客情報へ不正アクセスし、約2,500件の契約乗り換えにつなげていた可能性があるとみて捜査しています。被害額は年間約1億8,000万円相当と報じられています。
株式会社オフィシャル社員2人逮捕のサマリー
- 警視庁サイバー犯罪対策課が株式会社オフィシャルの社員2人を逮捕
- 容疑は不正アクセス禁止法違反と不正競争防止法違反
- 他の通信事業者の顧客向けマイページへ不正ログインした疑い
- 顧客へ電話し、郵便番号や生年月日などを聞き出したとされる
- IDなどを忘れた利用者向けのログイン機能を悪用したと報じられている
- マイページから契約プラン、オプション、月額料金などを把握
- 取得した情報を使い、光回線の契約乗り換えを勧誘した疑い
- 警視庁は約3年間で約3,700件の顧客情報へ不正アクセスした可能性を捜査
- 約2,500件が契約乗り換えにつながった可能性
- 被害額は年間約1億8,000万円相当と報じられている
- 2人はいずれも容疑を認めていると報道
- 被害を受けた通信事業者名は、10月8日13時台までの主要報道では公表されていない
| 項目 | 内容 |
|---|---|
| 公表・報道日 | 2026年10月8日 |
| 捜査機関 | 警視庁サイバー犯罪対策課 |
| 所属企業 | 株式会社オフィシャル |
| 逮捕者 | 社員2人 |
| 容疑 | 不正アクセス禁止法違反、不正競争防止法違反 |
| 手口 | 電話で本人確認情報を聞き出し、他社マイページへ不正ログイン |
| 取得したとされる情報 | 契約プラン、オプション、月額料金など |
| 捜査中の規模 | 約3,700件への不正アクセス、約2,500件の乗り換え |
| 被害額 | 年間約1億8,000万円相当と報道 |
| 被害通信事業者 | 報道では名称非公表 |
郵便番号や生年月日を聞き出してマイページへ不正ログイン
時事通信によると、2人は競合する通信事業者の顧客へ担当者を装って電話をかけ、郵便番号や生年月日などを聞き出していました。
被害側のマイページには、IDなどを忘れた利用者が本人確認情報を入力してログインできる仕組みがあり、2人はこの機能を利用したとされています。
不正ログイン後には、
- 契約中の料金プラン
- オプション
- 月額料金
などを確認し、その情報を基に「事業者を変更すれば安くなる」などと説明して、自社側の光回線サービスへの乗り換えを勧誘したと報じられています。
これは、ソフトウェアの脆弱性を悪用してサーバーへ侵入するタイプの攻撃とは異なります。
利用者本人から聞き出した情報を使い、正規の本人確認・ログイン機能を不正利用する手口です。
不正アクセスの定義や代表的な手口では、他人の識別符号を利用したログインなども不正アクセスに含まれます。
約3年間で3,700件、2,500件が乗り換えにつながった可能性
時事通信は、警視庁が2人について、2026年3月までの約3年間に同様の手口で約3,700件の顧客情報へ不正アクセスした可能性があるとみていると報じています。
このうち約2,500件が光回線の契約乗り換えにつながった可能性があります。
FNNは、不正アクセスに関連するとみられる契約解除について約2,500件、被害額を年間約1億8,000万円と報じています。
テレビ朝日も、被害額は年間約1億8,000万円相当とみられるとしています。
約3,700件は「顧客情報へ不正アクセスした可能性がある件数」、約2,500件は「契約乗り換えにつながった可能性がある件数」であり、同じ意味の数字ではありません。
2026年4月の容疑を報じる媒体も
FNNは、2人が2026年4月に他の通信事業者の顧客情報へ不正アクセスし、営業活動へ利用した疑いで逮捕されたと報じています。
一方、時事通信は、警視庁が今年3月までの約3年間に約3,700件の不正アクセスがあった可能性を調べていると報じています。
現時点で警視庁の事件概要を掲載した一般向け公式リリースは確認できておらず、報道各社で説明されている対象期間には差があります。
本記事では、特定の1回の容疑事実と、警視庁が余罪として捜査している長期間の行為を分けて扱います。
株式会社オフィシャルは光回線・コールセンター事業を展開
株式会社オフィシャルは埼玉県所沢市に本社を置く企業です。
同社公式サイトでは、
- コールセンター事業
- 法人ソリューション事業
を事業内容として掲載しています。
同社の事業案内では、通信回線や各種プロバイダの提案を行っていると説明しています。
別の同社公式ページでは、「オフィシャル光」「オフィスマート光」などの光回線サービスも紹介し、他社光コラボレーションからの事業者変更を案内しています。
今回の逮捕は同社社員個人に対する容疑であり、10月8日13時台までに株式会社オフィシャルの公式サイトで本件に関する会社声明は確認されていません。
同日、ハイホーも3万8,509件の不正ログインを公表
10月8日には通信事業者の株式会社ハイホーも、同社が提供する複数サービスのマイページで38,509件の不正ログインが確認されたと公表しています。
ハイホーが説明した手口には、今回の逮捕報道と共通する点があります。
ハイホーによると、
- 第三者が他社サービスへの契約切替えを目的として電話勧誘
- 利用者本人からマイページへのログインに必要な情報を聞き出す
- 取得した情報を使って本人になりすましてログイン
- 氏名、住所、電話番号、メール、契約・請求情報などを閲覧した可能性
が確認されています。
ハイホーは対応として、電話番号・郵便番号・生年月日を利用したログイン方式を廃止しました。
今回逮捕された2人についても、報道では郵便番号や生年月日などを利用して競合事業者のマイページへアクセスしたとされています。
ただし、警視庁やハイホーは、10月8日13時台までに「株式会社オフィシャルの社員による事件がハイホーの38,509件の不正ログイン事案に含まれる」と公表していません。
手口や公表日が近いことだけを根拠に、両事案を同一と断定することはできません。
「秘密の質問」型の本人確認は第三者に聞き出される前提で見直す
今回報じられた手口では、郵便番号や生年月日など、利用者が日常的に答えやすい情報がログインに利用されたとされています。
こうした情報は、
- 電話営業
- SNS
- 過去の情報漏えい
- 名簿
- 公開情報
などから第三者に取得される可能性があります。
認証設計では、「本人しか知らないはずの情報」として扱うのではなく、第三者に知られる可能性がある情報として設計する必要があります。
特に契約情報や請求情報を表示するマイページでは、
- パスワード
- ワンタイムコード
- 多要素認証(MFA)
- 登録済み端末
- パスキー
など、知識情報だけに依存しない認証方法を組み合わせる方法があります。
正規ログインでも「異常な営業利用」を検知できるか
今回のような不正アクセスでは、利用者から取得した情報で正規のログイン画面を通過するため、単純な脆弱性診断だけでは防ぎにくい場合があります。
サービス提供側では、
- 同じIPアドレスから多数の顧客アカウントへログインしていないか
- 短時間で多数の契約情報を閲覧していないか
- 通常と異なる端末・地域からアクセスしていないか
- パスワード再設定やID忘れ向け機能が大量利用されていないか
- ログイン直後に契約プランや料金情報だけを繰り返し閲覧していないか
- 本人確認情報によるログインにレート制限を設定しているか
などを監視できます。
「認証を突破されたか」だけではなく、認証後の利用パターンまで監視する必要があります。
営業部門による顧客情報利用も内部統制の対象
今回の容疑は、外部のサイバー犯罪者が金銭目的で情報を盗む典型的な不正アクセスとは異なり、競合企業の顧客情報を自社の営業活動に利用した疑いです。
企業では、セキュリティ対策をIT部門だけの問題として扱わず、
- 営業リストの入手元
- 個人情報の取得方法
- 営業担当者が参照する顧客情報
- 競合他社情報の利用
- コールセンターのトークスクリプト
- 営業実績に連動するインセンティブ制度
- 不正な情報取得を把握した際の通報経路
まで内部統制の対象として確認できます。
不正取得した顧客情報が営業成果へつながる仕組みがあれば、情報セキュリティだけでなくコンプライアンス、営業管理、人事、監査部門を含めて確認する必要があります。
出典
- 競合他社サーバーに不正アクセス容疑=取得情報基に営業か、2人逮捕―警視庁 – 時事通信
- 他の通信事業者の顧客情報を不正入手 契約乗り換え営業に利用か 光回線サービス代理店の2人を逮捕 – FNNプライムオンライン
- 不正アクセスで得た個人情報で営業か ネット回線会社の従業員2人逮捕 – テレビ朝日
- 光回線乗り換え促すため事業者マイページに不正ログインか 販売代理店の社員2人逮捕 – 日本テレビ
- 会社概要 – 株式会社オフィシャル
- 事業内容 – 株式会社オフィシャル
- お客様情報への第三者によるアクセスが確認された事案に関するご報告 – 株式会社ハイホー
関連記事
 警察共済組合職員が個人情報を漏洩させSNSで販売|セキュリティ インシデント 事例
 巨人軍選手の個人情報さらした疑い 日本生命元社員の女逮捕
 宮崎県小林市の職員が友人の個人情報を盗み見て懲戒解雇
 東急リバブル 元従業員が転職先へデータを不正持ち出し 一部へダイレクトメールを送付
 東京海上日動がライフプラザパートナーズへ出向者していた従業員が自社へ情報を漏洩させていた事を発表
 警察共済元職員が個人情報漏洩を認める SNSで「住所特定屋さん」と称して活動
 東京海上日動火災保険が情報漏洩に関して金融庁へ原因と再発防止策を提出
 株式会社これからが退職した元従業員による情報の不正な持ち出しを発表
 熊本県阿蘇市の職員が停職3か月の懲戒処分「複雑な家系図を作成したかった」為 戸籍管理情報へ不正アクセス

