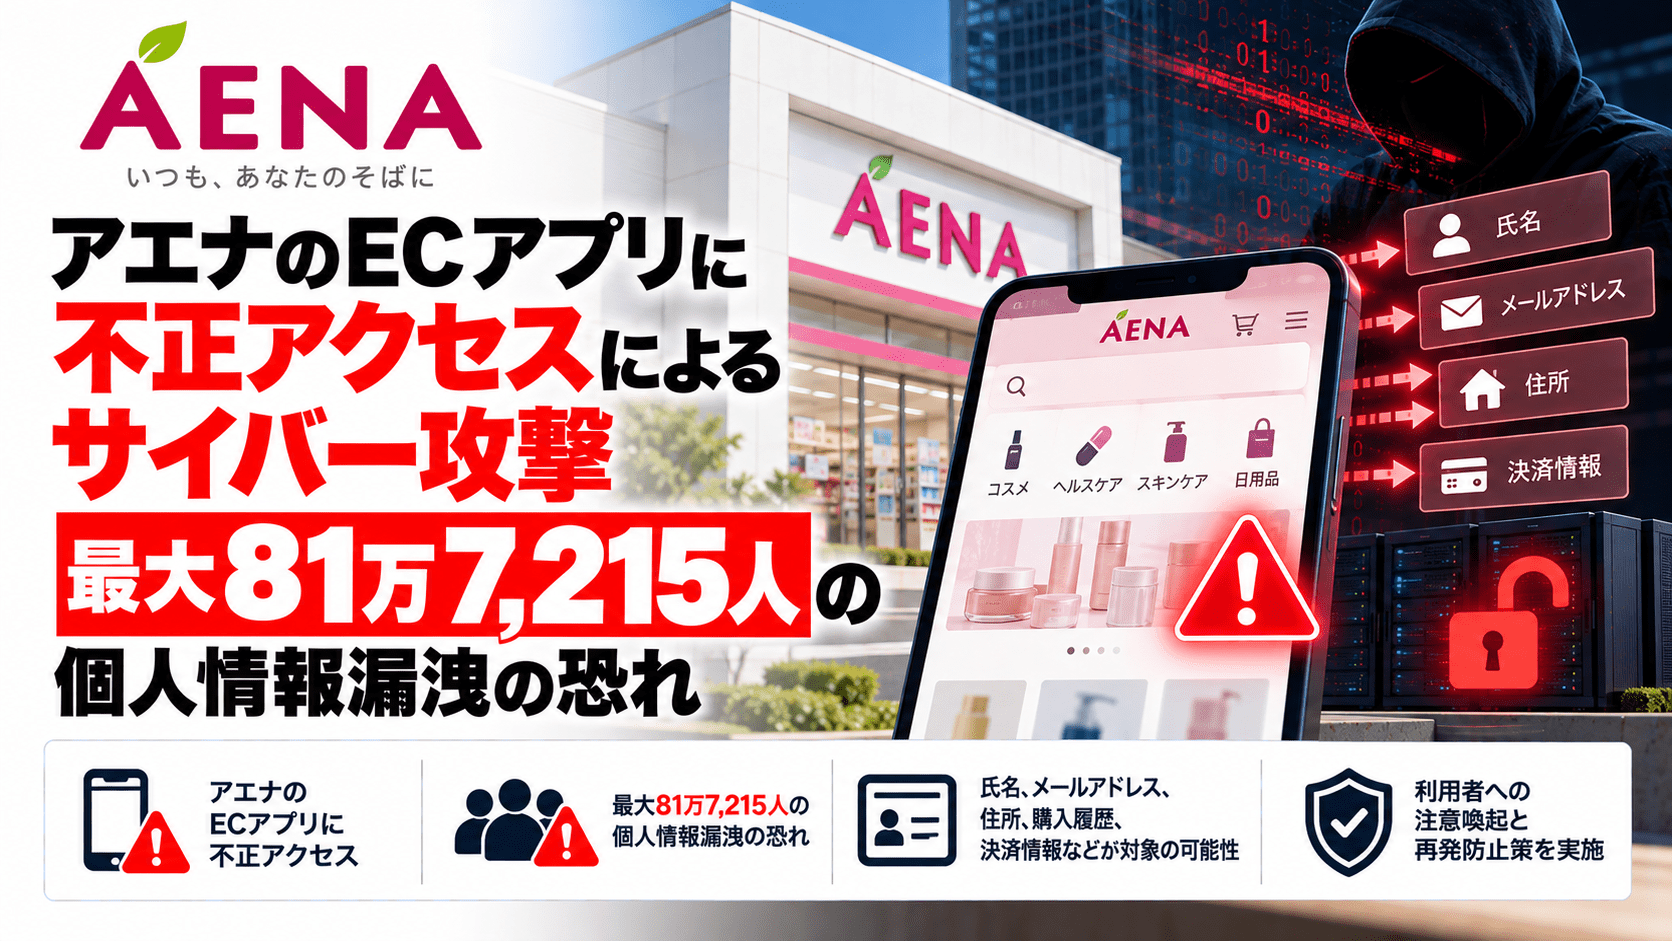
株式会社アエナは2026年10月14日、同社が運営するECアプリに第三者からの不正アクセスが発生し、会員のマイページ情報が不正に閲覧されていたと発表しました。
閲覧された可能性があるのは最大81万7,215人の本会員情報です。氏名、住所、電話番号、メールアドレス、生年月日などのほか、登録済みクレジットカードの下4桁、有効期限、カード名義も含まれます。
同社はクレジットカード番号全桁やセキュリティコード、ログインパスワードの流出を否定しています。不正アクセスの遮断措置を実施し、原因調査と再発防止に向けた改修を進めています。
アエナへの不正アクセスのサマリー
- 2026年10月14日、ECアプリへの第三者による不正アクセスを公表。
- 10月13日午前5時58分、システムログの解析により会員マイページの不正閲覧が判明。
- 閲覧された可能性がある会員数は最大81万7,215人。
- 対象はECアプリに個人情報を登録した本会員。LINE会員やAmazon・楽天などを通じた利用者は対象外。
- 氏名、住所、連絡先、生年月日、職業、配送先情報、カード関連情報の一部などが対象。
- カード番号全桁、セキュリティコード、ログインパスワードの流出は確認されていない。
- 会員情報の改ざん、購入確定、退会処理などの不正操作は確認されていない。
- 不正アクセスの遮断、原因調査、システム改修を進め、対象会員への個別通知を開始。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月14日 |
| 対象企業 | 株式会社アエナ |
| 対象サービス | アエナのECアプリ |
| 不正閲覧の判明日時 | 2026年10月13日 5時58分 |
| 対象規模 | 最大817,215人 |
| インシデント | 第三者による不正アクセス・会員マイページの不正閲覧 |
| 攻撃の状況 | 機械的な連続アクセスを確認。詳細な原因は調査中 |
| 対応状況 | アクセス遮断、原因調査、改修、対象会員へのメール通知 |
最大81万7,215人が対象、配送先として登録された第三者の情報も
アエナによると、第三者による不正アクセスを受け、ECアプリの会員マイページに表示される個人情報が閲覧された可能性があります。
対象となる情報は以下のとおりです。
| 情報区分 | 閲覧された可能性のある項目 |
|---|---|
| 基本情報 | 氏名、フリガナ、住所、電話番号、メールアドレス、生年月日、性別、職業 |
| お届け先情報 | 登録された配送先の氏名、住所、電話番号 |
| 設定情報 | お気に入り店舗、メール配信設定 |
| クレジットカード関連 | 登録済みカードの下4桁、有効期限、カード名義 |
配送先情報には、会員本人以外の第三者宛に登録された氏名、住所、電話番号も含まれます。このため、アプリ会員本人だけでなく、配送先として登録された家族や知人などの情報にも影響が及んだ可能性があります。
なお、最大81万7,215人という数値は、情報を閲覧された可能性がある本会員数です。全員分の個人情報が実際に外部へ持ち出されたと確認された人数ではありません。
クレジットカード番号全桁とパスワードの流出は否定
今回の不正アクセスでは、クレジットカードに関連する情報の一部も閲覧対象となった可能性があります。
ただし、アエナはカード番号全桁とセキュリティコードについて、同社のデータベースおよびサーバー内に保持していないため、流出していないと説明しています。
また、ログインパスワードの閲覧・流出も確認されていません。
会員マイページに対する不正操作についても、会員情報の変更、退会手続き、購入確定操作(決済)は行われていなかったことを確認しています。
10月14日の発表時点で、今回の不正アクセスに起因する会員情報の悪用や二次被害も確認されていません。
システムログから不正閲覧が判明、機械的な連続アクセスを確認
アエナは、システムログの解析によって10月13日午前5時58分に会員マイページの不正閲覧が判明したと説明しています。
同社は発生原因について、不正アクセスを通じて機械的な連続アクセスが行われたとしています。具体的な侵入経路や悪用されたシステム上の問題については、引き続き調査を進めています。
不正アクセスを受け、同社は緊急のアクセス遮断措置を実施しました。公式発表ではECサイトへのアクセスを遮断し、再発防止策を構築しているとしています。
また、影響を受けた可能性のある会員に対し、順次メールで個別通知を行っています。
アエナ会員が注意したいフィッシング詐欺・なりすまし
今回、氏名、住所、生年月日、メールアドレス、電話番号などが閲覧された可能性があります。これらの情報は、相手に「本物の連絡だ」と思わせる材料として悪用されるおそれがあります。
例えば、アエナからの「情報漏えいに伴う本人確認」「返金手続き」「カード情報の再登録」を装う連絡や、配送先住所を示して再配達の手数料を要求するSMSなどが考えられます。これらは想定される手口であり、アエナの今回の事案で実際に発生したと確認された被害ではありません。
名前や住所、生年月日、カード番号の下4桁を相手が知っていても、正規の担当者とは限りません。電話で登録情報を言い当てられても、その場で追加の個人情報や認証コードを伝えないでください。
アエナは、同社や公的機関、金融機関を装った不審なメール・電話・SMSへの注意を呼びかけています。また、アエナがメール、SMS、電話でパスワードやクレジットカード情報を尋ねることはないと明示しています。
通知メールが届いた場合の確認方法
アエナは対象となる可能性がある会員へ順次メールで案内しています。ただし、メールの差出人名や本文に会社名が書かれているだけでは真正な通知とは判断できません。メール内のリンクや記載された電話番号を使わず、公式サイトのニュース欄や自分で開いた公式窓口で確認する方が安全です。
公式案内の確認先は、アエナの2026年10月14日付発表です。メールがまだ届いていないことだけを理由に、対象外と断定しないでください。
個人情報の悪用を防ぐために、会員が取れる対策
被害の有無が確定する前でも、以下の点は確認できます。
| 確認すること | 具体的な対応 |
|---|---|
| 不審なメール・SMS | 「本人確認」「返金」「支払い情報の更新」などを求められても、本文中のURLやQRコードから操作しない。公式サイト・公式アプリを自分で開いて確認する。 |
| 不審な電話 | 氏名や住所、生年月日を言い当てられても、暗証番号、ワンタイムパスワード、カード番号などを伝えない。必要なら電話を切り、自分で調べた正規窓口へかけ直す。 |
| クレジットカード | カード会社の公式アプリや会員サイトで利用履歴・請求明細を確認する。身に覚えのない請求があれば、すぐカード会社に連絡する。 |
| アカウント | 覚えのない購入履歴、登録情報の変更、ログイン通知がないかを確認する。利用可能なサービスでは多要素認証を有効にする。 |
| 家族・配送先 | 自分以外の家族・知人の住所や電話番号を配送先に登録していた場合、該当する連絡先にも不審な配送通知や電話への注意を伝える。 |
カードに関して今回閲覧された可能性があるのは、下4桁、有効期限、名義です。アエナはカード番号全桁とセキュリティコードの流出を否定しており、今回の公表だけを理由に全会員が直ちにカード再発行をしなければならないわけではありません。ただし、不正利用の疑いがある場合や不安がある場合は、カード発行会社に利用停止・再発行の要否を相談できます。
パスワードも今回の閲覧・流出対象には含まれないと発表されています。事案だけを理由にすべてのサービスのパスワードを一律変更する必要があるとは言えませんが、使い回しているパスワードがある場合は、それぞれ異なるものに見直すことを勧めます。
偽サイトで情報を入力してしまった場合の対処法
注意喚起のメールを装ったフィッシングなどによって、実際に追加の情報を渡してしまった場合は、入力した情報に応じて対応を分けます。
| 状況 | 対応 |
|---|---|
| 不審なメールを開いただけ | URLや添付ファイルを開かず、削除する。メールを開いたことだけで情報が盗まれたとは限らない。 |
| リンクを開いたが、入力・インストールはしていない | ページを閉じる。何も入力・インストールしていなければ通常は重大な被害につながりにくいが、不審なアプリの追加や端末の異常がないか確認する。 |
| ID・パスワードを入力した | 偽サイトではなく正規サイトを自分で開き、直ちにパスワードを変更する。同じパスワードを使う他サービスも変更し、利用履歴を確認する。 |
| クレジットカード番号やセキュリティコードを入力した | カード裏面や公式アプリに記載の窓口からカード会社へ速やかに連絡し、利用停止や再発行、身に覚えのない取引の調査について相談する。 |
| 認証コードを伝えた、または不正な決済に気づいた | 関連するサービス・カード会社に直ちに連絡してアカウントや決済の保護を依頼する。メールや画面の記録を保存し、必要に応じて警察や消費生活センターに相談する。 |
不正なアプリをインストールした場合は利用を中止し、アプリの削除や端末の確認を行ってください。必要に応じて携帯電話会社や端末のサポート窓口に相談します。
フィッシング被害への対処はIPAの不正ログイン対策やフィッシング対策協議会の利用者向けガイドラインでも案内されています。
相談先として、身に覚えのないカード請求はカード発行会社、詐欺や不正送金などの犯罪被害が疑われる場合は警察のサイバー犯罪相談窓口、消費者トラブルは消費者ホットライン「188」があります。
今回の公表情報の範囲を超えて、個人情報の種類別にリスクと対処法を確認したい場合は、セキュリティ対策Labの個人情報が漏えいした場合の対策(個人向け)も参照できます。
アエナの問い合わせ窓口
アエナは、対象となる可能性がある会員への個別通知とともに、専用の問い合わせ窓口を設置しています。
| 窓口 | 連絡先 |
|---|---|
| お客様専用フリーダイヤル | 0120-532-565 |
| 電話受付時間 | 9:00~21:00(土日祝日を含む) |
| 問い合わせメール | [email protected] |
上記は10月14日の公式発表に記載された連絡先です。不審なメール等に記載された別の番号へは連絡せず、公式情報と照合してください。
情報システム部門が確認したい大量アクセスの検知と会員情報の保護
今回の事案では、ECアプリの会員マイページに対する機械的な連続アクセスが確認されています。
会員制WebサービスやECアプリを運営する企業では、通常のログイン成功・失敗だけでなく、ログイン後に複数の会員情報が短時間で連続して参照されていないか、アクセスログを確認できる仕組みが必要です。
例えば、同一IPアドレスやセッションからの大量リクエスト、短時間での会員ページの切り替え、通常とは異なるアクセスパターンなどは調査の手掛かりになります。ただし、これらは一般的な確認事項であり、今回のアエナへの攻撃手法が特定されたことを意味するものではありません。
また、会員本人の基本情報に加え、配送先として登録された第三者の個人情報や、画面上に表示されるカード関連情報も保護対象に含める必要があります。
アクセス制御や異常検知の仕組みに加え、不正閲覧が判明した際に対象アカウントと閲覧された可能性のある情報項目を追跡できるログの保存・調査体制も確認したいところです。
出典
関連記事
 NTT ExCパートナー「LStep」、最大約9万件のメールアドレスに漏えいの可能性―IDCFクラウドへの不正アクセスで
 セキュリティインシデントとは その種類と事例などを解説
 NICTのセキュリティ講習で利用していた Dropbox Signへ不正アクセスが発生し個人情報漏洩の可能性
伊勢醤油本舗 オンラインショップが不正アクセスにより約9千人の個人情報漏洩の可能性
 中国系ハッカーが古いF5 BIG-IPへマルウェアを仕込みデータ窃取
 Twilioが提供するMFA「Authy」へ不正アクセス 3,300万件のデータ漏洩の可能性
 WordPressのカレンダー プラグイン「Modern Events Calendar」で高リスクの脆弱性(CVE-2024-5441 )
 セキュリティインシデント 事例【2024年】
 Veeam Backup & Replicationを狙うランサムウェア攻撃が発生

