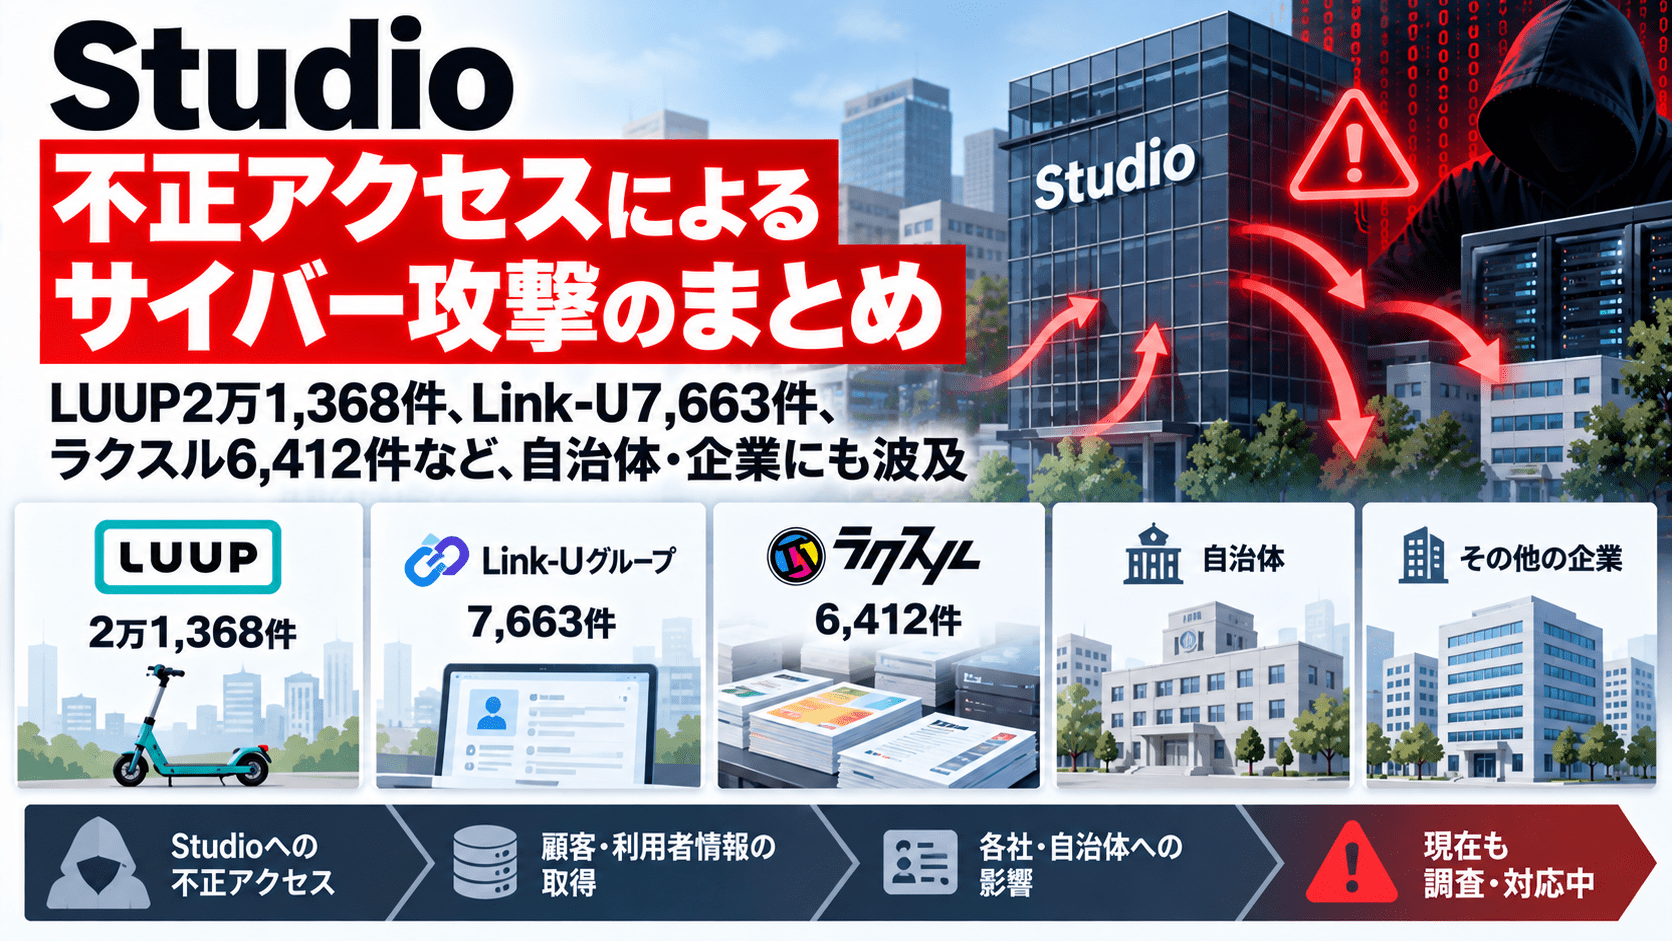
Webサイト制作・運用サービス「Studio」のクラウド環境への不正アクセスを受け、利用企業や自治体などが2026年10月16日から17日にかけて相次いで影響を公表しています。LuupはWebフォームの送信情報21,368件、Link-Uグループはコーポレートサイトで取得した個人情報7,663件、ラクスルは問い合わせ・資料請求・セミナー申込などの送信情報6,412件に漏えいの可能性があると発表しました。埼玉県の自然ふれあい施設、京都市の事業サイト、福岡のスタートアップ支援施設、放送局にも影響が広がっています。
これらはStudioを提供する事業者の同一の不正アクセス事案に伴う影響公表であり、各社・自治体が別々にサイバー攻撃を受けたという意味ではありません。Studioは外部から情報を取得できる状態があったことを確認した一方、第三者が実際に取得した事実は確認できていないと説明し、取得されたものとみなして対応しています。各公表の数値は、フォーム送信件数、対象情報のレコード数など集計方法が異なり、同一人物による複数送信を含む場合もあるため、足して被害人数や漏えい確定件数とすることはできません。
※2026年10月17日、各組織が公開した一次情報を基に整理。以下は個別の公表を確認できた影響先であり、Studioの全顧客や潜在的な影響先の網羅一覧ではありません。今後の調査で対象・件数が変わる可能性があります。
Studio不正アクセスと影響先のサマリー
- Studio株式会社は10月16日、一部機能の脆弱性を悪用した第三者によるクラウド環境への不正アクセスを公表しました。
- 確認された不正アクセスの期間は9月30日~10月1日。10月13日に認知し、14日までに脆弱性の修正と侵入経路の遮断を完了しています。
- Studioの全登録顧客について、アカウント情報、フォーム回答、CMS・デザインデータ、外部連携の認証情報などに流出の可能性があります。Studio全体の対象件数は精査中です。
- Luupは旧フォームの送信情報21,368件が対象。アプリ利用者の登録情報は対象外と説明しています。
- ラクスルは各種案内用サイトのフォーム送信情報6,412件が対象。印刷通販の会員、注文、決済情報は対象外です。
- Link-Uグループはコーポレートサイトの問い合わせ情報7,663件を公表。グループ運営の各サービスは影響対象ではないとしています。
- フラーは日本語・英語のコーポレートサイトと「高専キャラバン」サイトのフォーム計6,029件を公表しました。
- 京都市は委託事業のフォーム計33件、埼玉県は「さいたま緑の森博物館」の申込・問い合わせ162件を公表しています。
- Fukuoka Growth Nextは6種類のフォーム計629件、南日本放送は4つの応募・問い合わせフォーム計38件を公表しました。
- くふうカンパニーホールディングスは5つのグループ会社による関連告知を掲載。STATION Aiも10月17日に複数のフォームへの影響を公表しました。両者について全体件数は示されていません。
Studioの影響を公表した企業・自治体・施設一覧
本表は、同一のStudio事案に関連する個別公表を並べたものです。「対象件数」は各公表主体が示した漏えいの可能性がある情報量であり、実際の外部取得が確定した件数ではありません。「調査中」は該当する情報や範囲の確認段階を示します。
| 公表元・対象施設 | 公表日 | 漏えいの可能性がある情報・影響範囲 | 公表された件数・状況 |
|---|---|---|---|
| Luup(LUUP) | 10月16日 | 過去のポート設置依頼、Unimo、交通法関連問い合わせなどのフォーム。氏名、連絡先、住所、会社・部署名、自由記述など | 21,368件(複数送信を含む)。アプリ登録情報は対象外 |
| Link-Uグループ | 10月16日 | 同社・連結子会社のコーポレートサイトに寄せられた問い合わせ情報 | 7,663件。グループ運営サービスは対象外 |
| ラクスル | 10月16日 | サービス案内サイトの問い合わせ、見積もり、資料請求、セミナー申込。氏名、所属組織、連絡先、相談内容、予算など | 6,412件。印刷通販サイトの会員・注文・決済情報は対象外 |
| フラー | 10月16日 | 日英コーポレートサイトと「高専キャラバン」の問い合わせ。氏名、連絡先、所属、学校・学科・学年、問い合わせ内容など | 計6,029件(日本語版5,948、英語版20、高専キャラバン61) |
| Fukuoka Growth Next(FGN) | 10月16日 | 日英問い合わせ、スタートアップカフェ、入居申込、起業プログラム応募。氏名、会社、連絡先、事業構想、SNSアカウントなど | 計629件(6フォーム) |
| 埼玉県・さいたま緑の森博物館 | 10月16日21時 | イベント申込・問い合わせで取得した個人情報 | 162件。漏えいの有無・範囲を確認中 |
| 南日本放送(MBC) | 10月16日 | ワークショップ応募、イベント・番組関連問い合わせ・メッセージ | 計38件(29、5、2、2件) |
| 京都市・京都市芸術文化協会の委託事業 | 10月16日 | 「アート×ビジネス推進事業」と「京の伝統文化体験事業」の問い合わせ情報 | 計33件(30件・3件) |
| STATION Ai | 10月17日 | 「SKIP Focus」「Physical AI」および開業前の問い合わせ。氏名、会社名、連絡先、問い合わせ内容、外部サービスの認証情報など | 件数未公表。対象フォームを停止し、連携を解除 |
| くふうカンパニー | 10月16日 | 一部事業でのStudio利用。対象情報の有無・範囲を確認中 | 調査中 |
| くふう住まい | 10月16日 | 一部事業でのStudio利用。対象情報の有無・範囲を確認中 | 調査中 |
| くふうウェディング | 10月16日 | くふうグループが関連告知先として公表 | 調査中 |
| キッズスター | 10月16日 | 一部事業でのStudio利用。対象情報の有無・範囲を確認中 | 調査中 |
| Seven Signatures International | 10月16日 | くふうグループが関連告知先として公表 | 調査中 |
くふうカンパニーホールディングスのグループ全体の公式案内は、上記5社の告知へ誘導しています。持株会社の発表はグループ全体をまとめたものであり、一覧で別の被害組織として重複計上していません。Studioに登録されている顧客全体の影響件数も、上表の合計から推定することはできません。
LUUPの約2万1,368件は過去のWebフォーム情報、アプリ登録情報は対象外
Luupが公表した対象は、2022年以降に設置されていたポート設置リクエスト、Unimoに関する問い合わせ、改正道路交通法に関する質問など、複数のフォームに送信された情報です。会社名・部署名や自由記述欄の内容が含まれる場合もあり、施設へのポート設置を相談した法人担当者も該当する可能性があります。
同社は、現在受付中の一部フォームはStudio以外のシステムに移行済みであり、今回の対象ではないと説明しています。LUUPアプリの登録情報もStudioとは別のシステムで管理されているため、この不正アクセスの対象に含まれません。同社はStudio上のフォームを停止し、該当者への案内などを進めています。
ラクスル6,412件、Link-U7,663件―フォームの情報とサービス本体を分けて公表
ラクスルの対象は2024年6月3日~2026年10月15日、各種サービスの案内用Webサイトで受け付けた問い合わせ、見積もり、資料請求、セミナー申込などの送信内容です。営業相談や予算など、フォームごとに入力された情報も含まれる可能性があります。同社は、印刷通販「ラクスル」の会員情報、注文情報、支払い情報が対象ではないと明記しています。
Link-Uグループは7,663件の個人情報に漏えいの可能性があると公表し、問い合わせページを非表示にしました。影響を認めたのは同社および連結子会社のコーポレートサイトであり、グループが提供する各サービスまで同様の影響が及んだとの発表ではありません。個別のデータ項目は調査中です。詳細はセキュリティ対策LabのLink-Uグループに関する個別記事でも整理しています。
行政・イベント運営にも波及、申込者の氏名や相談内容が対象
埼玉県は10月16日21時、県の自然ふれあい施設「さいたま緑の森博物館」の指定管理者から報告を受けたと公表しました。イベント申込や問い合わせで取得した162件について漏えいの可能性があり、事実関係の確認を進めています。
京都市では「アート×ビジネス推進事業」の問い合わせ30件と、「京の伝統文化体験事業」の問い合わせ3件が対象です。前者には氏名、会社名、電話番号、メールアドレス、問い合わせ内容などが含まれます。市は対象者へ個別連絡する方針です。
南日本放送は「動き出す浮世絵展」のワークショップ応募29件など、4種類のフォーム計38件を公表しました。Fukuoka Growth Nextでは、日英の問い合わせや起業プログラム応募など計629件を確認しています。一部の応募には、事業構想やSNSアカウントなどの入力項目があり、単なる連絡先だけでなく、送信した自由記述の内容も確認対象です。
フラーの6,029件とSTATION Aiの告知―終了済みフォームも対象に
フラーは、コーポレートサイトの日本語版5,948件、英語版20件に加え、「高専キャラバン」公式サイトの61件を対象としました。高専キャラバン側の対象期間は2020年12月5日~2021年2月27日で、古い問い合わせデータがクラウド側に残っていた点が特徴です。
STATION Aiも10月17日付で「SKIP Focus」「Physical AI」などのフォーム送信情報への影響を公表しました。2024年12月に閉鎖した開業前の問い合わせフォームについても、Studio上に回答が保存されていたため対象となる可能性があるとしています。同社は対象フォームの停止、Googleスプレッドシート連携の解除、Studioアカウントのパスワード変更、ライブプレビューURLの無効化、外部サービスのAPI接続設定の削除を実施したと説明しています。
Studioの脆弱性悪用と影響範囲―フォームだけでなくAPIキーなども対象
Studio株式会社の10月16日付第一報によると、クラウド環境に対して一部機能の脆弱性を悪用した不正アクセスがありました。確認されたアクセス期間は9月30日から10月1日で、13日に事象を認識、14日までに侵入経路を遮断しています。
Studio全体では、アカウントのメールアドレスやハッシュ化パスワード、CMS・デザインデータ、フォーム回答、ライブプレビューURLに加え、APIキー・トークン、Webhookの通知先URL、Googleスプレッドシート連携の認証情報などが流出した可能性があります。暗号化されて保存されていた一部データについては、復号に必要な鍵も読み出されたとしています。
ただし、これらの全項目が一覧表の各組織で対象となったわけではありません。例えばStudio全体の外部APIキーへの影響をもって、ラクスルの印刷通販サービスやLUUPアプリの認証情報まで漏えいしたとすることはできません。各社が対象外としているシステムと、Studio上に残っていた情報を分けて確認する必要があります。
Studio全体の侵害経緯や利用者への対応は、セキュリティ対策LabのStudioクラウド環境の不正アクセスに関する第一報でも整理しています。
フォーム送信者・企業の担当者が確認したいこと
フォームに入力した個人や法人の担当者は、対象サイトの公式告知や個別通知で対象期間・フォーム名・入力項目を照合してください。取引先や行政機関を装って「申込内容の確認」「返金」「情報漏えいの補償」などを求めるメールや電話を受けた場合は、メッセージ内のURLや案内された番号を使わず、既知の公式窓口から真偽を確認する方法があります。こうした悪用は想定されるリスクであり、今回の事件で実行されたと確認されたものではありません。
Studioを利用する企業の情シス・Web運営部門では、運営中・公開終了済みを含む全フォームと保存済み回答の棚卸し、入力項目と保持期間の確認、対象者への通知要否の判断が必要になります。Studioアカウントのパスワードや共用認証情報を見直し、APIキー・トークン、Googleスプレッドシート連携、Webhook、カスタムプロキシキー、ライブプレビューURLについて、実際の利用設定に応じて無効化・再発行してください。外部連携の切り替えでは、関連システムの動作確認と監査ログの保存を並行して進める必要があります。
営業・採用・イベント申込フォームに社内の未公開情報や事業構想を入力していた場合は、氏名・メールアドレスだけでなく自由記述の内容も影響評価の対象になります。取引先へのなりすましや標的型攻撃メールを想定し、問い合わせ対応チームと情報システム部門で不審な連絡の共有経路を確保することが考えられます。
出典
- 不正アクセスによる情報流出に関するお詫びとお願い(第一報)―Studio株式会社(2026年10月16日)
- Studio不正アクセスに伴う当社Webフォーム情報の流出可能性―株式会社Luup(2026年10月16日)
- クラウドサービスの不正アクセスに関するお知らせ―ラクスル株式会社(2026年10月16日)
- Studio株式会社で発生した不正アクセスに伴う個人情報漏えいの可能性―Link-Uグループ(2026年10月16日)
- Studioへの不正アクセスに伴う情報流出可能性のお詫びとお願い―フラー株式会社(2026年10月16日)
- Studioに伴うフォーム送信情報の漏えい可能性について―Fukuoka Growth Next(2026年10月16日)
- さいたま緑の森博物館の個人情報漏えいの可能性―埼玉県(2026年10月16日21時)
- 不正アクセスによる京都市2事業の個人情報漏えい可能性―京都市(2026年10月16日)
- 不正アクセスに伴う個人情報流出の可能性―南日本放送(2026年10月16日)
- Studioにおける不正アクセスに伴う情報流出の可能性―STATION Ai(2026年10月17日)
- Studioへの不正アクセスに伴うグループへの影響―くふうカンパニーホールディングス(2026年10月16日)
- くふうカンパニーの公式告知
- くふう住まいの公式告知
- くふうウェディングの公式告知
- キッズスターの公式告知
- Seven Signatures Internationalの公式告知
関連記事
 skyticket プレミアム、サイバー攻撃で最大6,140人のクレジットカード情報が流出―旧決済ログが残存
 牛角「呪術廻戦」コラボ 特典を従業員が横領-クリアカードを開封・再封して提供、一部を私的持ち出し
 「ニコニコ動画」へのサイバー攻撃でランサムウェアも確認 復旧には1カ月以上かかる見込み
 総務省、通信事業者のサイバー対策義務化を検討―委託先の一体管理や事故時の業務停止権限も論点に
 GitHub Enterprise Serverで重大な脆弱性(CVE-2024-6800)
 大阪府 羽曳野市、家庭児童相談の情報流出で職員逮捕 26世帯への匿名郵送容疑、本人は否認
 EU、サイバー攻撃・妨害工作への共同対応「Emergency Security Protocol」を提案 1加盟国の要請で全加盟国が協議
 WordPress「Click2Shell」脆弱性、7.1.1で修正 管理者の1クリックでテーマ強制インストール、別の欠陥と連鎖しPHP実行
 Eストアー「ショップサーブ」 不正アクセスのよるサイバー攻撃、約2,335万人の個人情報漏洩の恐れ

