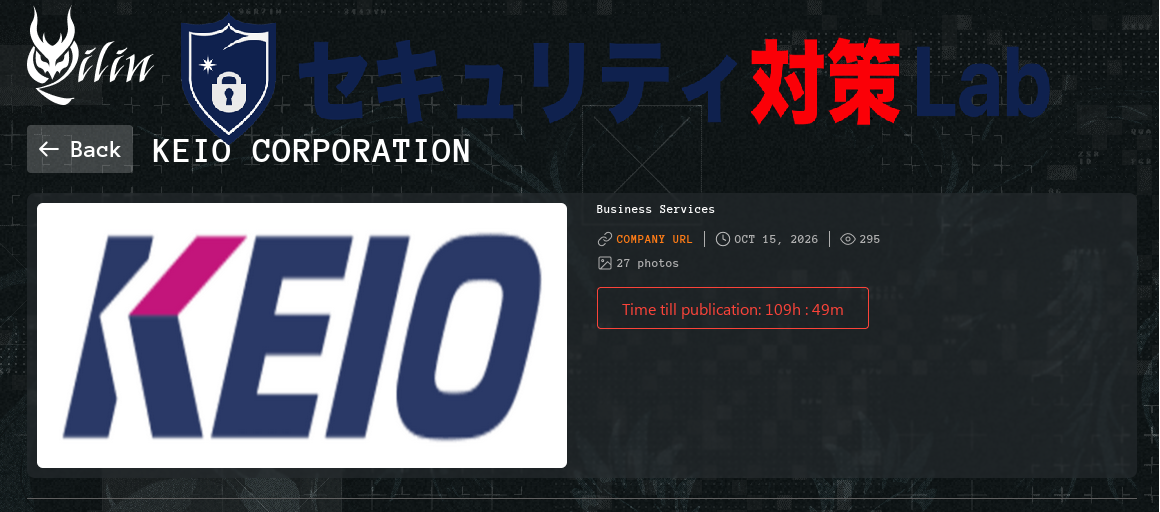
ランサムウェアグループ「Qilin(キリン)」が、京王電鉄を被害組織として自らのリークサイトに掲載し、京王グループの内部資料とみられる画像を公開していることが2026年10月16日、セキュリティ対策Labが入手した画面から分かりました。掲載ページには「KEIO CORPORATION」の名称と京王のロゴ、10月15日の日付、「27 photos」の表示があります。
京王電鉄は9月26日、グループのサーバーに対するランサムウェア攻撃をすでに公式に認めています。ただし、同社はこれまで攻撃グループを特定しておらず、Qilinの主張が今回の被害と結び付くことや、公開画像が実際に窃取された資料であることは確認されていません。
京王電鉄へのQilin犯行声明と公開資料のサマリー
- 京王電鉄は9月26日未明、グループのサーバーへのランサムウェア攻撃とシステム障害を確認しました。
- 京王電鉄は警察への通報、ネットワークの遮断、外部専門家による調査を公表しています。
- Qilinのリークサイトを撮影した提供画像には、「KEIO CORPORATION」の掲載ページが確認できます。
- 同ページの日付表示は2026年10月15日で、「27 photos」と記載されています。27点すべての内容を検証したものではありません。
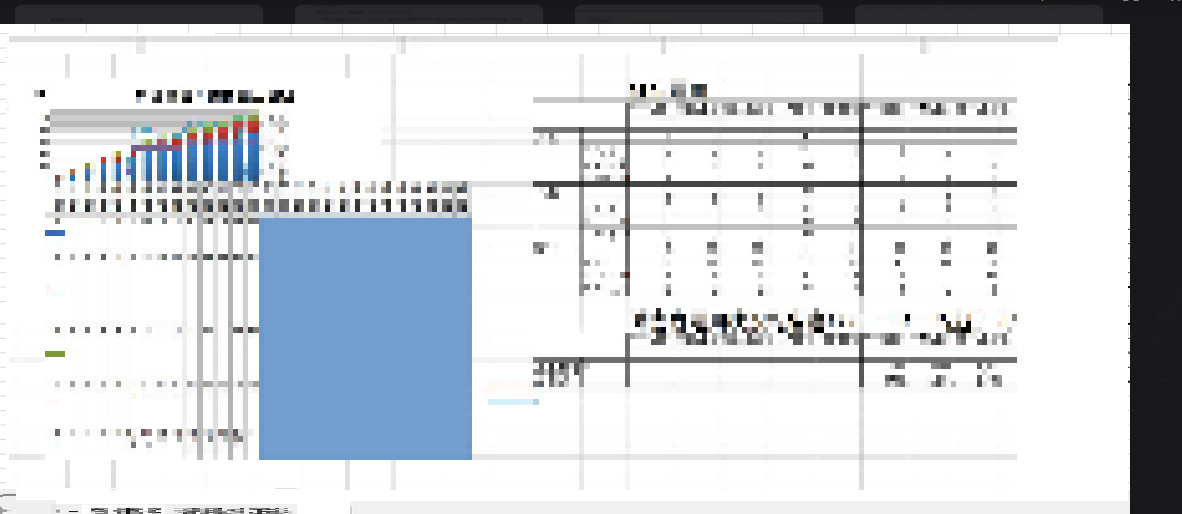
- 確認したサンプルには、業務委託契約書形式の文書、社内メールとみられる画面、雇用・人事関連の集計資料、従業員会報、業務関連の報告資料などが含まれます。
- サンプルから顧客情報の大量流出は確認できていません。一方、氏名や業務用メールアドレスとみられる記載もあり、個人情報が全く含まれないとは断定できません。
- Qilinによる攻撃実行、データ窃取の規模、公開画像の真正性は京王電鉄側の調査結果では裏付けられていません。
- 京王電鉄が9月26日に公表した時点では、情報漏えいの事実は確認されていませんでした。
| 項目 | 確認できた内容 |
|---|---|
| 対象企業 | 京王電鉄株式会社/京王グループ |
| 会社側の被害公表 | 2026年9月26日 |
| 会社側が確認した事象 | グループのサーバーに対するランサムウェア攻撃とシステム障害 |
| 攻撃者側の掲載 | Qilinのリークサイトに「KEIO CORPORATION」を掲載 |
| 掲載ページの日付 | 2026年10月15日と表示 |
| 公開サンプル | ページ上に「27 photos」と表示。今回確認した画像は6点 |
| サンプル内容 | 雇用関連集計、契約書形式の文書、社内メール、従業員会報、業務資料などとみられる |
| 情報漏えい | 9月26日の会社発表では未確認。Qilinの公開内容・窃取主張は独立に検証されていない |
| 鉄道運行への影響 | 9月26日の会社発表では支障なし |
Qilinの掲載ページに「KEIO CORPORATION」―資料画像と公開予告を表示
セキュリティ対策Labが2026年10月16日に確認した提供画像には、Qilinのリークサイト上で「KEIO CORPORATION」という名称と京王のロゴが表示されています。ページには10月15日の日付とともに、「27 photos」の表示、追加公開までの残り時間を示すカウントダウンがありました。
これらは攻撃者側が掲示した情報です。掲載日時の表示は実際の侵入日時やデータ窃取日時を示すものではなく、カウントダウンの期限に必ず追加資料が公開されることも意味しません。攻撃者側の掲載ページへの直接リンクや、非公開文書の画像・原文は掲載しません。
サンプルには業務文書・雇用資料・メール画面など
確認できた6点の画像には、雇用人数・雇用率に関する年次集計表、業務委託契約書の形式を取った文書、従業員会報、業務実績の集計表、Outlookのメール画面、社内向けの業務報告とみられる文書が含まれていました。資料に記載された年代は複数にまたがり、新しい日付が付された文書も見受けられます。
サンプルには業務文書・雇用資料・メール画面など
京王グループの事業内容と関連し得る文書が複数含まれる点は、今回の犯行声明を検討する材料の一つです。
ただし、画像に写る会社名、書式、ロゴ、日付だけでは、文書が実在すること、改変されていないこと、今回のランサムウェア攻撃で持ち出されたことは証明できません。第三者によって過去に作成・収集された資料が混在している可能性も排除できません。
現時点で顧客の個人情報は確認できず
今回確認したサンプルには、顧客情報データベースや大量の顧客名簿に該当すると判断できる画像はありませんでした。一方、メール画面や組織関係資料の一部には、個人の氏名や勤務先の連絡先とみられる記載が見受けられます。そのため、サンプルに「個人情報はない」と一律に評価することも適切ではありません。
掲載画像に識別可能な情報があったとしても、元の情報が京王グループの被害環境から流出したことの確認とは別です。実際の流出の有無や範囲については、京王電鉄側の調査・公表を待つ必要があります。
京王電鉄は9月26日にランサムウェア被害を公表済み
京王電鉄は9月26日、京王グループのサーバーがランサムウェア攻撃を受けたと発表しました。一部グループ会社の営業システムに支障が生じたため、ネットワークを遮断し、警察への通報と外部専門家による調査を実施しています。
当時の公式発表では、事業上の機密情報や顧客情報を含めて流出の可能性を調査している一方、情報漏えいの事実は確認できていないと説明していました。京王線・井の頭線の鉄道運行には支障がないとしています。
グループ会社では、京王プラザホテルが同日に自社サーバーへのランサムウェア攻撃と問い合わせ対応への影響を公表しています。ホテル営業自体は継続していました。
これまでの公式発表と業務への影響については、京王電鉄グループのランサムウェア被害に関する既報と京王プラザホテルのシステム障害に関する記事で整理しています。
Qilinの犯行声明で新たに確認すべきこと
京王グループのランサムウェア被害自体は公式に確認されていますが、今回新たに生じた論点は、Qilinが攻撃主体だったか、画像にある文書が被害システムから流出したものかという点です。京王電鉄が攻撃者を特定したとの発表はなく、犯行声明だけでQilinによる攻撃と断定することはできません。
また、仮に資料の外部流出が確認された場合、顧客情報に限らず、従業員・取引先情報、契約情報、業務文書など、対象範囲ごとに二次被害への対応が必要になります。調査では、公開されたサンプルと被害環境の保存データとの照合、流出の可能性がある文書の特定、グループ会社や取引先への影響確認が焦点となります。
Qilinの組織概要や過去の国内事例は、既存のランサムウェアグループQilinの解説記事を参照してください。
出典
関連記事
 神奈川県小田原市、防災メールなど約2万3,230件に個人情報漏えいの可能性―アルカディア 不正アクセスによるサイバー攻撃で
 サイバー攻撃集団 ロックビット(LockBit)とは?
 HOYA、システム障害はサイバー攻撃が起因している事を公表
米カンザス州でロックビット(LockBit) ランサムウェアグループからサイバー攻撃を受け個人情報漏洩の可能性
 ランサムウェア グループがPuTTYとWinSCPのマルバタイジング攻撃でWindows管理者を標的にしている
 ロンドンの医療機関「Synnovis 」を狙ったランサムウェアグループ「Qilin」の概要
 中国のハッカーが世界中にサイバー攻撃 Coathanger(コートハンガー)で2万台のFortiGateへ侵入
 ランサムウェア グループ「TellYouThePass」がPHPの脆弱性を利用してサイバー攻撃(CVE-2024-4577)
 ロックビット(Lock Bit)が米連邦準備銀行(FRB)へのハッキングを主張 専門家は懐疑的

