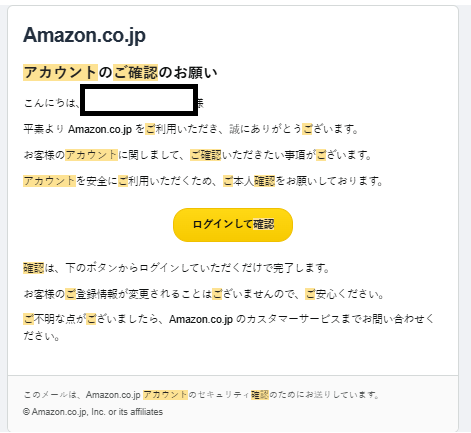
2026年9月21日、Amazonを装い「Amazonアカウントのご確認をお願いします」としてログインを促すフィッシングメールを確認しました。
メールはAmazon.co.jpを名乗り、「アカウントを安全にご利用いただくため、ご本人確認をお願いしております」などと記載し、「ログインして確認」ボタンを設置しています。
しかし、実際の送信元メールアドレスはAmazonのドメインではなく、outlook.jpのアドレスでした。メール内のボタンもAmazon公式サイトではなく、share.googleから始まるURLへリンクしていました。
また、このメールではSPF、DKIM、DMARCがいずれもPASSとなっています。これはAmazonから送信されたことを証明するものではなく、今回の送信元であるoutlook.jpのメールとして認証に成功したことを示しています。
Amazonを装うフィッシングメールの概要
| 項目 | 内容 |
|---|---|
| 確認日 | 2026年9月21日 |
| 件名 | 【重要】Amazonアカウントのご確認をお願いします |
| 表示名 | アマ ゾン |
| 実際の送信元 | outlook.jpのメールアドレス |
| 本文の内容 | Amazonアカウントの本人確認を要求 |
| 誘導 | 「ログインして確認」ボタン |
| 確認したリンク | share.googleから始まるURL |
| SPF | PASS |
| DKIM | PASS(OUTLOOK.JP) |
| DMARC | PASS(outlook.jp) |
| Amazon公式メールか | 送信元・リンク先からAmazon公式メールとは確認できない |
「Amazonアカウントのご確認」を理由にログインを要求
確認したメールでは、件名に「【重要】Amazonアカウントのご確認をお願いします」と記載されています。
本文では、
- Amazonアカウントについて確認事項がある
- 安全に利用するため本人確認が必要
- ボタンからログインすれば確認が完了する
- 登録情報が変更されることはない
などと説明し、「ログインして確認」と書かれたボタンをクリックするよう誘導していました。
メールのデザインもAmazonを意識した配色・レイアウトとなっており、一見すると正規の通知メールに見える構成です。
ただし、正規サービスを装い、ログインページへ誘導して認証情報を入力させようとする手口は、典型的なフィッシングメールで確認されます。
フィッシングメールの仕組みや見分け方については、以下の記事で整理しています。
送信元はAmazonではなく「outlook.jp」
メールのFromヘッダーを確認すると、表示名は「アマ ゾン」ですが、実際の送信元は次の形式でした。
アマ ゾン <********@outlook.jp>
Amazon.co.jpの公式ドメインではありません。
表示名は送信者側が任意に設定できるため、「Amazon」「アマゾン」「Amazon.co.jp」と表示されているだけでは送信元の真正性を確認できません。
Amazon Payも公式ヘルプで、Amazonを装うメールについて、差出人アドレスやリンク先を確認するよう案内しています。
SPF・DKIM・DMARCがPASSでもAmazonからのメールとは限らない
今回のメールで特徴的なのは、Gmail上で以下の認証結果が確認された点です。
- SPF:PASS
- DKIM:PASS
- DMARC:PASS
一見すると「認証済みの安全なメール」に見える可能性があります。
しかし、DKIMではOUTLOOK.JP、DMARCではoutlook.jpに対する認証が成功しています。
つまり、今回のPASSは「Amazonから正規に送信された」ことを意味するのではなく、outlook.jpの送信元としてメール認証が成立したことを示しています。
攻撃者がOutlook.comなどの正規メールサービスでアカウントを取得してフィッシングメールを送信した場合、そのサービスのSPF・DKIM・DMARCを正常に通過することがあります。
そのため、メール認証結果だけでなく、
- 表示名
- Fromアドレス
- 認証ドメイン
- 本文中のリンク先
を合わせて確認する必要があります。
「Amazon.co.jp」の文字列にも不可視文字
メールのHTMLとテキスト本文を確認すると、「Amazon.co.jp」に見える文字列の一部にゼロ幅文字が挿入されていました。
見た目では通常の「Amazon.co.jp」に近く表示されますが、内部データ上では文字列の間に不可視文字が含まれています。
このような文字は、メール本文の見た目を正規サービスに近づけながら、文字列ベースの単純な検知やフィルタリングを回避する目的で悪用される場合があります。
今回のメールで不可視文字がどの検知機構を意図していたかは確認できませんが、本文中の「Amazon.co.jp」は通常の文字列と完全には一致していません。
「ログインして確認」のリンク先はAmazonではない
メール内の「ログインして確認」ボタンを解析すると、リンク先はAmazonのドメインではなく、次の形式でした。
https://share.google/...
今回、リンク先からさらに遷移するページについては安全上アクセスしていません。
そのため、最終的に表示されるWebサイトや、入力を要求される情報については確認していません。
ただし、Amazonアカウントの本人確認を求めるメールでありながら、ボタンのリンク先がAmazon公式ドメインではない時点で、メール内のリンクからログイン操作を行わない方が安全です。
Amazon公式も、不審なメールを受信した場合はメール内のリンクをクリックせず、Amazonの公式サイトへ直接アクセスしてアカウントを確認するよう案内しています。
Gmailの受信トレイに入っていても安全とは限らない
今回のメールはGmailで迷惑メールフォルダへ隔離されず、受信トレイで確認されました。
Gmailには「このメールは迷惑メールに振り分けられず、Gmailのフィルタに基づいて処理されました」と表示されています。
受信トレイへ届いたことは、そのメールが正規のAmazonメールであることを保証しません。
今回のように正規メールサービスから送信され、SPF・DKIM・DMARCが正常に通過するメールでは、メール認証だけを条件とした検知が難しくなる場合があります。
Amazonを装うメールを受信した場合の対応
Amazonを名乗るメールでアカウント確認やログインを求められた場合、メール内のボタンから操作せず、Amazon公式サイトや公式アプリを直接開いて確認します。
Amazon Web Servicesは、Amazonを装う不審なメールについて、添付ファイルやリンクを開かず削除するよう案内しています。また、不審なメールはAmazonへ報告できます。
誤ってリンクをクリックしただけで、直ちにアカウントが侵害されたとは限りません。
一方、リンク先でAmazonのメールアドレスやパスワードを入力した場合は、Amazon公式サイトからパスワードを変更し、同じパスワードを他サービスでも使用している場合は併せて変更します。
クレジットカード情報などを入力した場合は、カード会社への連絡や利用履歴の確認も必要です。
情報システム部門が確認したいポイント
企業内で同様のメールが確認された場合は、1通を削除するだけでなく、同じ送信元・件名・URLが他の従業員にも届いていないかを確認します。
outlook.jpなど正規フリーメールからブランドを装うメールを検知できるか- SPF・DKIM・DMARCがPASSでも、From表示名と認証ドメインの不一致を確認できるか
- メール本文に含まれる短縮・リダイレクトURLを確認できるか
- ゼロ幅文字など不可視文字を利用したメールを検知・調査できるか
- 同一送信元、件名、URLをメールゲートウェイで検索できるか
- 従業員が不審メールを情報システム部門へ報告する手順を把握しているか
- 認証情報を入力した利用者がいた場合に、パスワード変更やセッション失効へ移れるか
SPF・DKIM・DMARCはなりすまし対策として有効ですが、「認証に成功したメール=安全なメール」ではありません。正規のメールサービス自体がフィッシング送信に利用されるケースも想定して、認証ドメイン、リンク先、本文の要求内容を合わせて確認する必要があります。
出典
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?