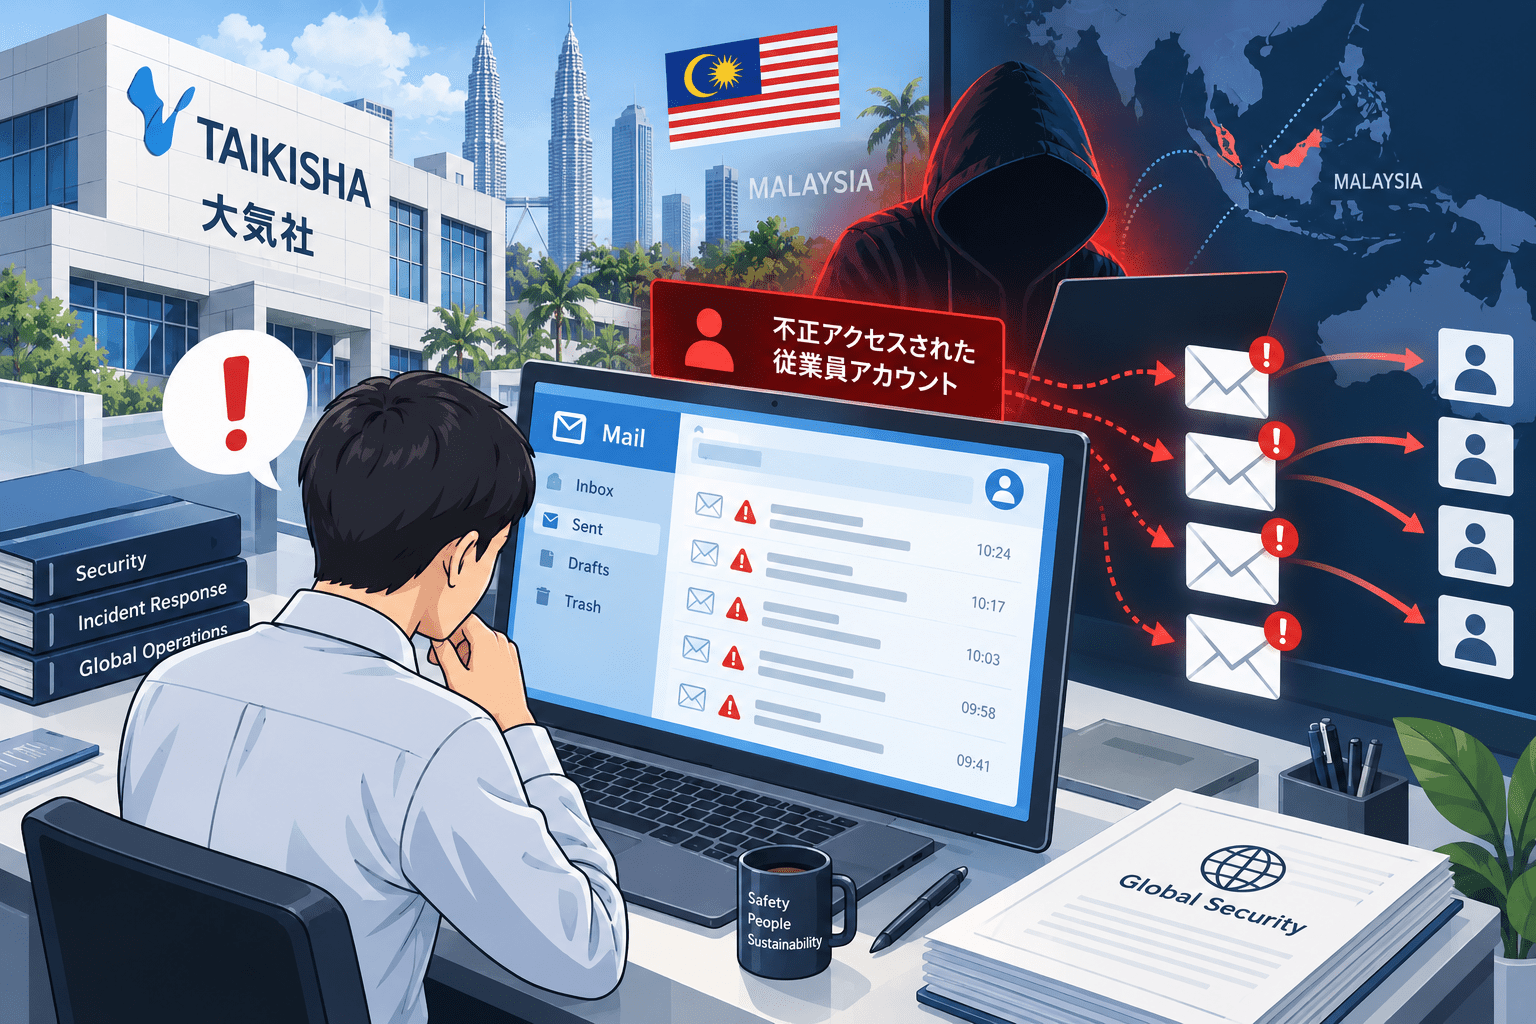
株式会社大気社は2026年9月18日、マレーシアのグループ会社Taikisha Engineering (M) Sdn. Bhd.で、従業員1名が使用するメールアカウントへの不正アクセスを確認したと公表しました。
不正アクセスを確認したのは9月17日で、同日、当該アカウントから複数の宛先に不審なメールが送信されたことも確認されています。
大気社は原因と影響範囲を調査中です。9月18日時点で、本件に起因する具体的な被害は確認されていません。
同社では2026年3月にもインドネシアのグループ会社で従業員1名のメールアカウントへの不正アクセスが発生しています。また、2025年7月には米国グループ会社でランサムウェア被害が発生しました。いずれも別の事案であり、今回のマレーシア事案と原因や攻撃者が共通しているとの情報は公表されていません。
大気社マレーシア子会社の不正アクセスのサマリー
- 大気社は2026年9月18日、マレーシアグループ会社でメールアカウントへの不正アクセスを公表しました。
- 対象はTaikisha Engineering (M) Sdn. Bhd.の従業員1名が使用するメールアカウントです。
- 不正アクセスを確認したのは9月17日です。
- 同日、当該アカウントから複数の宛先へ不審なメールが送信されました。
- 原因と影響範囲は調査中です。
- 具体的な被害は9月18日時点で確認されていません。
- メールボックス内の情報が閲覧・取得されたかは公表されていません。
- 不審メールの件数、送信先、内容、添付ファイルの有無は公表されていません。
- 大気社は、同社グループを装う不審メールの添付ファイルや本文中URLを開かず、削除するよう案内しています。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月18日 |
| 確認日 | 2026年9月17日 |
| 対象会社 | Taikisha Engineering (M) Sdn. Bhd. |
| 対象 | 従業員1名のメールアカウント |
| 確認された事象 | メールアカウントへの不正アクセス、不審メール送信 |
| 不審メール送信先 | 複数の宛先 |
| 原因 | 調査中 |
| 影響範囲 | 調査中 |
| 具体的被害 | 9月18日時点で確認されず |
| 情報流出 | 公表資料では確認できず |
| 攻撃者 | 公表されていない |
9月17日に不正アクセスと不審メール送信を確認
大気社の発表では、Taikisha Engineering (M) Sdn. Bhd.の従業員1名が使用するメールアカウントへの不正アクセスを9月17日に確認しました。
同じ日に、そのアカウントから複数の宛先へ不審なメールが送信されたことも判明しています。
公表資料には、不正アクセスの開始日時や継続期間、不審メールが送信された件数、送信先の属性は記載されていません。
また、
- パスワードが窃取されたのか
- フィッシングが原因だったのか
- 多要素認証が設定されていたのか
- メール転送ルールなどが変更されたのか
- 過去のメールや添付ファイルが閲覧・取得されたのか
といった侵入経路やアカウント内の活動も明らかにされていません。
現時点では「メールアカウントへの不正アクセス」と「当該アカウントからの不審メール送信」が確認されている段階です。
大気社グループを装ったメールに注意喚起
大気社は、同社グループを装った不審なメールを受信した場合、差出人名が大気社グループ関係者の名前であっても信用せず、添付ファイルや本文中のURLを開かずに削除するよう呼びかけています。
今回のように正規の従業員メールアカウント自体が不正アクセスされていた場合、差出人アドレスだけでは不審メールを判別できない可能性があります。
取引先や関係者では、
- 通常と異なるファイル共有や認証要求
- パスワード入力を求めるリンク
- 送金先や請求先の変更依頼
- 過去のメールスレッドを利用した返信
- 通常と異なる言語・文体・署名
が含まれる場合、メールとは別の連絡手段で送信者へ確認する方法があります。
ただし、大気社は今回の不審メールの具体的な内容を公表していないため、上記のいずれかが実際に使われたことを示すものではありません。
2026年3月にはインドネシア子会社でもメールアカウント侵害
今回と近い形の事案は、2026年にも別の海外グループ会社で公表されています。
大気社は2026年6月10日、インドネシアのP.T. Taikisha Indonesia Engineeringで、従業員1名が使用するメールアカウントへの不正アクセスを確認したと発表しました。
不正アクセスを確認した日は3月17日で、4月24日には同じアカウントからインドネシア国内の一部宛先へ不審メールが送信されたことも確認されています。
当時も大気社は原因と影響範囲を調査中とし、具体的な被害は確認されていないとしていました。
関連:大気社、海外グループ会社のメールアカウントに不正アクセス 不審メール送信も確認
今回のマレーシア事案と、
- 対象が海外グループ会社
- 従業員1名のメールアカウント
- 不審メール送信を確認
という点は共通しています。
一方、大気社は両事案の関連性を公表していません。侵入経路や攻撃者も明らかになっていないため、同一の攻撃キャンペーンや共通する設定不備が原因だったと判断することはできません。
2025年には米国子会社でランサムウェア被害
大気社は2025年8月25日、米国グループ会社Encore Automation LLCで、一部サーバーが暗号化されるランサムウェア被害を公表しています。
被害は日本時間2025年7月29日深夜に判明しました。
その後、外部専門機関による調査を実施し、11月14日に最終結果を公表しています。
調査では一部サーバー内の文書が暗号化されていたことが確認された一方、社外への情報流出は確認されませんでした。Encore社は通常どおり業務を継続し、日本国内や他の海外関係会社への業務影響もなかったとしています。
関連:大気社の米国グループ会社でランサムウェア被害―国内・他拠点への影響は確認されず
関連:大気社、米国グループ会社への不正アクセスは収束―情報流出なし
今回のメールアカウント侵害とは攻撃対象と事象が異なります。
公開資料だけから、2025年のランサムウェア、2026年のインドネシア事案、今回のマレーシア事案を同一原因として扱うことはできません。
公開資料上、2025年7月以降に海外グループ会社で3件
大気社が公表している海外グループ会社のセキュリティインシデントを時系列で整理すると、次のとおりです。
| 発生日・確認日 | 対象会社 | 公表された事象 | 公表時点の状況 |
|---|---|---|---|
| 2025年7月29日 | Encore Automation LLC(米国) | 一部サーバーの暗号化、ランサムウェア | 最終調査で社外への情報流出なし、収束 |
| 2026年3月17日 | P.T. Taikisha Indonesia Engineering(インドネシア) | 従業員1名のメールアカウントへの不正アクセス | 原因・影響範囲を調査 |
| 2026年9月17日 | Taikisha Engineering (M) Sdn. Bhd.(マレーシア) | 従業員1名のメールアカウントへの不正アクセス | 原因・影響範囲を調査 |
3件が公表されていること自体は確認できますが、共通する攻撃者、侵入経路、システム構成上の問題が存在するとの説明はありません。
今回のマレーシア事案については、調査結果の続報で侵入経路、影響範囲、メールデータへのアクセス有無などが公表されるかが確認点になります。
情報システム部門が確認したいポイント
海外拠点を含めてメール環境を管理する企業では、同様のアカウント侵害が発生した場合に次の確認ができます。
- 不審ログインの送信元IP、国・地域、時刻を確認する
- MFAの登録変更や追加認証手段が作成されていないか確認する
- メール転送ルール、受信トレイルール、代理アクセス権限の変更を確認する
- OAuthアプリや外部アプリへの新規同意を確認する
- 不正アクセス期間中の送受信メールを確認する
- 不審メールの送信先へ速やかに注意喚起する
- 侵害された認証情報をリセットし、既存セッションを失効させる
- 同一認証情報の使い回しがないか確認する
- 海外子会社を含めたMFA、条件付きアクセス、ログ保管期間を統一できているか確認する
今回の事案では原因が公表されていないため、特定の認証方式やクラウドメールサービスに原因があったとは判断できません。
一方、2026年中に異なる海外グループ会社でメールアカウント侵害が2件公表されているため、個別アカウントの復旧だけでなく、グループ共通の認証・監視ポリシーや海外拠点の運用差を確認する材料になります。
出典
- マレーシアグループ会社におけるメールアカウントへの不正アクセス等について – 株式会社大気社
- インドネシアグループ会社におけるメールアカウントへの不正アクセス等について – 株式会社大気社
- 海外グループ会社サーバへの不正アクセスについて – 株式会社大気社
- 海外グループ会社サーバへの不正アクセスの調査結果について – 株式会社大気社
関連記事
 pgAdminに深刻な脆弱性4件(CVE-2025-12762, CVSS 9.1)など
 神姫バスのウェブサイトでDDoS攻撃による接続障害、現在は復旧済み 個人情報漏えいは確認されず
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円