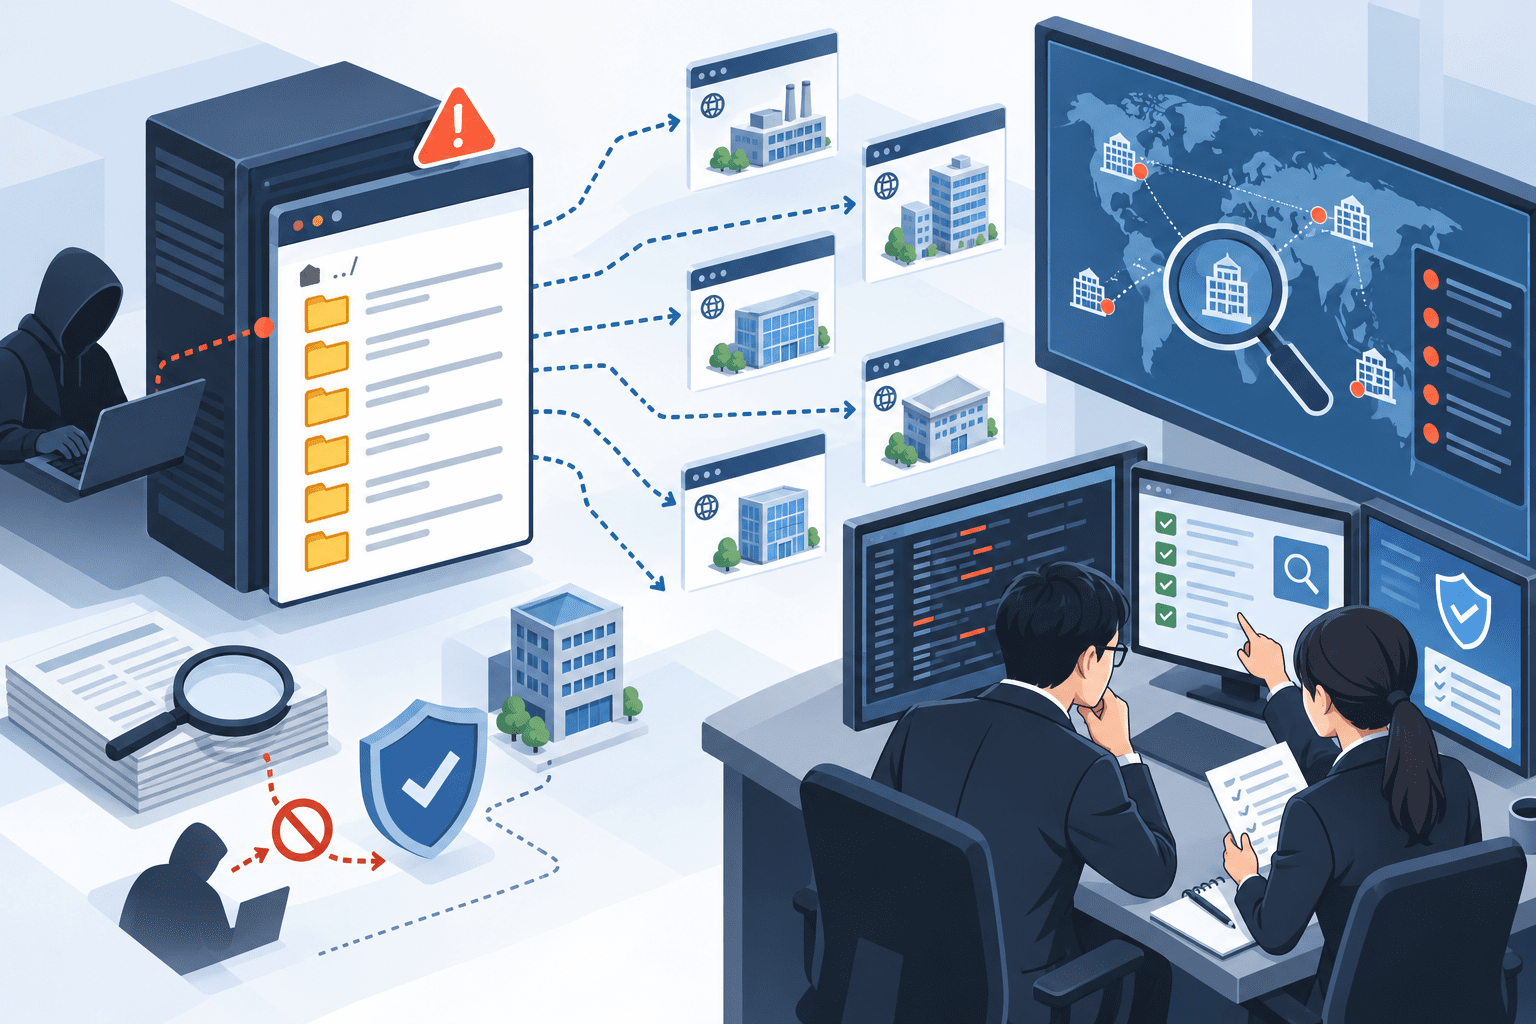
脅威リサーチ企業InfraHunterは2026年9月13日、シンガポールのVPS上で公開状態になっていた2つのディレクトリを分析し、同一の攻撃者とみられる環境から6つの異なる攻撃・偵察活動を確認したと公表しました。
確認された活動には、世界各地のセルフホスト型LLM APIゲートウェイ約2,500件を対象とした不正利用の試み、ベトナム政府・軍関連インフラの調査、パキスタンの政府・軍関連組織への認証情報スプレーや偵察、メキシコ企業へのSQLインジェクションを起点とした侵害などが含まれています。
日本企業に関係する点として、データセンター冷却関連企業14社を対象としたサブドメイン列挙の中に、ダイキン工業関連の daikin.com、daikincomfort.com と、ニデック傘下Embracoの embraco.com が含まれていました。
ただし、InfraHunterはこの14社について「侵害用スクリプトや認証情報リストは確認されず、サブドメイン列挙と稼働確認のみだった」としています。ダイキン工業やニデックへの侵入、不正アクセス、情報漏洩が確認されたという報告ではありません。
InfraHunterが確認した攻撃インフラのサマリー
確認できている内容:
- InfraHunterが2026年9月13日に調査結果を公開しました。
- Hunt.ioが2026年8月、シンガポールの同一VPS上で2つの公開ディレクトリを取得しました。
- InfraHunterは、同一のSSH鍵、プロキシ、トンネル環境などから、1人または同一環境を利用する攻撃者による6つの活動と分析しています。
- 世界各地のセルフホスト型LLM APIゲートウェイ約2,500件が候補リストに含まれていました。
- ベトナムでは政府、軍、警察、医療などのインターネット資産を分類する処理が確認されました。
- パキスタンでは国防大学を対象としたパスワードスプレーや、海軍など政府・軍関連ドメインのサブドメイン列挙が確認されました。
- メキシコではSQLインジェクション後の認証情報抽出とWebシェル利用まで確認され、InfraHunterは「完了した侵害」と評価しています。
- データセンター冷却・熱管理関連企業14社についてサブドメイン列挙が行われていました。
- 14社には、日本企業のダイキン工業とニデックに関係するドメインが含まれていました。
- ダイキン・ニデック関連を含む14社について、InfraHunterは侵害や認証情報窃取を確認していません。
| 項目 | 内容 |
|---|---|
| 調査公表日 | 2026年9月13日 |
| 調査元 | InfraHunter |
| 起点 | シンガポールのVPS上で公開状態だった2つのディレクトリ |
| 確認された活動 | LLM APIゲートウェイ不正利用、政府・軍関連偵察、パスワードスプレー、SQLインジェクション、ネットワークスキャンなど |
| 主な対象地域 | パキスタン、ベトナム、メキシコ、中国など |
| LLM APIゲートウェイ候補 | 約2,500件 |
| データセンター冷却関連企業 | 14社を列挙 |
| 日本企業関連 | ダイキン工業、ニデック |
| 日本企業への侵害 | InfraHunterは確認していません |
| 攻撃者帰属 | 中国語を使用する攻撃者との整合性を指摘。特定の国家・組織への帰属は確定していません |
日本企業ではダイキンとニデック関連ドメインが偵察対象に
InfraHunterの調査で、日本企業との関連が確認できるのは、データセンター冷却・熱管理企業を対象とした偵察活動です。
研究者が回収した targets フォルダには、14社・ブランドを示す名称と、サブドメイン列挙に使用された実際のドメインが保存されていました。
日本企業に関係するものは次の2件です。
| 研究データ上のラベル | 実際に照会されたドメイン | 日本企業との関係 | InfraHunterが確認した結果 |
|---|---|---|---|
| Chilldyne | daikin.com、daikincomfort.com |
ダイキン工業グループ | 543サブドメインを列挙、240件が応答。侵害確認なし |
| Nidec | embraco.com |
ニデック傘下Embraco | 82サブドメインを列挙、46件が応答。侵害確認なし |
ここでいう「応答」は、調査データ上で対象ホストが稼働していたことを示すものであり、脆弱性や侵害を意味しません。
InfraHunterは14社について、「侵害スクリプトや認証情報リストは回収されておらず、OneForAll形式のサブドメイン列挙と稼働確認のみ」と明記しています。
ダイキンはChilldyneを2025年に買収、研究データではDaikinドメインを列挙
InfraHunterの表では対象ラベルを「chilldyne」としていますが、実際に照会されたドメインは daikin.com と daikincomfort.com でした。
ダイキン工業の公式発表によると、同社子会社Daikin Appliedは2025年11月に、データセンター向け液冷技術を手掛けるChilldyneを買収しています。
また、daikincomfort.com はダイキン工業子会社のDaikin Comfort Technologies North Americaが使用している公式ドメインです。
したがって、研究データに残っていた偵察対象は、2026年時点ではダイキン工業グループのインターネット資産に関係するものと確認できます。
一方で、InfraHunterが確認したのは外部から取得可能なサブドメイン情報の列挙と応答確認です。ダイキン工業のシステムへ侵入した、脆弱性を悪用した、認証情報を取得したといった証拠は、公開された調査資料にはありません。
ニデックはEmbracoドメインが対象、侵害を示す証拠はなし
もう1社の日本企業はニデックです。
攻撃者のディレクトリには「nidec」というラベルがあり、実際には embraco.com を対象としてサブドメイン列挙が行われていました。
ニデックは2019年、Whirlpoolからコンプレッサ事業Embracoを買収しました。ニデックの公式発表では、買収完了によりEmbracoおよび関連会社がニデックの子会社になったことを公表しています。
Embracoの公式サイトでも、現在はNidec Global Applianceの事業として運営されていることが確認できます。
InfraHunterが回収したデータでは、embraco.com について82件のサブドメインが列挙され、46件が応答していました。
ただし、ダイキンと同様に、ニデックやEmbracoに対する侵害、認証情報取得、SQLインジェクションなどの攻撃成功を示すファイルは確認されていません。
データセンター冷却・熱管理企業14社を横断的に偵察
日本企業以外にも、攻撃者はデータセンター冷却や熱管理に関係する複数企業を対象としていました。
InfraHunterが確認した対象には、Vertiv、Schneider Electric、Ecolab、Danfoss、3M/Solventum、Parker Hannifin、Stäubli、GF Piping Systems、Rittal、Asetek、Solvayなどが含まれています。
これらの共通点は、AIサーバーや高密度データセンターで利用される空調、液冷、冷媒、配管、コネクタなどのサプライチェーンに関係していることです。
ただし、InfraHunterは「なぜこの14社を列挙していたのか」という攻撃者の明確な目的までは確認していません。
データセンター冷却企業を狙った攻撃キャンペーンが成立していた、あるいはサプライチェーン侵害を実行していたと断定できる証拠はありません。
約2,500件のセルフホスト型LLM APIゲートウェイも標的
今回の調査では、AIインフラを直接対象にした活動も確認されています。
攻撃者の環境には、オープンソースのLLM APIプロキシ/リセラーゲートウェイ「New API」をセルフホストしている約2,500件の候補が保存されていました。
InfraHunterによると、攻撃者は決済Webhookの設定不備などを探し、不正に利用枠を増加させる処理を自動化していました。
330件以上でテスト用リクエストが受理され、2件では利用枠が実際に増加したことを示す記録が残っていました。
また、侵害された別のLLMゲートウェイから取得した有効なAPIキーが、攻撃者自身のLLM処理基盤として再利用されていました。
これは、企業が自社運用する生成AIゲートウェイや社内LLM基盤も、通常のWebアプリケーションやAPIと同じく外部公開設定、認証、決済連携、APIキー管理が攻撃対象になることを示しています。
AIシステム自体を狙うリスクについては、AIセキュリティとは?生成AI・AIシステムのリスクと企業のセキュリティ対策を解説でも整理しています。
ベトナム・パキスタンでは政府・軍関連インフラを調査
攻撃者の別の作業領域では、ベトナム政府や軍、警察、医療、教育などの公開インターネット資産を分類する処理が確認されました。
Webサイトから取得した情報をLLMへ渡し、組織名、所属階層、親組織、カテゴリなどを自動分類する処理も含まれていました。
InfraHunterは、ベトナム関連では偵察対象の分類は確認したものの、対象サイトへの侵害を示す証拠は回収していません。
パキスタンでは、National Defence UniversityのMoodle環境に対し、82アカウントに対応する認証情報候補を使ったパスワードスプレーが確認されました。
ログ上、成功したログインは0件でした。
さらに海軍、国防省、海上保安機関など複数の政府・軍関連ドメインに対し、大量のサブドメイン候補生成と偵察が行われていました。
メキシコではSQLインジェクション後の侵害を確認
一方、メキシコの商用システムについては、単なる偵察ではなく実際の侵害を示す証拠が確認されています。
InfraHunterは、Microsoft Azure上で稼働していたメキシコのソフトウェア事業者関連システムについて、SQLインジェクションを利用したデータベースへのアクセス、複数データベースからの認証情報抽出、Webシェルによるコード実行を示すファイルを回収しました。
37組のユーザー名とパスワードを含むファイルも残されており、InfraHunterはSQLインジェクションによる抽出が成功していたことを裏付ける証拠と評価しています。
この点は、日本企業関連のサブドメイン列挙とは状況が異なります。
今回の調査では「対象として名前が存在した」「偵察された」「攻撃を試みた」「侵害が成功した」という段階を区別する必要があります。
攻撃者は中国語を使用、国家関与は確認されず
InfraHunterは、回収した複数のスクリプト、コメント、コンソール出力が中国語で書かれていたことを確認しています。
また、中国発のセキュリティツールが複数使われていたことなどから、「中国語を使用するオペレーター」との整合性があると分析しています。
一方、特定の中国政府機関、APTグループ、企業などへの帰属は示していません。
中国語の利用や中国製ツールだけを根拠に、中国政府や特定の攻撃グループによる活動と断定することはできません。
日本企業が確認したい「偵察された段階」での対応
ダイキン工業やニデック関連について、今回確認されているのは公開インターネット資産の偵察です。
侵害が確認されていない段階でも、企業側では自社が外部からどのように見えているかを把握できます。
特にデータセンター、製造業、AIインフラに関係する企業では、次の項目を確認できます。
- 自社・海外子会社・買収企業が保有するドメインとサブドメインを棚卸しできているか
- 廃止済みサービスや検証環境のDNSレコードが残っていないか
- インターネット公開している管理画面、VPN、開発環境、API、データベースを把握しているか
- 外部公開資産にMFAとアクセス制限を適用しているか
- CMSやWebフレームワーク、VPNなど公開サービスの脆弱性管理を実施しているか
- 買収した海外子会社のドメインやクラウド環境を本社側のASM・脆弱性管理対象へ統合しているか
- 不審な大量アクセスやサブドメイン探索後の認証試行をログから追えるか
- セルフホスト型AIゲートウェイを利用している場合、決済Webhook、APIキー、管理者アカウントの設定を確認しているか
今回、日本企業に関して確認されたのは侵害ではなく偵察です。しかし、攻撃者側が企業名だけでなく、買収先や関連ブランドのドメインを横断して資産を洗い出していた点は、海外子会社やM&A先を含めた外部公開資産管理の確認材料になります。
認証情報が外部公開環境から取得され、その後クラウド侵害へつながった国内事例としては、CAMPFIREの不正アクセス、従業員がGitHubの認証情報を個人開発サーバーへアップし不正利用されるでも侵害経路を整理しています。
出典
- One Host, Six Operations: How Two Open Directories Exposed a Multi-Target Campaign – InfraHunter
- Corporate Data – Daikin Industries
- Daikin Applied Expands Data Center Offering with Acquisition of Chilldyne – Daikin Industries
- Daikin Comfort Technologies North America – Daikin
- Nidec Completes Acquisition of Embraco, Whirlpool Corporation’s Compressor Business – NIDEC CORPORATION
- エンブラコについて – Embraco
関連記事
 サイバー犯罪者やハッカーがAIのLLMを悪用、ツール開発や詐欺に活用
 ジープ(Jeep)やクライスラーの親会社 ステランティス、サイバー攻撃で顧客の情報漏洩-Salesforceへの攻撃キャンペーン関連か
 アスクル、サイバー攻撃によるシステム障害のサービス復旧状況を公表- 直送品の一部再開、Web注文を段階的に拡大
 東海大学、業務委託先サーバへの不正アクセスとランサムウェアによるサイバー攻撃で個人情報漏洩の恐れ
 RockYou2024(ロックユー2024)という約100億件のパスワード集がリークされる
 DigiCertがバグにより顧客のSSL/TLS 証明書を大量失効させる
 グーグルが標的型攻撃に悪用されたAndroidのゼロデイ脆弱性を修正(CVE-2024-36971)
 株式会社ナイスユニが不正アクセスによるSNSアカウントの乗っ取り被害を発表
 Google、Chromeのサンドボックス脱出の脆弱性 発見者へ25万ドル(約3,675万円)の報奨

