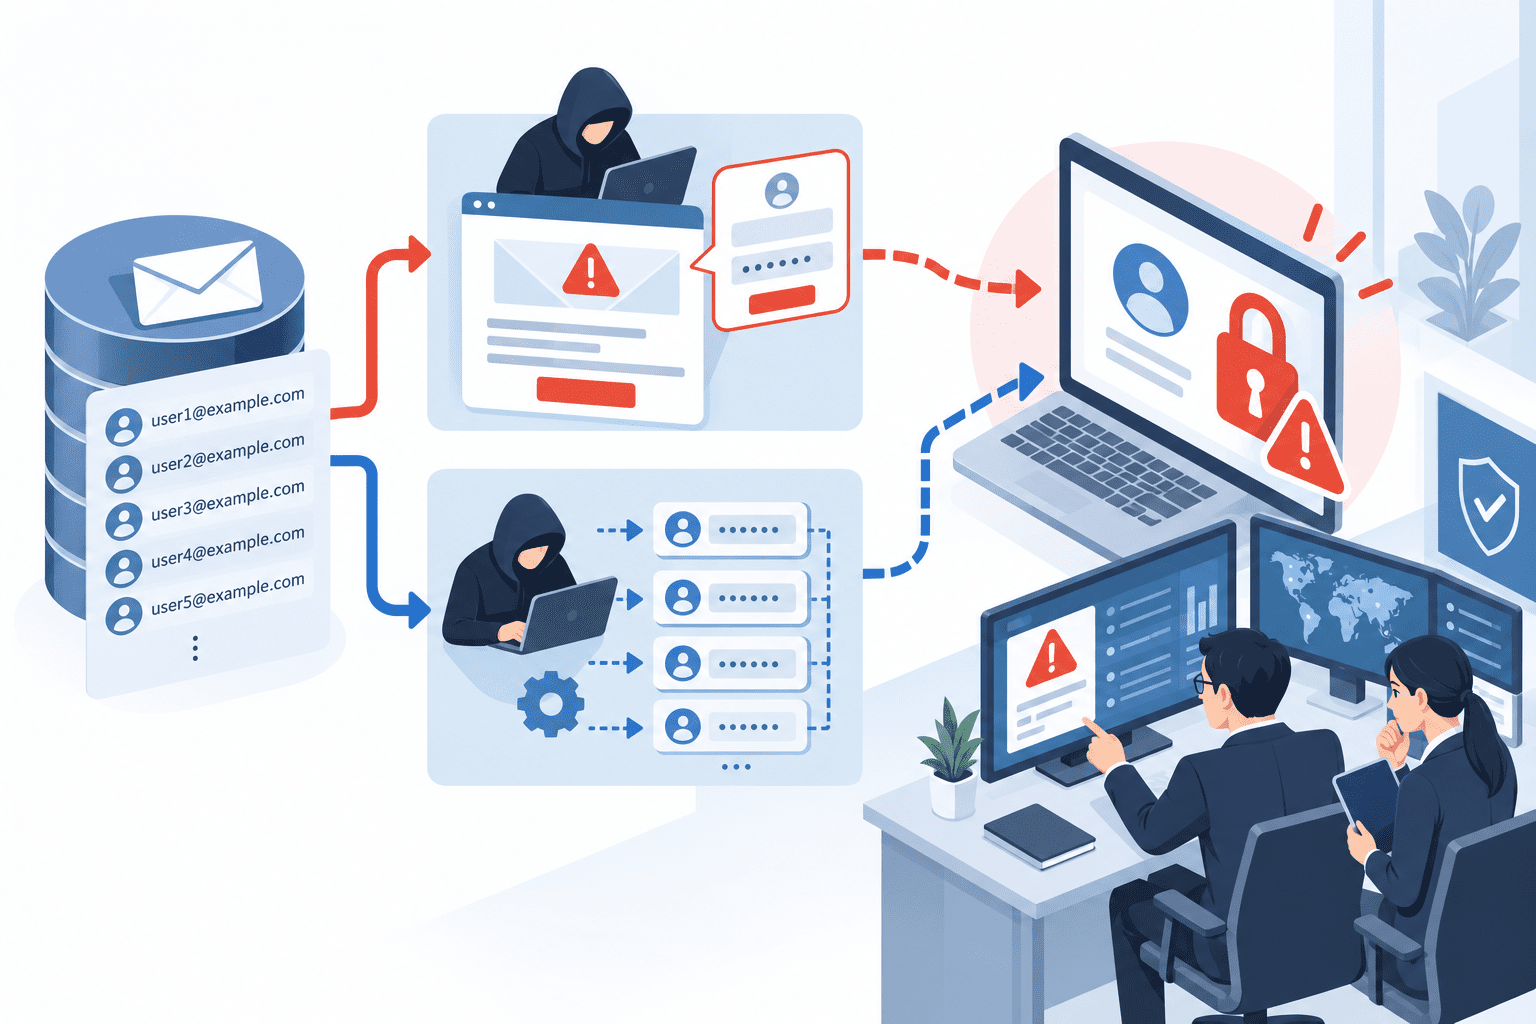
メールアドレスは、それ単体ではパスワードではありません。第三者にメールアドレスが知られただけで、直ちにオンラインサービスへ不正ログインできるわけではありません。
しかし、「メールアドレスしか漏れていないから問題ない」と判断するのも適切ではありません。メールアドレスは多くのサービスでログインID、パスワード再設定先、本人確認コードの受信先として使われています。また、漏えいしたアドレスや正規メールアカウントが、次のフィッシング攻撃に利用される場合があります。
実際に2026年9月には、東洋紡グループの東洋紡せんいで従業員のメールアカウントが不正アクセスを受け、グループ内外へ約1,500件のフィッシングメールが送信されました。そのメールを受け取った東洋紡エムシーの従業員2名もフィッシング被害を受け、メールアカウントへの不正アクセスが確認されています。この事例は、単なるメールアドレスの露出ではなく、侵害された正規アカウントを足掛かりに別のアカウントへ被害が広がったものです。
SpyCloudが2025年に公表した調査では、2024年に同社が回収したフィッシングデータの97%にメールアドレスが含まれていました。企業では、メールアドレスの流出そのものと、そのアドレスに紐づく認証情報・メールボックスが侵害された場合を分けて評価する必要があります。
結論:メールアドレスは「秘密情報」ではないが、攻撃の起点になる
メールアドレスが第三者に知られただけでは、通常、ログインやパスワード再設定を完了することはできません。一方、攻撃者にとっては連絡先であると同時に、別の漏えいデータや企業・個人のアカウントを結び付ける識別子にもなります。
| 攻撃での使われ方 | メールアドレスだけで成立するか | 追加で必要になるもの |
|---|---|---|
| フィッシングメールの送信 | 宛先への送信は可能 | 偽サイト、誘導文面など |
| アカウントの存在確認 | サービスの仕様によっては可能 | 登録・ログイン・再設定画面など |
| パスワードリスト攻撃 | 不可 | 漏えい・使い回されたパスワード |
| パスワード再設定の悪用 | 通常は不可 | メールボックスへのアクセス、追加の本人確認情報など |
| メールアカウントの乗っ取り | 不可 | パスワード、セッション情報、フィッシング等 |
| 他サービスへの連鎖的な乗っ取り | 不可 | 侵害済みメールボックス、再利用パスワード等 |
| SIMスワップ | 不可 | 電話番号、氏名、住所、通信会社の契約情報など |
企業が確認すべきなのは、メールアドレスだけが流出したのか、それともパスワードや認証コード、氏名・部署・取引先情報、メールボックス内の情報まで攻撃者に渡ったのかという点です。後者の場合、フィッシングの標的化や社内外の認証基盤への侵害につながる可能性が高まります。
東洋紡グループでは正規メールアカウントから約1,500件のフィッシング、別のグループ会社で2名が被害
2026年9月25日の東洋紡の発表によると、9月24日11時ごろ、グループ会社の東洋紡せんいの従業員が利用するメールアカウントへの不正アクセスを確認しました。侵害されたアカウントからは、東洋紡グループの内部と社外関係者へ約1,500件の不審メールが送信されていました。
不審メールにはPDFファイルが添付され、ファイルを開くと外部サイトへ誘導され、メールアドレス、ID、パスワードなどの認証情報を入力するよう求められる内容でした。東洋紡の情報セキュリティ部門は同日13時ごろ、対象アカウントのパスワード変更と認証セッションの失効などを実施しています。
その後、9月30日に東洋紡エムシーが公表した続報で、東洋紡せんいから送られた不審メールを受信した同社の従業員2名もフィッシング被害を受けたことが明らかになりました。9月28日11時ごろに両名のメールアカウントへの不正アクセスを確認し、同様の封じ込め措置を実施しています。
| 確認日・公表日 | 確認された事実 |
|---|---|
| 9月24日 | 東洋紡せんいの従業員メールアカウントへの不正アクセスを確認。グループ内外に約1,500件の不審メールが送信 |
| 9月24日 | 対象アカウントのパスワード変更と認証セッション失効を実施 |
| 9月28日 | 東洋紡エムシーの従業員2名のメールアカウントへの不正アクセスを確認 |
| 9月30日 | 東洋紡エムシーが続報を公表。メールや連絡先情報のアクセス状況、個人情報等の漏えい有無を調査中 |
9月30日15時時点では、東洋紡エムシーの侵害アカウントから新たに不審メールが送られた事実や、その他の具体的な二次被害は確認されていません。メール・連絡先情報等が実際に流出したと断定する段階ではありません。
この事案で確認されたのは、最初に侵害された正規アカウントからのフィッシングメール送信が、別のグループ会社のアカウント侵害につながったことです。送信元アドレスが実在する同じ企業グループの従業員であっても、メールの安全性は保証されません。
詳細はセキュリティ対策Labの東洋紡せんいから東洋紡エムシーへのフィッシング被害拡大で整理しています。
「メールアドレスのみ漏えいの可能性」でもフィッシングメール送信
2026年2月26日、じほうとじほうビジネスサービスは、グループで利用するクラウドメールサービスの特定アカウントが不正ログインを受けたと公表しました。
同社の発表では、アドレス帳に登録されていた最大890件のメールアドレスが第三者に閲覧・取得された可能性があります。侵害されたメールアカウントから、アドレス帳に登録されていた宛先へ不審なフィッシングメールが実際に送信されました。一方、それ以外の情報の流出は確認されていないとしています。
この事例では、メールアドレスがパスワードの代わりになったわけではありません。攻撃者がクラウドメールのアカウントを侵害し、そこに保存されていた宛先情報と送信機能を次の攻撃に利用した点が問題です。
東洋紡グループの事例は「別のメールアカウントまで侵害された」ケース、じほうの事例は「侵害アカウントから保存済みの宛先へフィッシングが送信され、メールアドレス最大890件に漏えいの可能性が生じた」ケースとして区別できます。
フィッシングで回収されたデータの97%にメールアドレス
SpyCloudは「2025 Identity Exposure Report」で、2024年に回収した数百万件規模のフィッシングデータを分析しています。同社によると、回収したフィッシングデータの97%に少なくとも1つのメールアドレスが含まれていました。このほか、64%にIPアドレス、51%に都市や郵便番号などの位置情報が含まれていました。
これは、フィッシングの97%がメールアドレス流出だけを原因として発生したという意味ではありません。攻撃者が狙う認証情報やセッション情報と、メールアドレスが一緒に回収・蓄積されていることを示す統計です。
業務用メールアドレスと氏名・会社名・部署が分かれば、攻撃者は公開情報や別の漏えいデータと照合し、実際に利用していそうなMicrosoft 365、Google Workspace、ファイル共有、経費精算サービスなどを装ったメッセージを作成できます。加えて、正規メールアカウントまで侵害されると、社内外の関係者から見て不自然ではない差出人でメールを送れます。
関連する手口と訓練は、フィッシング詐欺の手口と対策と標的型攻撃メール訓練サービスの比較で整理しています。
HIBPが約19億5,700万件のメールアドレスを処理、「Gmailからの流出」ではない
Have I Been Pwned(HIBP)を運営するTroy Hunt氏は2025年11月5日、Synthientが犯罪者の公開・流通データから収集したCredential Stuffing(認証情報の使い回し攻撃)用データをHIBPへ追加したと公表しました。
処理したデータには、ユニークなメールアドレス1,957,476,021件、ユニークなパスワード約13億件が含まれ、そのうち約6億2,500万件はHIBPが従来確認していなかったパスワードでした。
これは約20億人が新たな1件の情報漏えい事故に遭ったという意味ではありません。複数の情報源から長期間かけて収集・再配布されたデータで、古い情報や重複、誤った組み合わせも含まれています。また、約3億9,400万件のgmail.comアドレスが含まれていても、GoogleやGmailのシステムが侵害されたことを意味しません。
こうしたリストには過去の情報漏えい、Infostealerによる情報窃取などに由来する認証情報が集められ、別のサービスへのログイン試行に転用されます。
メールアドレスと使い回されたパスワードが揃うとリスト型攻撃が成立する
メールアドレス流出のリスクが大きくなるのは、同じデータにパスワードが含まれる場合や、利用者が別サービスで同じパスワードを使っている場合です。
Verizonの「2025 Data Breach Investigations Report(DBIR)」では、初期アクセス手法が判明した事案のうち、認証情報の悪用(Credential Abuse)が22%を占めました。また、Basic Web Application Attacksに分類された事案の88%では盗まれた認証情報が使用されていました。
Cloudflareは2025年3月、2024年9~11月の認証トラフィックを分析し、同社が観測した成功した人間による認証の約41%で、過去に漏えいが確認されたパスワードが使われていたと報告しました。ボットを含む認証リクエスト全体では52%に漏えい済みパスワードが含まれ、そのような試行の95%をボットが生成していました。
問題はメールアドレスが秘密でなくなったこと自体ではなく、攻撃者が入手したパスワードと組み合わせ、自動化されたログイン試行に投入できることです。国内事例として、ヨネックス公式オンラインショップへのリスト型攻撃があります。
メールボックスを乗っ取られると他サービスへ影響が広がる
メールアカウント自体が侵害された場合、攻撃者はメールアドレスを知るだけの状態とは異なり、届いたメッセージや過去のやり取り、パスワード再設定リンク、ログイン用ワンタイムコードなどへアクセスできる場合があります。
多くのサービスではメールをパスワード再設定、新しい端末からのログイン確認、アカウント変更通知、本人確認、サポート対応に利用しています。メールボックスへのアクセス権を奪われると、攻撃者が関連サービスを特定し、追加の不正ログインを試みるおそれがあります。
DeNAは2026年5月、一部利用者で第三者によるメールアドレスの乗っ取りや不正ログインが発生し、メールアドレス認証を利用してDeNAアカウントへログインされた可能性があると注意喚起しました。これはDeNA側のシステム侵害が確認された事案ではなく、利用者側のメールアカウントへの侵害が別サービスの認証に影響した可能性を示したものです。
関連:DeNAアカウントへの不正ログインとメールアドレスの不正利用
メールアドレスが分かるとフィッシングを個人化しやすくなる
攻撃者がメールアドレスに加え、氏名、勤務先、部署、役職、取引先などを把握している場合、フィッシングの内容を標的に合わせられます。さらに、正規メールアカウントが侵害されている場合、受信者は差出人が既知の同僚や取引先であるという理由だけでは危険を見分けられません。
東洋紡グループの事例では、実際にグループ会社へ被害が及びました。メールの送信元ドメインや差出人表示が正しくても、予期しないPDF添付、認証情報の入力要求、突然のMFA承認要求などについて、普段利用している別の連絡経路から送信者へ確認できる運用が必要です。
APWGによると、2026年第2四半期のフィッシング攻撃は前四半期比10.1%増加し、2026年6月には425,808件を確認しました。同期間、SMSを使うSmishingは前四半期比40%増加しています。メールアドレスの露出が確認された際も、SMS・電話など他のチャネルからの接触を含めて注意喚起する必要があります。
BECでは正規メールアカウントの侵害が送金詐欺につながる
業務用メールアカウントが乗っ取られた場合、Business Email Compromise(BEC、ビジネスメール詐欺)にもつながります。
FBIのInternet Crime Complaint Center(IC3)によると、2025年に報告されたBECの被害額は約30億ドルでした。攻撃者が正規のメールアカウントを侵害すると、過去の請求書や取引先との会話、支払時期を把握し、実際の取引に合わせて送金先変更などを求めるおそれがあります。
そのため、差出人アドレスが正規のものであることだけを確認しても十分ではありません。請求口座の変更や送金指示は、メールとは別の確認済み連絡先を使って照合する必要があります。
アカウント乗っ取りではメールアドレス以外の情報も使われる
メールアドレスが流出した後の攻撃を、すべて「メールアドレスだけで乗っ取られる」と説明するのは正確ではありません。
例えばSIMスワップでは、一般に電話番号や契約者の氏名・住所・生年月日、通信事業者に関する情報など、別の情報や手続きの突破が必要です。FBIは2025年11月の注意喚起で、金融機関の担当者やWebサイトを装う電話、SMS、メール、偽サイトを組み合わせてアカウントアクセスを得る手口を説明しています。
2025年1月以降、IC3にはAccount Takeover Fraudについて5,100件超の申告があり、被害額は2億6,200万ドルを超えると報告しています。メールアドレス、電話番号、認証情報、セッションCookie、本人確認情報などを複数の経路から組み合わせることが、攻撃を成立させる要因になります。
パスワードの使い回しを止め、漏えい済みパスワードを拒否する
NIST SP 800-63B-4は、パスワードを新規設定・変更する際に、一般的なパスワードや既知の漏えい済みパスワードを含むブロックリストと照合することを求めています。また、パスワードマネージャーや自動入力を許可するよう求めています。
企業の認証基盤では、サービスごとに異なるパスワードを使えること、漏えい済みパスワードを拒否すること、ログイン失敗試行の制限、不審な認証の検知を組み合わせます。従業員へ複雑なパスワードの記憶を求めるだけでは、使い回しやフィッシングを防げません。
MFAは導入有無だけでなくフィッシング耐性を確認する
Microsoftの「Digital Defense Report 2025」では、最新のMFAによってID侵害リスクを99%以上減らせると報告しています。ただし、MFAの方式によってフィッシング耐性は異なります。
NIST SP 800-63B-4は、利用者が手入力するワンタイムパスワード(OTP)にはフィッシング耐性がないと整理しています。偽サイトが認証コードをリアルタイムで中継する場合、パスワードとOTPの両方を窃取されるおそれがあります。CISAはFIDO/WebAuthnなどのフィッシング耐性がある認証への移行を推奨しています。
優先して見直す対象は、メール、Microsoft 365・Google Workspace、IDプロバイダー、VPN・リモートアクセス、クラウド管理者、経理・送金業務、パスワードマネージャー、ソースコード・CI/CD、人事・給与システムなどです。
メールアカウント侵害後はパスワード変更だけで終わらせない
東洋紡グループでは、侵害されたアカウントのパスワード変更だけでなく、認証セッションの失効も実施しています。クラウドメールやSaaSでは、攻撃者のセッションが有効なままの場合、パスワードを変更しただけではアクセスが継続することがあります。
メールアカウントが侵害された場合には、パスワード変更に加えて有効なセッションの失効、MFAの登録情報・復旧先の点検、不審な自動転送・受信トレイルールの確認、OAuthアプリやアプリパスワードの確認、サインインログの保全・調査を行います。送信済みメールの確認や受信者への注意喚起も、フィッシングの拡大防止に直結します。
グループ会社内や取引先との間で不審メールが送られた場合、送信側のアカウント復旧だけでは不十分です。受信者がリンク先へ認証情報を入力したかを確認し、影響するアカウントについても同様の封じ込め措置を実施します。
情報システム部門が確認したいポイント
メールアドレスだけの流出と、メールボックス・認証情報への侵害では必要な対応が異なります。情報システム部門では次の点を確認します。
- 漏えい情報の範囲:メールアドレスだけか、氏名・所属・パスワード・認証情報・メール内容まで含むか。
- 使い回しの有無:会社のメールアドレスを社外サービスや個人向けサービスの登録IDとして使用していないか。共通パスワードを使っていないか。
- MFAの強度:メール、IDプロバイダー、管理者アカウントなどにフィッシング耐性MFAを適用しているか。
- 復旧経路:メールを認証コードの受信先やパスワード再設定先としているSaaSを把握しているか。
- ログ監視:通常と異なる国・IP・端末からのログイン、連続失敗、OAuthアプリ追加、転送ルール作成を検知できるか。
- 封じ込め:パスワード変更だけでなくセッションやトークンを失効し、送信済みの不審メールを確認できるか。
- 横断対応:グループ会社や取引先へフィッシングが送られた際、受信・入力・新たな侵害の有無を確認できるか。
- 認証基盤の設定:漏えい済みパスワードの登録拒否、レート制限、ボット対策、不要アカウントの停止ができているか。
メールアドレス自体を秘密にすることより、メールアドレスがどのアカウントや認証・復旧経路につながっているかを把握し、一つのアカウントが侵害されても別の社員・グループ会社・取引先へ被害が連鎖しない仕組みを整えることが対策の中心になります。
出典
- 当社グループ会社メールアカウントへの不正アクセスおよび不審メール送信について(お詫び) – 東洋紡株式会社(2026年9月25日)
- 東洋紡グループ会社従業員に対する不正アクセスに関するご報告(お詫び) – 東洋紡エムシー株式会社(2026年9月30日)
- 不正ログインによる個人情報漏えいに関するお詫びとご報告 – 株式会社じほう・じほうビジネスサービス(2026年2月26日)
- 2025 SpyCloud Identity Exposure Report – SpyCloud
- 2 Billion Email Addresses Were Exposed, and We Indexed Them All in Have I Been Pwned – Troy Hunt
- 2025 Data Breach Investigations Report – Verizon
- Password reuse is rampant: nearly half of observed user logins are compromised – Cloudflare
- Phishing Activity Trends Reports – Anti-Phishing Working Group
- 2025 IC3 Annual Report – FBI Internet Crime Complaint Center
- Account Takeover Fraud via Impersonation of Financial Institution Support – FBI Internet Crime Complaint Center
- Business Email Compromise – FBI Internet Crime Complaint Center
- Microsoft Digital Defense Report 2025 – Microsoft
- NIST Special Publication 800-63B-4 – NIST
- More than a Password – CISA
関連記事
 Claudeが警察に架空の目撃情報を送信、大学サーバーでコマンド実行も―AnthropicがAIの「意図しない行動」4類型を報告
 Booking.com 経由のフィッシング詐欺が新たな波—「ホテルサンルート浅草」「京都センチュリーホテル」「ホテルグランバッハ京都セレクト」が2026年5月21日に相次いで公表。
 在日米海軍司令部(@CNFJ)の公式Xアカウントが乗っ取り被害-アカウント名が@hemma1931に変更される
 イエローハット 子会社「2りんかんアプリ」へのサイバー攻撃、個人情報漏洩の件数は317万9,454名分に確定
 株式会社大仙、社内システムへの不正アクセスとマルウェア感染を公表 受注・出荷業務に影響
 EDRとは?意味やウイルスソフトやUTMとの違いを解説
 EDRのおすすめ製品と選び方のポイント
 MDRとEDRの違いとそれぞれの特徴を解説 必要性や導入のアドバイスまで
 EDRとSOCの違いと関係性を徹底解説 自社に最適なセキュリティソリューションを

