ジー・プラン株式会社は2026年9月30日、同社が提供する「Gポイント」のシステムが外部から不正アクセスを受け、保有する情報の一部が漏えいした可能性があると公表しました。
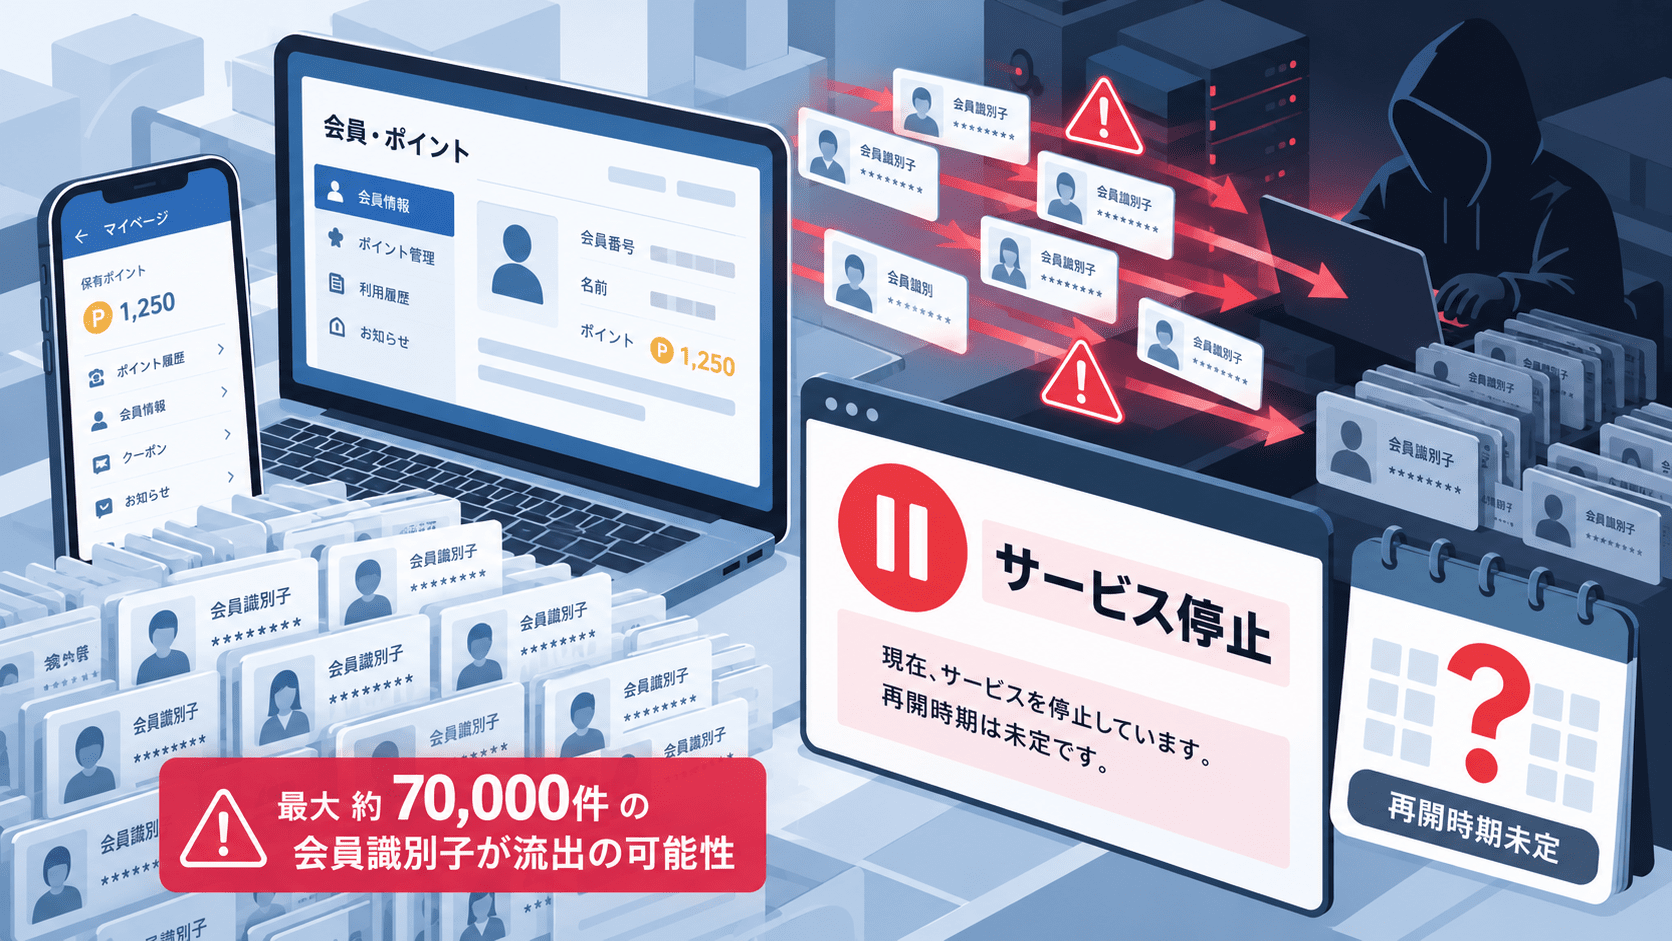
同社は9月25日にシステムの異常を検知し、調査の結果、不正アクセスを受けていたことを確認しています。同日中にシステムを停止し、外部からのアクセスを遮断しました。現時点で漏えいした可能性があるとして公表されている情報は、会員識別子最大約7万件です。
Gポイントへの不正アクセスのサマリー
- ジー・プランは2026年9月25日、「Gポイント」のシステムで異常を検知しました。
- 調査の結果、外部から不正アクセスを受けていたことが判明しました。
- 同社は9月25日中にシステムを停止し、外部からのアクセスを遮断しています。
- 9月30日時点で、追加の不正アクセスは検知されていません。
- 漏えいした可能性がある情報は「会員識別子」最大約7万件です。
- 会員識別子は、システム内で利用者を管理・識別するための英数字などの番号です。
- 同社によると、会員識別子には氏名、住所、電話番号、メールアドレスなどの個人情報は含まれていません。
- 不正アクセスの原因、侵入経路、詳しい影響範囲は調査中です。
- Gポイント関連サービスは停止しており、サービス再開日時は現時点で未定です。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月30日 |
| 異常検知日 | 2026年9月25日 |
| 対象組織 | ジー・プラン株式会社 |
| 対象サービス | Gポイント |
| インシデント | 外部からの不正アクセス |
| 侵入経路 | 公表されていません。調査中です |
| 漏えいした可能性がある情報 | 会員識別子 |
| 対象件数 | 最大約7万件 |
| 氏名・住所・電話番号・メールアドレス | 会員識別子には含まれていないと説明 |
| 対応状況 | システム停止、外部アクセス遮断、原因・影響範囲を調査 |
| サービス再開 | 未定 |
| 個人情報保護委員会への報告 | 具体的な報告先は公表されていません。関係法令などに基づき必要な対応を進めるとしています |
9月25日に異常を検知し、Gポイントのシステムを停止
ジー・プランによると、2026年9月25日にGポイントのシステムで異常を検知しました。
調査を進めた結果、システムが外部から不正アクセスを受けていたことが判明しています。同社は同日中に対象システムを停止し、外部からのアクセスを遮断しました。
9月30日の公表時点では追加の不正アクセスは検知されていません。一方、原因や侵入経路、影響範囲については引き続き調査が行われています。
不正アクセスは、認証情報の不正利用や公開システムの脆弱性など複数の経路で発生しますが、今回の事案について具体的な侵入経路は明らかにされていません。一般的な手口や防止策については、不正アクセスとはで整理しています。
漏えいした可能性があるのは会員識別子最大約7万件
同社が現時点で漏えいした可能性があるとしている情報は、「会員識別子」最大約7万件です。
Gポイントのサポートセンターは、会員識別子について、システム内で利用者を管理・識別するための英数字などの番号と説明しています。
また、会員識別子自体には氏名、住所、電話番号、メールアドレスなどの個人情報は含まれておらず、識別子のみから外部の第三者が利用者個人を特定することはできないとしています。
ただし、ジー・プランは原因と影響範囲の調査を継続しているため、9月30日時点の公表内容は最終的な調査結果ではありません。
Gポイント関連サービスを停止、再開時期は未定
不正アクセスの確認を受け、Gポイント関連サービスは停止しています。
サポートセンターによると、サービスの再開日時は現時点で未定です。状況が確定した段階で、Gポイントの案内ページなどを通じて告知するとしています。
ポイントの有効期限や交換申請など、サービス停止中の取り扱いについては専用のFAQが公開されています。
情報システム部門への示唆
今回の公表では、侵入経路や不正アクセスが可能となった原因は明らかになっていません。そのため、特定の認証方式や脆弱性を原因とみなすことはできません。
一方、外部公開サービスで異常を検知した際に、システム停止や外部アクセス遮断を実施し、その後に原因と影響範囲を調査する流れは、インシデント対応時の基本的な初動に含まれます。
企業側では、自社サービスで利用している会員IDや内部識別子についても、単体で個人を特定できるかだけではなく、他のデータとの組み合わせによって個人やアカウントに結び付けられる設計になっていないかを確認する必要があります。
また、外部公開システムへの不正アクセスに備え、認証ログ、管理操作ログ、ネットワークログなど、原因や影響範囲を事後に追跡できるログを保持しているかも確認対象になります。情報漏えいにつながる主な経路と企業側の対策は、情報漏洩対策で整理しています。