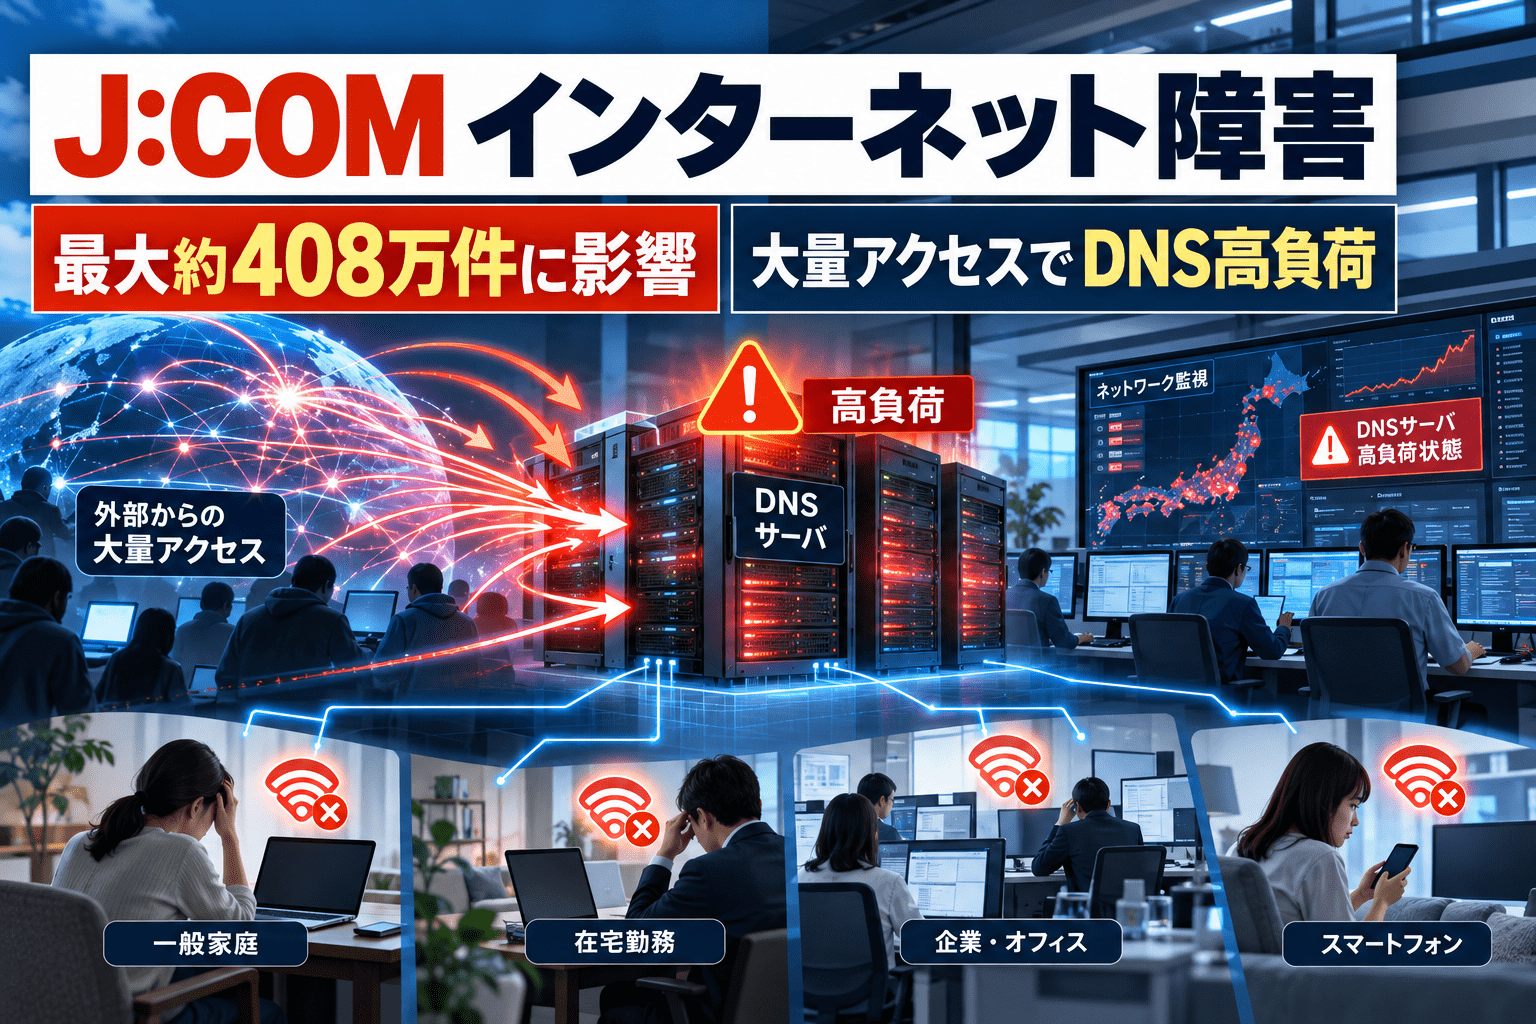
JCOM株式会社は2026年9月24日、前日の9月23日に発生したインターネット接続サービス等の障害について、外部から大量のアクセスがあり、DNSサーバに高負荷が発生したことが原因だったと発表しました。
障害は9月23日8時55分から18時頃まで発生し、最大影響対象件数は約408万件(J:COMサービス加入世帯)でした。J:COM NETのインターネット接続、J:COM TVの双方向・ネット動画配信サービス、J:COM MOBILEのインターネット接続、パーソナルIDでログインする一部サービスなどが利用できない、または利用しづらい状態となりました。
J:COMは18時頃に復旧作業を完了し、20時に全サービスが正常に提供できていることを最終確認しています。公式発表は「外部から大量のアクセス」としており、DDoS攻撃や意図的なサイバー攻撃だったとは公表していません。
J:COM障害のサマリー
確認できている内容:
- 障害は2026年9月23日8時55分から18時頃まで発生しました。
- J:COMは同日20時に全サービスの復旧を確認しました。
- 最大影響対象件数は約408万件のJ:COMサービス加入世帯です。
- 影響エリアはJ:COM NET提供エリアのうち北海道、九州を除く地域と、J:COMがインターネットサービスを提供する一部ケーブルテレビ事業者のエリアです。
- J:COM NET、J:COM TVの一部機能、J:COM MOBILE、一部ログインサービスなどに影響しました。
- テレビ放送サービスの視聴への影響は確認されていません。
- 原因は外部からの大量アクセスによりDNSサーバへ高負荷が発生したことです。
- J:COMはアクセス集中対策の強化と障害時の情報提供改善を進めるとしています。
現時点で公表されていない内容:
- 大量アクセスの送信元
- 通信量やリクエスト数
- 大量アクセスが意図的な攻撃だったか
- DDoS攻撃だったか
- 不正アクセスや情報漏えいの有無
| 項目 | 内容 |
|---|---|
| 発生日 | 2026年9月23日 |
| 障害時間 | 8時55分~18時頃 |
| 最終復旧確認 | 9月23日20時 |
| 最大影響対象件数 | 約408万件 |
| 主な対象 | J:COM NET、J:COM TVの一部機能、J:COM MOBILE、一部ログインサービス |
| テレビ放送視聴 | 影響確認なし |
| 影響エリア | 北海道・九州を除くJ:COM NET提供エリアなど |
| 原因 | 外部からの大量アクセスによるDNSサーバ高負荷 |
| DDoS攻撃 | J:COMは公表していない |
| 再発防止策 | アクセス集中対策、障害時の情報提供改善 |
9月23日朝から約9時間、広域でインターネット接続に影響
J:COMによると、障害は9月23日8時55分に発生しました。
影響したのは、北海道と九州を除くJ:COM NET提供エリアと、J:COMがインターネットサービスを提供している一部のケーブルテレビ事業者エリアです。
J:COM NETでは、インターネットへ接続できない、または接続しづらい状態となりました。「J:COM NET 光 on auひかり」は影響対象外です。
同社は18時頃にサービス復旧作業を完了し、20時に全サービスが正常に提供できていることを確認しました。
最大約408万件、J:COM MOBILEや動画配信にも影響
J:COMが9月24日に更新した発表では、最大影響対象件数を約408万件としています。
この数字は「J:COMサービスご加入世帯」の最大対象数であり、408万回線すべてが同時に完全停止したことを意味するものではありません。
影響が確認されたのは、J:COM NETのインターネット接続、J:COM TVのテレビ双方向・ネット動画配信サービス、J:COM MOBILEのインターネット接続、パーソナルIDでログインする一部サービス、取引先ケーブルテレビ事業者向けインターネットサービス等です。
一方、テレビ放送サービスの視聴への影響は確認されていません。
原因は外部からの大量アクセスによるDNSサーバ高負荷
J:COMが公表した原因は、外部からの大量アクセスです。
大量アクセスによってDNSサーバに高負荷が発生し、インターネット接続時に必要な処理が正常に行えなくなりました。
DNSは、ドメイン名をIPアドレスへ変換するなど、インターネット接続の基盤となる機能です。DNSサーバが応答できなくなると、回線自体が物理的につながっていても、Webサイトや各種サービスへ正常にアクセスできない状態が起こり得ます。
今回の障害では、DNS処理の障害が広範囲のサービス利用へ波及した形です。
「大量アクセス」だけではDDoS攻撃とは断定できない
今回の発表で注意したいのは、J:COMが原因を「外部から大量のアクセス」と表現している点です。
大量アクセスによってサービスが利用困難になる現象はDDoS攻撃でも発生しますが、想定外の正規トラフィックやシステム側の処理能力不足などでも高負荷は起こり得ます。
9月24日16時時点のJ:COM発表には、「DDoS攻撃」「サイバー攻撃」「悪意ある第三者」「ボットネット」「不正アクセス」といった表現はありません。
そのため、現段階で「J:COMがDDoS攻撃を受けた」と断定することはできません。
障害時はカスタマーセンターもつながりにくい状態
障害の影響は利用者向けサポートにも及びました。
J:COMは9月24日16時時点でも、今回の障害の影響によりJ:COMカスタマーセンターのフリーコールがつながりにくい状況が発生していると案内しています。
同社は再発防止策として、アクセス集中対策の強化に加え、障害発生時の情報提供も改善するとしています。
J:COMはアクセス集中対策と情報提供を改善へ
J:COMは再発防止策としてアクセス集中対策を強化するとしています。
一方、9月24日の発表では、DNS構成の変更、冗長化、DDoS防御サービス、キャパシティ増強など、具体的な技術対策までは公表していません。
企業のインターネット基盤では、DNS障害がWeb、メール、クラウド、認証、APIなど複数サービスへ同時に影響する場合があります。
情報システム部門が確認したいポイント
J:COM回線を業務で利用している企業では、今回の障害を機に次の点を確認できます。
- 主要拠点のインターネット回線が単一キャリアに依存していないか
- バックアップ回線やモバイル回線へ切り替えられるか
- プロバイダー提供DNSだけに依存していないか
- DNS障害と回線障害を切り分けられる監視を行っているか
- SaaS、VPN、認証基盤などDNS依存の業務システムを把握しているか
- 障害時に社員へ代替接続方法を通知できるか
- 通信事業者の障害情報を監視する手順があるか
- 回線障害とDDoS・サイバー攻撃を推測だけで混同しない運用になっているか
今回の一次情報から確認できるのは、外部からの大量アクセスによってDNSサーバが高負荷となり、大規模障害が発生したことです。攻撃だったかどうかは、J:COMの追加調査結果を待つ必要があります。
出典
関連記事
 富山大学附属病院がシステム機器の不具合で診療停止
 Microsoftがクラウドストライクのような障害を防ぐ新機能を計画
 ペット用品・飼料の卸売のPEEK A ZOOが関通のランサムウェアとサイバー攻撃により商品の入荷/出荷が停止
 アパレル SPAのハニーズホールディングスが関通のランサムウェアとサイバー攻撃によりECサイトの出荷に影響
 キャンプ・登山用品販売のビッグウイングが関通のランサムウェアとサイバー攻撃によりECサイトの出荷に影響
 テレ東アトミックゴルフが関通のランサムウェアとサイバー攻撃により個人情報漏洩の可能性を発表
 山本光学のECサイトが関通のランサムウェアとサイバー攻撃により個人情報漏洩の可能性を発表
 松山油脂のECサイトと山神果樹薬草園のECサイトが関通のランサムウェアとサイバー攻撃により個人情報漏洩の可能性を発表
 スリーアールが関通のランサムウェアとサイバー攻撃により出荷遅延を発表