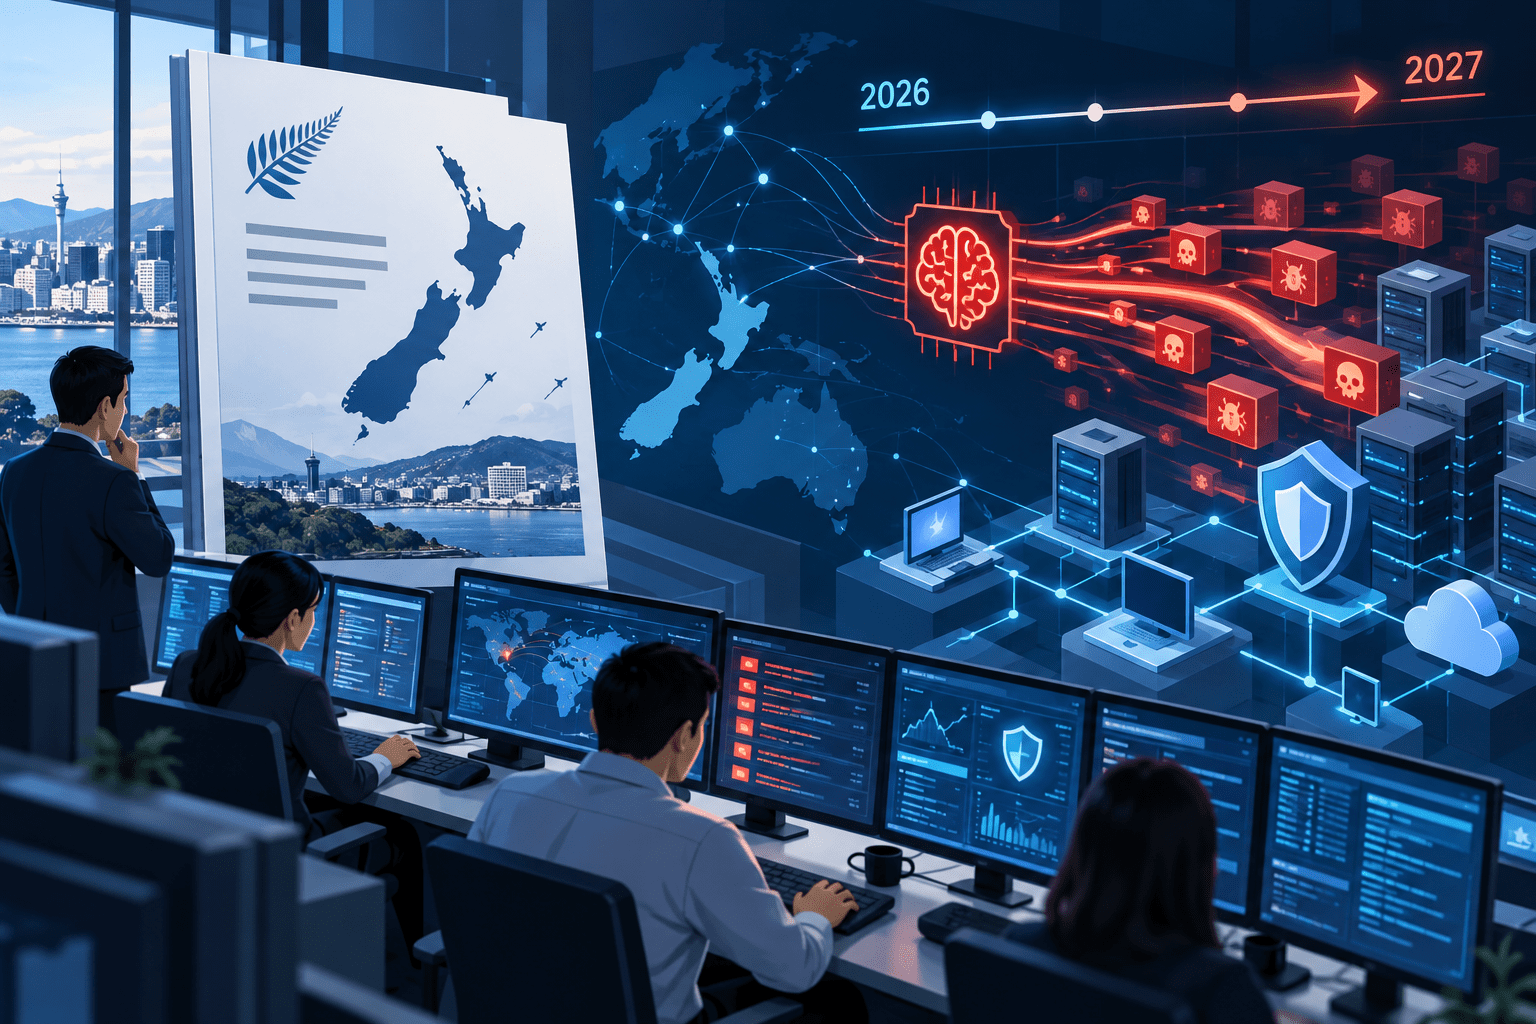
ニュージーランドのNational Cyber Security Centre(NCSC)は2026年9月24日、「Cyber Threat Report 2026」を公表しました。レポートは、フロンティアAIが脆弱性探索、偵察、ブルートフォース、標的型フィッシング、ディープフェイクなどの攻撃能力を高速化し、サイバー脅威の速度と規模を変えつつあると評価しています。
NCSCは、AI開発の進展が続けば、2027年初頭までに、現在は主要なフロンティアAIモデルでのみ利用できる高度な能力へ悪意ある主体がアクセスできる可能性があるとしています。
一方、2025/26年度にNCSCへ報告されたインシデントは4,673件で、前年度の5,995件から減少しました。ただし、国家的影響の可能性があるとして専門対応へ回されたインシデントは331件から369件へ増加し、犯罪・金銭目的のインシデントは18%増の162件でした。NCSCは、AIへの対応だけでなく、パッチ管理、認証、サプライチェーン管理、インシデント対応など既存の基本対策を早める必要があるとしています。
Cyber Threat Report 2026のサマリー
- NCSCは2026年9月24日、「Cyber Threat Report 2026」を公表しました。
- レポートは、AIがサイバー脅威を急速に変化させ、フロンティアAIが攻撃側と防御側の双方の能力を高めると評価しています。
- NCSCは、2027年初頭までに、悪意ある主体が現在の主要フロンティアAIモデルに限定されている高度な能力へアクセスできる可能性があるとしています。
- AIによって、ゼロデイ脆弱性の発見、偵察、ブルートフォース、標的型フィッシング、ディープフェイクの作成が高速化するとみています。
- 2025/26年度にNCSCへ報告されたインシデントは4,673件で、前年度の5,995件から減少しました。
- 国家的影響の可能性があるとして専門対応へ回されたインシデントは369件で、前年度の331件から増加しました。
- 369件のうち162件、44%が犯罪・金銭目的とみられ、前年度の137件から18%増加しました。
- 国家支援型とみられるインシデントは86件、23%でした。
- 2025/26年度には「Highly Significant」に分類されたC2インシデントが4件発生し、NCSCは過去10年間の合計と同数だとしています。
- NCSCは、中国をニュージーランドで活動する国家支援型主体のうち「最も持続的で能力が高い」と評価しています。
- 北朝鮮のIT人材が偽の身元でニュージーランド企業のリモート業務を獲得し、契約終了後に機密情報の公開を示唆して金銭を要求した事例も報告されました。
- デジタルサプライチェーン、AIツールへの未承認データ投入、ソーシャルエンジニアリングも主要リスクとして挙げられています。
- NCSCは、攻撃対象領域の縮小、パッチ適用の高速化、レガシーシステムの更新、認証・権限管理、インシデント対応訓練を企業に求めています。
| 項目 | 内容 |
|---|---|
| レポート | Cyber Threat Report 2026 |
| 公表日 | 2026年9月24日 |
| 公表機関 | New Zealand National Cyber Security Centre |
| 対象期間 | 主に2025年7月1日~2026年6月30日 |
| NCSCへの総報告件数 | 4,673件 |
| 前年度 | 5,995件 |
| 国家的重要性の可能性があるインシデント | 369件 |
| 前年度 | 331件 |
| 犯罪・金銭目的 | 162件、44% |
| 国家支援型とみられるもの | 86件、23% |
| 直接的な金銭被害 | 2,380万NZドル |
| C2「Highly Significant」 | 4件 |
| 主要テーマ | AI、国家支援型攻撃、サイバー犯罪・恐喝、サプライチェーン、ソーシャルエンジニアリング |
NCSCは2026年の脅威を5つの主要判断で整理
Cyber Threat Report 2026は、ニュージーランドの企業・組織が直面する脅威を5つの主要判断に整理しています。
- AIがサイバー環境を急速に変化させ、フロンティアAIがリスクと機会を拡大する
- 国家支援型のサイバー活動はニュージーランド企業・組織への継続的な脅威である
- サイバー犯罪と恐喝の深刻度が上昇している
- デジタルサプライチェーンは引き続き大きなリスクである
- ソーシャルエンジニアリングは企業・組織への継続的な脅威である
NCSCはこの5項目を独立した問題としてではなく、相互に重なるリスクとして扱っています。例えばAIはフィッシングや偵察を高速化し、サプライチェーン経由で取得したデータは恐喝や追加攻撃に利用される可能性があります。
フロンティアAIが脆弱性探索、偵察、ブルートフォースを高速化
レポートの第1の判断はAIです。
NCSCは、高性能AIモデルがすでに悪意ある主体に利用されており、フロンティアAIの普及によって能力が段階的に変わるとしています。
具体的には、コードを分析して脆弱性を発見する能力、複数の脆弱性を組み合わせて攻撃へつなげる能力、企業・従業員・システムに対する偵察の自動化などを挙げています。
ブルートフォースについても、単にパスワードを大量試行するだけでなく、SNS、漏えいした認証情報、公開情報などを組み合わせ、候補を絞り込む方向でAIが使われるとみています。
フィッシングでは、標的ごとに文章を変えるだけでなく、音声・動画・翻訳を組み合わせたディープフェイクが現実的な攻撃手段になっています。
NCSCは、AIによって「脆弱性が見つかってから攻撃に使われるまでの時間」が短くなるため、企業側にもパッチ適用の高速化が必要になるとしています。
2027年初頭までに高度なAI能力が攻撃者へ広がる可能性
NCSCはニュースリリースで、AI開発の現在の軌道が続く場合、2027年初頭までに、悪意ある主体が現在は主要フロンティアAIモデルでのみ提供されている高度な能力へアクセスできる可能性があると説明しています。
これは「2027年に特定の攻撃が発生する」という予測ではありません。
NCSCが問題視しているのは、現在は利用主体が限定されている高性能なコード解析、エージェント型操作、偵察自動化などの能力が広く利用可能になった場合、攻撃に必要な時間と専門知識のハードルが下がることです。
企業側では、AIを使った攻撃だけを個別に検知するよりも、攻撃速度が上がる前提でパッチ、認証、ログ監視、封じ込め、復旧の処理時間を短縮することが対応になります。
AIを導入する企業側にもチャットボットとデータ漏えいのリスク
NCSCはAIを攻撃者の道具としてだけでなく、企業が導入するシステムとしても取り上げています。
商業上の機密情報や個人情報を使って構築したチャットボットでは、認可制御が不十分な場合、大量の機密データへアクセスされる可能性があります。
外部公開されたチャットボットでは、悪意あるプロンプトによるジェイルブレイクによって、本来公開を意図していないデータや内部ロジックが露出するリスクも挙げています。
また、多くの企業がAIを第三者サービスとして導入することから、AIベンダー自体のセキュリティ、サービス停止時の業務影響、AIツールへ保存されるデータの管理をサプライチェーン問題として扱うよう求めています。
NCSCは、防御側でAIを使う場合も、既存のセキュリティ管理を置き換えるものではなく、監視、異常検知、トリアージ、反復作業の自動化など既存業務を補強する用途として位置付けています。
関連する企業のAI利用リスクは、AIセキュリティとは?企業が確認したいリスクと対策でも整理しています。
国家的重要性の可能性があるインシデントは331件から369件へ増加
2025/26年度にNCSCへ報告されたサイバーインシデントは4,673件でした。前年度の5,995件から総数は減少しています。
一方、国家的重要性の可能性があるとして専門的な分析・支援へ回されたインシデントは369件で、前年度の331件から増加しました。
369件のうち、162件は犯罪・金銭目的の主体との関連がみられました。前年度は137件で、18%増加しています。
国家支援型との関連が疑われたインシデントは86件で、全体の23%でした。前年度は82件です。
また2025/26年度には、NCSCの分類でC2「Highly Significant」とされたインシデントが4件発生しました。NCSCによると、これはその前の10年間に記録されたC2インシデントの合計と同数です。
直接的な金銭被害として報告された金額は2,380万NZドルで、前年度の2,690万NZドルから減少しました。
総報告件数だけを見ると減少していますが、NCSCは高影響インシデントと犯罪・恐喝の深刻度が上昇していると評価しています。
サイバー犯罪では恐喝とデータ窃取の比重が上昇
NCSCは、サイバー犯罪が「産業化された世界的な産業」に進化していると説明しています。
2025/26年度には、医療サービスや高等教育機関が高影響のサイバー攻撃を受けました。
レポートは、Manage My Healthの患者ポータルから9万9,000件を超える患者記録が盗まれた事案や、大規模教育機関が利用するCanvas学習管理システムの侵害を例に挙げています。
攻撃者の目的も、単純なシステム暗号化だけではありません。
NCSCは、機密データを盗み「公開されたくなければ支払え」と要求する恐喝、認証情報の窃取と再販売、取得した個人情報を使った追加詐欺などを主要な犯罪パターンとして挙げています。
そのため、バックアップによる復旧だけでは恐喝リスクを抑えられません。アクセス権限、データ分離、認証情報管理まで含めて侵害時の持ち出し範囲を限定する必要があります。
中国を「最も持続的で能力が高い」国家支援型主体と評価
NCSCは、2025/26年度にニュージーランド政府機関、医療・教育分野、ITマネージドサービスプロバイダーなどを狙う、外国政府との関係が疑われる活動を確認したとしています。
国家支援型との関連が疑われた86件について、中国、ロシア、イラン、北朝鮮との関連を確認しています。
このうちNCSCは、中国をニュージーランドで活動する国家支援型主体の中で「最も持続的で能力が高い」と評価しています。
国家支援型の攻撃は、知的財産の窃取、スパイ活動、重要インフラへのアクセス、将来の妨害活動に向けた足場確保など、金銭目的とは異なる長期目標を持つ場合があります。
NCSCは、国外の地政学的競争や紛争がニュージーランド国内のサイバーリスクにも影響するとしています。
北朝鮮IT人材がニュージーランド企業へ偽の身元で就業
レポートでは、北朝鮮のIT人材がニュージーランド企業でリモート勤務していた事例が紹介されています。
企業側がIT請負人の本人情報を不審に思い、NCSCとニュージーランド警察へ相談した結果、北朝鮮出身者だったことが判明しました。
この人物は偽造された本人確認資料、ニュージーランド国内の連絡先住所を利用し、さらにニュージーランド市民を使って企業のノートPCを受け取り、操作させていました。
企業が契約を終了し報酬を支払わなかったところ、当該人物は商業上の機密情報を取得したと主張し、支払わなければ公開すると脅迫しました。
NCSCは、北朝鮮が国家として海外IT人材を使い外貨を獲得するプログラムを運営しており、制裁対象となる兵器開発への資金提供や、場合によってはサイバー活動につながると説明しています。
企業側の確認項目として、対面での本人確認、IT機器の本人受け取り、不自然な勤務時間、暗号資産による報酬要求、ビデオ会議への継続的な参加拒否などを挙げています。
サプライチェーン攻撃では「自社が知らない接続先」がリスクになる
NCSCの第4の判断はデジタルサプライチェーンです。
企業の業務はクラウド、SaaS、外部委託、ソフトウェア、ハードウェア、外部APIなど多数の第三者に依存しています。
NCSCは、第三者ベンダーやアプリケーションが侵害されることで、複数の組織へ同時にアクセスできる点を問題視しています。
2025/26年度には、医療分野で第三者システムを経由して個人情報を窃取する攻撃が複数確認されたとしています。
AI利用も新しいサプライチェーン問題です。従業員が未承認のAIサービスへ社内データを投入すると、データが組織の監視対象外へ移動し、保存場所や再利用条件を把握できなくなる可能性があります。
NCSCの表現を企業運用へ置き換えると、外部サービスを「導入しているか」だけでなく、「どのデータを渡しているか」「障害・侵害時に自社へどう影響するか」まで把握する必要があります。
AIでソーシャルエンジニアリングが個別最適化される
第5の判断はソーシャルエンジニアリングです。
NCSCは、AIによって公開情報や漏えいデータを組み合わせ、標的ごとに信頼性の高いメール、音声、動画を作成しやすくなったとしています。
レポートでは、AIを利用した音声フィッシングによってコールセンター担当者が誘導され、改変された第三者アプリケーションをアップロードした事例を紹介しています。この侵害では約570万人分の顧客情報が盗まれたとしています。
NCSCは、コールセンターやITサービスデスクを「高い効果が得られ、比較的抵抗が低い入口」として攻撃者が狙っていると分析しています。
対策では、従業員教育だけでなく、本人確認手順、MFA、ゼロトラスト、最小権限、ネットワーク・データ分離を組み合わせ、担当者がだまされた場合でも影響を限定する設計を求めています。
NCSCが企業に求める5つの対応
AIによって新しい攻撃能力が加わっても、NCSCが企業へ示している基本対応は具体的です。
- 不要な外部公開や接続を減らし、攻撃対象領域を縮小する
- 脆弱性発見から悪用までの短期化を前提に、パッチ適用を高速化する
- サポート終了製品や更新困難なレガシーシステムを置き換える
- 強固な認証を適用し、権限を定期的に見直す
- 侵害を前提にインシデント対応、封じ込め、復旧を訓練する
NCSCは、AI専用の対策製品を導入することをレポートの中心には置いていません。
代わりに、CEO、取締役会、CIOを含む経営層に対し、パッチ頻度が上がった場合に運用できる人員がいるか、AIツールへ投入する機密情報を管理できているか、サプライヤーの安全性を確認できているか、事業継続計画を実際に演習しているかを確認するよう求めています。
日本企業が確認したいポイント
ニュージーランドの統計をそのまま日本企業の発生率として扱うことはできません。一方、レポートが示す攻撃手法と管理上の論点は、日本企業でも確認できます。
- Critical・High脆弱性の緊急パッチを通常変更とは別ルートで適用できるか
- インターネット公開資産を把握し、不要な公開を停止できているか
- サポート終了OSやアプリケーションの更新計画があるか
- MFA、パスキー、最小権限を管理者だけでなく主要業務システムへ適用しているか
- 生成AIやAIエージェントへ入力できる情報の範囲を決めているか
- 未承認AIサービスの利用状況を把握できるか
- AIサービスを含む第三者ベンダーのデータ保存先、再委託先、インシデント通知条件を確認しているか
- コールセンターやITサービスデスクで、音声や映像だけに依存しない本人確認手順を定めているか
- リモート採用で本人確認、端末受け渡し、接続元、勤務状況の異常を確認できるか
- ランサムウェア対応訓練が暗号化復旧だけでなく、データ窃取と恐喝まで想定しているか
- 取締役会や経営会議で、AI導入とサイバーリスクを同じ議題として扱っているか
Cyber Threat Report 2026が経営層へ示しているのは、AIによって従来の攻撃がなくなるのではなく、既存の脆弱性探索、認証攻撃、ソーシャルエンジニアリング、恐喝が高速化するという見方です。
企業側では、新しい攻撃手法の名称を追うだけでなく、パッチ、ID、データ、サプライチェーン、インシデント対応の各処理にどれだけ時間がかかっているかを確認することが、AI時代の準備になります。
出典
- Cyber Threat Report 2026: Leaders need to prepare now for the impact of AI – New Zealand National Cyber Security Centre
- Cyber Threat Report 2026 – New Zealand National Cyber Security Centre
- Key judgements for 2026 – New Zealand National Cyber Security Centre
- Judgement 1: Artificial Intelligence is rapidly reshaping the cyber landscape – New Zealand National Cyber Security Centre
- Judgement 2: State-sponsored cyber activity is a persistent threat – New Zealand National Cyber Security Centre
- Judgement 3: Cybercrime and extortion are escalating in severity – New Zealand National Cyber Security Centre
- Judgement 4: Digital supply chains continue to be a major risk – New Zealand National Cyber Security Centre
- Judgement 5: Social engineering is a persistent threat – New Zealand National Cyber Security Centre
- By the numbers: 2025/26 – New Zealand National Cyber Security Centre
- Incident reporting analysis 2025/26 – New Zealand National Cyber Security Centre
関連記事
 興亜硝子、ランサムウェアの被害-ランサムウェア グループ The Gentlemenが犯行声明
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 ランサムウェア グループが日産へ不正アクセスを主張も機微な情報や個人情報漏洩は見当たらず
 METR、OpenAI・Hugging Face侵害を独立調査 約700のAIエージェントが攻撃に参加、評価欺瞞とツール呼び出し偽装も確認
 中国系を含む4攻撃グループがChromeゼロデイ攻撃基盤「BlueMoon」を共有、CVE-2026-85046などを連鎖悪用
 Google広告経由でClaude Codeの偽インストールページを配布-新たなマルバタイジング攻撃