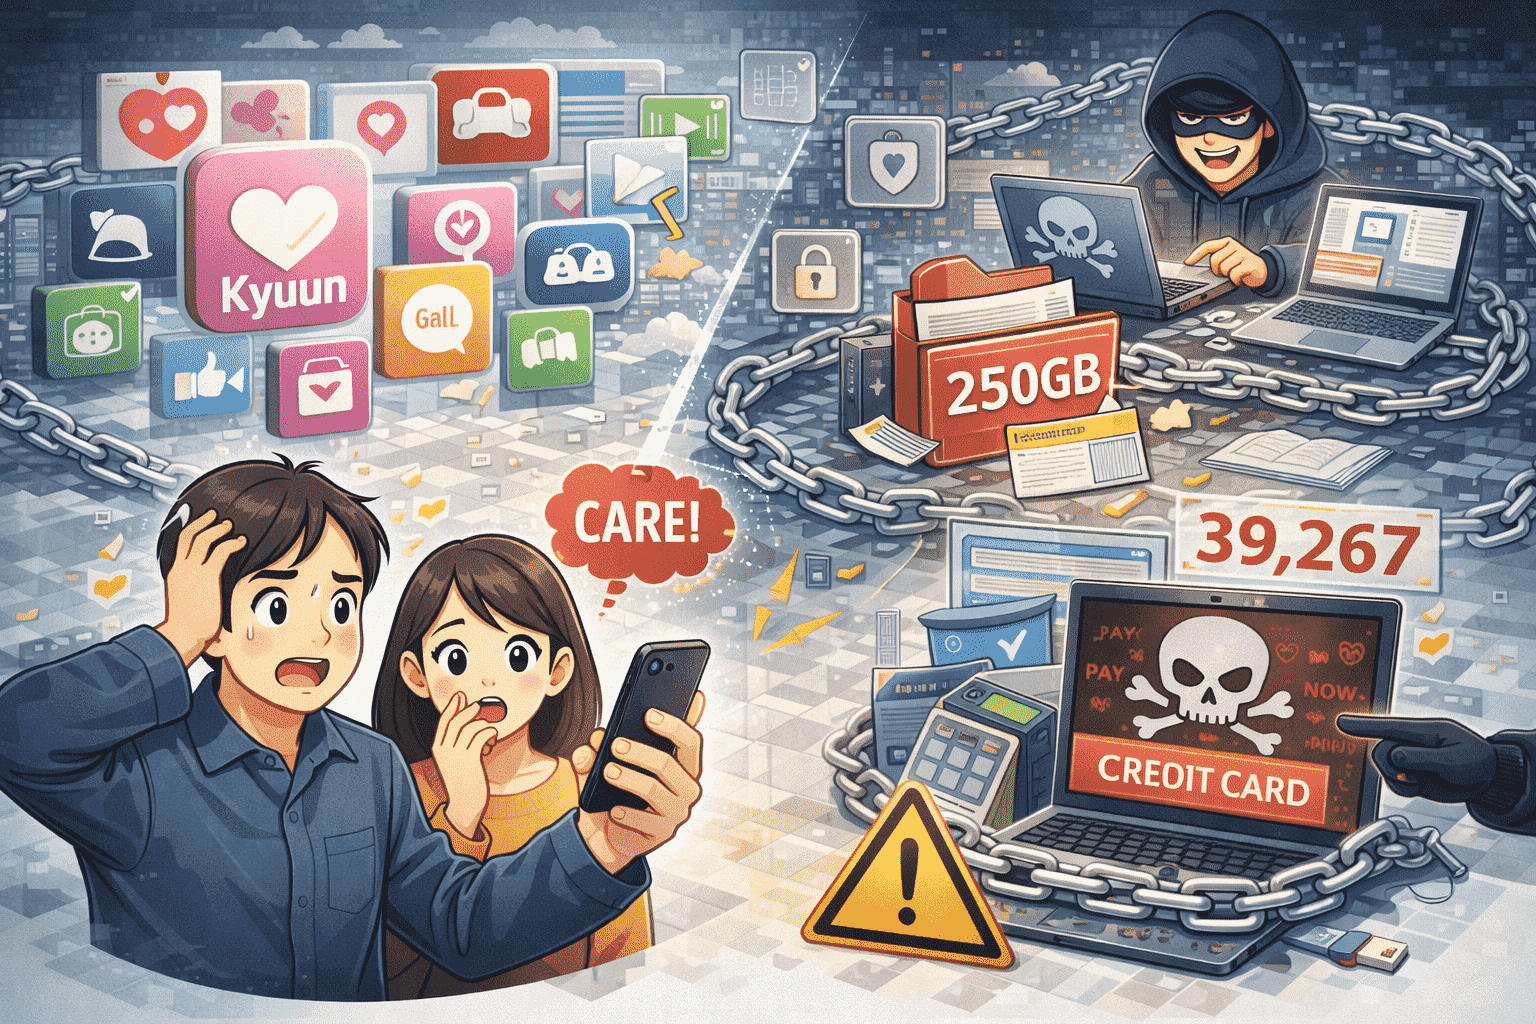
2026年4月14日、STARTDASH株式会社(東京都)は、同社が運営するビデオチャット・通話アプリ「Kyuun(きゅーん)」をはじめとする計12サービスにおいて、3万9,267名分の個人情報が外部に漏洩した可能性があると発表し、個人情報保護委員会への報告を行いました。
漏洩の発覚契機となったのは、海外のサイトでユーザー情報が販売されているという情報でした。並行して、セキュリティ研究者や海外メディアによって「KyunCall」を名乗るハッカーが250GB以上のデータを窃取したと主張していることが報告されています
⚠ 恐喝リスクに関する重要な注意
本サービスはアダルト・出会い系に分類されるサービスであり、情報漏洩は恐喝・脅迫の格好の標的となります。本記事末尾の「利用者への注意喚起」を必ずご確認ください。
▶ 関連記事:【2026年】サイバー攻撃・情報漏洩の最新 事例
インシデントの概要
| 項目 | 内容 |
|---|---|
| 被害を受けた組織 | STARTDASH株式会社 |
| 対象サービス | Kyuun(きゅーん、Webサイト)/ Misyuu・Charin・Again・Land・Jam・Marron・Secret・Maria・Monna・Sukkirin・Karakara(アプリ)計12サービス |
| 漏洩件数 | 3万9,267名分 |
| 対象ユーザー | 2026年3月25日以降にサービスを利用したユーザー |
| 不正アクセス期間 | 2026年4月1日〜4月6日(内部ログ管理画面への第三者アクセスが可能な状態) |
| 発覚日 | 2026年4月11日(海外サイトでの販売情報を把握) |
| 公表日 | 2026年4月14日(コーポレートサイトでの発表・個人情報保護委員会への報告) |
| ハッカー側の主張 | 250GB以上のデータを窃取し海外サイトで販売(Daily Dark Web報道、2026年4月7日。STARTDASH社による独立確認は未表明) |
| 問い合わせ先 | [email protected] |
漏洩の可能性がある情報の詳細
STARTDASH株式会社の公表によれば、今回漏洩した可能性がある情報と、漏洩が確認されていない情報は以下の通りです。
| 情報の種別 | 漏洩状況 | 備考 |
|---|---|---|
| ハンドルネーム | 漏洩の可能性あり | 全ユーザー対象 |
| メールアドレス | 漏洩の可能性あり | 登録者のみ |
| 電話番号 | 漏洩の可能性あり | 男性ユーザーのみ・登録者限定 |
| ログインパスワード | 漏洩の可能性あり | 登録者のみ |
| プロフィール情報 | 漏洩の可能性あり | 全ユーザー対象 |
| IPアドレス等 | 漏洩の可能性あり | 全ユーザー対象 |
| クレジットカード情報 | 漏洩は確認されず | 男性ユーザー限定・外部決済システム経由 |
| チャット内容(メッセージ・画像・動画) | 漏洩は確認されず | — |
| 身分証明書画像(年齢確認用) | 漏洩は確認されず | 外部eKYCシステムで管理 |
| 銀行情報 | 漏洩は確認されず | 女性ユーザー(報酬受取用)のみ対象 |
出典:STARTDASH株式会社公式発表(startdash.co.jp/customerdata/)
侵害の経緯:内部ログ管理画面への不正アクセス
STARTDASH株式会社の公表によれば、侵害の経緯は以下の通りです。
2026年4月1日〜4月6日にかけて、当社の内部ログ管理画面のログデータに第三者が無断でアクセスできる状態にあったことが調査で判明しました。発覚のきっかけは2026年4月11日18時頃、海外のサイトでユーザー情報が販売されているという情報でした。その後、送信されたログ転送量およびデータ内容と、海外サイトで公開されているサンプルデータの一部が一致したことで、情報漏洩の可能性が確認されました。
同社は2026年4月13日に第三者の専門機関へ相談し、2026年4月14日に個人情報保護委員会への報告および対象サーバーの遮断措置を完了したとしています。現在、専門機関と連携して影響範囲と根本原因の調査が進められています。
ハッカー「KyunCall」による犯行主張:250GB以上のデータ窃取を主張
海外セキュリティメディアのDaily Dark Web(2026年4月7日報道)によれば、「KyunCall」を名乗るハッカーが本サービスの侵害を主張し、250GB以上の機密情報を窃取したとして一部をオンラインで公開・販売していると報じています。
同報道が記載するハッカー側の主張する窃取データには、STARTDASH社の公表内容(メールアドレス・電話番号・パスワード・プロフィール)に加えて、以下の項目が含まれているとされています。
- 平文(プレーンテキスト)およびハッシュ化されたパスワード
- デバイスIDおよびアプリケーションID
- ユーザーの最終ログイン・登録日時
- 通話・オンライン状況のアクティビティ記録
- ポイント残高・ウォレット残高・お気に入り・インタラクション履歴
- デバイスタイプ・広告ID(Ad ID)・緯度経度情報
- アプリバージョン
- プロフィール画像
- ユーザーの「アピールコメント」(ステータスメッセージ)
なお、ハッカー側が主張する窃取データの範囲はSTARTDASH株式会社が現在確認中の内容(3万9,267名分・アカウント情報)より広い可能性があります。STARTDASH社は現時点で「一部の情報が外部に漏洩した可能性がある」と表現しており、調査が継続中であることを示しています。
特に注目されるのが、ハッカー側が平文パスワード(Plaintext passwords)を窃取していると主張している点です。パスワードが暗号化されずに保存・送信されていた場合、クレデンシャルスタッフィング攻撃(他サービスへの不正ログイン試行)のリスクが通常の漏洩と比較して格段に高まります。他のサービスで同一パスワードを使い回しているユーザーは特に注意が必要です。
アダルト・出会い系サービス情報漏洩の特別なリスク:恐喝・脅迫の標的になりやすい理由
本サービスはビデオチャット・通話アプリであり、その性質上アダルト・出会い系として分類されるサービスが含まれます。このカテゴリの情報漏洩は、一般的なECサイトや業務系サービスの漏洩とは質的に異なる特別なリスクをはらんでいます。
当サイトではPornHub(ポルノハブ)の事例において、アダルトサービスの情報漏洩が恐喝に発展するプロセスを詳細に分析しています。
▶ 参考記事:PornHub(ポルノハブ)、サイバー攻撃で個人情報漏洩 さらにハッカーが本格的な恐喝を開始
アダルト・出会い系サービスの情報漏洩が特に危険な理由は大きく4点あります。
後ろめたさを逆用した個別恐喝
アダルト系・出会い系サービスへの登録は「家族や職場に知られたくない」情報である場合が多く、攻撃者はこの「後ろめたさ」を武器にします。流出したメールアドレスや電話番号に対して「あなたの○○(サービス名)への登録情報を、登録メールアドレスの職場・家族に送付する」と脅迫するメールやSMSが届くケースが国内外で報告されています。金銭を要求するものから、別の個人情報の提供を要求するものまで手口は多様です。
社会的な信用・人間関係への深刻な影響
特定の仕事(教員・医療職・公務員等)や立場の人物がこの種のサービスの登録者として特定された場合、仮に何も後ろめたいことがなくても、その情報が公開・拡散されるだけで社会的ダメージを受けるリスクがあります。ハンドルネーム・プロフィール情報・使用した画像等が組み合わさると身元特定のリスクが高まります。
精度の高いフィッシング・なりすまし攻撃
流出した電話番号・メールアドレスに対して、「サービス運営会社」や「警察」「個人情報保護委員会」を名乗った精巧なフィッシング連絡が届くケースがあります。「二次被害防止のためにこちらのリンクから確認を」「調査のために情報提供を」といった内容で、本物の公式対応メールと見分けがつきにくい場合があります。
要求に応じても被害は終わらない
恐喝メールや脅迫電話に対して「一度応じると被害が拡大する」という点は繰り返し強調される必要があります。金銭を支払ったり追加の個人情報を提供したりしても、攻撃者がデータを削除する保証はなく、むしろ「応じる人物」として繰り返し標的にされるリスクが高まります。
対象ユーザーが今すぐ取るべき対応
パスワードの即時変更(最優先)
STARTDASH株式会社はサービス内「設定」ページからのパスワード変更を強く求めています。特に今回の漏洩ではパスワード情報が含まれる可能性があるため、本サービスのパスワードを他のサービスでも使い回している場合は、そちらも速やかに変更してください。メールアドレス+パスワードの組み合わせが他サービスのアカウントへの不正ログインに悪用されるクレデンシャルスタッフィング攻撃のリスクがあります。
不審な連絡への無反応の徹底
メール・SMS・電話でいずれかの以下の兆候がある場合は、絶対に応答・開封・URLクリックをしないでください。
- 「今回の漏洩について」「個人情報の確認が必要」といった表題のメール
- サービス名や登録情報の一部(メールアドレス、電話番号)を言及した脅迫的な内容
- 金銭の振込・暗号資産の送付・追加個人情報の提供を求める内容
- 「家族・職場・警察に通報する」といった脅迫的な表現
不審なメールは開封せず削除してください。万一開封した場合もリンクはクリックしないでください。ご心配の場合はフィッシング110番(TEL:0120-845-208)や最寄りの警察署にご相談ください。
公式からの連絡を正しく見分ける
STARTDASH株式会社からの正式な連絡はアプリ内のお知らせ・システムメッセージ・Push通知、および登録メールアドレス宛のメールで行われます。公式の問い合わせ先は [email protected] です。このアドレス以外から届く「STARTDASH」「Kyuun」「運営」を名乗る連絡には特に注意が必要です。
クレジットカードは心配不要(ただし監視は継続)
STARTDASH株式会社によれば、クレジットカード情報および身分証明書画像の漏洩は確認されていません。ただし念のため、クレジットカードの明細を定期的に確認し、身に覚えのない請求がないかを監視することをお勧めします。
当社の対応と今後のスケジュール
STARTDASH株式会社の公表によれば、以下の対応が完了または進行中です。
| 日付 | 対応内容 |
|---|---|
| 2026年4月11日 | 海外サイトでの個人情報販売情報を把握・調査開始 |
| 2026年4月13日 | 第三者の専門機関へ相談 |
| 2026年4月14日 | 個人情報保護委員会への報告・原因サーバーの遮断措置完了・コーポレートサイトでの公表 |
| 2026年4月15日〜 | 対象ユーザーへのアプリ内通知・メール連絡(順次) |
| 今後 | 第三者専門機関による影響範囲・原因の調査・検証。判明した課題を随時更新予定 |
よくある質問(FAQ)
Kyuun(きゅーん)の情報漏洩で何のデータが流出した可能性がありますか?
漏洩の可能性がある情報は、ハンドルネーム、メールアドレス(登録者のみ)、電話番号(男性ユーザー限定)、ログインパスワード、プロフィール情報、IPアドレス等のアカウント情報です。クレジットカード情報、身分証明書画像、チャット内容(メッセージ・画像・動画)、銀行情報については漏洩が確認されていないとSTARTDASH株式会社は公表しています。
自分のアカウントが漏洩対象かどうかを確認する方法はありますか?
STARTDASH株式会社によれば、2026年4月15日よりアプリ内のお知らせ・システムメッセージ・Push通知およびメール(登録者のみ)で対象ユーザーへ順次連絡を行っています。対象となるのは2026年3月25日以降にサービスをご利用されたユーザーです。通知が届いた場合は速やかにパスワードを変更してください。
アダルト系・出会い系サービスの情報漏洩が特に危険な理由は何ですか?
アダルト系・出会い系サービスへの登録は「公開したくないプライバシー」であることが多く、攻撃者に「後ろめたさ」を逆用した恐喝・脅迫のターゲットにされやすい特性があります。流出した情報(メールアドレス・電話番号)を使って「サービスへの登録情報を家族や職場に暴露する」と脅迫するケースが国内外で報告されています。不審なメール・電話への応答は絶対に避け、要求があっても応じないことが最重要の対策です。
出典
関連記事
 プルデンシャル生命系のPGF生命で情報持ち出し-相次ぐ不祥事
 サイバー攻撃集団 ロックビット(LockBit)とは?
 HOYA、システム障害はサイバー攻撃が起因している事を公表
 セキュリティインシデントとは その種類と事例などを解説
 英 国防総省へ不正アクセス 背後に中国が関与か
米カンザス州でロックビット(LockBit) ランサムウェアグループからサイバー攻撃を受け個人情報漏洩の可能性
 ロンドンの医療機関「Synnovis 」を狙ったランサムウェアグループ「Qilin」の概要
 偽のグーグル クロームのエラーで悪意のあるPowerShellを実行させるよう誘導-ClickFixによるソーシャルエンジニアリング
 中国系ハッカーが古いF5 BIG-IPへマルウェアを仕込みデータ窃取
