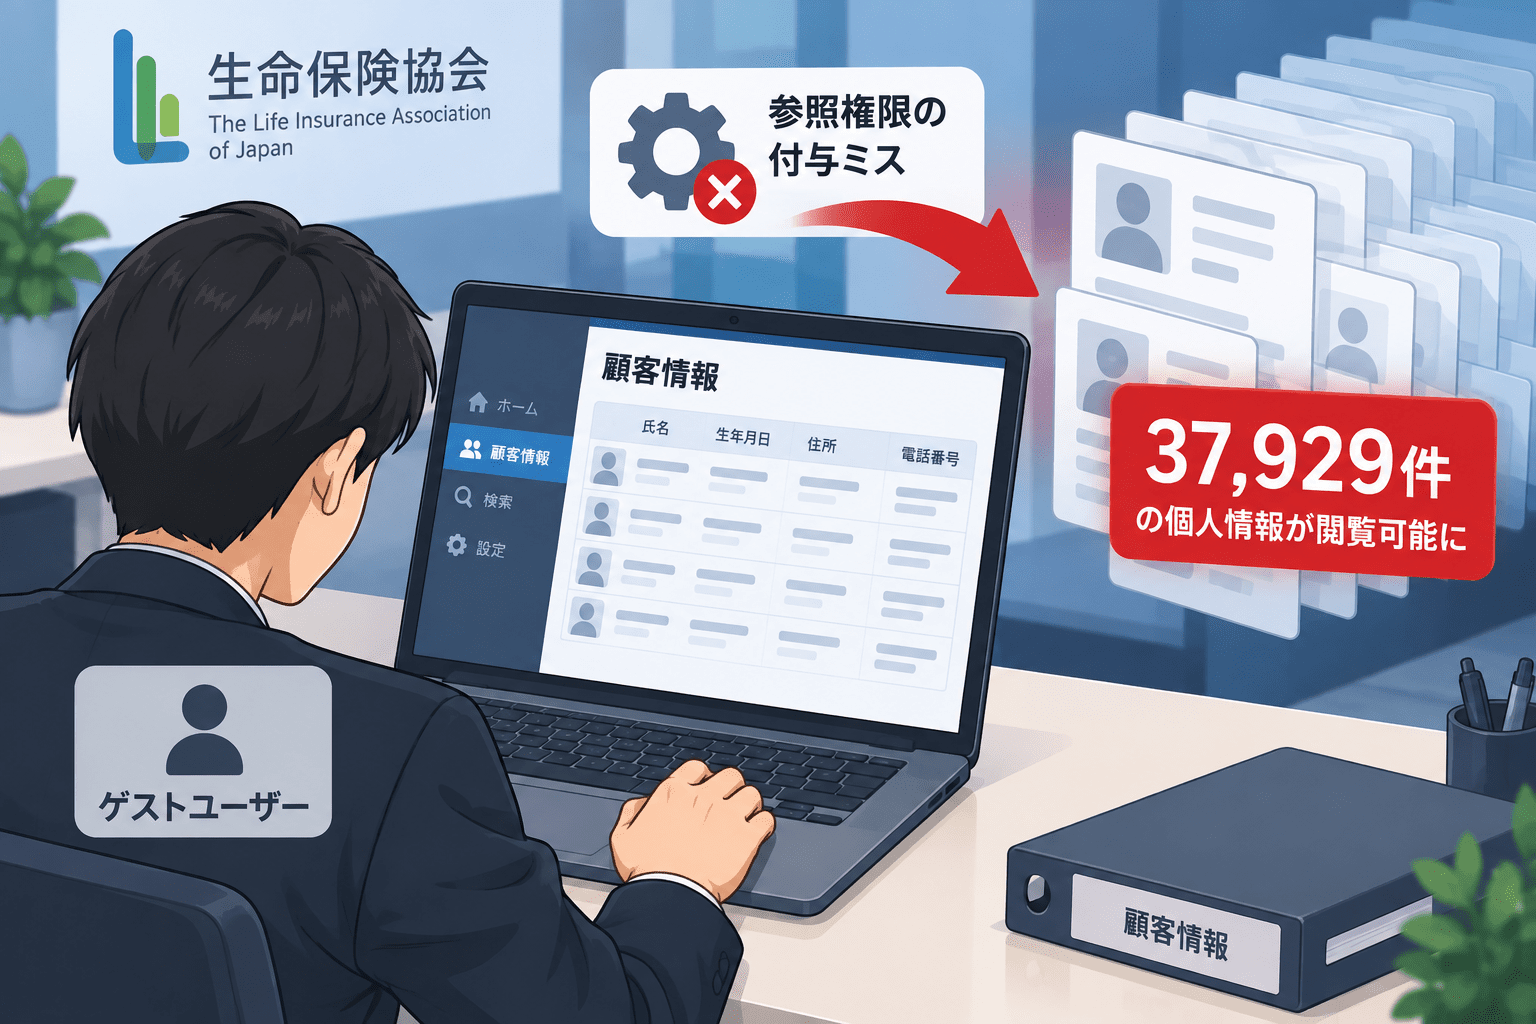
生命保険協会は2026年9月14日、「生命保険契約照会システム」で利用者の個人情報が外部から閲覧できる状態になっていた問題について、第三者機関を交えた調査結果を公表しました。
原因は、ログインしていない「ゲストユーザー」に、他の利用者の個人情報を参照できる権限を誤って付与していたことです。この設定不備は、システムの運用を開始した2021年7月1日から、WEB申請を停止した2026年7月27日まで継続していました。
対象となる個人情報は延べ37,929件、重複を除くと27,407件です。氏名、生年月日、住所、電話番号、メールアドレス、システム上の内部管理用IDが閲覧可能な状態でした。
生命保険協会は、保存されている直近1年分のアクセスログを確認した結果、外部からのアクセスがあったことを確認しました。ただし、個人情報が実際に取得されたと特定するには至っていません。9月14日時点で、本件に起因する被害申告や情報の不正利用も確認されていません。
生命保険協会の情報漏えい事案のサマリー
確認できている内容:
- 生命保険協会が2026年9月14日に第三者機関を交えた調査結果を公表しました。
- 原因は、ログインしていないゲストユーザーに、他の利用者の個人情報を参照できる権限を誤って付与していたことです。
- 設定不備は2021年7月1日から2026年7月27日まで約5年間継続していました。
- 対象となる個人情報は延べ37,929件、重複を除くと27,407件です。
- 閲覧可能だった情報は、氏名、生年月日、住所、電話番号、メールアドレス、システム上の内部管理用IDです。
- 保存されている直近1年分のアクセスログでは、外部からのアクセスが確認されました。
- ただし、個人情報が実際に取得されたかどうかは特定できていません。
- 戸籍謄本、死亡診断書などの提出書類や、生命保険契約の有無に関する情報は閲覧可能な状態ではありませんでした。
- 生命保険契約の内容、保険金額、クレジットカード情報、口座情報は同システムで取得・保有していません。
- 対象者には2026年8月20日から通知文書を発送しています。
- WEB申請は安全性の確認後、9月15日から再開します。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月14日 |
| 第一報 | 2026年7月29日 |
| 対象システム | 生命保険契約照会システム |
| 原因 | ゲストユーザーへの参照権限の誤付与 |
| 設定不備の期間 | 2021年7月1日~2026年7月27日 |
| 対象件数 | 延べ37,929件 |
| 重複を除く対象 | 27,407件 |
| 閲覧可能だった情報 | 氏名、生年月日、住所、電話番号、メールアドレス、内部管理用ID |
| 外部アクセス | 直近1年分のログで確認 |
| 実際の情報取得 | 特定できていません |
| 不正利用・被害申告 | 9月14日時点で確認されていません |
| WEB申請再開 | 2026年9月15日 |
第一報の約3万7,000件から、延べ37,929件・実人数相当27,407件に確定
生命保険協会は7月29日の第一報で、生命保険契約照会システムの利用者情報について、外部から特定の操作を行うことで閲覧できる状態になっていたと公表していました。
当時は対象人数について「利用者ベースで約37,000件となる可能性がある」としていました。
今回の調査で、対象となる個人情報は延べ37,929件、重複を除くと27,407件であることが確認されました。
「約3万8,000人が漏洩した」と単純に整理すると、公式発表との間に差が生じます。37,929件は延べ件数であり、重複を除いた対象は27,407件です。
また、第一報では氏名、住所、電話番号、メールアドレスが対象として示されていましたが、今回の調査で生年月日とシステム上の内部管理用IDも閲覧可能だったことが判明しました。
一方、第一報で対象となる可能性があるとしていた生命保険会社の担当者情報は、今回の調査で対象外と確認されています。
原因は「認証」ではなく「認可」の設定ミス
調査で明らかになった原因は、ログインしていないゲストユーザーへの権限設定です。
本来、認証されていない利用者には他の利用者情報を参照する権限を与えるべきではありませんでした。しかし、生命保険契約照会システムでは、ゲストユーザーに他の利用者の個人情報を参照できる権限が誤って設定されていました。
これは、IDやパスワードを突破されたことを原因とする事案ではありません。
利用者が「誰であるか」を確認する認証とは別に、「その利用者がどのデータを参照できるか」を制御する認可の設定に問題があった事案です。
生命保険協会は、システム運用開始時の確認・検証と、その後の定期的な点検が十分ではなかったと説明しています。
設定不備は、生命保険契約照会システムの運用開始日である2021年7月1日から、事案を受けてシステムを停止した2026年7月27日まで継続していました。
直近1年のログで外部アクセスを確認、実際の取得は特定できず
生命保険協会は、システムに保存されている直近1年分のアクセスログを検証しました。
その結果、対象となる個人情報に対する外部からのアクセスがあったことを確認しています。
ただし、そのアクセスによって個人情報が実際に取得されたと特定するには至らなかったとしています。
そのため、本件については次の3点を分けて整理する必要があります。
- 個人情報が外部から閲覧可能な状態だったことは確認済み
- 外部からアクセスがあったことも確認済み
- そのアクセスによって個人情報が実際に取得されたかどうかは特定できていない
9月14日時点で、本件に起因すると考えられる被害申告や、対象情報の不正利用も確認されていません。
また、協会が今回検証したと明示しているのは「保存されている直近1年分のアクセスログ」です。設定不備自体は約5年間続いていたため、今回の公表資料だけから全期間について外部アクセスの有無を断定することはできません。
戸籍謄本や死亡診断書、保険契約情報は閲覧対象外
生命保険契約照会制度では、親族が死亡した場合や認知判断能力が低下した場合に、親族が保険契約者または被保険者となっている生命保険契約の有無を、生命保険各社へ照会できます。
このため、システムには本人確認や照会手続きに関係する情報も扱われます。
生命保険協会は今回、次の情報については外部から閲覧できる状態ではなかったと確認しています。
- 戸籍謄本
- 死亡診断書などの提出書類
- 生命保険契約の有無に関する情報
また、生命保険契約の内容、保険金額、クレジットカード情報、口座情報は、同システムでは取得・保有していないとしています。
したがって、「保険契約情報や口座情報が約3万8,000件漏洩した」という事案ではありません。
8月20日から対象者へ通知、9月15日にWEB申請を再開
生命保険協会は2026年8月20日から、今回の対象となった全ての利用者へ、お知らせと謝罪の文書を発送しています。
また、7月27日から停止していたWEB申請について、改修と安全性の検証を実施し、再開に必要な安全性を確保したとして、9月15日から受付を再開します。
書面申請と、災害時に利用できる電話申請については継続して利用できます。
再発防止策は設定確認・リスク管理・検証態勢を強化
生命保険協会は、今回の原因を踏まえた再発防止策として次の3点を挙げています。
- システム設定に関する確認の強化
- システムリスク管理の強化
- システム運営に関する確認・検証態勢の強化
9月14日の公表資料では、具体的にどのツールやテスト手法を導入するか、権限レビューをどの頻度で実施するかといった詳細までは示されていません。
今回の事案では、外部からの攻撃を防御するだけではなく、システム内部の認可設定が期待どおり機能しているかを運用開始前と運用開始後の双方で確認する必要があったことが明らかになっています。
情報システム・開発部門への示唆
今回の原因は、アクセス制御の設定不備です。
企業のWebシステムや会員システムでは、ログイン処理だけでなく、未ログイン状態や低権限ユーザーから他人のデータへアクセスできないことを継続的に確認できます。
確認項目は次のとおりです。
- 未認証ユーザーに付与されるデフォルト権限を把握しているか
- ロールごとに参照・更新可能なデータ範囲を文書化しているか
- IDを変更するなどの操作で他ユーザーのデータを参照できないかテストしているか
- 本番リリース前に認可テストを実施しているか
- システム変更後に権限設定の差分をレビューしているか
- 定期的にゲスト、一般利用者、管理者など各ロールの権限を棚卸ししているか
- 個人情報への参照ログを、インシデント調査に必要な期間保存しているか
- 異常な連続参照や通常と異なるアクセスを検知できるか
今回、原因となった設定は2021年の運用開始時から残っていました。初期設定の誤りが長期間残ることを前提に、リリース時だけでなく運用中にも認可設定を再検証する仕組みが必要です。
認証・認可設定の不備を含む情報漏洩対策は、情報漏洩対策とは?企業が実施すべき原因別の予防策と発生時の対応でも整理しています。
2026年7月に公表された第一報は、2026年7月 個人情報漏洩の事例まとめでも確認できます。
出典
- 生命保険契約照会システムにおける情報漏えい等に関する調査結果、再発防止策およびシステムの再開について – 生命保険協会
- 生命保険契約照会システムにおける情報漏えい等に関するお知らせとお詫びについて(第一報) – 生命保険協会
- 生命保険契約照会制度のご案内 – 生命保険協会
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?

