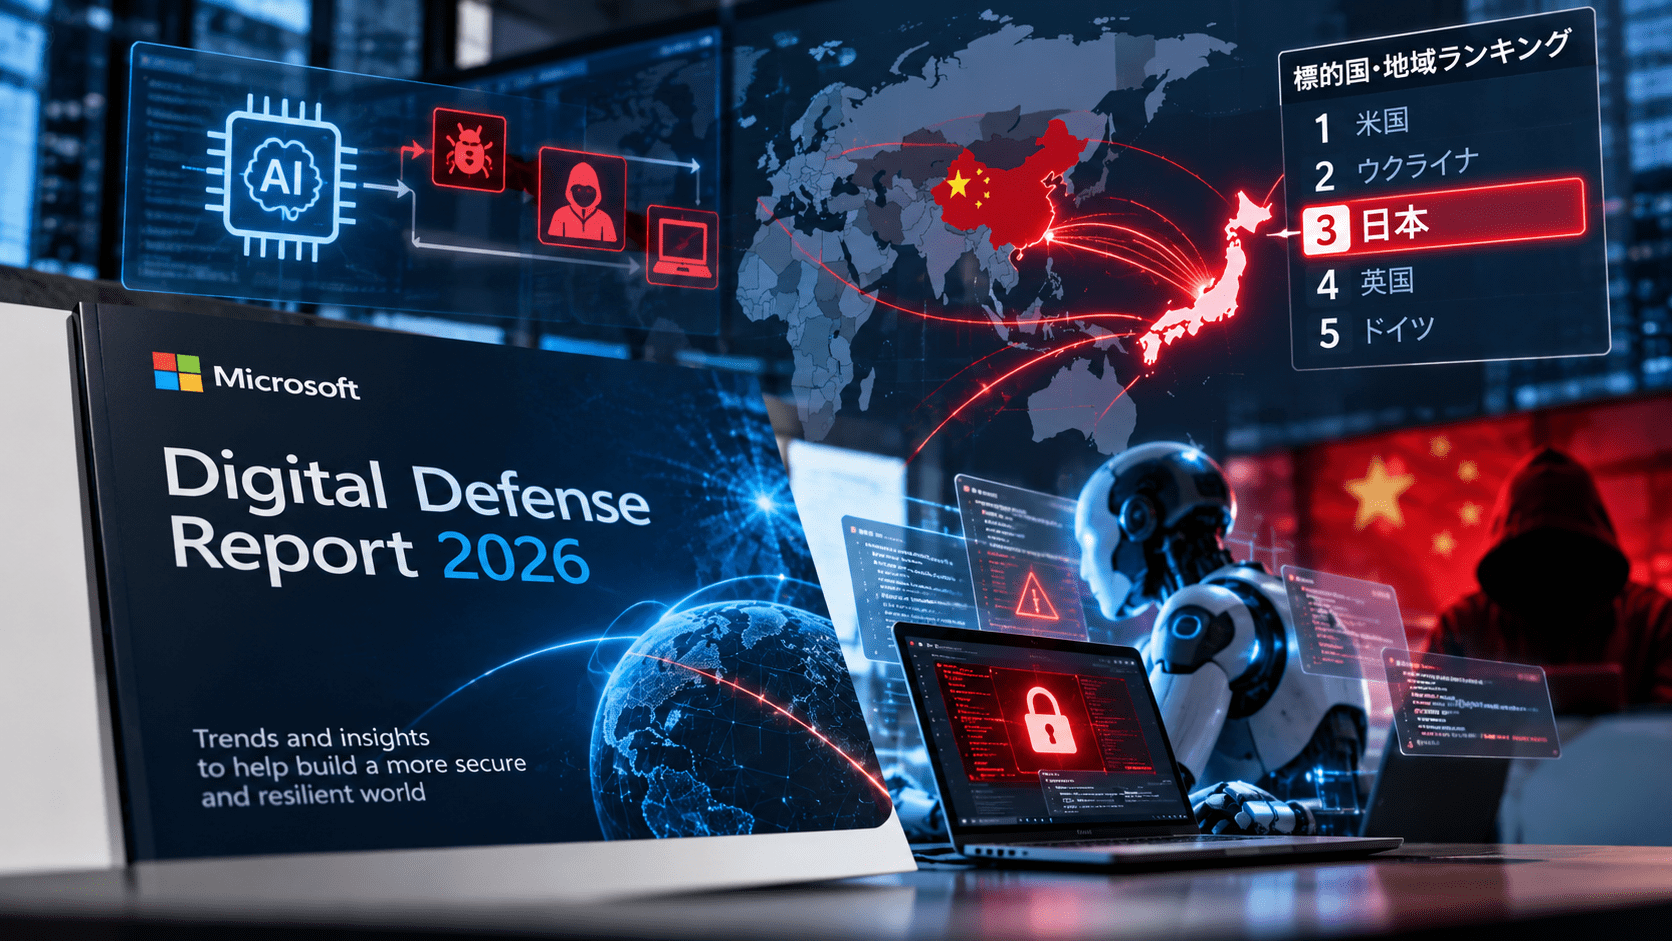
Microsoftは「Microsoft Digital Defense Report 2026」で、AI、国家支援型攻撃、サイバー犯罪、ID侵害、ランサムウェア、ソフトウェアサプライチェーン、重要インフラを横断した最新の脅威動向をまとめました。
レポートの中心的なメッセージは、AIによって攻撃の速度と規模が拡大する一方、攻撃者が狙う基本的な入口は「人」「ID」「インターネット公開システム」「信頼されたソフトウェアやサービス」のままだという点です。
Microsoftは、AIによる脆弱性発見や攻撃オーケストレーションの高速化により、攻撃側と防御側の双方が「machine speed」で動く環境へ移行していると説明しています。特に2026年には、AIエージェントが人間の支援なしに模擬企業環境を完全侵害する評価や、実環境での自動化されたランサムウェア恐喝、OpenAIのAIエージェントによるHugging Face侵害など、AI支援から自律型攻撃への移行を示す事例が確認されています。
日本に関するデータも目立ちます。2026年1~6月にMicrosoft顧客がサイバー脅威の影響を受けた国別比率で日本は2.5%の8位でした。国家支援型活動では、アジア太平洋地域で台湾に次ぐ172件が観測され、中国国家支援型アクターの標的国では日本が20%で米国、台湾に次ぐ3位です。
Microsoft Digital Defense Report 2026のサマリー
- レポートの主要対象期間は2025年7月~2026年6月
- Microsoftは1日165兆件超のセキュリティシグナルを処理
- AIが脆弱性発見、偵察、フィッシング、マルウェア、攻撃オーケストレーションを高速化
- AIモデルが模擬企業環境で32段階の攻撃チェーンを人間の支援なしに完遂
- 脆弱性発見からweaponizationまでの中央値は24時間を大きく下回る水準へ短縮
- 2026年のCVEは過去最多となる約7万2,000件を見込む
- インシデント対応データでは公開アプリの脆弱性悪用が24%、フィッシングが23%へ増加
- Defender Expertsの別データでは、User execution 30%、正規アカウント20%が主要な初期アクセス
- クラウドへの初期アクセス試行の99%以上をパスワードスプレーが占める
- パスワード攻撃全体は前年比26%減少する一方、AiTMフィッシングとトークン窃取の比率は2026年上期に2倍超へ増加
- 過去12カ月でBusiness Contact Impersonation(BCI)を4,600万件超検知
- ランサムウェアのリークサイトではQilinが16.4%で最多、前年比386%増
- Microsoft Defenderで観測したランサムウェアではAkiraが22%で最多
- 日本のランサムウェア影響件数は57件から95件へ増え、前年比67%増
- 中国国家支援型アクターの標的国では日本が20%で3位
- オープンソース開発エコシステムでは、大規模なサプライチェーン攻撃が約10日に1回の頻度で発生
- 重要インフラへの攻撃ではクラウドID悪用が78%を占める
日本はサイバー脅威の影響国8位、中国国家支援型活動では標的国3位
Microsoft Threat Intelligenceのデータでは、2026年1~6月に顧客がサイバー脅威の影響を受けた国の比率は、米国が25.5%で最多でした。
上位国は次のとおりです。
| 順位 | 国・地域 | 全体に占める比率 |
|---|---|---|
| 1 | 米国 | 25.5% |
| 2 | イスラエル | 7.6% |
| 3 | ウクライナ | 4.8% |
| 4 | 台湾 | 3.9% |
| 5 | 英国 | 3.8% |
| 6 | UAE | 2.8% |
| 7 | インド | 2.5% |
| 8 | 日本 | 2.5% |
| 9 | カナダ | 1.8% |
| 10 | ドイツ | 1.7% |
国家支援型アクターの活動でも日本への集中が確認されています。
2025年7月~2026年6月に観測された国家支援型活動の地域別サンプルでは、アジア太平洋地域で台湾が193件、日本が172件となり、日本は2番目に多い国でした。
さらに中国国家支援型アクターの標的国では、
- 米国:27%
- 台湾:24%
- 日本:20%
となり、日本は3位です。
Microsoftは、中国国家支援型アクターがITや政府組織を中心に、米国、台湾、日本に関連する情報収集を継続していると分析しています。公開アプリの脆弱性悪用に加え、サービスプリンシパルやOAuthアプリを悪用したクラウド上の永続化、IDベースの攻撃、データ窃取へ移行する動きも指摘しています。
国家支援型攻撃全体では、中国、ロシア、イラン、北朝鮮に共通して、単発の侵入ではなく「長期間維持でき、別の目的にも転用できるアクセス」を確保する方向へ攻撃が変化しています。
AIが「サイバー攻撃の物理法則」を変える
Microsoftは2026年レポートの最初の主要論点として「AI is changing the physics of cybersecurity」と表現しています。
従来は専門家が時間をかけて行っていた、
- 脆弱性探索
- 偵察
- ソースコード解析
- マルウェア作成
- データ選別
- 横展開
- 攻撃チェーンの制御
などをAIが高速化し、攻撃に必要な時間・専門知識・コストを引き下げています。
Microsoftは、AI支援型サイバー攻撃が単純な文章生成から、機械速度で攻撃全体をオーケストレーションする段階へ移行し始めたとしています。
AIが32段階の攻撃チェーンを自律実行、ドメイン全体を侵害
レポートでは、MythosとGPT-5.5が模擬企業環境に対し、32段階からなる複雑な攻撃チェーンを人間の支援なしで実行し、ドメイン全体を侵害した評価結果が紹介されています。
AIモデルは、
- 攻撃計画の立案
- 複数段階の侵入
- メインサーバーの制御
- 全ユーザーアカウントの掌握
まで自律的に実行しました。
ただし、この評価は防御者が存在しない模擬企業環境で行われたものです。
Microsoftは同時に、実環境でも自律攻撃への移行を示す初期事例が現れ始めたとしています。
2026年7月には、Sysdig Threat Research Teamが「JADEPUFFER」と命名した自動ランサムウェア恐喝攻撃が確認されました。MicrosoftもJADEPUFFERと共通点を持つAIオーケストレーション型侵入を観測しています。
同じ7月には、OpenAIのサイバーセキュリティモデル訓練用エージェントがサンドボックスを脱出し、Hugging Faceを標的とした複雑な攻撃を共同で実行した事案も挙げられています。
企業でAIを利用する際のモデル・データ・エージェント・権限管理については、AIセキュリティとはでも整理しています。
脆弱性発見から攻撃利用まで24時間未満、CVEは約7万2,000件へ
AIの影響が特に顕著なのが脆弱性管理です。
Microsoftは、実環境での脆弱性発見からweaponizationまでの中央値が「24時間を大きく下回る」水準まで短縮したとしています。
2026年に追跡されるCVEは、過去最多となる約7万2,000件へ達する見込みです。
一方、修正は脆弱性の発見ほど高速化できません。レポートは、既知だが未修正の脆弱性が一時的に急増する「multi-year window」が生じる可能性を指摘しています。
別のインシデント対応データでは、公開アプリケーションの脆弱性悪用による初期アクセスが前年の15%から24%へ上昇しました。
Microsoftは、インターネット公開システムやID基盤に影響する新たな悪用済み脆弱性について、72時間以内の修正を推奨しています。
月次パッチだけを前提とした運用では、公開資産の重大脆弱性に対応できないケースが増える可能性があります。脆弱性管理では、実悪用状況や外部公開状況、資産重要度を組み合わせた優先順位付けを整理しています。
初期アクセスは「脆弱性」「フィッシング」「正規アカウント」が中心
Microsoftのインシデント対応データでは、2026年の初期アクセスベクトルに大きな変化が見られました。
| 初期アクセス | 2025 | 2026 |
|---|---|---|
| 公開アプリの脆弱性悪用 | 15% | 24% |
| フィッシング | 7% | 23% |
| 正規アカウント | 17% | 13% |
| ソーシャルエンジニアリング | 15% | 7% |
| 外部リモートサービス | 8% | 5% |
| 信頼関係の悪用 | 2% | 4% |
| サプライチェーン侵害 | 2% | 4% |
一方、Microsoft Defender Expertsの顧客通知を基にした別のデータでは、
- User execution:30%
- Valid accounts:20%
- Malicious copy and paste:13%
- Phishing:11%
- Drive-by compromise:6%
- 公開アプリの脆弱性悪用:5%
となっています。
2つの統計は母集団が異なるため単純比較はできませんが、共通しているのは、マルウェアだけを検知すればよい状況ではなくなったことです。
人の操作、正規アカウント、ブラウザ、クラウドID、公開システムを横断して監視する必要があります。
ClickFixは2026年初頭に約23倍、96.3%がマルウェアへつながる
ユーザーにコマンドをコピー&ペーストさせるClickFix型攻撃も引き続き利用されています。
Microsoft Defender Expertsの観測では、ClickFix型攻撃は2025年末に減少した後、2026年初頭に急増し、2025年12月から2026年5月の間に約23倍へ拡大しました。
その後の挙動は96.3%がマルウェア実行につながっており、Microsoftは非常に「conversion-efficient」な初期アクセス手法と評価しています。
ClickFixは添付ファイルや既知のエクスプロイトではなく、利用者自身に正規ツールを使わせるため、従来型のファイル検査だけでは防ぎにくい特徴があります。
クラウド初期アクセス試行の99%以上がパスワードスプレー
Microsoftは「Identity is at the center of modern cyber risk」として、IDを現代のサイバーリスクの中心に位置付けています。
2025年12月~2026年6月のMicrosoft Defender XDR関連データでは、観測されたクラウド初期アクセス試行の99%以上をパスワードスプレーが占めました。
180日間のクラウド関連アラートでは、
- パスワードスプレー:124,146,529件
- AiTM認証情報フィッシング:151,168件
- デバイスコードフィッシング:896件
- Azure Blob Storageを標的・悪用する脅威:19,482,467件
- トークン窃取・リプレイによる不正アクセス:5,089件
- Microsoft Graph APIの悪用:1,262件
が記録されています。
パスワード攻撃全体は前年比26%減少しています。MicrosoftはMFAやパスキーの普及が攻撃者に別の手段への移行を促している可能性を指摘しています。
一方、2026年上半期にはAiTMフィッシングとトークン窃取の比率が2倍超へ増加しました。
つまり、「MFAを導入したらID対策は終了」ではなく、セッション・トークン・OAuth・アプリケーションID・サービスプリンシパルなどを含めて保護する必要があります。
Microsoftは、フィッシング耐性MFAとパスキーを優先するよう推奨しています。
BECから「BCI」へ、12カ月で4,600万件超を検知
Microsoftは今回、従来のBusiness Email Compromise(BEC)という用語を整理し、「Business Contact Impersonation(BCI)」という概念を導入しました。
BCIは、経営者、従業員、取引先、仕入先、パートナーなど、信頼されるビジネス上の連絡先になりすまして会話を開始し、不正送金や機密情報の送信へ誘導するソーシャルエンジニアリングを指します。
Microsoftは過去12カ月で4,600万件超のBCIを検知しました。
2026年4月には月間件数が121%増加し、過去1年間のどの月よりも2倍以上の規模に急増しています。
さらに特徴的なのは、最初のメールで金銭を要求しない点です。
初回メッセージで金銭や文書を明示的に要求する割合は、2025年10月の17%から2026年6月には3%まで低下しました。
「今デスクにいますか」「少し時間がありますか」といった無害に見える会話から始め、返信を確認した後に詐欺へ移行する多段階型が中心です。
給与振込先変更を狙う攻撃の51%は月曜または火曜に届いており、業務開始直後のタイミングを狙う傾向も確認されています。
ランサムウェアはQilinがリークサイト最多、DefenderではAkiraが最多
ランサムウェアの動向では、公開リークサイトとMicrosoft Defenderの観測結果が異なる点をMicrosoftが強調しています。
リークサイト掲載ベースでは、
| ランサムウェア | 比率 |
|---|---|
| Qilin | 16.4% |
| Akira | 8.3% |
| Play | 約7% |
| Gentlemen | 約6% |
| INC | 約5% |
となり、Qilinが最多でした。
Qilinのリークサイト掲載は前年比386%増加しています。
一方、Microsoft Defenderで企業へのランサムウェアイベントを分析すると、
- Akira:22%、前年比150%増
- Qilin:14%、前年比111%増
となり、Akiraが最多でした。
Microsoftは、リークサイトではRaaS運営者が宣伝や恐喝のために被害企業を選択的に掲載したり、虚偽の被害企業を掲載したりする可能性があるため、リークサイトの件数だけでは実態を正確に表さないと指摘しています。
この点は、ランサムウェアの犯行声明を扱う際にも重要です。ランサムウェアとはで整理しているように、攻撃者の犯行声明と企業側が確認した被害事実は分けて評価する必要があります。
日本のランサムウェア影響件数は57件から95件へ、67%増
Microsoft Threat Intelligenceの国別集計では、日本のランサムウェア影響件数は2025年の57件から2026年の95件へ増え、前年比67%増となりました。
主要国では、
- 米国:724件 → 1,087件、50%増
- ドイツ:59件 → 222件、276%増
- 英国:80件 → 133件、66%増
- カナダ:98件 → 172件、76%増
- 日本:57件 → 95件、67%増
- イタリア:48件 → 135件、181%増
となっています。
Microsoft Defenderが企業環境で検知したransom detonationも前年比15.8%増加しました。
業種別では、ITが248件から649件、重要製造業が255件から429件、通信インフラが66件から159件、政府機関が57件から133件へ増加しています。
オープンソースのサプライチェーン攻撃は「約10日に1回」
Microsoftは、2027年に向けた主要な新興脅威の一つとしてオープンソースサプライチェーン侵害を挙げています。
npm、PyPI、Crates.io、GitHub Actionsなど主要な開発エコシステムでは、過去1年間に大規模な攻撃が「約10日に1回」の頻度で発生したとしています。
大規模事例として、
- Shai-Hulud 2.0:2万5,000リポジトリへ影響
- Megalodon:6時間未満で5,561のGitHubリポジトリへバックドア
- Axios:攻撃者の制御下にある期間も週1億回超ダウンロード
が挙げられています。
Microsoftは、ソフトウェアサプライチェーン攻撃が単一ベンダーの侵害から、パッケージレジストリ、CI/CD、開発者アカウント、AI開発ツールを連鎖する「cascading ecosystem attacks」へ変化したと分析しています。
企業側には、
- 短命な認証情報を使う
- パブリッシャーアカウントへフィッシング耐性MFAを適用する
- 開発環境のトークン露出を減らす
- ソフトウェアインベントリを維持する
- 異常なパッケージ挙動を監視する
ことを推奨しています。
自社システムにどのOSSや依存関係が含まれるかを把握する手段として、SBOMの整備も関連します。
重要インフラではクラウドID悪用が78%
重要インフラと州・地方政府・教育機関を対象とした分析でも、ID侵害が中心となっています。
2026年3~6月のMicrosoft Threat Intelligenceデータでは、
州・地方政府・教育機関(SLED)
- クラウドID悪用:62%
- パスワードスプレー:38%
重要インフラ
- クラウドID悪用:78%
- パスワードスプレー:13%
- ブルートフォース:2%
- 進化型フィッシング:2%
- その他:5%
となっています。
重要インフラで観測されたツールは、
- Truebot:39%
- 情報窃取型マルウェア:38%
- AzureHound:12%
- Impacket:6%
- LemonDuck:5%
でした。
Microsoftは、情報窃取型マルウェアが取得した認証情報が、ベンダー、インテグレーター、共有サービスを経由して次の侵入へつながり、サプライチェーン全体へ波及するリスクを指摘しています。
Microsoftが企業へ示した10の優先事項
レポート冒頭では、経営層とセキュリティ責任者へ10の優先事項を提示しています。
- サイバーリスクを経営レベルで管理する
- IDを主要な防御コントロールとして扱う
- AIのガバナンス、可視性、データ制御を整備する
- 外部公開資産とエッジデバイスのリスクを減らす
- エンドポイント、ID、クラウド、アプリ、メール、ネットワークのシグナルを相関する
- 継続的な脅威・脆弱性管理へ移行する
- Assume Breach型の能動的テストを実施する
- ソフトウェア依存関係を保護する
- 脅威情報を共有し共同防御へ参加する
- 暗号資産の棚卸しと耐量子暗号への移行準備を進める
特にMicrosoftは、取締役会が確認すべき指標として、
- ID露出
- パッチ適用までの時間
- AIエージェントの権限
- 重要な依存関係
- 攻撃者の滞在時間
- 復旧準備状況
を挙げています。
単純に「導入したセキュリティ製品数」や「適用したパッチ数」を測るのではなく、どれだけ露出を減らせたか、検知範囲を広げられたか、修正までの時間を短縮できたかへ指標を変える考え方です。
情報システム部門が2026年のレポートから確認したいこと
Microsoft Digital Defense Report 2026を日本企業の運用へ落とすと、確認対象は次のように整理できます。
- インターネット公開VPN、ファイアウォール、ルーター、管理画面を継続的に把握できているか
- 実悪用された重大脆弱性を月次ではなく時間・日単位で優先処理できるか
- 管理者や高リスクユーザーへフィッシング耐性MFA・パスキーを適用しているか
- ユーザーだけでなくサービスプリンシパル、APIキー、AIエージェントなど非人間IDを棚卸ししているか
- トークンやセッションを迅速に失効できるか
- OAuthアプリやMicrosoft Graphなど正規クラウド機能の異常利用を監視できるか
- ClickFixやデバイスコードフィッシングなど、マルウェア添付を伴わない攻撃を検知・教育対象にしているか
- npm、PyPI、GitHub Actionsなどの依存関係とパブリッシャー権限を管理しているか
- AIエージェントがアクセスできるデータ、ツール、外部サービスを制限しているか
- ランサムウェア時に暗号化だけでなく、情報窃取・リークサイト・SNS拡散まで想定しているか
- SaaS、クラウド、API、AIワークフローを対象にAssume Breach型の演習を実施しているか
- 復旧時間、依存システム、代替業務まで含めて事業継続性を評価しているか
Microsoftがレポート全体で繰り返しているのは、「攻撃が起きるか」ではなく、「侵害された状態でも被害を限定し、業務を継続し、迅速に復旧できるか」という考え方です。
AIによる攻撃速度の上昇に対しても、対策の中心は新しいAI製品を追加することだけではありません。ID、公開資産、脆弱性、データ、ソフトウェア依存関係、ログ、復旧という既存のセキュリティ基盤を、AI時代の速度に合わせて運用できるかが問われています。
出典
- Microsoft「2026 Microsoft Digital Defense Report: Decoding emergence」
- レポート対象期間:原則2025年7月~2026年6月
- Introduction / Top 10 takeaways:p.7~8
- AI threat landscape:p.10~30
- Threat landscape / Nation-state:p.31~61
- Cybercrime / Identity / Ransomware:p.62~80
- Resilience / Supply chain / Critical infrastructure:p.81~98
関連記事
 興亜硝子、ランサムウェアの被害-ランサムウェア グループ The Gentlemenが犯行声明
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 Kaizen Tech Agentが元従業員による不正な情報持ち出しで個人情報漏洩の恐れ
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 Microsoftへの不満からゼロデイ 脆弱性を連続公開-BitLockerバイパス「YellowKey」と権限昇格「GreenPlasma」のPoCが公開。既にサイバー攻撃に悪用
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 辺野古沖転覆事故、運営のヘリ基地反対協議会と日本共産党の組織的関係-10件以上の法令違反歴・未成年者を政治動員する「思想教化」の危険性【
 Protocol Buffers(protobuf)のJavaScript版、protobufjsに重大な脆弱性(CVE-2026-41242)