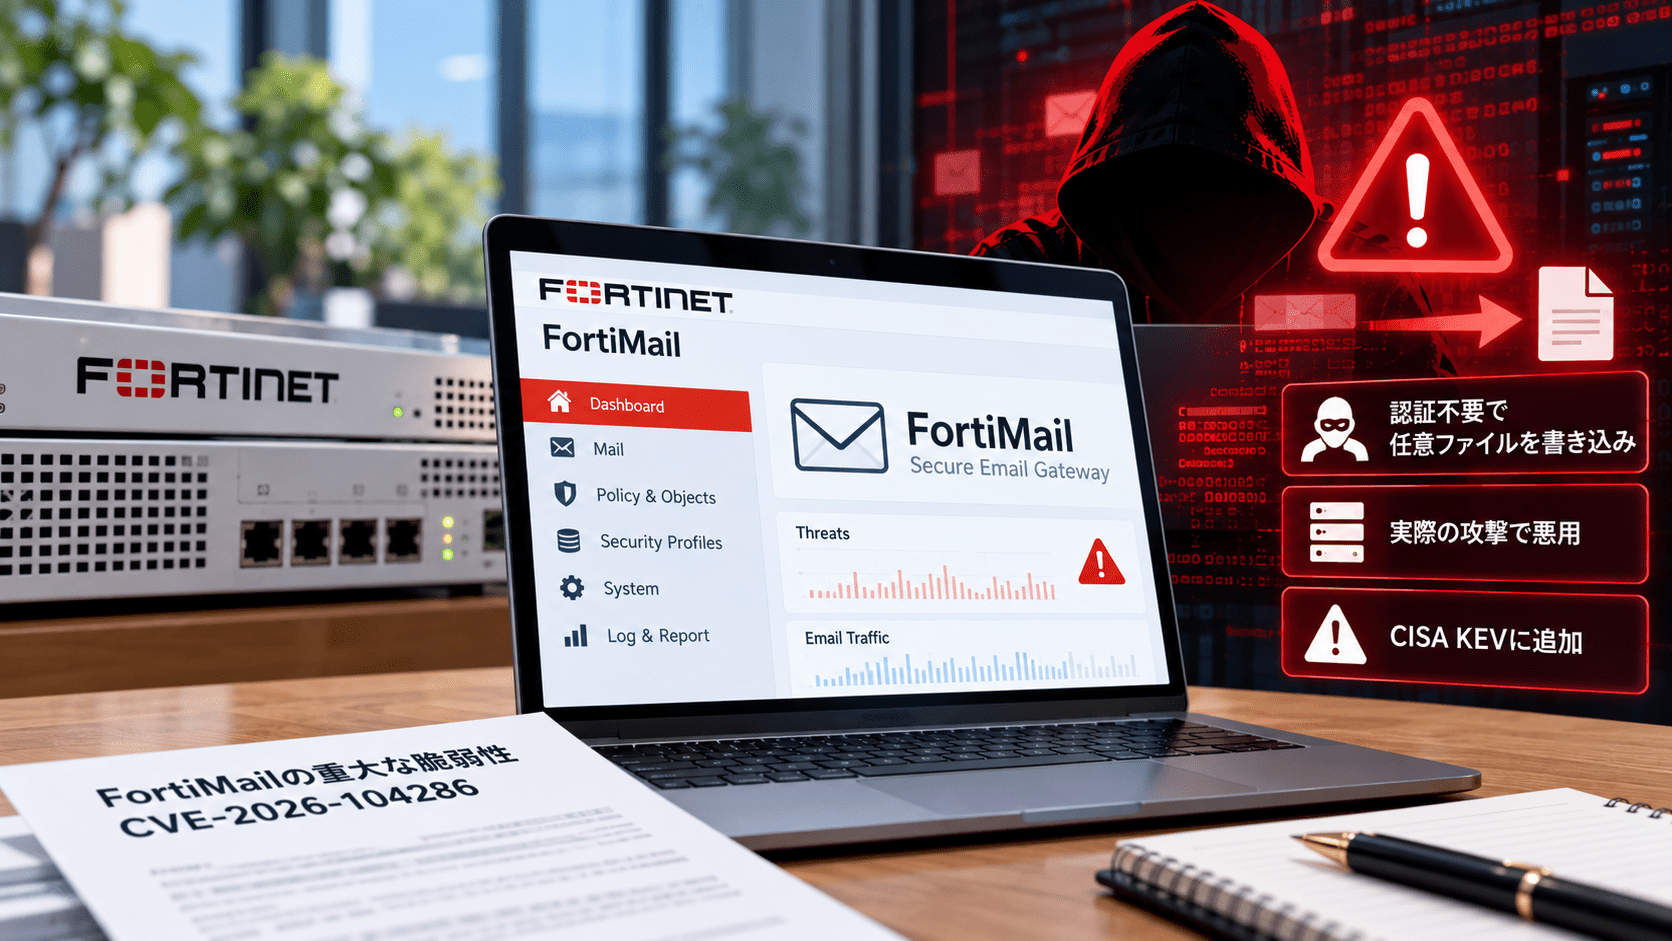
Fortinetは2026年10月1日、メールセキュリティ製品「FortiMail」に影響する重大な脆弱性「CVE-2026-104286」を公表しました。
脆弱性はFortiMailのWeb管理インターフェースに存在し、認証されていない攻撃者が細工したHTTP/HTTPSリクエストを送信することで、基盤システムへ任意のファイルを書き込める可能性があります。FortinetはCVSS v3.1を9.8(Critical)と評価し、すでに実際の攻撃で悪用されていることを確認しています。
米国CISAも同日、CVE-2026-104286をKnown Exploited Vulnerabilities(KEV)カタログへ追加しました。Fortinetは侵害されたFortiMailで確認されたファイル、IPアドレス、ログなどの侵害指標(IoC)を公開しています。
CVE-2026-104286のサマリー
- 対象製品はFortinet FortiMail
- CVE番号はCVE-2026-104286
- FortinetによるCVSS v3.1は9.8(Critical)
- CWE-22「パストラバーサル」とNULLバイト処理に関する問題が含まれる
- 認証不要でリモートから悪用可能
- 細工したHTTP/HTTPSリクエストにより、基盤システムへ任意のファイルを書き込まれる可能性
- Fortinetは影響を「未許可のコードまたはコマンドの実行」と評価
- Fortinetが実環境での悪用を確認
- CISAは2026年10月1日にKEVへ追加
- 米連邦政府機関に対する対応期限は2026年10月4日
- Fortinetは侵害指標(IoC)と回避策を公開
- Fortinetの10月1日の勧告では、FortiMail 8.0.2、7.6.7、7.4.9を修正版として「upcoming」と記載
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-104286 |
| 製品 | Fortinet FortiMail |
| 深刻度 | Critical |
| CVSS v3.1 | 9.8 |
| CWE | CWE-22、CWE-158 |
| 攻撃条件 | ネットワーク経由、認証不要、ユーザー操作不要 |
| 主な影響 | 任意ファイル書き込み、未許可コード・コマンド実行 |
| 実悪用 | Fortinetが確認 |
| CISA KEV | 2026年10月1日追加 |
| 米連邦機関の対応期限 | 2026年10月4日 |
認証なしでFortiMailへ任意のファイルを書き込める
CVE-2026-104286は、FortiMailのWebインターフェースにおけるパス処理に関係する脆弱性です。
Fortinetは、CWE-22「Improper Limitation of a Pathname to a Restricted Directory(Path Traversal)」と、CWE-158「Improper Neutralization of NULL Byte or NULL Character」の問題により、認証されていない攻撃者が細工したHTTPまたはHTTPSリクエストを送信し、FortiMailの基盤システムへ任意のファイルを書き込める可能性があると説明しています。
CVSS v3.1ベクトルは次のとおりです。
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
ネットワーク経由で到達でき、攻撃に認証やユーザー操作を必要としない評価です。
フランス政府のCERT-FRも10月2日に注意喚起を公開し、CVE-2026-104286によってリモートから任意コードを実行される危険性があるとしています。
影響を受けるFortiMailのバージョン
FortinetのPSIRT Advisory「FG-IR-26-175」では、次のFortiMailが影響を受けるとされています。
| FortiMail | 影響を受けるバージョン | Fortinetが示す対応先 |
|---|---|---|
| 8.0 | 8.0.0~8.0.1 | upcoming 8.0.2以降 |
| 7.6 | 7.6.0~7.6.6 | upcoming 7.6.7以降 |
| 7.4 | 7.4.0~7.4.8 | upcoming 7.4.9以降 |
| 7.2 | 7.2.0~7.2.9 | 7.4系以降へアップグレード |
Fortinetの10月1日の勧告では、8.0.2、7.6.7、7.4.9はいずれも「upcoming」と記載されています。運用担当者はFortinetの最新アドバイザリやサポートポータルで、修正版の実際の提供状況を確認してください。
また、7.2系については「7.4系以降へアップグレード」とされていますが、同じアドバイザリでは7.4.0~7.4.8も影響対象です。移行先が修正済みビルドであることを確認したうえで対応する必要があります。
Fortinetは実際の攻撃での悪用を確認
FortinetはCVE-2026-104286について「exploited in the wild」、つまり実環境での悪用が確認されていると明記しています。
脆弱性公表時点ですでに悪用が確認されていたため、通常の定例パッチ適用サイクルを待つのではなく、影響確認と緩和策の適用を優先する必要があります。
CISAも10月1日、CVE-2026-104286をKnown Exploited Vulnerabilities(KEV)カタログへ追加しました。
CISAが示す米連邦政府機関向けの対応期限は10月4日です。Required Actionには、Fortinetが示す緩和策の適用だけでなく、フォレンジック・トリアージの実施も含まれています。
実際に悪用されている脆弱性では、CVSSだけではなくKEV掲載、インターネット公開状況、自社での利用有無などを組み合わせて対応順位を決める必要があります。脆弱性管理の優先順位付けと運用プロセスでも、KEVや実悪用状況を含めた判断方法を整理しています。
侵害されたFortiMailで確認されたIoC
Fortinetは今回の攻撃に関連して、侵害されたシステムで追加・変更されたファイルや接続先IPアドレスを公開しています。
攻撃に関連するIPアドレス
79[.]141.169.18745[.]129.0.192
追加・変更が確認されたファイル
| ファイル | 状態 |
|---|---|
/data/lib/liblog.so |
追加 |
/bin/smit |
変更 |
/data/bin/webconsole |
追加 |
/data/bin/mailservice |
追加 |
/data/etc/httpd.conf |
変更 |
/data/etc/ld.so.preload |
追加 |
/data/migadmin.tar.gz |
変更 |
Fortinetのアドバイザリでは、各ファイルのハッシュ値も公開されています。
IoCへの一致は侵害調査の材料になりますが、該当しないことだけをもって未侵害と判断することはできません。すでに実悪用が確認されているため、インターネットから到達可能だったFortiMailでは、設定変更やアップデートだけでなく過去ログを含む侵害調査も必要です。
メールアーカイブを外部サーバーへ送る設定の痕跡も公開
Fortinetが公開したログ例には、archive234というアーカイブアカウントがCLIから追加され、リモートサーバーとして79[.]141.169.187、保存先として/uploadsが設定された記録が含まれています。
FortiMailはメールセキュリティゲートウェイとして組織のメールを処理する製品です。攻撃者に管理機能や基盤システムを操作された場合、単なるアプライアンス侵害だけでなく、メールデータや認証情報などへの影響も調査対象になります。
Fortinetは、このログが確認されたすべての環境で実際にメールデータが外部へ送信されたとまでは説明していません。管理者は公開されたログやIoCを自環境と照合し、アーカイブ設定、管理者操作、外部通信などを確認する必要があります。
Fortinetが示した回避策
修正版を適用できない環境に対し、Fortinetは回避策としてIBE(Identity-Based Encryption)機能の無効化を案内しています。
FortiMail CLIでは次の設定を使用します。
config system encryption ibe
set status disable
end
もう一つの回避策は、FortiMailの管理インターフェースへのインターネットからのアクセスを無効化することです。
完全に遮断できない場合は、信頼できるプライベートネットワークからのアクセスだけに制限します。
回避策を適用しても、過去に侵害されていた場合の影響は解消されません。FortinetがIoCを同時に公開していることからも、影響を受けるバージョンを外部公開していた組織では「緩和」と「侵害調査」を分けて実施する必要があります。
情報システム部門が優先して確認したいこと
FortiMailを利用している組織では、次の順で確認します。
- 自社にFortiMailが存在するかを確認する
- バージョンがCVE-2026-104286の影響範囲に含まれるか確認する
- 管理インターフェースがインターネットから到達可能か確認する
- IBE機能の利用状況を確認する
- Fortinetの回避策を適用する
- Fortinetが公開したIoCとログを確認する
- 不審な管理者操作、アーカイブ設定、外部通信を調査する
- 修正版が利用可能になったことを確認したらアップグレードする
- 対応後も管理インターフェースの外部公開が必要か見直す
特にKEVへ追加された脆弱性は、単に「CVSSが高い脆弱性」として扱うのではなく、実際の攻撃で悪用されていることを対応優先度へ反映する必要があります。
Fortinet製品では過去にも、インターネット境界に配置される製品の脆弱性が実際の攻撃で悪用されています。2025年にはFortiOS/FortiProxyの脆弱性を狙う攻撃が日本国内でも確認され、JPCERT/CCが注意喚起しました。Fortinetの脆弱性を狙う国内攻撃の事例でも経緯を整理しています。
出典
- FortiMail GUI Path Traversal Vulnerability(FG-IR-26-175) – Fortinet
- CVE-2026-104286 Detail – NIST NVD
- CISA Adds One Known Exploited Vulnerability to Catalog – CISA
- Vulnérabilité dans Fortinet FortiMail(CERTFR-2026-AVI-1257) – CERT-FR / ANSSI
関連記事
 元連邦準備制度理事会(FRB)上級顧問、中国情報機関員への情報提供を巡り禁錮38カ月
 Surfshark、内部テストサーバーに不正アクセス 設定ミスでインターネット公開、ユーザーデータとVPNサービスへの影響なし
 システム開発のAGS株式会社、再委託先へのランサムウェア 攻撃で情報漏えいのおそれ
 ニチレイ、サイバー攻撃で従業員情報の漏洩恐れ 氏名・生年月日・人事労務情報などを確認
 SolarWinds、認証バイパス/RCEなど複数の重大脆弱性を修正(CVE-2025-40536/40537/40551/40552/40553/40554)
 FFmpeg の MagicYUVデコーダーに深刻な脆弱性 PixelSmash-CVE-2026-8461
 Microsoft、2026年9月の定例パッチでサイバー攻撃への悪用済み ゼロデイ 脆弱性 2件を修正 CVE-2026-81963・CVE-2026-85880
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 GMOあおぞらネット銀行、委託先のミスで情報漏洩の恐れ