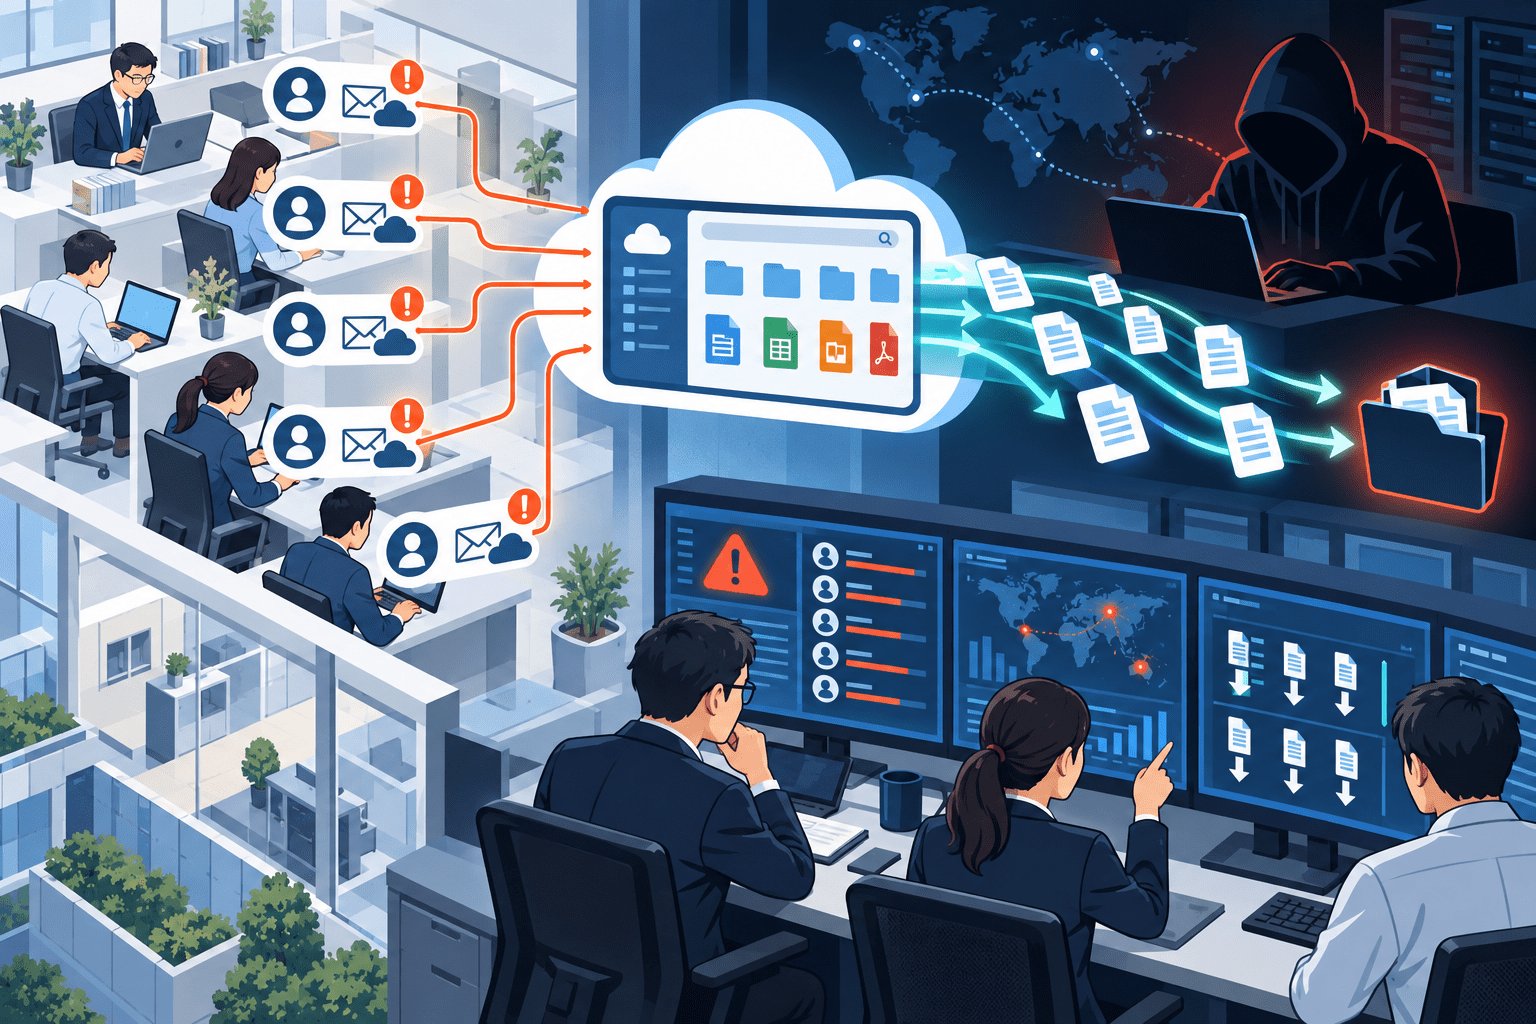
一般財団法人日本エネルギー経済研究所(IEEJ)は2026年9月11日、第三者によるフィッシング攻撃を起点として、所員6名のMicrosoft 365アカウントへ不正アクセスが発生し、メールやファイルが閲覧されたほか、ファイルのダウンロードによる情報漏えいが確認されたと公表しました。
研究所が確認した痕跡は、メール閲覧5,417件、ファイル閲覧3,272件で、このうち2,798件にはダウンロードの痕跡がありました。
研究所は、メールとファイルの閲覧については「外部への情報漏えいの可能性」、ファイルのダウンロードについては「外部への情報漏えいが発生」と区別して説明しています。
不正アクセスは研究所自身の検知ではなく、2026年7月29日に外部機関から寄せられた情報提供をきっかけに判明しました。対象アカウントの利用停止、パスワード変更、アクセス権限の無効化などは実施済みです。
9月11日時点で、漏えいした情報が不特定多数へ公開された事実や、不正利用された事実は確認されていません。個人情報保護委員会への報告も完了しており、関係省庁と連携して調査を継続しています。
日本エネルギー経済研究所の情報漏えいのサマリー
確認できている内容:
- 日本エネルギー経済研究所は2026年9月11日、不正アクセスと情報漏えいについて公表しました。
- 2026年7月29日、外部機関から研究所へ情報提供があり、外部専門機関と調査を開始しました。
- 原因は第三者によるフィッシング攻撃です。
- 所員6名のMicrosoft 365アカウントへ不正アクセスが発生しました。
- メールを閲覧した痕跡は5,417件です。
- ファイルを閲覧した痕跡は3,272件です。
- このうち、ファイルをダウンロードした痕跡は2,798件です。
- 研究所はファイルのダウンロードについて、外部への情報漏えいが発生したと説明しています。
- メールとファイルの閲覧については、外部への情報漏えいの可能性があるとしています。
- 対象アカウントは利用停止し、パスワード変更とアクセス権限の無効化などを実施済みです。
- 9月11日時点で、漏えいした情報が不特定多数へ公開された事実は確認されていません。
- 漏えい情報の不正利用も確認されていません。
- 個人情報保護委員会へ報告済みです。
- 関係省庁と連携して調査を継続しています。
現時点で未公表・調査中の内容:
- フィッシング攻撃が行われた具体的な日時
- フィッシングメールや偽サイトの具体的な内容
- ID・パスワード、セッショントークンなど、攻撃者が取得した認証情報の種類
- 多要素認証(MFA)の導入状況や回避の有無
- 不正アクセスが始まった日時と継続期間
- メール5,417件、ファイル3,272件に含まれる具体的な情報項目
- 個人情報の対象人数
- 2,798件のダウンロード痕跡が、それぞれ異なる2,798ファイルを意味するかどうか
- 攻撃者や攻撃グループの特定
- 他のMicrosoft 365アカウントやシステムへの影響
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月11日 |
| 発覚の契機 | 2026年7月29日の外部機関からの情報提供 |
| 対象組織 | 一般財団法人日本エネルギー経済研究所 |
| 対象サービス | Microsoft 365 |
| 不正アクセスを受けたアカウント | 所員6名 |
| 原因 | 第三者によるフィッシング攻撃 |
| メール閲覧の痕跡 | 5,417件 |
| ファイル閲覧の痕跡 | 3,272件 |
| ファイルダウンロードの痕跡 | 2,798件 |
| 情報漏えい | ファイルダウンロードによる漏えいを確認 |
| メール・ファイル閲覧 | 外部漏えいの可能性 |
| 公開・不正利用 | 9月11日時点で確認されず |
| 初動 | アカウント停止、パスワード変更、アクセス権限無効化など |
| 個人情報保護委員会 | 報告済み |
| 調査 | 外部専門機関、関係省庁と継続 |
外部機関からの情報提供で7月29日に発覚
日本エネルギー経済研究所によると、事案が判明するきっかけになったのは2026年7月29日の外部機関からの情報提供です。
研究所は情報提供を受け、外部専門機関と連携して調査を実施しました。
その結果、第三者によるフィッシング攻撃によって所員6名のMicrosoft 365アカウントへ不正アクセスされていたことが確認されました。
公表資料では、フィッシング攻撃そのものを研究所がいつ受けたのか、不正アクセスがいつ開始されたのかは明らかにされていません。
そのため、7月29日を「攻撃発生日」や「不正アクセス開始日」とすることはできません。
所員6名のMicrosoft 365アカウントへ不正アクセス
不正アクセスの対象となったのは、日本エネルギー経済研究所の所員6名が使用するMicrosoft 365アカウントです。
Microsoft 365では、メールやクラウドファイルを扱えますが、今回の公表では、Exchange Online、OneDrive、SharePoint、Teamsなど、どのサービスまで影響したのかは個別に示されていません。
確認されているのは、メールとファイルに対する閲覧痕跡、および多数のファイルダウンロード痕跡です。
メール5,417件に閲覧の痕跡
研究所が確認したメール閲覧の痕跡は5,417件です。
公式リリースでは、このメール閲覧について「外部への情報漏えいの可能性」があるとしています。
ここで、「5,417件のメールがすべて外部へ持ち出された」と断定することはできません。
確認されているのは第三者が閲覧した痕跡であり、メール本文や添付ファイルが別の場所へ保存・転送されたことまでは公表されていません。
ファイル3,272件を閲覧、2,798件にダウンロード痕跡
ファイルについては3,272件の閲覧痕跡が確認され、このうち2,798件でダウンロードの痕跡が確認されました。
研究所はファイルのダウンロードについて「外部への情報漏えいが発生」と明記しています。
したがって、本件では情報漏えいは一部について確定しています。
ただし、公式資料の表現は「ダウンロードされた痕跡2,798件」です。同一ファイルへの複数回アクセスが含まれるかは公表されていないため、「2,798ファイルが漏えいした」とは断定しません。
漏えいした具体的な情報項目や対象人数は未公表
9月11日のリリースでは、メールやファイルにどのような情報が含まれていたのかは明らかにされていません。
個人情報の対象人数も公表されていません。
日本エネルギー経済研究所はエネルギー政策、需給動向、国際情勢などを扱う研究機関ですが、今回漏えいした情報の機密性や業務上の重要度は、公開資料だけでは評価できません。
不特定多数への公開や不正利用は確認されず
研究所は9月11日時点で、漏えいした情報が不特定多数に公開された事実、漏えい情報が不正利用された事実はいずれも確認していないとしています。
これは「漏えいがなかった」という意味ではありません。2,798件のファイルダウンロード痕跡については外部への情報漏えいが確認されています。
対象アカウント停止、パスワード変更と権限無効化を実施
研究所は、不正アクセスに悪用された経路について、対象アカウントの利用停止、パスワード変更、アクセス権限の無効化などを実施し、遮断したとしています。
一方、既存セッションやトークンの失効方法、MFAの再登録、Conditional Accessの変更などを行ったかは公表されていません。
研究所は今後、原因究明を続けるとともに、監視・検知の高度化など情報セキュリティ対策を強化するとしています。
個人情報保護委員会へ報告済み
日本エネルギー経済研究所は、本件を個人情報保護委員会へ報告済みとしています。
また、関係省庁と連携して調査を継続しています。
公表資料では、個人情報保護委員会への報告日や、関係省庁の具体的な名称は明らかにされていません。
中東研究センターも不審メールへの注意を呼びかけ
日本エネルギー経済研究所の中東研究センターも9月11日、今回のインシデントについて会員向けに告知しました。
同センターは、研究所または中東研究センターの役職員をかたる不審なメールなどを受信した場合、送信元を確認し、添付ファイルや本文中のURLを開かないよう注意を呼びかけています。
現時点で、今回流出した情報を悪用したフィッシングが実際に発生したとの公表はありません。
フィッシングの具体的な手口は未公表
研究所は原因を「第三者によるフィッシング攻撃」としていますが、具体的な手口は公表していません。
そのため、偽のMicrosoft 365ログインページ、AiTM型フィッシング、MFAプッシュ悪用、OAuth同意悪用、添付ファイル型マルウェアなど、具体的な侵入経路を断定することはできません。
MFAの利用状況も公表されていません。
Microsoftはフィッシング耐性MFAを推奨
今回の研究所の事案とは別に、MicrosoftはMicrosoft Entra IDの認証保護として、フィッシング耐性のある認証方式への移行を推奨しています。
具体例はWindows Hello for Business、FIDO2セキュリティキー、パスキー、証明書ベース認証などです。
ただし、今回の日本エネルギー経済研究所がどの認証方式を使用していたかは不明です。フィッシング耐性MFAは今回の原因を断定する材料ではなく、Microsoft 365を利用する企業が確認できる一般的な対策です。
6アカウントの侵害でも影響範囲は大きくなり得る
今回不正アクセスを受けたアカウントは6件ですが、メール閲覧5,417件、ファイル閲覧3,272件、ダウンロード2,798件という規模のアクセスが確認されました。
クラウド型グループウェアでは、1つのアカウントから数年分のメール、添付ファイル、共有フォルダ、他部署との共同資料などへアクセスできる場合があります。
インシデント対応では「侵害アカウント数」だけで影響を評価せず、各アカウントのアクセス権限と実際の操作ログを組み合わせて確認する必要があります。
情報システム部門が確認したいポイント
Microsoft 365を利用する企業では、今回のようなフィッシング起点のアカウント侵害に備え、次を確認できます。
- Microsoft 365/Entra IDの全ユーザーにMFAを適用しているか
- 管理者や機密情報を扱うユーザーからフィッシング耐性MFAへ移行しているか
- Conditional Accessで不審な接続元、端末、リスクの高いサインインを制御しているか
- Microsoft Entraのサインインログを十分な期間保存しているか
- Exchange Onlineの監査ログを確認できるか
- SharePoint/OneDriveのファイル閲覧・ダウンロードログを追跡できるか
- アカウント侵害時にパスワード変更だけでなくセッションやトークンを失効できるか
- 攻撃者が追加した認証方法、OAuthアプリ、メール転送ルールがないか確認できるか
- 大量のファイルダウンロードなど異常操作を検知できるか
- 外部機関からの情報提供だけに依存せず、自社で異常サインインや大量閲覧を検知できるか
- 漏えい後のなりすましメールや取引先を狙うフィッシングを監視できるか
Microsoft 365を狙うフィッシングについては、多要素認証(MFA)を回避しMicrosoft 365へ不正アクセスするフィッシングサービス「Rockstar 2FA」でも手口と対策を整理しています。
同様にMicrosoft 365アカウントがフィッシングを起点に侵害された事例として、大阪・関西万博、再委託先のMicrosoft 365へ不正アクセスも参考になります。
出典
一次情報:
- 不正アクセスによる情報漏えいに関するお詫びとお知らせ – 一般財団法人日本エネルギー経済研究所
- 不正アクセスによる情報漏えいに関するお詫びとお知らせ – 日本エネルギー経済研究所 中東研究センター
- Microsoft Entra authentication overview – Microsoft
- Phishing-resistant MFA – Microsoft
関連記事
 ロックビット(Lock Bit)が米連邦準備銀行(FRB)へのハッキングを主張 専門家は懐疑的
 住友重機械工業が不正アクセスに関する続報と個人情報漏洩を発表
 DeepSeekのiOS版はデータが暗号化されず、ByteDance(TikTok の運営)へユーザー情報が送信される可能性
 筑波大学の委託先「ライクキッズ」のランサムウェアによる個人情報漏えい、保護者ら最大2,294件に影響の可能性
 ランサムウェア グループ Kawa4096 がオリエンタル・ガード・リサーチへのサイバー攻撃と不正アクセスを主張
 ルイ・ヴィトン(Louis Vuitton) 韓国-6月の不正アクセスで個人情報漏洩を発表
 総務省がIIJへ行政指導、サイバー攻撃による情報漏洩で再発防止策を要請
 米 マンパワーでランサムウェアで個人情報漏洩-約14万4,000人分の個人情報に影響
 ジャガーランドローバーへのサイバー攻撃 被害で最大15億ポンド(約3,000億円)公的保証

