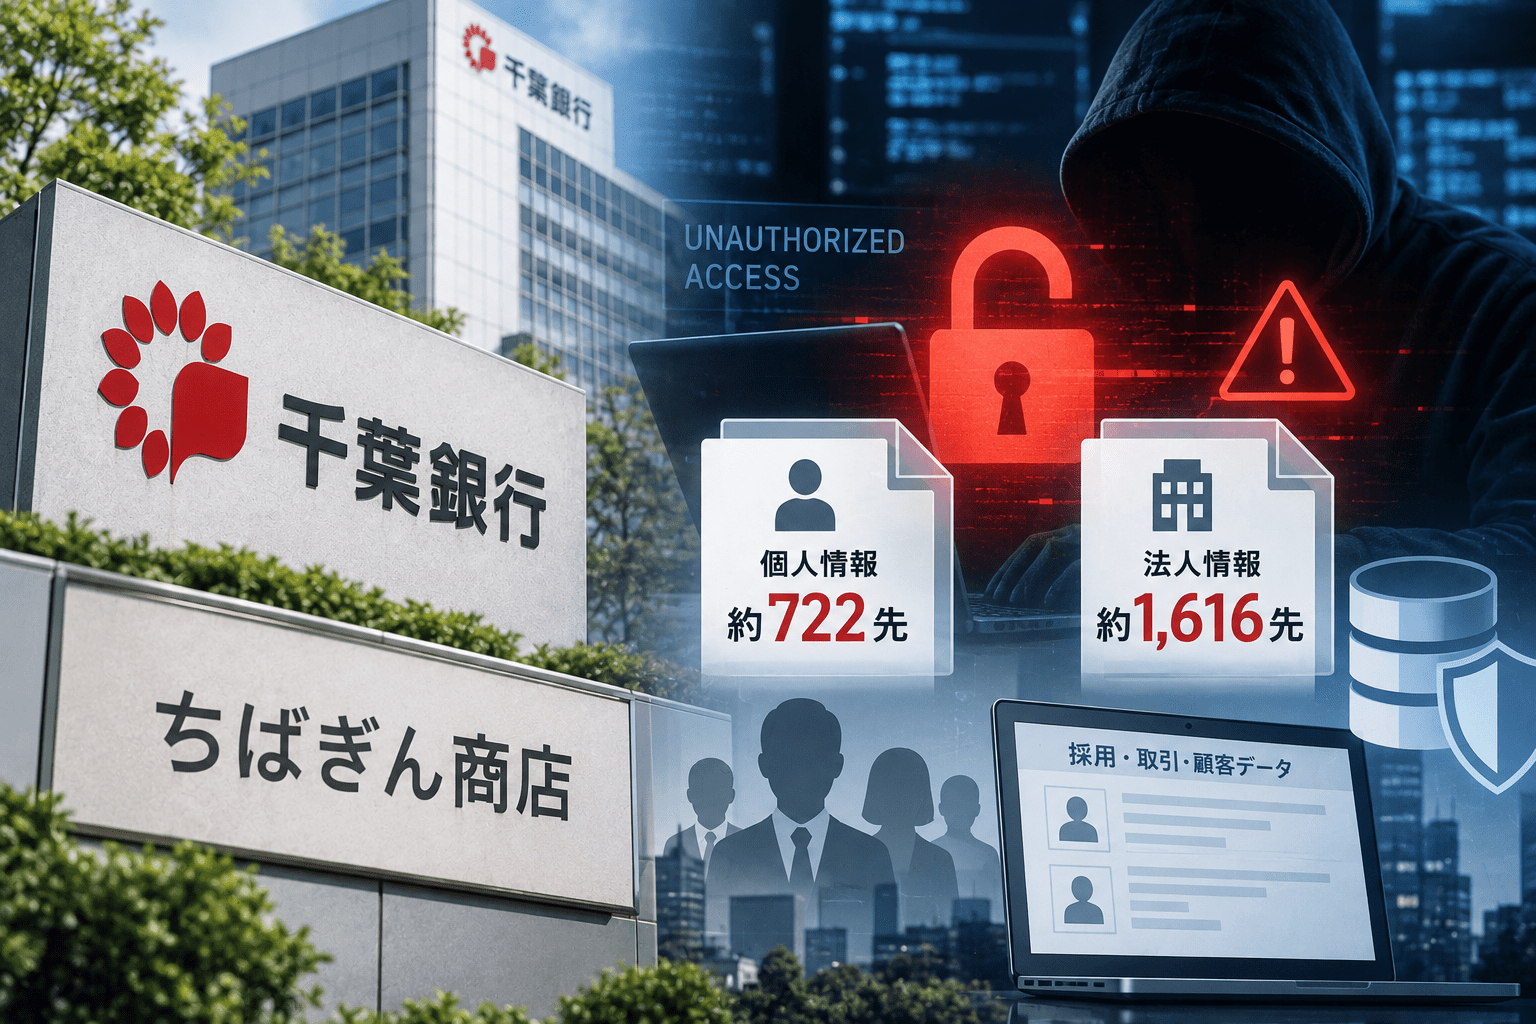
株式会社千葉銀行は2026年9月17日、子会社のちばぎん商店株式会社が運営するコーポレートサイトのサーバーに第三者による不正アクセスが発生し、サーバーに保存されていた千葉銀行の顧客情報について漏えいのおそれがあると公表しました。
対象となるのは、「TSUBASA ちばぎん Visa デビットカード」と「TSUBASA ちばぎん Visa ビジネスデビットカード」のプラチナカード保有者向け「GIFT SELECTION」に申し込んだ顧客です。
現時点の対象は個人の顧客が約722先、法人の顧客が約1,616先です。漏えいのおそれがある情報には氏名、住所、メールアドレス、電話番号、申込番号が含まれます。
一方、クレジットカード情報やパスワードは当該サーバーに保存されておらず、個人情報が外部へ送信されたことを示す証跡も現時点では確認されていません。
千葉銀行・ちばぎん商店の不正アクセスのサマリー
確認できている内容:
- 千葉銀行は2026年9月17日、子会社ちばぎん商店のコーポレートサイトへの不正アクセスを公表しました。
- 9月3日13時頃、ちばぎん商店の担当者がコーポレートサイトにオンラインカジノに関するコンテンツが表示されていることを確認し、不正アクセスが発覚しました。
- 対象サイトは現在、公開を停止しています。
- 漏えいのおそれがあるのは、プラチナデビットカード保有者向け「GIFT SELECTION」に申し込んだ顧客情報です。
- 対象期間は2022~2024年度と、2025年度4月~10月です。
- 対象は個人約722先、法人約1,616先です。
- 漏えいのおそれがある情報は、氏名、住所、メールアドレス、電話番号、申込番号です。
- クレジットカード情報やパスワードは当該サーバーに保存されていません。
- 個人情報の外部送信を示す証跡は、9月17日時点で確認されていません。
- 個人情報の悪用などの二次被害も、現時点では確認されていません。
- サイト利用者が不審なサイトへ誘導された可能性があります。
- 「C-VALUE ショッピング」と「C-VALUE クラウドファンディング」は別サーバーを利用しており、不正アクセスは確認されていません。
- 千葉銀行は警察への相談と関係機関への報告を行い、第三者の専門調査機関と原因・影響範囲を調査しています。
現時点で公表されていない内容:
- 不正アクセスの侵入経路
- 悪用された脆弱性やCVE
- 攻撃者
- 不正アクセスの開始日時
- 外部送信や閲覧が実際に行われた個人情報の件数
- オンラインカジノのコンテンツが表示された具体的な仕組み
- 再発防止策の詳細
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月17日 |
| 対象組織 | 千葉銀行、子会社ちばぎん商店 |
| 発覚日 | 2026年9月3日13時頃 |
| 発覚契機 | コーポレートサイトにオンラインカジノ関連コンテンツが表示 |
| インシデント | 第三者によるWebサーバーへの不正アクセス |
| 対象業務 | プラチナデビットカード保有者向け「GIFT SELECTION」のギフト送付業務 |
| 対象期間 | 2022~2024年度、2025年度4月~10月 |
| 対象件数 | 個人約722先、法人約1,616先 |
| 対象情報 | 氏名、住所、メールアドレス、電話番号、申込番号 |
| カード情報・パスワード | 当該サーバーには保存されていない |
| 外部送信 | 現時点で証跡は確認されず |
| 二次被害 | 現時点で確認されず |
| 侵入経路 | 調査中 |
| サイト状況 | 公開停止中 |
| 対応 | 警察相談、関係機関への報告、第三者専門機関による調査 |
オンラインカジノ関連コンテンツの表示で不正アクセスが発覚
千葉銀行によると、2026年9月3日13時頃、ちばぎん商店の担当者が同社コーポレートサイトにオンラインカジノに関するコンテンツが表示されていることを確認しました。
その後の確認で、同サイトに係るサーバーへ第三者による不正アクセスが発生していたことが判明しました。
現在、当該コーポレートサイトは公開を停止しています。
千葉銀行は、不正アクセス発生後にサイトへの外部リンクを削除し、検索結果への表示停止などの被害拡大防止措置も実施しています。
現時点では、オンラインカジノ関連コンテンツがどのような方法で設置されたのか、CMSやプラグイン、Webアプリケーションなどの脆弱性が悪用されたのかは公表されていません。
「TSUBASA ちばぎん Visa デビットカード」プラチナ会員のギフト申込情報が対象
不正アクセスを受けたサーバーには、千葉銀行がちばぎん商店へ委託していたギフト送付業務に関する顧客情報が保存されていました。
対象は次のカードのプラチナカード保有者です。
- TSUBASA ちばぎん Visa デビットカード
- TSUBASA ちばぎん Visa ビジネスデビットカード
このうち、プラチナカード保有者向け「GIFT SELECTION」に申し込んだ顧客の情報が対象です。
対象期間は次の通りです。
- 2022年度
- 2023年度
- 2024年度
- 2025年度4月~10月
千葉銀行が公表した対象件数は、個人の顧客が約722先、法人の顧客が約1,616先です。
合計すると約2,338先ですが、法人顧客も含まれるため、「2,338人の個人情報が漏えいした」と表現することはできません。
氏名・住所・メールアドレス・電話番号などが漏えいのおそれ
漏えいのおそれがある情報は次の通りです。
- 氏名
- ギフト送付先の宛名
- カード契約者名義
- 住所
- 配送先
- メールアドレス
- 申込人
- 電話番号
- 配送先
- 申込番号
- 申込人
現時点では、これらの情報が実際に第三者へ送信されたことを示す証跡は確認されていません。
千葉銀行は対象となる顧客へ順次連絡するとしています。
クレジットカード情報やパスワードは保存されていない
今回の事案では、千葉銀行のデビットカード保有者が対象になっていますが、カード番号などのクレジットカード情報やパスワードが漏えいしたという発表ではありません。
千葉銀行は、クレジットカード情報やパスワード等は不正アクセスを受けたサーバーに保存されていなかったと説明しています。
そのため、9月17日時点の公表内容から、カード番号や認証情報が今回の不正アクセスで漏えいしたと判断することはできません。
一方、氏名、住所、メールアドレス、電話番号などはフィッシングやなりすまし連絡に悪用される可能性があります。
千葉銀行は、不審な連絡等に注意するよう呼びかけています。
Webサイト閲覧者が不審サイトへ誘導された可能性
今回の公表では、サーバー内に保存されていた顧客情報だけでなく、コーポレートサイトを閲覧した利用者への影響も示されています。
千葉銀行は、当該Webサイトへアクセスした利用者が不審なサイトへ誘導された可能性があるとしています。
遷移先の不審な画面で個人情報を入力したり、ファイルをダウンロードした覚えがある場合には注意するよう案内しています。
一方、千葉銀行は、サイトを閲覧しただけでマルウェア感染が発生した、あるいは認証情報が窃取されたとは公表していません。
不審画面での情報入力やファイルダウンロードを行った場合に、利用者側で追加確認が必要です。
「C-VALUE ショッピング」「C-VALUE クラウドファンディング」は別サーバー
ちばぎん商店は、地域産品を扱う「C-VALUE ショッピング」や「C-VALUE クラウドファンディング」も運営しています。
千葉銀行によると、これらのサービスは今回不正アクセスを受けたコーポレートサイトとは別のサーバーを利用しています。
9月17日時点で、「C-VALUE ショッピング」と「C-VALUE クラウドファンディング」への不正アクセスは確認されていません。
今回の事案を、ちばぎん商店が運営するすべてのEC・クラウドファンディングサービスへの侵害と捉えることはできません。
千葉銀行本体ではなく、業務委託先となる子会社サーバーで発生
今回不正アクセスを受けたのは、千葉銀行が直接運営する銀行本体のシステムではなく、業務の一部を委託している子会社ちばぎん商店のコーポレートサイトに係るサーバーです。
ただし、そのサーバーには千葉銀行から委託されたギフト送付業務に必要な顧客情報が保存されていました。
このため、千葉銀行は子会社で発生したインシデントとしてではなく、自行顧客の個人情報に影響する事案として公表しています。
グループ会社や委託先へ個人情報を提供する場合、委託元が直接管理していないシステムであっても、インシデント発生時には委託元の顧客へ影響が及ぶ可能性があります。
警察・関係機関へ報告、第三者専門機関が調査中
千葉銀行は事案判明後、次の対応を実施しています。
- ちばぎん商店コーポレートサイトの公開停止
- 同サイトへの外部リンク削除
- 検索結果への表示停止などの被害拡大防止
- 警察への相談
- 関係機関への報告
- 第三者専門調査機関による原因・影響範囲の調査
- 対象顧客への順次連絡
9月17日時点では、具体的な再発防止策はまだ公表されていません。
千葉銀行は、第三者専門調査機関の調査結果を踏まえ、必要な対策を講じるとしています。
新たな事実が判明した場合は、同行ホームページ等で公表する方針です。
情報システム部門・委託先管理部門が確認したいポイント
今回の事案は、企業本体ではなくグループ会社・委託先のWebサーバーに保存されていた顧客情報が影響対象となったケースです。
企業側では次の点を確認できます。
- 委託先・子会社へ渡している個人情報の種類と件数を把握しているか
- 委託業務が終了した後も過年度データが保存され続けていないか
- 委託先が利用するWebサーバー、CMS、クラウドなどのセキュリティ管理状況を把握しているか
- インターネット公開サイトと顧客データを同じ環境で扱う必要性を見直しているか
- Webサイト改ざんや不審な外部コンテンツ挿入を検知できるか
- 委託先でインシデントが発生した際の報告期限と連絡経路を契約で定めているか
- 委託先・グループ会社のログを第三者調査で利用できる期間保存しているか
- 顧客データの削除時期と削除確認方法を決めているか
- 公開サイトの侵害がEC、決済、基幹システムなど他環境へ波及しないよう分離しているか
委託先における不正アクセスと個人情報漏えいリスクについては、以下の記事でも整理しています。
日本原子力研究開発機構、委託先の不正アクセスで個人情報漏洩の可能性を公表
企業の委託先管理を含む情報漏えい対策全般は、以下の記事でも確認できます。
情報漏洩対策とは?企業が実施すべき原因別の予防策と発生時の対応
出典
関連記事
 スペイン・ポルトガルの電力が復旧
 トラストバンクの自治体向け電子申請システム LoGoフォームに不正アクセス-個人情報漏洩の可能性
 九州電力送配電、個人情報 入り外部記憶媒体紛失 の最終報告-対象は最大1,354万件に拡大
 米軍ミサイル在庫、イラン紛争で大幅消耗 -日本向けトマホーク延期をめぐる報道と防衛省見解の食い違い
 中央アジア政府機関狙う「SilkParasite」、7種のRATをサイバー攻撃に使用 Bitdefenderは中国系ハッカー グループとの関連を中程度の確度で評価
 「ファンくる」に不正ログイン、一部会員の個人情報漏えいを確認 リスト型攻撃とみられシステムを一時停止
 ハンズ ホールディングス、6月のランサムウェアによるサイバー攻撃により従業員等の個人情報漏えいの恐れ、マイナンバーは「閲覧のおそれ」
 FortiOSの修正済み 脆弱性 CVE-2025-25249がサイバー攻撃に悪用、PivotC2を展開 CISA KEVに追加
 脅威ハンティングとは?概要・流れ・必要性と米国・英国・イスラエルの公的事例を解説

