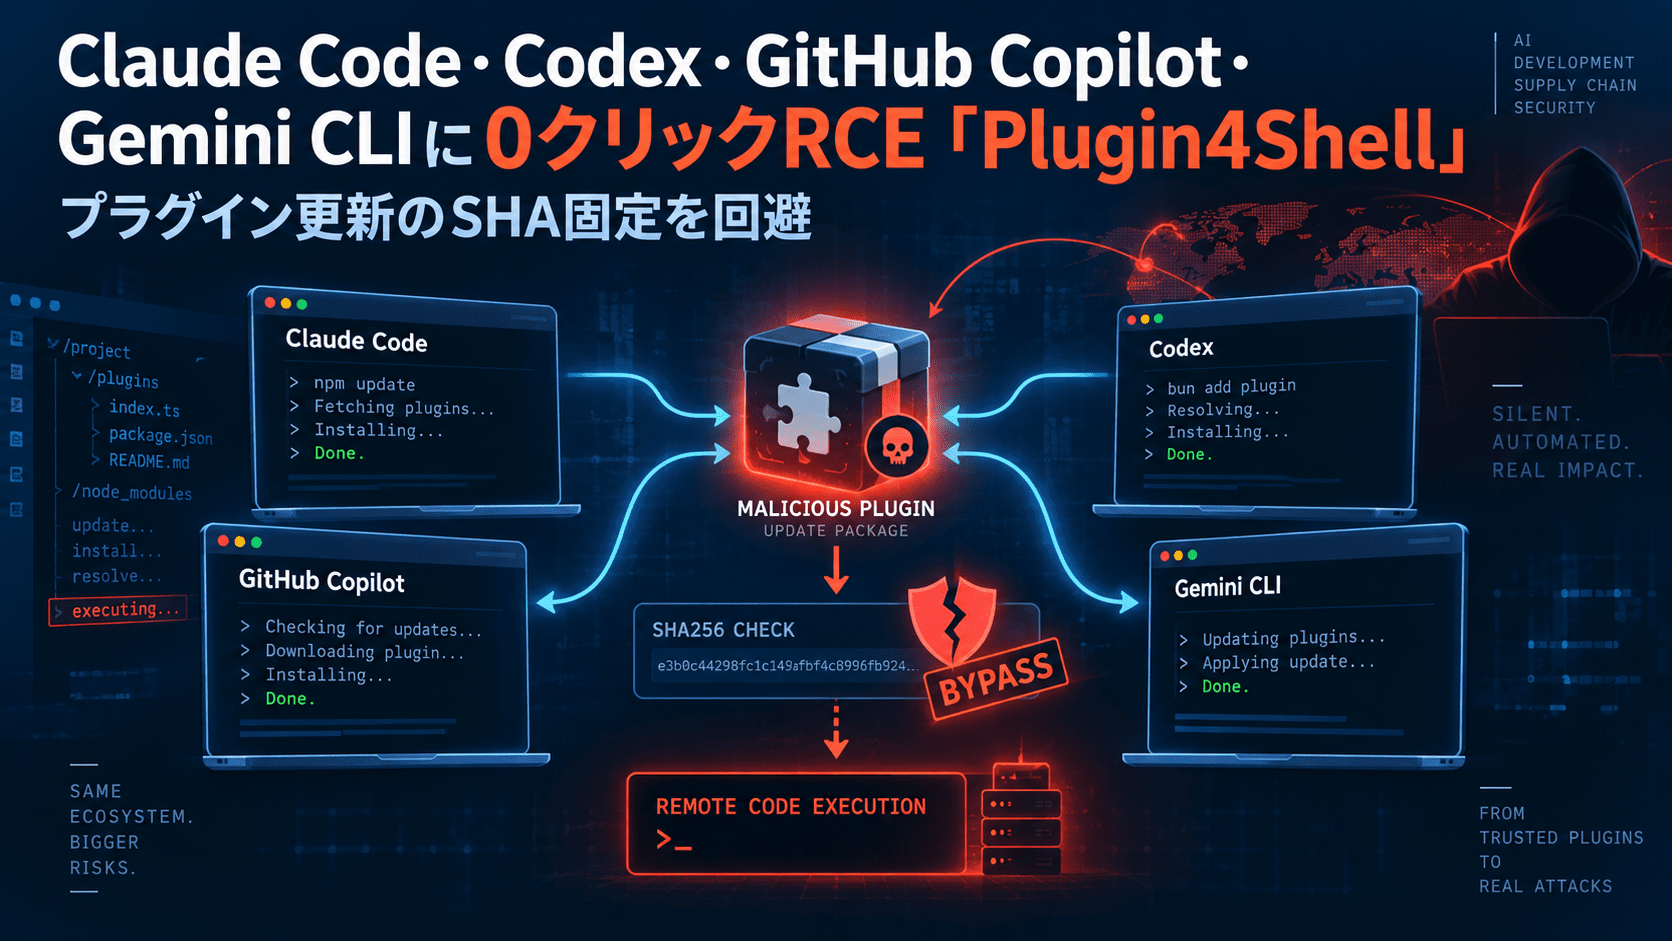
AIエージェント向けセキュリティ企業Air Securityは2026年9月17日、Claude Code、OpenAI Codex、GitHub Copilot、Gemini CLIの4つのAIコーディングエージェントに共通するリモートコード実行(RCE)の問題「Plugin4Shell」を公表しました。
問題は、エージェントがプラグインやスキルの配布元を特定のGitコミットへ固定する「SHA pinning」の検証方法にあります。研究者によると、攻撃者がプラグインの上流リポジトリを支配した場合、マーケットプレイスで承認・固定されたコードとは異なるコードを取得・実行させられる可能性があります。
さらにClaude CodeとCodexでは、インストール済みプラグインの自動更新が標準で有効なため、利用者が新たなプラグインを操作しなくても更新処理を通じて攻撃コードが実行され得るとして、Air Securityは「zero-click RCE」と位置付けています。
Air Securityによると、Claude Codeはバージョン2.1.179、Codexは0.146.0で修正されています。一方、GitHub Copilotについては研究者が9月17日時点で修正版未提供と説明しています。Gemini CLIについては、Googleから修正を提供しないとの回答を受け、Antigravity CLIへの移行を推奨されたとしています。
ただし、今回の問題についてCVE番号やCVSSスコアは確認できません。実際の攻撃で悪用されたとの公表もなく、研究者によるPoC検証と責任ある開示に基づく脆弱性情報です。
Plugin4Shellのサマリー
確認できている内容:
- Air Securityは2026年9月17日、「Plugin4Shell」を公表しました。
- 対象としてClaude Code、OpenAI Codex、GitHub Copilot、Gemini CLIの4製品を挙げています。
- 問題は、マーケットプレイスが固定したGitコミットのSHAと、実際に展開されたコードが一致するかをエージェント側で十分に検証していない点です。
- 攻撃者がプラグインの配布元リポジトリを制御できる場合、承認済みコミットとは異なるコードを実行させられる可能性があります。
- Claude CodeとCodexではプラグインのバックグラウンド自動更新が既定で利用されるため、インストール後に利用者操作なしで悪性コードへ置き換わる攻撃シナリオが成立すると研究者は説明しています。
- Air Securityは2026年5月に4製品でPoCを確認し、6月に各ベンダーへ協調開示しました。
- Claude Codeは2.1.179で修正済みとAir Securityが説明しています。
- Codexは0.146.0で修正済みとAir Securityが確認しています。
- GitHub Copilotは9月17日時点で修正が提供されていないとAir Securityは報告しています。
- Gemini CLIはGoogleから修正を提供しないとの回答を受けたとして、研究者はAntigravity CLIへの移行を推奨しています。
- Googleは2026年5月、一般ユーザー向けGemini CLIをAntigravity CLIへ移行する方針を公表しています。一方、Gemini Code Assist Standard/Enterpriseなどの企業利用ではGemini CLIの提供を継続するとしています。
- CVE番号、CVSS、CISA KEV掲載、実際の攻撃での悪用は現時点で確認できません。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月17日 |
| 研究者 | Air Security |
| 呼称 | Plugin4Shell |
| 種別 | プラグイン/スキルのサプライチェーンを起点とするリモートコード実行 |
| 主な原因 | SHA pinning後、実際に展開されたコードが指定コミットと一致するかの検証不足 |
| 対象 | Claude Code、OpenAI Codex、GitHub Copilot、Gemini CLI |
| ユーザー操作 | 条件次第で不要。Air Securityはzero-click RCEと表現 |
| Claude Code | 2.1.179で修正済みと研究者が報告 |
| OpenAI Codex | 0.146.0で修正済みと研究者が報告 |
| GitHub Copilot | Air Securityによると9月17日時点で修正版なし |
| Gemini CLI | Air SecurityによるとGoogleは修正予定なし。Antigravityへの移行を案内 |
| CVE | 確認できず |
| CVSS | 確認できず |
| CISA KEV | 確認できず |
| 実悪用 | 確認されていない |
Plugin4ShellはAIモデルではなくプラグイン配布経路を狙う
Plugin4Shellで問題となるのは、LLMそのものの推論やプロンプト処理ではありません。
AIコーディングエージェントでは、外部のプラグインやスキルをマーケットプレイスから追加できます。サプライチェーン攻撃を防ぐため、マーケットプレイス側がレビュー済みコードの特定コミットをSHAで固定し、そのバージョンだけを利用する仕組みが採用されています。
この仕組みでは、本来、プラグインの開発者が後からリポジトリを書き換えても、利用者にはレビュー済みの固定コミットが配布され続けることが期待されます。
Air Securityが確認した問題では、エージェントが指定されたコミットを取得する処理の後に「実際に展開されたコードが本当にそのSHAなのか」を確認していませんでした。
研究者はこれを「plugin SHA-pinning bypass」と呼んでいます。
そのため、マーケットプレイス側でプラグインを審査し、コミットを固定していても、上流リポジトリが攻撃者の管理下に入った場合、エージェント側で別のコードへ解決される可能性が生じます。
既にインストール済みのプラグインでも0クリック攻撃が成立する可能性
今回の問題をAir Securityが「zero-click」としている理由は、プラグインの自動更新にあります。
研究者によると、Claude CodeとCodexでは、インストール済みプラグインがバックグラウンドで自動更新されます。
利用者が過去に正規のプラグインをインストールし、当時のコードが安全だった場合でも、その後にプラグインの配布元リポジトリが攻撃者に乗っ取られたり、悪意ある開発者が内容を差し替えたりした場合、次回の自動更新時に悪性コードが配布されるシナリオを研究者は示しています。
攻撃成立には、攻撃者が対象プラグインの上流リポジトリを制御できる状態などの前提条件があります。
したがって、「AIコーディングエージェントを起動しただけで無条件にRCEが発生する」という問題ではありません。信頼済みプラグインの配布元が侵害・乗っ取られた場合に、SHA固定による保護を回避して攻撃へつなげられるサプライチェーン型の問題です。
Claude Codeは2.1.179、Codexは0.146.0で修正
Air Securityは2026年5月に4製品で動作するPoCを作成し、6月にAnthropic、OpenAI、Microsoft、Googleへ協調開示したとしています。
研究者が公表した修正状況は次のとおりです。
| 製品 | Air Securityが公表した対応状況 |
|---|---|
| Claude Code | 2.1.179で修正。6月17日にAnthropicが修正を確認したと説明 |
| OpenAI Codex | 0.146.0で修正。8月12日に研究者が修正を確認 |
| GitHub Copilot | 9月17日時点で修正版なしと研究者が説明 |
| Gemini CLI | Googleは修正しないと研究者へ回答。Antigravityへの移行を案内 |
AnthropicのGitHubリポジトリではClaude Code 2.1.179が2026年6月17日時点で利用されていたことを確認できます。
OpenAI Codexについても、2026年7~8月の公開Issueで0.146.0が正式リリースとして利用されていることを確認できます。
ただし、AnthropicとOpenAIが今回のPlugin4Shellを名指しした公開セキュリティアドバイザリは、9月20日時点で確認できませんでした。修正版との対応関係は、開示元であるAir Securityの報告に基づきます。
GitHub Copilotは研究者とGitHub側で見解に差
GitHub Copilotについては、Air Securityが9月17日時点で修正が提供されていないとしています。
The Registerに対してGitHubは、GitHub.comではコミットSHAに見えるブランチ名やタグ名の作成を制限しているため、研究者が示した攻撃手法はGitHub上では成立しないとの見解を示しました。
一方、Air Securityは、GitHub CopilotのマーケットプレイスがGitHub以外のGitホスティングも扱える場合には同様の問題が残るとして、GitHub側の対策だけでは十分ではないと主張しています。
この点について、MicrosoftまたはGitHubからPlugin4Shellの名称を使った公開セキュリティアドバイザリは確認できません。
そのため、「GitHub Copilotがあらゆる環境で無条件に攻撃可能」と断定することも、「完全に対策済み」と断定することも避ける必要があります。
Gemini CLIは一般ユーザー向けAntigravity移行済み、Enterpriseは継続
Air Securityは、Googleから「Gemini CLIは非推奨のためPlugin4Shell向け修正を提供しない」との回答を受けたと説明しています。
Googleは2026年5月19日、Gemini CLIからAntigravity CLIへの移行方針を公式発表しています。
一般のGoogle AI Pro/Ultra利用者や無料ユーザーについては、6月18日からGemini CLIとGemini Code Assist IDE extensionsがリクエスト処理を終了し、Antigravity CLIへ移行しました。
一方、企業向けのGemini Code Assist Standard/EnterpriseライセンスやGoogle Cloud経由のGemini Code Assist for GitHubについては、Googleはアクセスを継続するとしています。Gemini CLIも有料のGemini/Gemini Enterprise Agent Platform APIキーで利用を継続できます。
したがって、Gemini CLIがすべての利用者向けに完全終了したわけではありません。
Air SecurityはAntigravityについて、今回問題となったマーケットプレイスのSHA pinning方式を利用しないためPlugin4Shellの対象ではないとしています。
CVE・CVSS・実悪用は現時点で確認できず
9月20日時点で、Plugin4Shellに対応するCVE番号は確認できませんでした。
そのためCVSSスコアも公表されておらず、CISA Known Exploited Vulnerabilities(KEV)Catalogへの掲載も確認できません。
Air Securityは「high-severity RCE」と表現していますが、これは研究者側の評価です。CVSSによる標準化された深刻度評価とは分けて扱う必要があります。
また、今回確認されたのは研究環境でのPoCです。Plugin4Shellを悪用した実際のサイバー攻撃が確認されたとは公表していません。
AIエージェントではプラグイン自体がソフトウェアサプライチェーンになる
今回の問題は、AIコーディングエージェントで利用する「プラグイン」「スキル」「MCPサーバー」などを、従来のOSSライブラリと同様にサプライチェーン管理の対象とする必要があることを示しています。
関連:AIエージェント向け「llms.txt」にサプライチェーンリスク 未登録パッケージを正規文書が指示、Fortune 500環境でコード実行を確認
関連:AIエージェントのセキュリティとは 公的資料から見る6つのリスクと対策
情報システム部門・開発部門が確認したいポイント
Claude Code、Codex、GitHub Copilot、Gemini CLIを企業利用している場合、まず製品名だけではなく、実際のバージョンとプラグイン構成を確認します。
- Claude Codeを2.1.179以降へ更新しているか
- Codexを0.146.0以降へ更新しているか
- GitHub Copilotで外部マーケットプレイスやGitHub以外のGitホスティングを参照するプラグインを利用していないか
- Gemini CLIを継続利用している場合、Googleの企業向けサポート方針と利用中プラグインを確認したか
- 不要になったプラグインやスキルを端末・開発環境から削除しているか
- プラグインの開発者、配布元リポジトリ、所有者変更を追跡できるか
- AIコーディングエージェントから本番クラウド、CI/CDシークレット、コード署名鍵、パッケージ公開用トークンへ常時アクセスできる状態になっていないか
- エージェントが実行するコードを、開発端末の通常ユーザー権限と同じ範囲で無制限に実行できないよう分離しているか
- プラグイン更新時に取得元やコード変更を監査できるログを残しているか
- 自動更新に依存せず、社内で利用を許可するエージェントと最低バージョンを管理できるか
Plugin4Shellが成立した場合、実行コードはAIエージェント自身が持つ権限で動作します。そのため、パッチ適用だけでなく、エージェントがアクセスできるGitリポジトリ、クラウド認証情報、シークレット、ローカルファイルの範囲を絞ることで、侵害時の影響範囲を制限できます。
出典
- Plugin4Shell – Zero Click RCE Vulnerability found in top 4 most popular coding agents, millions of agents affected – Air Security
- An important update: Transitioning Gemini CLI to Antigravity CLI – Google Developers Blog
- Claude Code Releases – Anthropic / GitHub
- Codex Releases – OpenAI / GitHub
関連記事
 ヤマト運輸の元従業員が取引先情報を不正持ち出し-約2万件、300名の情報流出の可能性
 教育ソフトウェア、休眠サーバーがランサムウェアの被害 自己採点システム利用者4,627件に閲覧された可能性
 Google、Chromeの安定版で3件の脆弱性を緊急修正(CVE-2026-3061、CVE-2026-3062、CVE-2026-3063)
 Axiosへのサプライチェーン サイバー攻撃はどう起きたのか-メンテナーアカウント侵害から見る不正公開の手口
 KDDI ウェブコミュニケーションズのメールサービスで不正アクセスの被害-KDDIのサイバー攻撃から影響
 トロントの米国総領事館に発砲 カナダ当局が国家安全保障事案として捜査、外交施設の警備も強化
 岸田文雄前首相の写真を無断使用した広告がスマートニュースに掲載されていた
 Node-SAMLに深刻な認証バイパスの脆弱性(CVE-2025-54369)
 LiteSpeed User-End cPanelプラグインの脆弱性 CVE-2026-48172がサイバー攻撃に悪用中