愛知県は2026年9月21日、県が管理・運営する出会いサポートポータルサイト「あいこんナビ」で、イベント主催団体が保有する599名分の個人情報を含む非公開ファイルが誤って掲載され、第三者が閲覧できる状態になっていたと公表しました。
9月22日の追加発表で、イベント主催団体は「NPO 縁結び四つ葉親の会」と明らかにされました。
誤掲載されていたのは、同団体が2018年に保有していた氏名、フリガナ、年齢、最終学歴、職業、在勤市町村、身長、趣味、特技、続柄です。
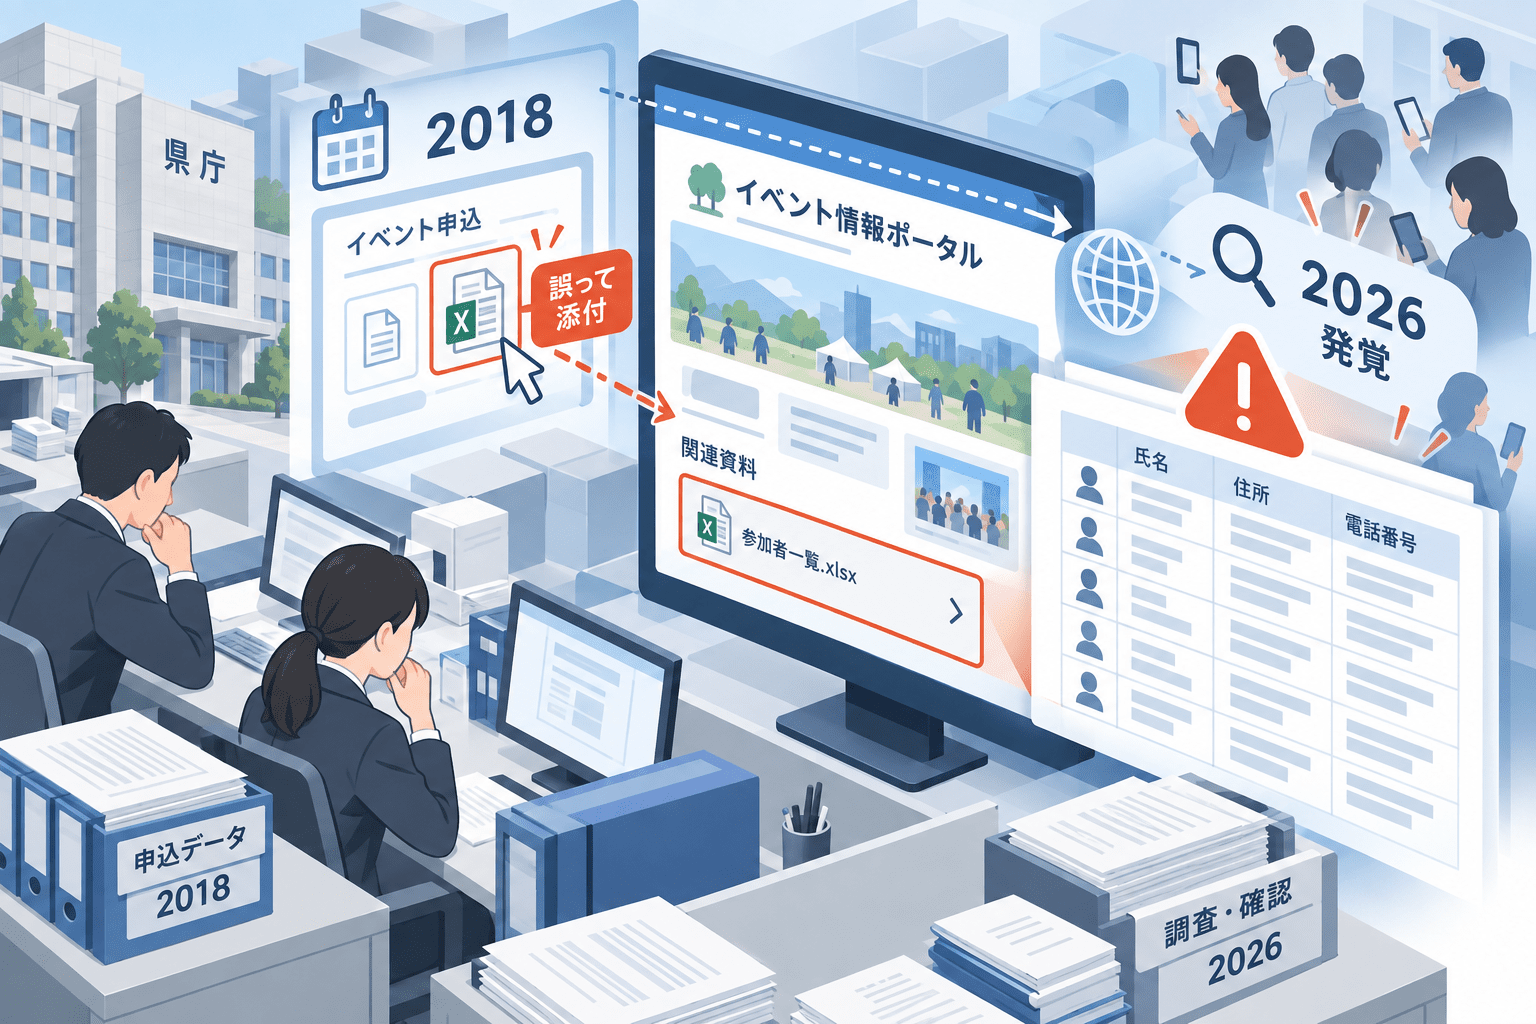
愛知県によると、2018年にイベント情報を申請した際、主催団体が非公開情報を「申込用ファイル」に誤って添付し、県側も個人情報を含むファイルであることに気付かないまま承認・掲載したとみられます。
2026年9月20日午後2時30分頃、一般の人からの連絡で発覚し、県は同日午後7時頃に対象ファイルを削除しました。9月22日時点で二次被害は確認されていません。
今回の事案について、不正アクセスやサイバー攻撃が原因だったとの情報は公表されていません。
「あいこんナビ」個人情報誤掲載のサマリー
確認されている内容:
- 愛知県は2026年9月21日、「あいこんナビ」で個人情報を含む非公開ファイルが誤掲載されていたと公表しました。
- 9月22日の更新で、イベント主催団体が「NPO 縁結び四つ葉親の会」と公表されました。
- 対象は599名です。
- 情報は同団体が2018年に保有していたものです。
- 誤掲載された情報には、氏名、フリガナ、年齢、最終学歴、職業、在勤市町村、身長、趣味、特技、続柄が含まれます。
- 2018年のイベント情報掲載申請時、主催団体が非公開情報を「申込用ファイル」に誤添付したとみられます。
- 愛知県も非公開情報であることに気付かず、管理者権限で承認・掲載しました。
- 2026年9月20日午後2時30分頃、一般の人からの連絡で発覚しました。
- 同日午後7時頃に対象ファイルは削除されました。
- 愛知県は対象者に対し、イベント主催団体とともに手紙などで謝罪する方針です。
- 9月22日時点で二次被害は確認されていません。
- 2024年度以降、イベント情報の承認業務は委託事業者が担当しています。
現時点で公表されていない内容:
- 対象ファイルが実際に公開され始めた正確な日時
- ファイルへのアクセス数・ダウンロード数
- 第三者が個人情報を取得・保存したか
- 個人情報保護委員会への報告の有無
- 2018年当時の県側承認者・確認手順の詳細
- 2024年度以降の委託事業者が今回のファイルを再確認したか
- 対象者への連絡完了時期
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月21日 |
| 追加更新 | 2026年9月22日 |
| 判明日時 | 2026年9月20日 午後2時30分頃 |
| 対象 | 599名 |
| 主催団体 | NPO 縁結び四つ葉親の会 |
| 対象情報 | 氏名、フリガナ、年齢、最終学歴、職業、在勤市町村、身長、趣味、特技、続柄 |
| 原因 | 2018年の申請時に非公開ファイルを誤添付し、県も気付かず承認 |
| 発見 | 一般の人からの連絡 |
| 削除 | 2026年9月20日 午後7時頃 |
| 二次被害 | 9月22日時点で確認されていない |
| 不正アクセス | 公表されていない |
| 個人情報保護委員会への報告 | 公表資料では確認できない |
| 再発防止 | 申請者への再周知、承認時のダブルチェック強化 |
599名の氏名、年齢、最終学歴、職業などが閲覧可能な状態に
愛知県の発表によると、誤掲載されていたのは、イベント主催団体であるNPO 縁結び四つ葉親の会が2018年に保有していた599名分の情報です。
対象となった項目は次のとおりです。
- 氏名
- フリガナ
- 年齢
- 最終学歴
- 職業
- 在勤市町村
- 身長
- 趣味
- 特技
- 続柄
愛知県は、これらを「イベントに直接関係のない非公開情報」と説明しています。
「あいこんナビ」は婚活イベントなどを掲載するポータルサイトです。対象情報には氏名だけでなく、年齢、学歴、職業、身長、趣味など、個人の属性を組み合わせて把握できる情報が含まれていました。
2018年のイベント申請時に「申込用ファイル」へ誤添付
原因はシステムへの不正アクセスではなく、イベント掲載申請時のファイル添付と承認確認の不備です。
愛知県によると、イベント主催団体は2018年、「あいこんナビ」へイベント情報を掲載する申請を行った際、イベント情報とともに個人情報を含む非公開ファイルを「申込用ファイル」の欄へ誤って添付しました。
その後、愛知県もファイルが非公開情報であることに気付かず、申請を承認しました。
「あいこんナビ」では、登録団体がサイトへログインし、
- 開催日時
- 開催場所
- 申込方法
- 申込用ファイル
などを登録したうえで県へ掲載申請を行います。
県が管理者権限で承認すると、イベント情報が利用者から閲覧できる状態になります。
愛知県は、終了したイベントについても利用者や他団体の参考になるよう掲載を継続していると説明しています。
2018年の誤添付が2026年まで発見されず
県の説明では、誤添付は2018年のイベント情報掲載申請時に発生しました。
一方、問題が判明したのは2026年9月20日です。
このため、誤ったファイルが長期間サイト上に残っていた可能性があります。
ただし、愛知県は対象ファイルが実際に一般公開された正確な日時や、公開状態が継続していた期間を明示していません。
そのため、「約8年間ずっと公開されていた」とまでは断定できません。
また、
- ファイルへのアクセス数
- ダウンロード数
- 検索エンジン等へのキャッシュの有無
- 第三者が取得・保存したか
も公表されていません。
一般の人からの指摘で発覚、約4時間半後に削除
2026年9月20日午後2時30分頃、一般の人から愛知県へ、イベントに直接関係のない非公開情報と思われるものが第三者から閲覧できる状態になっているとの連絡がありました。
県は同日午後7時頃、対象となる非公開情報を削除しました。
判明から削除までは約4時間30分です。
9月22日時点で、愛知県は二次被害を確認していないとしています。
ただし、第三者による閲覧や取得がなかったことまで確認されたとの説明はありません。
「二次被害が確認されていない」ことと、「第三者がファイルを閲覧・取得していない」ことは分けて考える必要があります。
2024年度以降はイベント承認業務を外部委託
「あいこんナビ」のイベント情報は、イベント主催団体が入力した後、県側の承認を経て公開される仕組みです。
愛知県によると、2024年度以降、この承認業務は委託されています。
現在の「あいこんナビ」では、イベント掲載に関する問い合わせ先としてタメニー株式会社が掲載されています。
一方、今回のファイルが誤添付・承認されたのは2018年です。
そのため、2018年当時の承認業務と、2024年度以降の委託運用を混同しないよう注意が必要です。
愛知県は今回の再発防止策として、現在の委託事業者に対してイベント掲載情報のダブルチェック体制を取るよう改めて指導するとしています。
再発防止は「申請者への注意喚起」と「承認時のダブルチェック」
愛知県が公表した再発防止策は大きく2点です。
1つ目は、「あいこんナビ」へイベント情報を申請する団体に対し、個人情報を掲載しないよう改めて周知することです。
2つ目は、現在承認業務を委託している事業者に対し、イベント掲載情報をダブルチェックする体制を改めて指導することです。
今回の事案では、
- 申請者が誤ったファイルを添付
- 県側が内容を確認できず承認
- 長期間発見されない
- 一般利用者の指摘で発覚
という複数段階で確認機会がありました。
単純な「添付ミス」だけでなく、公開前の承認確認と、公開後の棚卸し・点検が機能していたかも確認対象になります。
個人情報保護委員会への報告は公表資料で確認できず
愛知県の9月21日公表・9月22日更新資料には、個人情報保護委員会への報告について記載がありません。
個人情報保護法上の報告義務に該当するかどうか、県がどのような法的整理を行っているかについても公表されていません。
そのため、現時点では「個人情報保護委員会へ報告済み」「報告対象外」といずれも断定できません。
今後、対象者への通知、閲覧履歴の調査、委員会への報告などについて追加発表があるか確認が必要です。
不正アクセスではなく「公開前確認」の問題
今回の事案では、不正アクセスや外部攻撃が原因だったとの情報はありません。
個人情報を含むファイルが正規の申請機能から登録され、正規の承認手続きを経て公開された点が特徴です。
このような事故は、アクセス制御やWAF、EDRなどのセキュリティ製品だけでは防げません。
公開ワークフローでは、
- 公開可能なファイル形式・内容を限定する
- 添付ファイルを公開前に別担当者が確認する
- 個人情報を検出する仕組みを組み込む
- 終了済みイベントの添付ファイルを定期的に棚卸しする
- 公開後も不要ファイルを残し続けない
といった運用面の対策が必要になります。
自治体・Webサイト運営部門が確認したいポイント
自治体や企業が外部団体からファイルを受け付け、そのままWeb公開する仕組みを運用している場合は、次の項目を確認できます。
- 申請者がアップロードしたファイルを公開前に開いて確認しているか
- 申請者と承認者が同じ画面表示だけを見て承認していないか
- 添付ファイル内の個人情報・機密情報を検出する仕組みがあるか
- ファイル名だけで内容を判断していないか
- ダブルチェックの対象と責任者を明確にしているか
- 承認業務を委託している場合、確認項目を契約・手順書に明記しているか
- 過去の公開ファイルを定期的に棚卸ししているか
- イベント終了後も添付ファイルを公開し続ける必要があるか見直しているか
- 誤掲載発覚時にアクセスログを保全できるか
- キャッシュや検索エンジンへの残存を確認する手順があるか
- 個人情報保護委員会への報告要否を判断する手順があるか
- 対象者への通知と二次被害監視の手順を定めているか
自治体・官公庁で発生した情報漏えいや不正アクセスの事例については、以下の記事で整理しています。
関連:2026年に発生した自治体・官公庁へのサイバー攻撃・情報漏洩事例
個人情報漏えいの原因別事例については、以下の記事も参考になります。
関連:個人情報漏洩の事例
出典
- 【追加】出会いサポートポータルサイト「あいこんナビ」のイベント情報において、イベント主催団体が保有する個人情報が誤掲載されていたことについて – 愛知県
- このサイトの使い方 – あいち出会いサポートポータルサイト「あいこんナビ」
関連記事
 早稲田大学、英語外部試験スコア番号の掲載で個人情報が閲覧可能に
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表