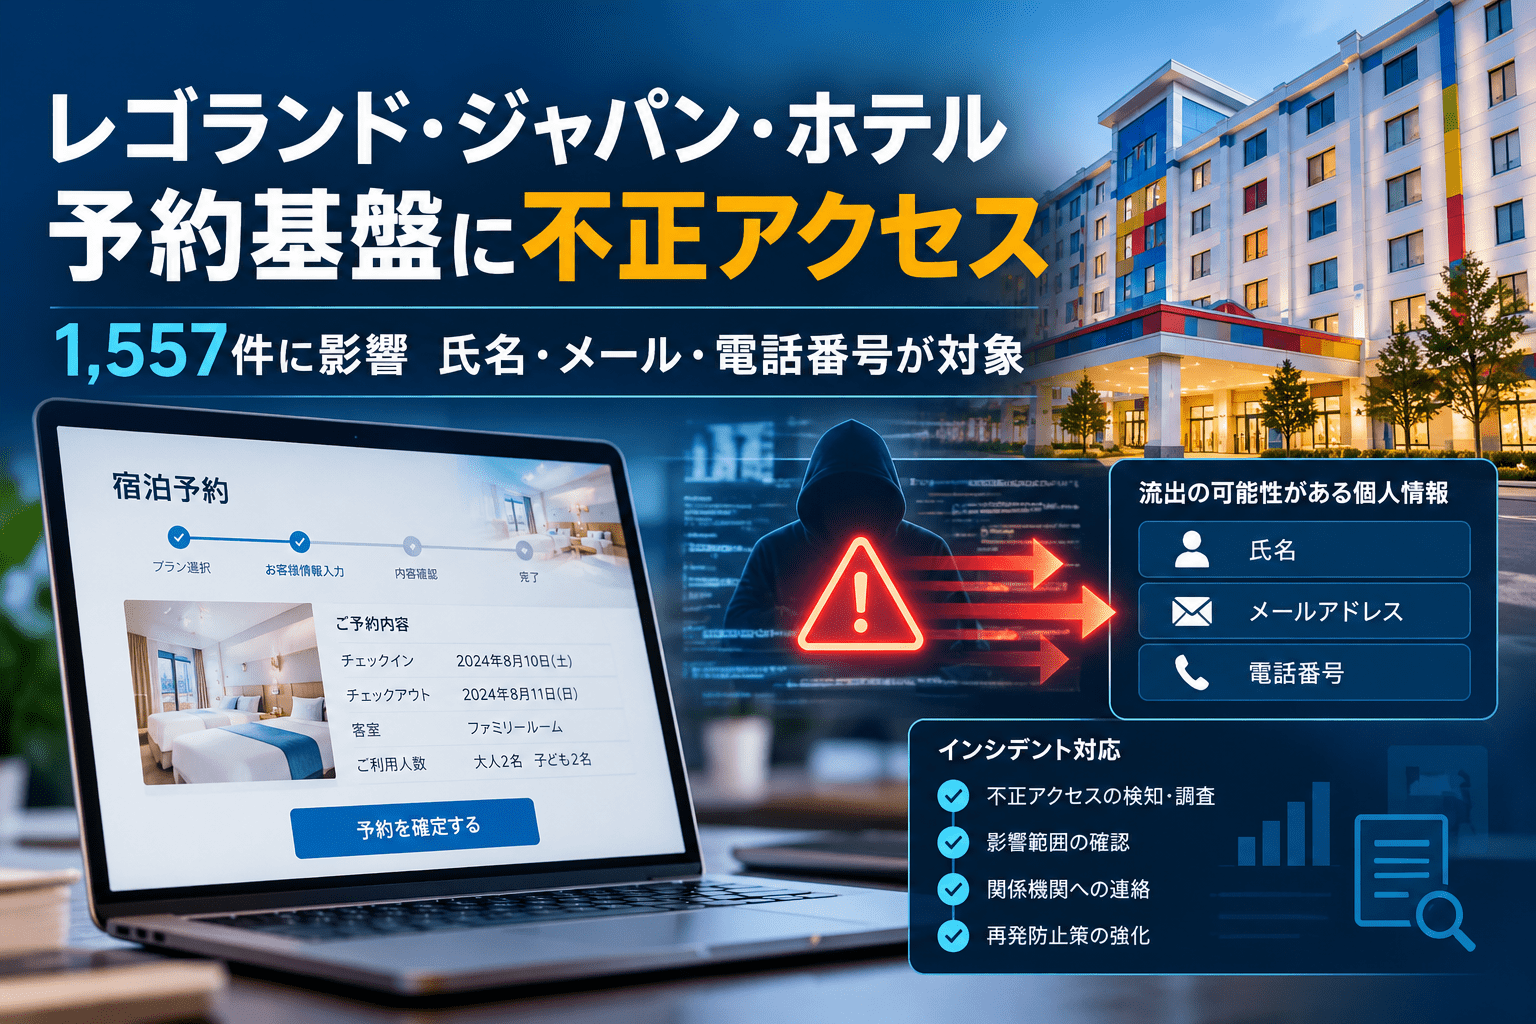
LEGOLAND Japan合同会社は2026年9月25日、レゴランド・ジャパン・ホテルの公式予約サイトで利用しているオンライン予約プラットフォームへの不正アクセスにより、一部の予約情報が影響を受けたと公表しました。
対象となる可能性がある予約は1,557件です。プラットフォームを運営するAmadeus IT Group, S.A.からの報告によると、不正アクセスされた情報は氏名、メールアドレス、電話番号です。
一方、クレジットカード情報などの決済情報、パスワード、金融情報、パスポート情報へのアクセスは確認されていません。
レゴランド・ジャパン・ホテルは、取得された予約情報を引用したメール、SMS、WhatsAppなどによる二次詐欺に注意するよう呼び掛けています。
レゴランド・ジャパン・ホテル不正アクセスのサマリー
確認できている内容:
- LEGOLAND Japan合同会社は2026年9月25日、ホテル予約プラットフォームへの不正アクセスを公表しました。
- 対象はレゴランド・ジャパン・ホテルの公式予約サイトで利用しているオンライン予約プラットフォームです。
- プラットフォームはAmadeus IT Group, S.A.が運営しています。
- 影響を受けた可能性がある予約は1,557件です。
- 不正アクセスされた情報は氏名、メールアドレス、電話番号です。
- クレジットカード情報などの決済情報へのアクセスは確認されていません。
- パスワード、金融情報、パスポート情報へのアクセスも確認されていません。
- レゴランド側は、予約情報を引用したメール、SMS、WhatsAppなどによる二次詐欺へ注意を呼び掛けています。
- レゴランド・ジャパン・ホテルがWhatsApp、SMS、メール内のリンクを通じて追加支払いを求めることはないとしています。
- 正式な予約・決済システム以外で、クレジットカード番号、ワンタイムパスコード、アカウント情報、認証情報の提供を求めることもないとしています。
現時点で公表されていない内容:
- 不正アクセスの発生日
- 不正アクセスを検知した日時
- LEGOLAND JapanがAmadeusから報告を受けた日時
- 侵入経路や悪用された脆弱性
- 攻撃者や攻撃グループ
- 情報が外部へ持ち出されたかどうか
- 1,557件の予約が対象となる具体的な予約期間
- Amadeusの他の顧客への影響範囲
- 関係当局への報告状況
- Amadeus側で実施した技術的な再発防止策
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月25日 |
| 対象 | レゴランド・ジャパン・ホテル公式予約サイト |
| プラットフォーム運営 | Amadeus IT Group, S.A. |
| 影響を受けた可能性がある予約 | 1,557件 |
| 不正アクセスされた情報 | 氏名、メールアドレス、電話番号 |
| 決済情報 | アクセス確認なし |
| パスワード | アクセス確認なし |
| 金融情報 | アクセス確認なし |
| パスポート情報 | アクセス確認なし |
| 侵入経路 | 公表されていません |
| 情報の持ち出し | 公表されていません |
| 二次被害対策 | メール、SMS、WhatsApp等の詐欺に注意喚起 |
Amadeusの予約プラットフォームで一部の連絡先情報へ不正アクセス
今回の不正アクセスは、レゴランド・ジャパン・ホテルが公式予約サイトで利用するオンライン予約プラットフォームで発生しました。
LEGOLAND Japanによると、サービス提供会社であるAmadeus IT Groupから、一部の予約情報に含まれる連絡先情報が不正アクセスされたとの報告を受けています。
調査の結果、影響を受けた可能性がある予約は1,557件と確認されました。
ここで公表されている「1,557件」は予約件数です。1,557人分の個人情報が影響を受けたと断定することはできません。公式発表では対象人数までは示されていません。
対象情報は氏名・メールアドレス・電話番号
不正アクセスされたことが確認されている情報は、氏名、メールアドレス、電話番号です。
一方、LEGOLAND JapanはAmadeusからの情報として、クレジットカードなどの決済情報、パスワード、金融情報、パスポート情報へのアクセスは確認されていないと説明しています。
そのため、現時点で「クレジットカード情報が漏えいした」「パスポート情報が窃取された」とする根拠はありません。
また、公式発表は連絡先情報が「不正アクセスされた」としており、第三者がデータを外部へ持ち出したことまで明示していません。
予約情報を使ったフィッシングや追加決済詐欺に注意
LEGOLAND Japanが利用者に注意を呼び掛けているのが、不正アクセスされた予約情報を使った二次詐欺です。
氏名、メールアドレス、電話番号が第三者に知られた場合、実際のホテル予約に関連する連絡を装い、メール、SMS、WhatsAppなどで支払いを要求する手口に悪用される可能性があります。
「予約の確認が必要」「決済が失敗した」「追加料金が必要」「予約を維持するため認証が必要」など、宿泊予約と関係する内容を示された場合でも、送信元やリンク先を確認する必要があります。
LEGOLAND Japanは、レゴランド・ジャパン・ホテルからWhatsApp、SMS、メール内のリンクを通じて追加の支払いを求めることはないと明記しています。
また、正式な予約・決済システム以外で、クレジットカード番号、ワンタイムパスコード、アカウント情報、認証情報の提供を求めることもないとしています。
レゴランド側のシステム侵害とは公表されていない
今回の発表では、レゴランド・ジャパン・ホテルの公式予約サイトが利用するAmadeusのオンライン予約プラットフォームで不正アクセスが発生したと説明されています。
LEGOLAND Japanの社内ネットワークやホテル内部システムへ侵入されたとは公表されていません。
そのため、本件は現時点では外部サービス事業者で発生したセキュリティインシデントとして扱うのが適切です。
予約サイトのように、顧客データを外部SaaSやプラットフォームへ保存・処理させている場合、自社環境が直接侵害されなくても、委託先やサービス提供会社での不正アクセスによって顧客情報が影響を受ける可能性があります。
セキュリティ対策Labでは、こうした外部サービスを含む管理について委託先のセキュリティ管理とは?選定・契約・監督・再委託までの実務を解説で整理しています。
Amadeus側の侵入経路や攻撃手法は未公表
9月25日のLEGOLAND Japan発表では、Amadeusの予約プラットフォームがどのような方法で不正アクセスされたかは示されていません。
現時点で公表されていないのは、認証情報の窃取、脆弱性悪用、設定不備、内部アカウントの侵害など、具体的な初期侵入経路です。
また、本稿作成時点でAmadeusの公開Newsroomを確認しましたが、本件に対応する個別のセキュリティ発表は確認できませんでした。
このため、攻撃者の属性、侵入経路、影響した製品・サービス、他のホテルや旅行事業者への影響については推測できません。
決済情報が対象外でも二次詐欺リスクは残る
今回、クレジットカード情報などの決済情報へのアクセスは確認されていません。
一方で、氏名、メールアドレス、電話番号という連絡先情報だけでも、標的型のフィッシングやソーシャルエンジニアリングには利用できます。
ホテル予約の場合、実際に予約した施設名を知っていること自体が、詐欺メッセージの信頼性を高める材料になります。
利用者側では、決済情報が漏えいしていないことだけで安心せず、「本物の予約情報を引用した偽連絡」が届く可能性を前提に確認する必要があります。
宿泊・予約サービス運営企業が確認したいポイント
今回の事案は、ホテル予約のように顧客情報を外部プラットフォームへ預ける企業に共通する確認事項があります。
- 予約プラットフォームが保持する個人情報の項目を把握しているか
- クレジットカード情報を自社・委託先のどちらが保持しているか明確になっているか
- 委託先でインシデントが起きた場合の通知期限を契約で定めているか
- 影響件数だけでなく、対象者を個別に特定できる仕組みがあるか
- 委託先から侵入経路、影響範囲、再発防止策の報告を受ける手順があるか
- 顧客への注意喚起で「何を絶対に要求しないか」を具体的に示せるか
- フィッシングが発生した場合の問い合わせ窓口を準備しているか
- SaaSや予約プラットフォームを委託先台帳へ登録し、定期的に評価しているか
- 不要になった予約情報の保持期間を委託先と確認しているか
宿泊業では予約システム、決済、OTA、メール配信、CRMなど複数の外部サービスが顧客データを扱います。
関連記事として、宿泊予約システム委託先への不正アクセス事例は東急ホテルズ&リゾーツ、宿泊予約システム委託先での不正アクセスによる個人情報漏洩の可能性を発表でも整理しています。
今後確認したい点
LEGOLAND Japanの発表では、不正アクセスの発生日や侵入経路、Amadeus全体での影響範囲は明らかになっていません。
今後追加発表がある場合は、Amadeusが不正アクセスを検知した日時、LEGOLAND Japanへの通知日時、対象となる予約期間、個別通知、侵入経路、情報の外部持ち出しの有無、他の顧客への影響、関係当局への報告状況、技術的な再発防止策が確認点になります。
現時点で確認されているのは、Amadeusが運営する予約プラットフォームで氏名、メールアドレス、電話番号への不正アクセスが発生し、レゴランド・ジャパン・ホテルの予約1,557件が影響を受けた可能性があることです。
決済情報やパスワード等へのアクセスは確認されていない一方、実際の予約情報を利用した二次詐欺には注意が必要です。
出典
- ホテルの予約プラットフォームに対する不正アクセスについてのお詫びとお知らせ – LEGOLAND Japan
- Press Release & News – Amadeus
- GDS Privacy Statement – Amadeus
関連記事
 農林水産省、給与支払事務でメール誤送信 職員・家族4,571人分のマイナンバーなどの個人情報漏洩
 LEAN BODY、分析ツール「Metabase」への不正アクセスで顧客情報を取得される 脆弱性悪用を確認
 調布市の行政資料用のクラウドへ不正ログイン、市議会議員の田村ゆう子 市議がIDとパスワードを共有
 93.7億件のクッキー(Cookie)がダークウェブに流出-「ただの同意」が大きなリスクに変わるとき
 Amazonを騙る「返金完了のお知らせ」フィッシングメールを確認 ブランド名に不可視のUnicodeを埋め込み検知を回避
 プルデンシャル生命、社員・元社員の不適切な投資勧誘など不祥事約31億円規模-社長交代と制度改革で信頼回復を急ぐ
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク

