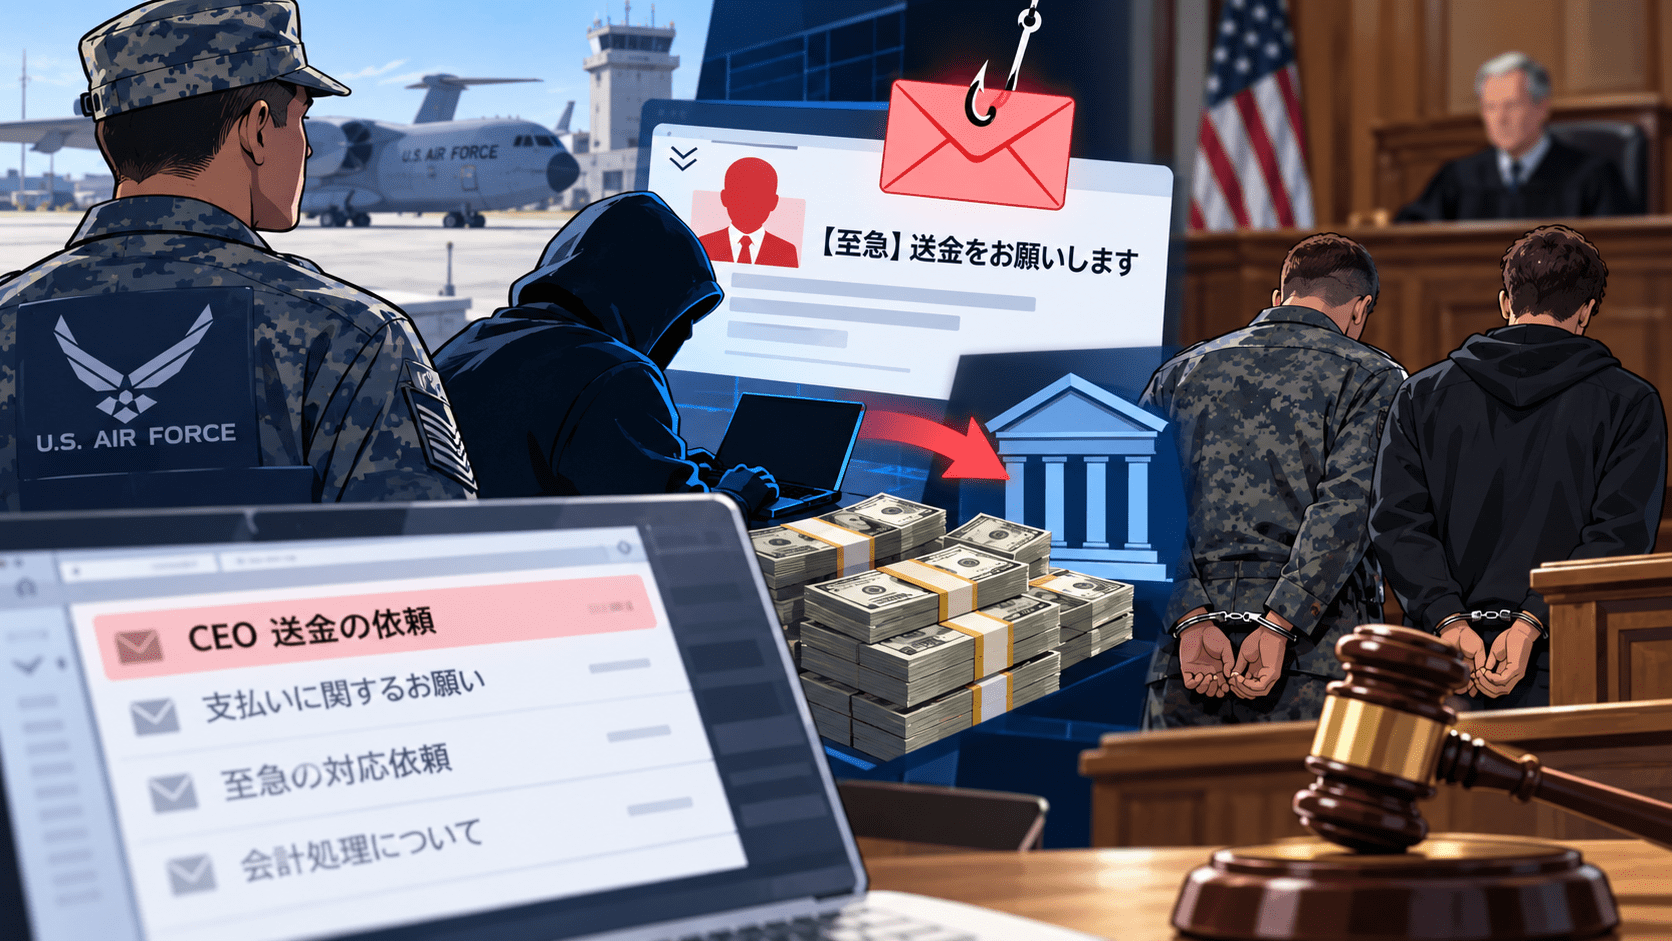
米司法省(DOJ)南部アイオワ地区連邦検事局は2026年9月29日、国際的なサイバー侵入・詐欺スキームに関与したChijioke Timothy Odimegwu被告(25歳)とHarafat Mogaji被告(26歳)に、合計189カ月の連邦禁錮刑が言い渡されたと公表しました。
DOJによると、2人は犯行当時、米空軍の所属者でした。約2年間にわたり、企業を対象にスパムやフィッシングを実施して従業員のメールアカウントのユーザー名・パスワードを窃取。取得した認証情報と、取引先などに似せたなりすましメールアドレスを組み合わせ、正規の支払いを共謀者が管理する口座へ変更していました。
確認された不正送金には、アイオワシティの被害者から送られた168万ドル超と、オハイオ州の被害者から送られた72万ドル超が含まれます。DOJは、このほかにもアイオワ州を含む全米の企業が行う送金を転送しようとした多数の試みがあったとしています。
BEC・フィッシング事件のサマリー
確認できている内容:
- DOJは2026年9月29日、Chijioke Timothy Odimegwu被告とHarafat Mogaji被告への量刑を公表しました。
- 量刑は2026年9月25日に言い渡され、2人の禁錮刑は合計189カ月です。
- DOJによると、2人は犯行当時、米空軍に所属していました。
- 約2年間、企業へスパムやフィッシングを送り、従業員のメールアカウントのユーザー名・パスワードを窃取していました。
- 取得した認証情報と、被害企業や取引先に似せたなりすましメールアドレスを使用し、正規の支払いを共謀者の管理口座へ転送していました。
- アイオワシティの被害者から168万ドル超、オハイオ州の被害者から72万ドル超の送金を不正に転送したことが確認されています。
- 金融口座番号、PIN、クレジットカード・デビットカード番号なども取得し、不正な金融取引や購入に利用していました。
- Odimegwu被告には111カ月の禁錮刑と36万6,617.59ドルの賠償、Mogaji被告には78カ月の禁錮刑と99万5,680.45ドルの賠償が命じられました。
- 2人は刑期終了後、それぞれ3年間の監督付き釈放となります。
- 捜査はFBIが担当し、米空軍特別捜査局(Air Force Office of Special Investigations)が協力しました。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月29日 |
| 量刑日 | 2026年9月25日 |
| 公表機関 | 米司法省 南部アイオワ地区連邦検事局 |
| 被告 | Chijioke Timothy Odimegwu、Harafat Mogaji |
| 犯行当時の所属 | 米空軍 |
| 主な手口 | フィッシング、メールアカウント侵害、なりすましメール、BEC |
| 確認された主な不正送金 | 168万ドル超、72万ドル超 |
| Odimegwu被告の量刑 | 禁錮111カ月、賠償36万6,617.59ドル |
| Mogaji被告の量刑 | 禁錮78カ月、賠償99万5,680.45ドル |
| 捜査 | FBI、米空軍特別捜査局が協力 |
フィッシングでメール認証情報を窃取し、取引メールへ介入
DOJによると、2人は約2年間にわたり、米国内の企業を対象にスパムやフィッシングを実施していました。
目的の一つは、従業員が利用するメールアカウントのユーザー名とパスワードを取得することでした。窃取した認証情報に加え、被害企業やその取引先のメールアドレスに似せた「spoofed email addresses」を使用し、支払いに関するやり取りへ介入していました。
そのうえで、被害企業と正規取引先との間で行われるはずだった支払いを、米国内外の共謀者が管理する口座へ変更していました。
この手口はBusiness Email Compromise(BEC、ビジネスメール詐欺)の典型的なパターンの一つです。単に経営者を名乗って送金を要求するだけではなく、メールアカウントの認証情報を窃取し、実際の商取引に入り込んで送金先を変更する点が今回の事案の特徴です。
国内で公表されたBEC事例や被害額は、ビジネスメール詐欺(BEC)・ニセ社長詐欺 不正送金被害まとめで整理しています。
またこういったフィッシングメールは生成AIを利用し、海外から日本へも多数配信しており最早言語だけでは判別できません。そのため標的型攻撃メール訓練の選定では提供しているメーカー自身が脅威情報を保持しているかも確認する必要があります。詳細は【2026年版】標的型攻撃メール訓練サービス比較|料金・機能・選び方を解説で整理しています。
168万ドル超と72万ドル超の送金を共謀者の口座へ転送
DOJが具体的に挙げた不正送金は2件です。
1件目では、アイオワシティの被害者が送った168万ドル超の電信送金を、シカゴにある共謀組織管理下の銀行口座へ転送しました。
2件目では、オハイオ州の被害者から送られた72万ドル超を、同様に共謀者が管理する口座へ転送しています。
この2件だけで240万ドルを超えます。ただし、DOJはこれを事件全体の被害総額とはしていません。ほかにもアイオワ州や全米の企業による送金を不正に変更しようとした多数の試みがあったと説明しています。
そのため、「被害総額240万ドル」と断定するのではなく、「少なくとも2件で240万ドル超の送金が不正に転送された」と整理するのが適切です。
口座番号やPIN、クレジットカード情報も取得
2人の活動は送金先の変更だけではありませんでした。
DOJによると、スパムやフィッシングを通じて次のような金融情報も取得していました。
- 金融口座番号などの口座情報
- Personal Identification Number(PIN)
- クレジットカード番号
- デビットカード番号
アイオワ州ペラにある非営利団体のクレジットカード情報も取得していたとされています。
さらに、共謀者から同様の窃取済み情報を購入し、被害者に無断で金融取引を行ったり、窃取した情報を使って購入を試みたりしていました。
BECは「偽の送金依頼メール」だけを監視すれば防げるとは限りません。メールアカウントへの侵入や認証情報の窃取が先行する場合、正規のメール環境で取引状況を把握されたうえで攻撃される可能性があります。
111カ月と78カ月の禁錮刑、賠償命令は計約136万ドル
Odimegwu被告には111カ月の禁錮刑が言い渡され、36万6,617.59ドルの賠償を命じられました。
Mogaji被告は78カ月の禁錮刑で、賠償額は99万5,680.45ドルです。
2人の禁錮刑を合計すると189カ月、賠償命令を合計すると136万2,298.04ドルとなります。両被告は量刑後に拘束され、刑期終了後はそれぞれ3年間の監督付き釈放となります。
DOJの発表では、FBIが事件を捜査し、米空軍特別捜査局が支援したとしています。
なお、DOJ一次情報は2人について「犯行当時、米空軍の所属者だった」と説明しています。2026年9月29日の発表では、現在も空軍に所属しているか、退役・除隊しているかまでは明記していません。
FBI集計では2025年のBEC被害報告額は約30.5億ドル
FBIのInternet Crime Complaint Center(IC3)が公表した「2025 Internet Crime Report」では、2025年にBECとして受理した苦情は24,768件、報告された損失は30億4,659万8,558ドルでした。
FBIはBECについて、企業や送金を行う個人を狙い、ソーシャルエンジニアリングやコンピューター侵入で正規のメールアカウントなどを侵害し、不正な送金を発生させる詐欺と定義しています。
今回の事件でも、フィッシングで認証情報を取得した後、被害企業や取引先になりすまして正規取引の送金先を変更しており、認証情報窃取と決済プロセスへの介入が組み合わされています。
情報システム部門・経理部門が確認したいポイント
今回の事件では、メールアカウントの認証情報を窃取したうえで、正規取引に見える支払いを変更する手口が使われました。メールセキュリティ部門だけではなく、経理・財務部門の送金手続きまで含めて確認する必要があります。
確認項目は次のとおりです。
- メールアカウントにMFAを適用し、例外アカウントを把握しているか
- 不審なログイン、通常と異なる地域・端末からのアクセスを検知できるか
- メール転送ルールや受信トレイルールの不正な追加を監視できるか
- 送金先口座の変更をメールだけで承認していないか
- 振込先変更時に、既知の電話番号など別経路で取引先へ確認しているか
- 高額送金に複数人の承認を必要としているか
- 経理担当者が送信元アドレスの微妙な変更を確認できる表示・運用になっているか
- 認証情報を入力してしまった場合の報告先とアカウント停止手順が決まっているか
- 不正送金が判明した際、金融機関への連絡、資金凍結依頼、捜査機関への相談を直ちに開始できるか
FBIのIC3も、口座情報の変更依頼について別の通信手段や多要素の確認を行うこと、送信元メールアドレスを確認すること、金融口座を継続的に監視することをBEC対策として案内しています。
今回の事案では、送金先の変更だけでなく、アカウント情報やカード情報の窃取・悪用も確認されています。BEC対策を経理承認だけに限定せず、メール認証、アカウント監視、支払い変更手続き、インシデント時の資金回収手順まで一連の業務として確認する必要があります。
出典
- Delaware Men Sentenced for Cyber Intrusion Scheme Targeting Victims in the Southern District of Iowa – U.S. Department of Justice
- 2025 Internet Crime Report – Federal Bureau of Investigation
- Business Email Compromise (BEC) – Internet Crime Complaint Center
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?

