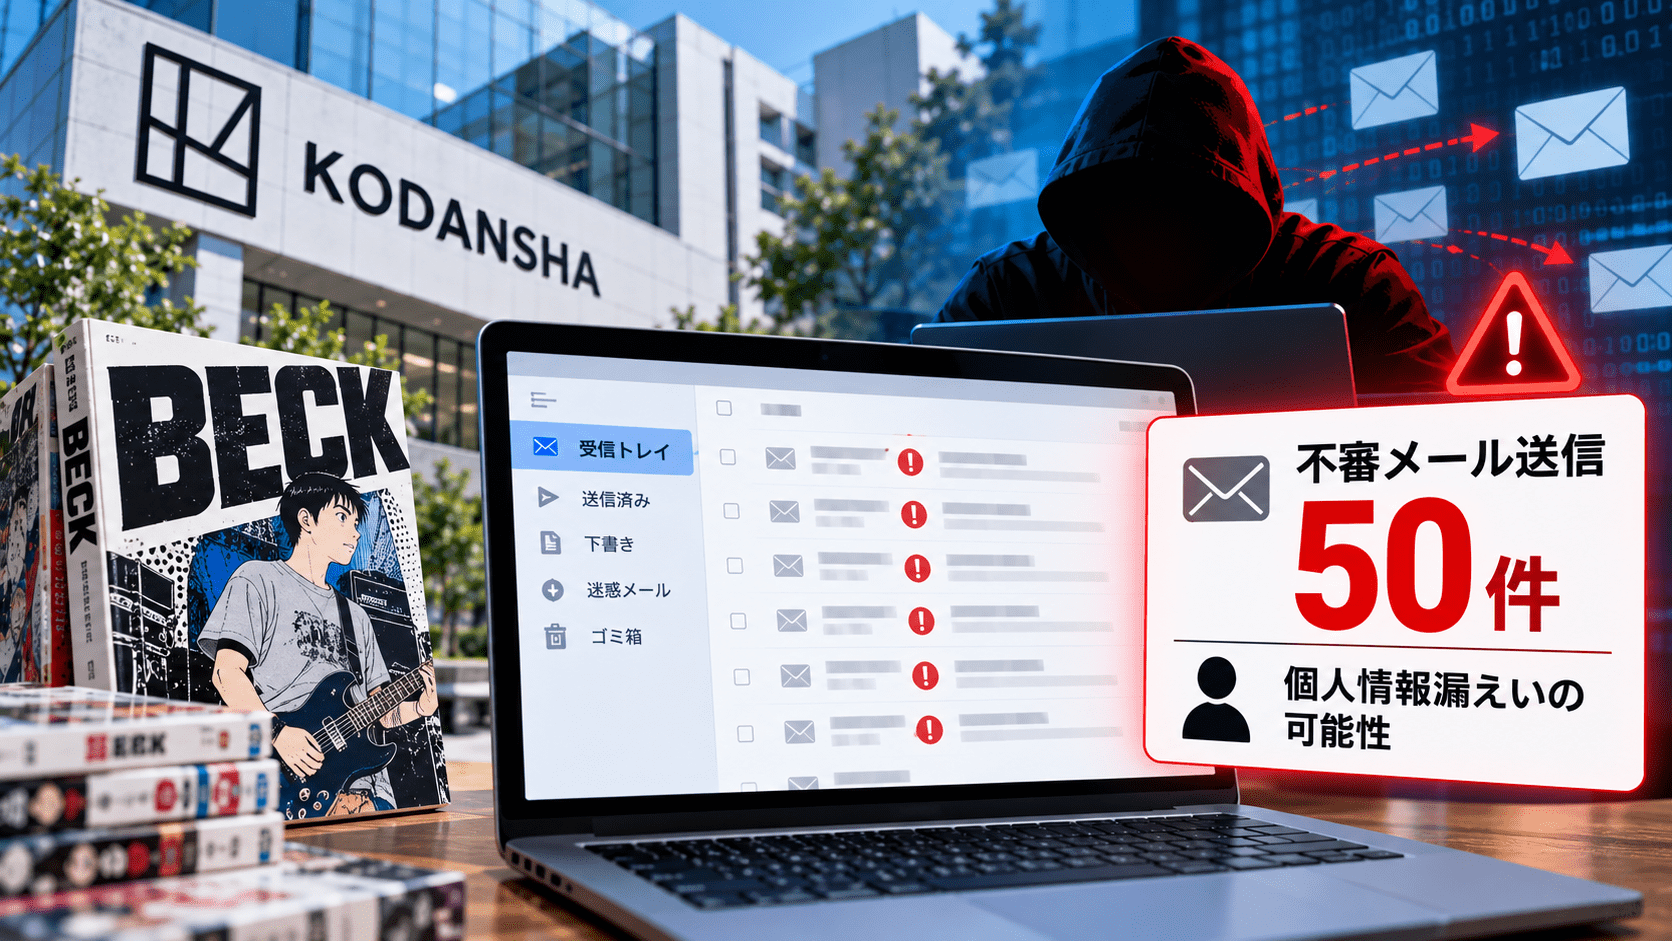
株式会社講談社BECKは2026年10月2日、従業員1名のメールアカウントが第三者から不正アクセスを受け、社外へ50件の不審なメールが送信されたと公表しました。
対象は、同社への合併前に旧株式会社講談社ビーシーで使用していたメールアカウントです。現在、講談社BECKで使用しているメールアカウントへの不正アクセスは確認されていません。
調査では、対象アカウントに過去から継続的な不正アクセスがあり、メールボックス内のデータが第三者に取得された形跡も確認されました。このため、保存されていた個人情報などが漏えいした可能性があります。
講談社BECK不正アクセスのサマリー
- 2026年9月14日10時47分ごろ、対象アカウントから不審メールを一斉送信
- 対象は旧講談社ビーシーで使用していた従業員1名のメールアカウント
- 社外へ送信された不審メールは50件
- 現在の講談社BECKで使用するメールアカウントへの不正アクセスは確認されていない
- 過去にさかのぼる継続的な不正アクセスを確認
- メールボックス内のデータが第三者に取得された形跡があり、個人情報などが漏えいした可能性
- 原因は、ID・パスワードなどの認証情報を第三者に取得されたことによるものと推測
- 対象アカウントは9月14日中に停止・削除し、完全に遮断
- 10月2日時点で情報の不正利用や金銭的被害は確認されていない
- 個人情報保護委員会へ報告済み
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月2日 |
| 対象企業 | 株式会社講談社BECK |
| 発生日 | 2026年9月14日 |
| 対象 | 従業員1名の旧講談社ビーシー社ドメインのメールアカウント |
| 不審メール送信数 | 50件 |
| 原因 | 認証情報(ID・パスワード)が第三者に不正取得されたと推測 |
| 情報漏えい | メールボックス内の個人情報などが漏えいした可能性 |
| 対応 | アカウント停止・削除、メールサービス停止、セキュリティ教育の再徹底 |
| 関係機関 | 個人情報保護委員会へ報告 |
旧講談社ビーシーのメールアカウントから50件を送信
2026年9月14日10時47分ごろ、対象となった従業員のメールアカウントから、社外のメールアドレスへ不審なメールが一斉送信されました。
講談社BECKは事案を把握した後、対象アカウントを停止・削除し、同日中に完全遮断しています。
対象となったのは、合併前の旧講談社ビーシーで使用していたメールアカウントで、現在講談社BECKが利用しているメールアカウントへの不正アクセスは確認されていません。
過去から継続的に不正アクセス、メールデータ取得の形跡
メールサービス提供事業者から受領したアクセスログを調査したところ、対象アカウントには過去にさかのぼって継続的な不正アクセスが行われていました。
さらに、メールボックス内のデータを第三者が取得した形跡も確認されています。
このため、過去のメール本文や連絡先など、メールボックス内に保存されていた個人情報等が外部へ漏えいした可能性があります。
保存メールが多数あることから、漏えいした可能性がある情報の全容と、対象となるすべての関係者を特定して個別に連絡することは困難としています。
原因はID・パスワードなど認証情報の不正取得と推測
講談社BECKは原因について、何らかの手法により対象アカウントのID・パスワードなどの認証情報が第三者に取得されたことによるものと推測しています。
認証情報が取得された具体的な手法は公表されていません。
メールアカウントの認証情報を狙う代表的な手口には、実在企業や取引先を装って偽のログイン画面へ誘導するフィッシング詐欺があります。
侵害された正規メールアカウントはフィッシングの送信元にもなる
今回の事案では、不正アクセスを受けた正規のメールアカウントから実際に50件の不審メールが送信されました。
攻撃者が正規アカウントを乗っ取ると、その企業や担当者と過去にやり取りした相手へ、実在する送信元からメールを送れる場合があります。そのため、送信者名やメールアドレスだけでは不審メールを判断しにくくなります。
メール本文のURLからMicrosoft 365などへの再ログインを求められた場合や、普段と異なるファイル共有・認証操作を要求された場合は、別の連絡手段で送信者本人へ確認する方法があります。
企業側では、こうした実在する取引先や社内担当者のアカウントが侵害されたケースも想定し、標的型攻撃メール訓練で、不審メールの報告や認証情報入力時の対応まで確認できます。
メールボックス侵害では過去のやり取りも二次攻撃に利用される可能性
メールアカウントへの不正アクセスでは、送信機能の悪用だけでなく、メール本文や連絡先、取引履歴などを攻撃者に閲覧される可能性があります。
こうした情報が取得されると、実際の取引先名や過去のやり取りを使って、より自然なフィッシングメールやなりすまし連絡を作成されるおそれがあります。
メールアドレスやメールボックス内の情報が漏えいした場合のアカウント乗っ取りとの関係は、メールアドレス流出だけでアカウント乗っ取りは起きる?でも整理しています。
不審メールを受信した関係者が確認したいこと
講談社BECKは、同社や従業員の名前を差出人とするメールであっても、心当たりがない場合は本文中のURLをクリックしたり、添付ファイルを開いたりせず削除するよう呼びかけています。
特に9月14日前後に旧講談社ビーシーのメールアドレスから届いたメールについては、次の点を確認できます。
- 不審なURLや添付ファイルを開いていないか
- 外部サイトでID・パスワードを入力していないか
- MFAの承認要求に応じていないか
- 不審なメールに返信していないか
認証情報を入力した場合は、パスワード変更に加えて既存セッションの失効やサインイン履歴の確認も必要です。
講談社BECKはメールサービス停止と社員教育を実施
講談社BECKは対象メールサービスの利用を速やかに停止し、従業員への情報セキュリティ教育を再徹底するとしています。
今回のようなメールアカウント侵害では、教育だけでなく、多要素認証、異常ログインの検知、不要な旧アカウントの停止、長期間利用していないメールサービスの棚卸しなども確認項目となります。
特に、組織再編や合併後も旧会社のアカウントやシステムが残る場合は、現行環境と同じ基準で認証・監視・廃止管理が行われているか確認する必要があります。
出典
関連記事
 Veeamの脆弱性(CVE-2024-40711)をランサムウェア AkiraとFogが悪用
 名鉄インプレス運営の南知多ビーチランド&南知多おもちゃ王国で個人情報が閲覧可能な状態に
 Citrix NetScalerの脆弱性 CVE-2026-19490がサイバー攻撃への悪用試行 PoC公開後に観測、認証回避でCVSS 9.3
 ジャガーランドローバー、世界で約4,000人削減へ 2025年のサイバー攻撃も業績圧迫
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表

