株式会社ジャパンタイムズは2026年10月2日、グループ会社が管理する一部サーバーが不正アクセスを受けたと公表しました。
同社は外部のセキュリティ専門業者と連携し、情報漏えいの有無、影響範囲、原因を調査しています。10月2日時点では、情報漏えいの事実や具体的な対象範囲は確認中です。
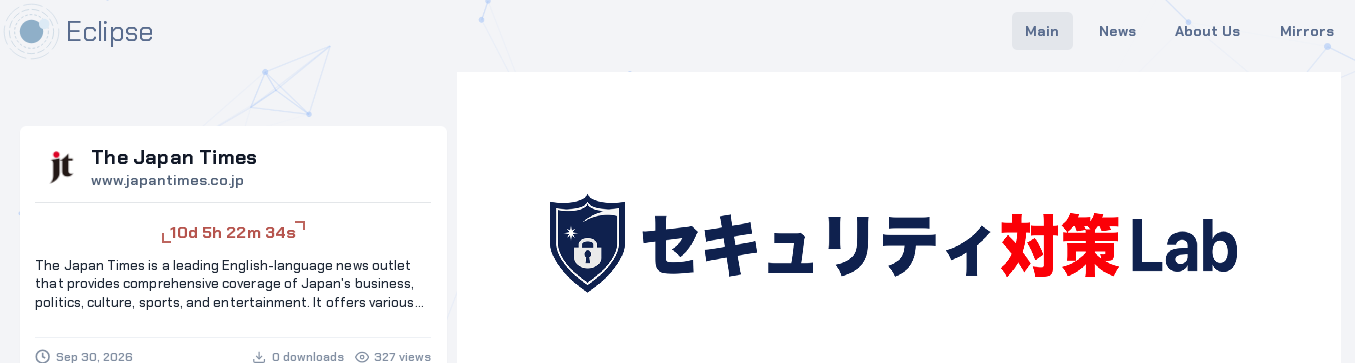
これに先立つ9月30日、ランサムウェア/データ恐喝グループ「Eclipse」のリークサイト上に「The Japan Times」が掲載されていることをセキュリティ対策Labが確認しました。添付された犯行声明では、The Japan Timesのドメインを掲載し、一定期間後のデータ公開を示唆するカウントダウンが表示されています。
一方、ジャパンタイムズは公式発表でEclipseの名称やランサムウェア感染について言及しておらず、Eclipseの主張と今回公表された不正アクセスが同一事案であることも公式には確認されていません。
The Japan Times不正アクセスのサマリー
- ジャパンタイムズが2026年10月2日に不正アクセスを公表
- 対象はグループ会社が管理する一部サーバー
- 情報漏えいの有無、影響範囲、原因を外部専門業者と調査中
- The Japan Times Onlineなどの電子版サービスは別インフラで運用
- 各種購読者データベース、決済システムへの影響や安全上の問題は確認されていない
- 新聞発行、Webサイトなどのサービスは通常通り継続
- 9月30日にはEclipseのリークサイトにThe Japan Timesが掲載
- Eclipse側はデータ公開を示唆するカウントダウンを表示
- 10月4日時点で、添付の犯行声明画面ではデータ公開前の状態
- ジャパンタイムズはEclipseとの関係やランサムウェア感染を公式には確認していない
- 同社は、なりすましメールや電話への注意を呼びかけている
| 項目 | 内容 |
|---|---|
| 公式公表日 | 2026年10月2日 |
| 対象組織 | 株式会社ジャパンタイムズのグループ会社 |
| インシデント | 管理サーバーの一部への不正アクセス |
| 情報漏えい | 調査中 |
| 原因 | 調査中 |
| 電子版サービス | 影響確認されず |
| 購読者データベース | 影響確認されず |
| 決済システム | 影響確認されず |
| 新聞・Webサービス | 通常通り継続 |
| 攻撃者側の主張 | EclipseがThe Japan Timesをリークサイトへ掲載 |
グループ会社管理サーバーの一部で不正アクセス
ジャパンタイムズによると、不正アクセスを受けたのは同社グループ会社が管理するサーバーの一部です。
同社は外部のサイバーセキュリティ専門業者と連携し、
- 情報漏えいが発生したか
- どの範囲が影響を受けたか
- 不正アクセスが発生した原因
について調査を進めています。
調査完了までには一定の期間を要する見込みとしています。
現段階では、アクセスされたファイルの種類、個人情報の有無、データが外部へ持ち出されたかどうかなどは公表されていません。
そのため、本件を「情報漏えいが発生した」と断定することはできません。
The Japan Times Onlineや購読者DB、決済システムは別インフラ
ジャパンタイムズは、今回不正アクセスを受けたサーバーと、顧客向けサービスの主要インフラは分離されていると説明しています。
対象外とされているのは、
- The Japan Times Onlineをはじめとする電子版サービス
- 各種購読者データベース
- 決済システム
です。
これらは不正アクセスを受けたサーバーとは異なる独立したインフラ上で運用されており、今回の事案による影響や安全上の問題は確認されていません。
新聞の発行やWebサイトなどのサービスも通常通り継続しています。
購読者情報や決済情報が今回の不正アクセスで漏えいしたとする事実は、公式発表からは確認できません。
Eclipseが9月30日にThe Japan Timesをリークサイトへ掲載
セキュリティ対策Labが確認したEclipseのリークサイトでは、9月30日付で「The Japan Times」が掲載されています。
犯行声明には、
- The Japan Timesの名称
www.japantimes.co.jp- The Japan Timesを説明する英文
- データ公開までとみられるカウントダウン
が表示されています。
10月4日に確認した添付画面では、「PUBLISHED」ではなく残り日数を示すカウントダウンが表示されており、同画面上では公開済みデータのダウンロードは確認できません。
Eclipse側は、期限までに企業側が連絡しなければデータを公開するという形で恐喝を行っているとみられます。
ただし、リークサイトへの企業名掲載は攻撃者側の主張です。
ジャパンタイムズは10月2日の公式発表で「不正アクセス」を確認していますが、Eclipseによる犯行、ランサムウェアによる暗号化、データ窃取については公表していません。
「犯行声明」と「企業側が確認した事実」は分けて考える
ランサムウェアグループやデータ恐喝グループは、被害企業へ圧力をかける目的でリークサイトへ企業名を掲載します。
そのため、
「リークサイトへ掲載された」
「企業が不正アクセスを確認した」
「データが窃取された」
「ランサムウェアで暗号化された」
「攻撃者が公開したデータが本物だった」
は、それぞれ別の事実です。
今回確認できているのは、
- EclipseがThe Japan Timesをリークサイトへ掲載した
- ジャパンタイムズがグループ会社管理サーバーへの不正アクセスを確認した
という2点です。
情報漏えいについてはジャパンタイムズ自身が調査中としているため、Eclipseがデータを実際に持ち出したとまでは確認できません。
ランサムウェアでは、ファイルを暗号化する攻撃だけでなく、データを窃取して公開をちらつかせる二重恐喝も一般化していますが、今回どのような攻撃手法が使われたかは調査結果を待つ必要があります。
Eclipseは2026年8月ごろから確認される新しい恐喝グループ
公開されている脅威インテリジェンスサービスでは、Eclipseのリークサイト活動は2026年8月ごろから確認されています。
9月30日までに、The Japan Timesのほか、
- 米国の教育機関
- フランスの食品卸売企業
- 米国の法律事務所
- シンガポールのメディア・旅行関連企業
- インドの製造・技術企業
など複数組織を被害者として掲載しています。
ただしEclipseについては、活動開始から日が浅く、著名なセキュリティベンダーや法執行機関による詳細な技術分析はまだ限定的です。
使用するランサムウェア、初期侵入手法、アフィリエイト制度、拠点などについて、現時点で確定的な情報は少ない状況です。
そのため、The Japan Timesへの侵入経路をEclipseの既知手法から推測することもできません。
ジャパンタイムズ、なりすましメールや電話に注意喚起
ジャパンタイムズは、不正アクセス公表とあわせ、同社またはグループ会社を装った不審なメールや電話が届く可能性があるとして注意を呼びかけています。
心当たりのない送信元から届いたメールや、
- 不審な添付ファイル
- ログインを求めるURL
- パスワード変更を求めるURL
- 支払い・返金を装う連絡
などは開かず削除するよう案内しています。
情報漏えいが確定していない段階でも、攻撃者や第三者が公表されたインシデントに便乗し、「The Japan Timesのセキュリティ確認」などを装ったフィッシングを行う可能性があります。
情報システム部門が確認したいこと
ランサムウェアグループのリークサイトへ自社名が掲載された場合、犯行声明の真偽確認と同時に、社内環境で侵害痕跡を確認する必要があります。
確認対象には、
- 外部公開サーバーへの不審なアクセス
- VPNやリモートアクセスの認証ログ
- 管理者アカウントの異常なログイン
- 大量ファイルの圧縮・コピー
- 外部ストレージやクラウドへの大量通信
- EDRやアンチウイルスの停止
- 新規管理者アカウントの作成
- バックアップ環境へのアクセス
- 認証情報の変更
- 不審なメール転送設定
などがあります。
特にランサムウェア・恐喝事案では、暗号化より前に情報窃取が行われる場合があります。
リークサイトにサンプルが掲載されていない段階でも、「暗号化されていないから情報流出もない」と判断せず、ネットワーク・認証・ファイルアクセスログを横断して確認する必要があります。
出典
関連記事
 ミズノの米国子会社、不正アクセスで個人情報漏洩の可能性
 ランサムウェア グループ エベレストがコカ・コーラへの不正アクセスを主張-中東に関連する拠点から漏洩か?
 ランサムウェア グループ RansomHouse(ランサムハウス)がニチレイへのサイバー攻撃を主張-過去 アスクルにも不正アクセス
 Bitwarden CLIの公式npmがマルウェア化-開発者の認証情報を標的にするサイバー攻撃【2026年4月】
 中国のハッカーが世界中にサイバー攻撃 Coathanger(コートハンガー)で2万台のFortiGateへ侵入
 ミズノの米国子会社へランサムウェア 攻撃 グループ「BianLian」が犯行声明
 ロシア系 ハッカー グループ Contiに関与した男性が米国へ移送
 フランス内務省のメールサーバーにサイバー攻撃 侵入を確認するも深刻な情報流出は未確認
 ランサムウェア グループ Qilinが武蔵野大学への不正アクセスによるサイバー攻撃を主張

