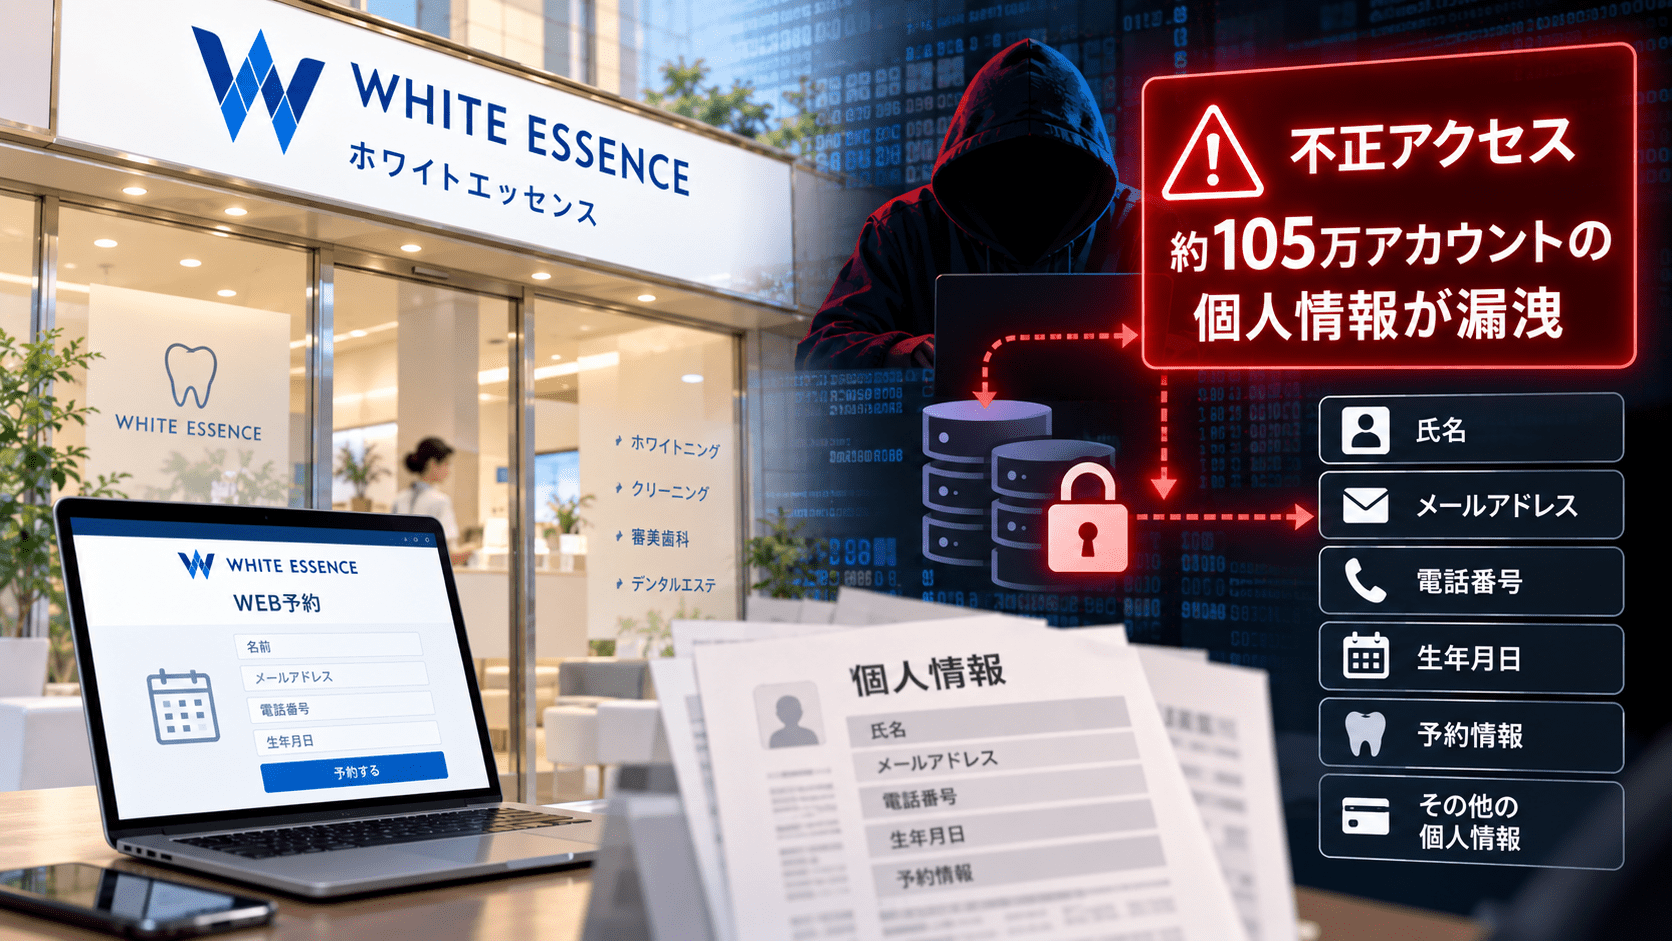
ホワイトエッセンス株式会社は2026年10月5日、同社が運営する予約サイトと基幹システムへの不正アクセスについて、顧客など約105万アカウントの個人情報が外部へ持ち出されていたことが判明したと公表しました。
漏洩した情報には、氏名、住所、電話番号、メールアドレス、生年月日、性別、勤務先、ログインID、暗号化されたパスワード、サービスの利用・対応に関する情報などが含まれます。
原因は、予約サイトのプログラムに存在した脆弱性が悪用され、そこを起点として基幹システムへ不正アクセスされたことです。
金融機関の口座情報は同社が保有しておらず、顧客の画像が漏洩した事実も確認されていません。
漏洩した情報には連絡先や勤務先、サービス利用に関する情報が含まれるため、ホワイトエッセンスや加盟院を装ったフィッシングメール、SMS、電話のほか、企業メールアドレスを登録していた従業員を狙う標的型攻撃にも注意が必要です。
ホワイトエッセンスの個人情報漏洩のサマリー
- ホワイトエッセンスは2026年8月5日、予約サイトと基幹システムへの外部からの不正アクセスを確認しました。
- 外部専門機関による調査で、予約サイトのプログラムに存在した脆弱性が悪用され、基幹システムへ不正アクセスされたことが判明しました。
- 顧客など約105万アカウントの個人情報が外部へ持ち出されたことを確認しています。
- 対象には顧客のほか、加盟院関係者、本部社員なども含まれます。
- 漏洩した情報は対象者によって異なり、氏名、住所、電話番号、メールアドレス、生年月日、性別、勤務先、ログインID、暗号化されたパスワード、サービス利用・対応情報、管理番号などが含まれます。
- 金融機関の口座情報はホワイトエッセンスが保有しておらず、漏洩していません。
- 顧客の画像が漏洩した事実も確認されていません。
- 同社は脆弱性への対処を完了し、安全性を確認できた範囲からサービスを再開しています。
- 10月5日時点で、本件に起因する二次被害は確認されていません。
- 個人情報保護委員会へ報告し、警察にも相談しています。
- 同一のログインIDとパスワードを他サービスでも使用している利用者には、パスワード変更を呼びかけています。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月5日 |
| 不正アクセス確認日 | 2026年8月5日 |
| 対象 | 顧客、加盟院関係者、本部社員など |
| 対象数 | 約105万アカウント |
| 原因 | 予約サイトのプログラムに存在した脆弱性の悪用 |
| 侵害範囲 | 予約サイトを起点に基幹システムへ不正アクセス |
| 漏洩情報 | 氏名、住所、電話番号、メールアドレス、生年月日、性別、勤務先、ログインID、暗号化されたパスワード、サービス利用・対応情報、管理番号など |
| 金融機関口座情報 | 保有しておらず、漏洩なし |
| 顧客画像 | 漏洩した事実を確認せず |
| 二次被害 | 10月5日時点で確認されず |
| 関係機関 | 個人情報保護委員会へ報告、警察へ相談 |
約105万アカウントの個人情報漏洩を確認
8月12日の初報では、ホワイトエッセンスは予約サイトと基幹システムへの不正アクセスを公表し、個人情報の流出有無を調査していました。
その後、外部専門機関による調査を継続した結果、顧客の個人情報が実際に外部へ持ち出されていたことが判明しました。
10月5日時点で対象となるのは約105万アカウントです。
対象には顧客だけでなく、加盟院関係者やホワイトエッセンス本部の社員なども含まれます。
今回の続報によって、事案の状態は「個人情報が漏洩した可能性」ではなく「個人情報の外部持ち出しを確認した」段階へ変わっています。
氏名・住所・勤務先・ログインIDなどが漏洩
ホワイトエッセンスによると、2026年8月5日時点でシステムに登録されていた情報のうち、対象者ごとに以下の全部または一部が漏洩しました。
- 氏名
- 住所
- 電話番号
- メールアドレス
- 生年月日
- 性別
- 勤務先
- ログインID
- パスワード(暗号化された状態)
- サービスの利用・対応に関する情報
- ホワイトエッセンス側の管理番号など
すべての対象者について、これらすべての情報が漏洩したという意味ではありません。
ホワイトエッセンスは、上記以外の情報が漏洩した対象者については個別に連絡するとしています。
一方、同社は金融機関の口座情報を保有しておらず、今回の漏洩対象にも含まれていません。
個人が警戒したいサイバー攻撃・詐欺
10月5日時点で本件に起因する二次被害は確認されていません。
ただし、漏洩情報には氏名や連絡先だけでなく、勤務先やサービス利用・対応に関する情報も含まれています。
攻撃者がこうした情報を組み合わせると、無差別な迷惑メールよりも本人が信用しやすい連絡を作ることができます。
ホワイトエッセンスや加盟院を装うフィッシング
例えば、
「情報漏洩の対象になっているため本人確認が必要」
「予約情報の再登録が必要」
「セキュリティ対策のためパスワード変更が必要」
「返金・補償手続きを行う」
などと案内し、偽サイトへ誘導する手口が考えられます。
メールだけでなく、SMSや電話、郵便物が使われる可能性もあります。
ホワイトエッセンス自身も、同社や他事業者を装った不審なメール、電話、郵便物が届く可能性があるとして注意を呼びかけています。
電話によるなりすまし・本人確認詐欺
電話番号、氏名、生年月日、住所など複数の情報を攻撃者が把握している場合、電話の内容に実在情報を混ぜることで信頼させることができます。
本人確認を装って、
- クレジットカード番号
- 暗証番号
- ワンタイムパスワード
- 他サービスのログインパスワード
などを聞き出す手口には注意が必要です。
ホワイトエッセンスは、電話やメールでクレジットカード番号、暗証番号、パスワードなどを尋ねることはないと説明しています。
こうした人の心理や信頼を悪用する攻撃は、ソーシャルエンジニアリングの典型的な手口です。
他サービスへの不正ログイン
今回の漏洩情報にはログインIDと、暗号化された状態のパスワードも含まれています。
暗号化されたパスワードが漏洩したことだけで、攻撃者が直ちに平文のパスワードを利用できるとは限りません。暗号化・保存方式の詳細も公表されていません。
一方、ホワイトエッセンスは、他のサービスでも同じログインIDとパスワードの組み合わせを使っている場合、被害が他サービスへ広がる原因になるとしてパスワード変更を求めています。
IPAも、あるサービスから漏洩したID・パスワードを他サービスへ試す「リスト型攻撃」への対策として、サービスごとに異なるパスワードを利用するよう呼びかけています。
偽の通知からマルウェアへ誘導
情報漏洩に便乗して、
- 「漏洩対象者向け確認書」
- 「補償内容のご案内」
- 「予約履歴確認」
- 「セキュリティアップデート」
などを装ったファイルやURLを送付し、マルウェアを実行させる攻撃も考えられます。
本件に便乗したマルウェア配布が確認されたという意味ではありませんが、漏洩情報を利用した二次攻撃として警戒する対象です。
個人が今実施したい対策
対象者は、ホワイトエッセンスのマイページで何らかの操作を行う必要はありません。現在マイページ機能は停止しており、再開時には改めて案内するとしています。
一方、他サービス側では次の対応を確認できます。
同じパスワードを使っているサービスは変更する
ホワイトエッセンスと同じパスワードを、
- メール
- SNS
- ECサイト
- クラウドサービス
- 金融サービス
- その他の会員サイト
でも利用している場合は、それぞれ異なるパスワードへ変更します。
特にメールアカウントは、他サービスのパスワード再設定に利用されるため、優先して確認します。
多要素認証やパスキーを設定する
対応しているサービスでは、多要素認証やパスキーを設定します。
IPAは、IDとパスワードが知られた場合でも、それだけではログインできない多要素認証を不正ログイン対策として推奨しています。
メール・SMSのリンクから手続きをしない
ホワイトエッセンスや加盟院を名乗る連絡であっても、
- パスワード変更
- 情報漏洩の確認
- 補償手続き
- 支払い
- 本人確認
などを理由にURLへ誘導された場合は、メールやSMS内のリンクを直接利用せず、公式サイトやブックマークから確認します。
ワンタイムパスワードや暗証番号を伝えない
氏名や住所などを相手が知っていても、それだけで正規の事業者とは判断できません。
電話やメールでワンタイムパスワード、暗証番号、クレジットカード情報などを求められた場合は回答せず、公式窓口へ確認します。
他サービスのログイン履歴も確認する
同じメールアドレスやIDを他サービスでも利用している場合は、不審なログインやパスワード再設定通知がないか確認します。
身に覚えのないログインがあった場合は、パスワード変更だけでなく、ログイン中のセッションを終了し、多要素認証の登録先やアカウント復旧用メールアドレスも確認します。
企業メールアドレスで登録していた従業員にも注意
今回の漏洩情報には「勤務先」と「メールアドレス」が含まれています。
利用者が個人のメールアドレスではなく会社のメールアドレスをホワイトエッセンスへ登録していた場合、企業側にも注意が必要です。
ただし、会社のメールアドレスが漏洩しただけで、企業アカウントそのものが侵害されたことを意味するわけではありません。
企業側で特に確認したいのは、従業員が会社のメールアドレスと企業システムのパスワードを、ホワイトエッセンスでも使い回していなかったかです。
社用パスワードを使い回していた場合はすぐ変更
従業員から、
「会社のメールアドレスで登録していた」
「社内アカウントと同じ、または近いパスワードを使用していた」
との申告があった場合は、企業アカウント側のパスワードを変更します。
状況に応じて、
- 既存セッションの失効
- 不審なログイン履歴の確認
- 多要素認証設定の確認
- アカウント復旧情報の確認
も実施します。
ホワイトエッセンスを装う標的型メールに注意喚起
漏洩情報に勤務先が含まれるため、会社名や従業員名、ホワイトエッセンスの利用を把握した攻撃者が、より自然な標的型メールを作成する可能性があります。
例えば、
「会社の福利厚生に関する確認」
「ホワイトエッセンスの情報漏洩に伴う法人アカウント確認」
「情報システム部門からのパスワード変更依頼」
など、実在情報を混ぜたメールには注意が必要です。
従業員が不審なメールを受けた際、添付ファイルやリンクを開く前に情報システム部門へ報告できるかを確認する方法として、標的型攻撃メール訓練があります。
利用者の申告はプライバシーに配慮する
ホワイトエッセンスは歯科・美容関連サービスです。
企業が対象者を確認するために、全従業員へ利用歴の公開を求めるような対応は避けた方がよいでしょう。
社内では、
「個人サービスへの登録に会社メールを使っている場合」
「会社アカウントと同じパスワードを私用サービスへ使っている場合」
という一般的な条件で注意喚起し、該当者が情報システム部門へ個別に相談できる窓口を案内する方法があります。
メールシステムの運用ポリシー上許容される場合は、過去のメールログからホワイトエッセンス関連ドメインとの送受信を確認する方法もありますが、個人のサービス利用に関する情報として取り扱いには配慮が必要です。
脆弱性対策と認証方式・権限設定を見直し
ホワイトエッセンスは、悪用された脆弱性への対処を完了したほか、不正な通信を検知・遮断する仕組みを導入しました。
再発防止策として、
- 認証方式の見直し
- システム構成の見直し
- 権限設定の見直し
- 監視体制の強化
を進めています。
今回のように、インターネットから利用できる予約サイトの脆弱性が基幹システムへの侵入起点になる場合、Webアプリケーション単体の修正だけでなく、外部公開システムから内部システムへ到達できる権限やネットワーク構成も確認対象になります。
企業の情報漏洩発生時の対応や安全管理については、情報漏洩対策でも整理しています。
予約サイトの脆弱性を悪用し基幹システムへ侵入
原因についても今回の発表で明らかになりました。
ホワイトエッセンスによると、同社が運営する予約サイトのプログラムに存在した脆弱性が悪用され、そこを起点として基幹システムへ不正アクセスされました。
8月5日の不正アクセス確認後、外部の専門機関による調査でシステムの一部に不正な操作とセキュリティ上のリスクが確認されました。
8月12日には、顧客情報の保護と追加被害防止のため予約サイトと基幹システムを一時停止しています。
悪用された脆弱性については専門家の助言・指導を受けて対処を完了し、外部専門機関による確認を経たうえで、安全性を確認できた範囲からサービスを再開しています。
今回の事案は、外部公開された予約サイトの脆弱性が、顧客向けWebシステムだけでなく基幹システム側への侵入につながった事例です。
不正アクセスの代表的な侵入経路や対策については、不正アクセスとはで整理しています。
個人情報保護委員会へ報告、警察にも相談
ホワイトエッセンスは今回の個人情報漏洩について、個人情報保護委員会へ報告したうえで対応を進めています。
警察にも相談しています。
対象者については連絡先を確認できた人から順次個別に連絡するとしています。
専用問い合わせ窓口は次の通りです。
- 電話:0120-385-035
- 10月5日~18日:10時~19時(土日祝を含む)
- 10月19日以降:10時~19時(平日のみ)
- メール:[email protected]
出典
- 不正アクセスによる個人情報の漏えいに関するお詫びとお知らせ – ホワイトエッセンス株式会社
- インターネットサービスへの不正ログインによる被害が増加中 – IPA
- フィッシング対策ガイドライン 2026年度版 – フィッシング対策協議会
関連記事
 タイムズカーのサイバー攻撃による個人情報漏洩で集団訴訟準備サイトに3万7000人登録-対象者が確認したいこと
 LiteLLMへサプライチェーン サイバー攻撃、2,500組織・43万件超のCI/CDパイプラインに影響か CloudSEKが被害規模を分析
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円

