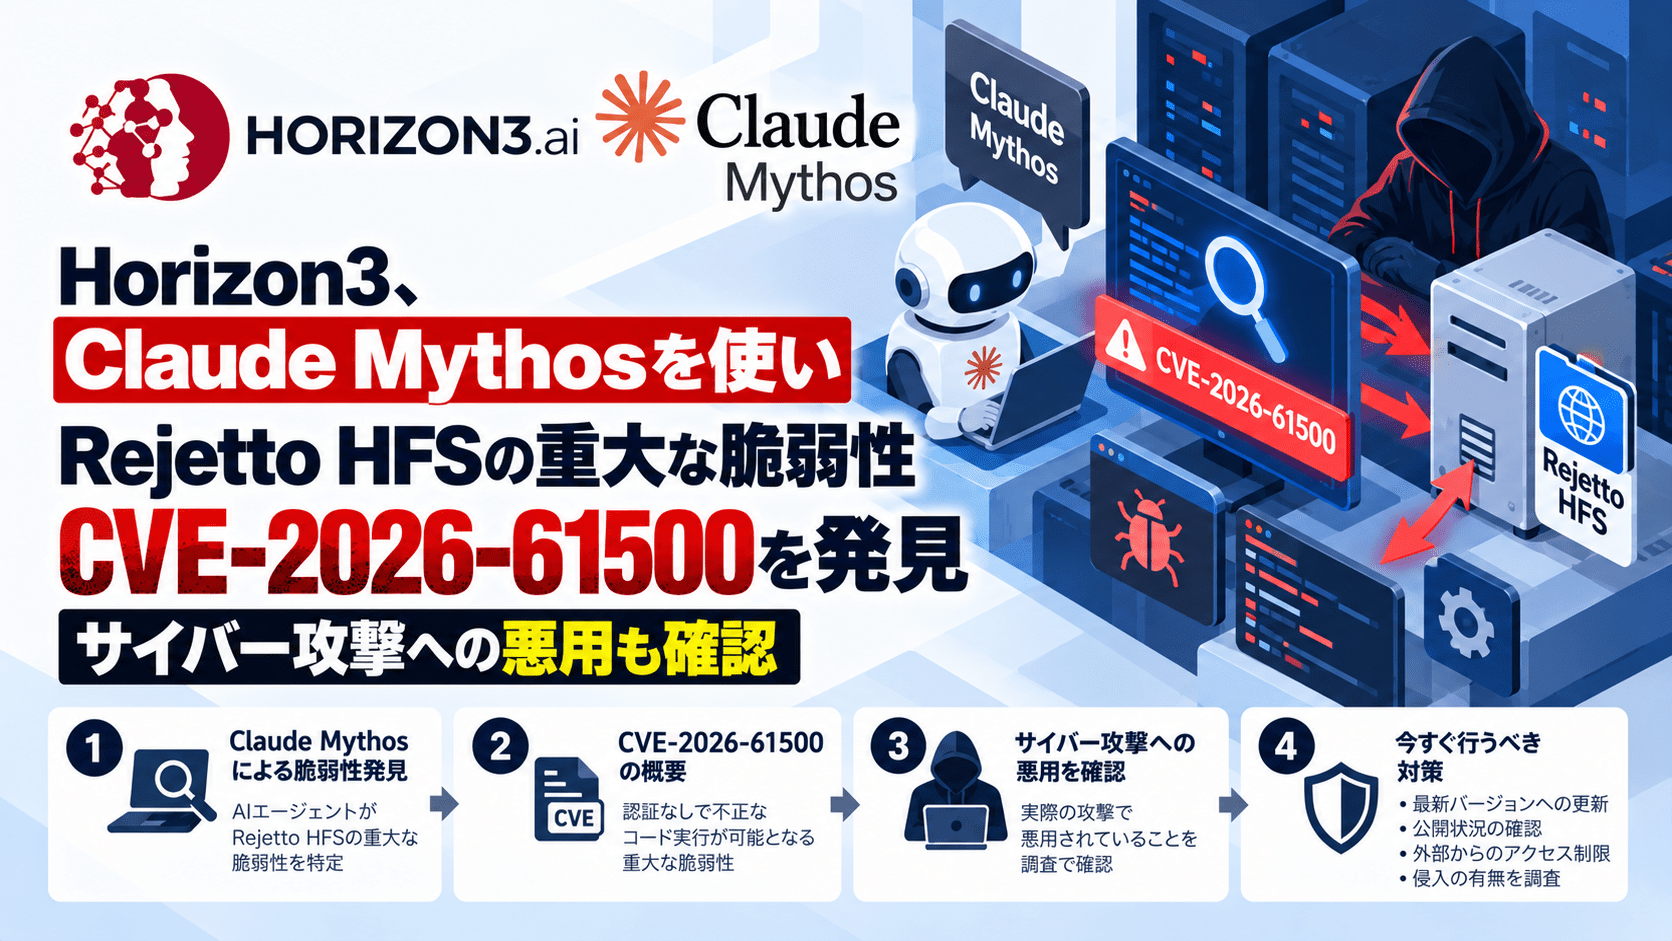
Horizon3.aiは2026年9月30日、AnthropicのAIモデル「Claude Mythos」を利用した脆弱性研究で、オープンソースのファイル共有ソフト「Rejetto HTTP File Server(HFS)」に重大な脆弱性「CVE-2026-61500」を発見したと公表しました。
CVE-2026-61500は、セッションCookieの署名鍵生成に暗号用途に適さない擬似乱数が利用されている問題です。リモートの未認証攻撃者が管理者セッションを偽造し、最終的にサーバー上で任意コードを実行できる可能性があります。
CVSS v4.0は9.3(Critical)、CVSS v3.1は9.8です。Rejetto HFS 3.0.0から3.2.0までが影響を受け、7月13日に公開された3.2.1で修正されています。
さらにVulnCheckは、Horizon3の技術解説公開翌日の10月1日からCVE-2026-61500の悪用を観測したと発表し、同社のKnown Exploited Vulnerabilities(KEV)へ追加しました。10月6日時点で米CISAのKEVカタログへの掲載は確認されていません。
CVE-2026-61500のサマリー
- Horizon3.aiがAnthropicのClaude Mythosを脆弱性研究に利用して発見
- 対象はRejetto HTTP File Server(HFS)
- CVE番号はCVE-2026-61500
- CVSS v4.0は9.3、CVSS v3.1は9.8でCritical
- 脆弱性クラスはCWE-338「暗号学的に弱い擬似乱数生成器の使用」
- HFS 3.0.0から3.2.0までが影響
- 修正版はHFS 3.2.1以降
- 未認証のリモート攻撃者が管理者セッションを偽造できる可能性
- 管理者権限を取得した後、HFSの機能を利用して任意コード実行へつながる
- Horizon3によると、Mythosは脆弱性の発見だけでなく、実用的な攻撃経路と検証用PoCまで自律的に構築
- VulnCheckは2026年10月1日から実悪用を観測
- VulnCheck KEVへ追加済み
- 10月6日時点ではCISA KEVへの掲載は確認されていない
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-61500 |
| 製品 | Rejetto HTTP File Server(HFS) |
| 影響バージョン | 3.0.0以上3.2.1未満 |
| 修正版 | 3.2.1以降 |
| CVSS v4.0 | 9.3(Critical) |
| CVSS v3.1 | 9.8(Critical) |
| CWE | CWE-338 |
| 攻撃条件 | ネットワーク経由、認証不要、ユーザー操作不要 |
| 想定される影響 | 管理者セッション偽造、管理者権限取得、リモートコード実行 |
| 発見 | Zach Hanley(Horizon3.ai)、Claude Mythos、Anthropic Research |
| 実悪用 | VulnCheckが2026年10月1日から観測 |
| CISA KEV | 10月6日時点で掲載確認なし |
| VulnCheck KEV | 掲載済み |
Rejetto HFSのセッション署名鍵に暗号学的に弱い乱数を使用
Horizon3.aiの調査によると、CVE-2026-61500の原因は、HFSが認証セッションの署名鍵を生成する際にJavaScriptのMath.random()を使用していたことです。
HFS 3.xはNode.js上で動作し、WebフレームワークとしてKoaを利用しています。
HFSは起動時に生成した値をKoaへ渡し、セッションCookieの署名鍵として利用していました。
しかし、Math.random()はセキュリティ用途を目的とした暗号学的乱数生成器ではありません。
Node.jsが使用するV8のMath.random()では予測可能性を持つ擬似乱数生成アルゴリズムが使われており、Horizon3は、別の認証処理から同じ乱数生成器の出力を取得できることを確認しました。
この2つの問題を組み合わせることで、攻撃者が内部状態を推測し、セッション署名鍵を復元できる可能性があります。
Claude Mythosが別々の問題を「攻撃チェーン」として結び付ける
Horizon3が今回評価しているのは、単にAIがソースコード内の「危険な関数」を見つけたという点ではありません。
同社によると、Claude Mythosは、
- セッションCookie署名鍵で安全ではない擬似乱数が使用されている
- 別の認証処理から同じ乱数生成器の出力を取得できる
- 取得した値から乱数生成器の内部状態を復元できる
- 過去の状態へ遡ることで署名鍵を再構築できる
- 署名鍵を利用すれば管理者セッションを偽造できる
- HFSの管理APIからコード実行へつなげられる
という複数の事象を一つの攻撃経路として結び付けました。
Horizon3は、Mythosが安全でない乱数生成を指摘するだけではなく、数学的な解析方法としてMicrosoftが開発するSMTソルバー「Z3」の利用を判断し、検証用のPoCを作成して任意コマンド実行まで確認したと説明しています。
Horizon3の研究者は、従来であれば数学的な専門性や検証にかかる時間を理由に、こうした暗号関連の脆弱性について実際の悪用可能性まで検証しないケースがあったとしています。
未認証から管理者権限、最終的にリモートコード実行へ
CVE-2026-61500では、攻撃前にHFSの管理者パスワードを取得する必要はありません。
脆弱性情報を管理するVulnCheckは、影響について「リモート攻撃者が少数のログイン応答を収集し、乱数生成器の状態を再構築して署名鍵を復元し、有効な管理者セッションCookieを偽造できる」と説明しています。
管理者セッションを取得すると、HFSのserver_code設定機能を利用してサーバー側でJavaScriptを実行できるため、結果としてリモートコード実行につながります。
- 攻撃経路:ネットワーク
- 攻撃の複雑さ:低
- 必要な権限:なし
- ユーザー操作:なし
と評価されています。
インターネットへ直接公開されているHFSでは、外部から攻撃を受ける可能性を前提に対応する必要があります。
HFS 3.2.1で修正、暗号学的に安全な乱数へ変更
CVE-2026-61500は、2026年7月13日に公開されたRejetto HFS 3.2.1で修正されています。
影響を受けるバージョンは、
3.0.0以上、3.2.1未満
です。
修正では、Cookie署名鍵の生成方法が変更され、Node.jsの暗号学的に安全な乱数生成機能が利用されるようになりました。
また、認証処理で外部へ露出していた数値形式の識別子も、予測困難なUUIDへ変更されています。
したがって、3.2.0以前を利用している場合は3.2.1以降へ更新する必要があります。
現在は3.2.1より新しい安定版も公開されているため、特別な互換性要件がなければ最新の安定版への更新を優先します。
多数のサーバーや公開サービスを管理する企業では、脆弱性管理のプロセスで対象製品とバージョンを特定し、外部公開状況と実悪用の有無を含めて対応順を決める必要があります。
技術詳細公開の翌日、VulnCheckが実悪用を観測
今回の脆弱性で、もう一つ確認しておきたいのが公開と実悪用の時系列です。
CVE-2026-61500自体は7月13日に公開され、同日に修正版3.2.1もリリースされています。
一方、Horizon3がClaude Mythosによる発見プロセスや攻撃チェーンを詳細に説明した記事を公開したのは9月30日です。
VulnCheckは翌日の10月1日から、同社のCanary IntelligenceでCVE-2026-61500の悪用を観測したと発表しました。
その後、CVE-2026-61500をVulnCheck KEVへ追加しています。
VulnCheckによると、インターネットからアクセス可能なHFSは約100台確認されています。
技術解説の公開が実際の攻撃開始を直接引き起こしたと確認されたわけではありません。
ただし、脆弱性の技術情報が広く共有された時点で、すでに修正版が公開されていても、未更新の公開サーバーが短期間で攻撃対象になり得ることを示しています。
CISA KEVには未掲載、VulnCheck KEVでは実悪用扱い
10月6日時点でCVE-2026-61500は、米CISAのKnown Exploited Vulnerabilities Catalogには掲載が確認されていません。
一方で、VulnCheckは実際の悪用を観測したとして同社のKEVデータベースへ追加しています。
「CISA KEVにない=悪用されていない」と判断しないことがポイントです。
CISA KEVは対応優先度を判断する有力な情報源ですが、実悪用の検知から掲載までに時間差が生じたり、別の脅威インテリジェンス事業者が先に攻撃を観測したりする場合があります。
企業では、
- CISA KEV
- ベンダーアドバイザリ
- CERT/CISA等の注意喚起
- 脅威インテリジェンス
- 自社の外部公開状況
- PoCや攻撃コードの公開状況
を組み合わせて対応順を判断します。
Claude MythosはProject Glasswingで脆弱性発見に利用
今回の研究は、Anthropicが進める「Project Glasswing」の一環です。
AnthropicのProject Glasswingは、Claude Mythosを信頼できるサイバー防御組織へ限定提供し、重要なソフトウェアの脆弱性を攻撃者より先に発見・修正する取り組みです。
Horizon3は2026年7月にProject Glasswingへ参加し、Mythosを自社の脆弱性研究パイプラインへ組み込みました。
AnthropicはClaude Mythosについて、従来は高度な専門家が必要だった脆弱性の発見・悪用能力を持つモデルとして位置付けています。
セキュリティ対策Labでは、AnthropicがProject Glasswingを開始した後、Claude Mythosが多数のOSSから脆弱性を発見した初回報告や、評価試験中に実在組織へアクセスした事案も整理しています。
今回のHFSの事例では、AIが単純な静的解析だけでなく、複数の弱点を組み合わせ、数学的な解析を利用して実際の攻撃経路まで組み立てた点が特徴です。
情報システム部門が確認したいポイント
Rejetto HFSを利用している企業では、次の順番で確認できます。
- HFSの導入有無を確認する
- バージョンが3.0.0から3.2.0まででないか確認する
- 3.2.1以降、可能であれば最新安定版へ更新する
- インターネットから直接アクセス可能なHFSを優先して確認する
- HFS管理画面へのアクセス元をネットワークで制限する
- 管理者セッションや設定変更のログを確認する
- 不審な管理者操作、設定変更、カスタムエンドポイントの追加がないか確認する
- 7月13日以降も脆弱なバージョンを公開していた場合は、過去ログを含めて侵害痕跡を調査する
今回の脆弱性は「修正版がないゼロデイ」ではありません。
7月時点で修正済みですが、10月に実悪用が観測されています。
外部公開されているファイル共有サーバーは攻撃対象になりやすいため、CVEの深刻度だけでなく、実悪用情報とインターネット到達性を組み合わせて対応順を決める必要があります。
出典
- Horizon3’s Tales from the Trenches: Anthropic’s Mythos and Rejetto HFS – Horizon3.ai
- Rejetto HFS < 3.2.1 Session Forgery via Predictable Signing Key – VulnCheck
- New exploits and detections for Rejetto HFS and other products – VulnCheck Initial Access
- Project Glasswing: Securing critical software for the AI era – Anthropic
- Claude Mythos – Anthropic
- Rejetto HFS – GitHub
関連記事
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 Juniper、PTX ルーターに致命的な脆弱性(CVE-2026-21902)
 Google広告経由でClaude Codeの偽インストールページを配布-新たなマルバタイジング攻撃
 pixivFANBOX、事務局を装うなりすましコメントで偽サイト誘導 フィッシング詐欺に注意喚起
 スタンドオフ防衛能力とは 日米ドクトリン比較-ドローンとAIが変える戦術
 パロアルトネットワークス、PAN-OSのAdvanced DNS SecurityにDoS脆弱性(CVE-2026-0229)

