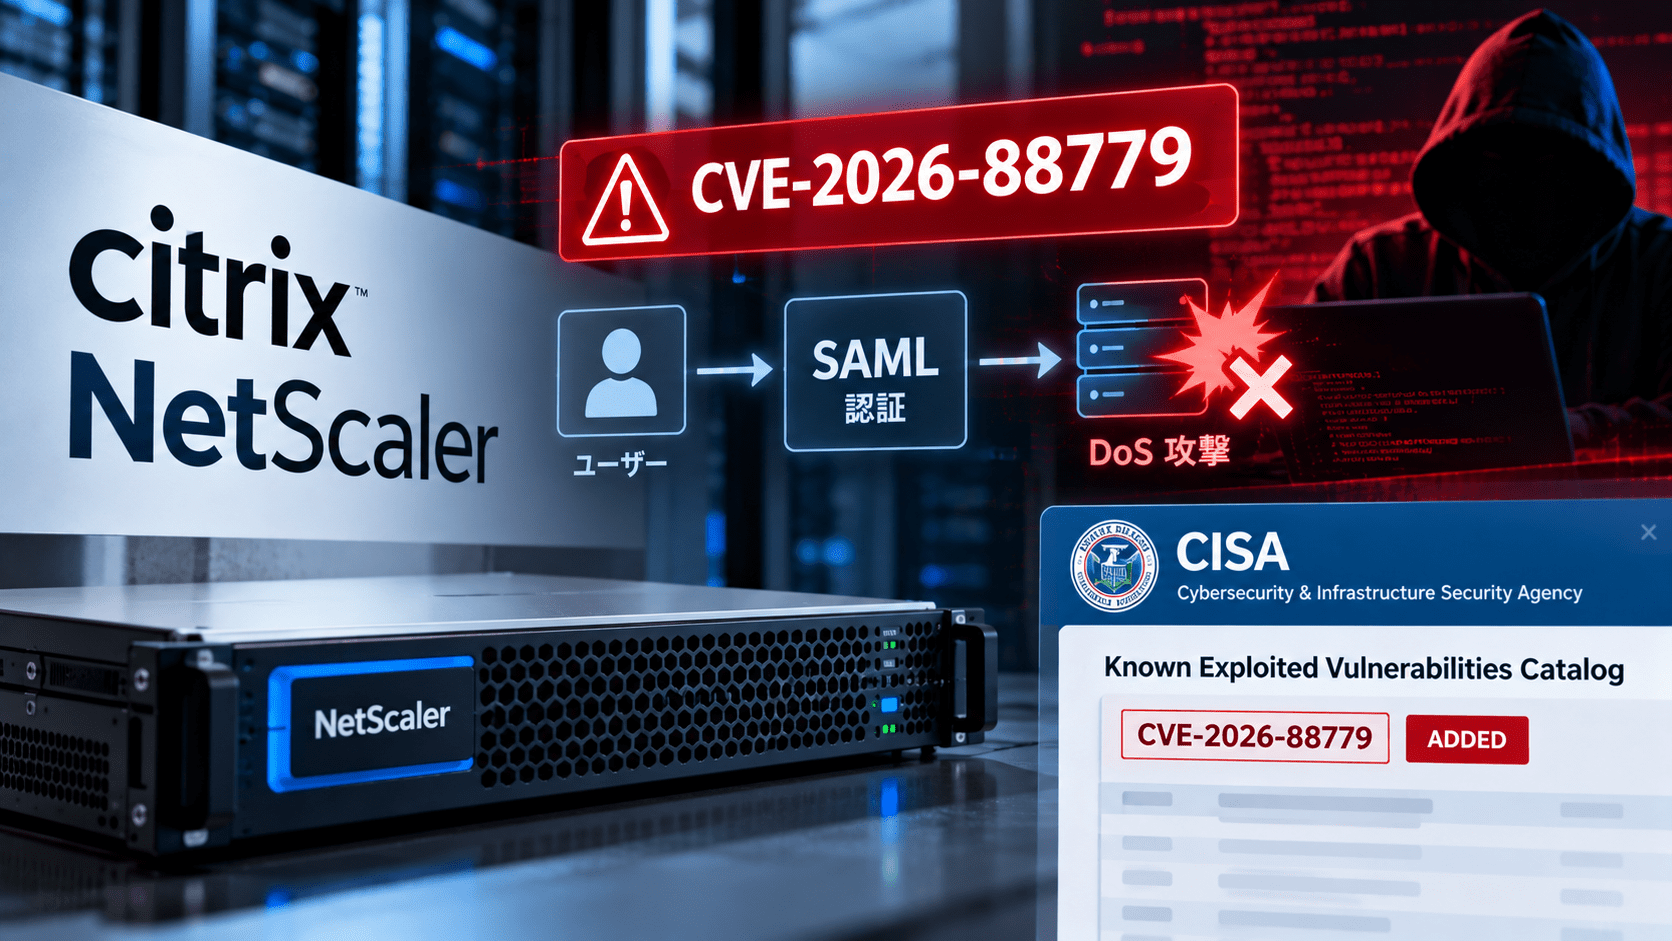
Citrixは2026年10月3日、NetScaler ADCおよびNetScaler Gatewayに影響する脆弱性「CVE-2026-88779」を修正するセキュリティアップデートを公開しました。
結論として、SAML認証を利用する対象構成では早急な再アップデートが必要です。Citrixは未対策のNetScaler環境を狙った標的型攻撃を確認しており、脆弱性が繰り返し悪用された場合、サービスが継続的に利用できなくなる可能性があるとしています。
CISAも10月4日、CVE-2026-88779をKnown Exploited Vulnerabilities(KEV)Catalogへ追加しました。9月27日に公開されたCVE-2026-88771/CVE-2026-88772向けの修正版を適用済みでも、今回の脆弱性の条件に該当する環境は、14.1-73.41や13.1-64.28以降へ再度更新する必要があります。
CVE-2026-88779のサマリー
- CVE-2026-88779はNetScaler ADC/NetScaler Gatewayのメモリオーバーフロー脆弱性です。
- CVSS v4.0は8.7(High)、CWEはCWE-119です。
- 攻撃には認証やユーザー操作を必要としません。
- NetScalerがSAML SPまたはSAML IdPとして構成されている場合に影響します。
- Citrixは未対策環境に対する標的型攻撃を確認しています。
- Citrixが公式に確認している影響はDenial of Service(DoS)です。
- Citrixは顧客データの完全性への影響は確認していないとしています。
- CISAは2026年10月4日にKEVへ追加し、米連邦政府機関向けの対応期限を10月7日としています。
- 9月27日に公開されたNetScalerの修正版を適用済みの環境でも、条件に該当する場合は今回の修正版へ再更新が必要です。
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-88779 |
| 対象製品 | NetScaler ADC / NetScaler Gateway |
| 脆弱性 | Memory overflow |
| 影響 | Denial of Service |
| CVSS v4.0 | 8.7(High) |
| CWE | CWE-119 |
| 攻撃条件 | SAML SPまたはSAML IdPとして構成 |
| 実悪用 | Citrixが標的型攻撃を確認 |
| CISA KEV | 2026年10月4日追加 |
| CISA対応期限 | 2026年10月7日 |
| 修正版 | 14.1-73.41、13.1-64.28など |
SAMLを利用するNetScaler環境が影響
Citrixのセキュリティアドバイザリ「CTX697174」によると、CVE-2026-88779はNetScalerのメモリバッファ処理に関する脆弱性です。
影響を受けるのは、NetScaler ADCまたはNetScaler Gatewayが以下のいずれかとして構成されている環境です。
- SAML Service Provider(SP)
- SAML Identity Provider(IdP)
Citrixは、設定内に以下の項目が存在するかを確認することで、脆弱性の前提条件に該当するか判断できるとしています。
add authentication samlActionadd authentication samlIdPProfile
SAMLは企業向けのシングルサインオンで広く利用される認証方式です。SAMLやSP、IdPの仕組みは「シングルサインオン(SSO)とは?概要や必要性を解説」で解説しています。
Citrixが標的型攻撃を確認、繰り返されるとサービス停止が継続する可能性
Citrixは、対策されていないNetScaler環境を対象とした標的型攻撃を確認しています。
CVE-2026-88779が悪用されるとDoSが発生し、条件を繰り返し発生させられた場合にはサービスが利用できない状態が続く可能性があります。
Citrixは2026年10月3日時点の解析について、影響はサービスの可用性に関するものであり、顧客データの完全性への影響は確認していないと説明しています。
CVEレコードでは、ネットワーク経由で攻撃可能で、認証やユーザー操作を必要としないCVSSベクトルとなっています。
CISAがKEVへ追加、10月7日までの対応を要求
CISAは2026年10月4日、CVE-2026-88779をKnown Exploited Vulnerabilities(KEV)Catalogへ追加しました。
KEVへの登録は、実際の攻撃で悪用されている証拠がある脆弱性をCISAが優先対応対象として整理したものです。
CISAの登録情報では、CVE-2026-88779について2026年10月7日を米連邦政府機関の対応期限とし、ベンダーの指示に従った緩和策または修正を実施するよう求めています。
多数のCVEへ対応する企業では、CVSSだけではなく、KEVへの掲載や実悪用の有無、資産の外部公開状況などを組み合わせて優先順位を決める脆弱性管理が必要になります。
9月27日のNetScaler修正版を適用済みでも再更新が必要
今回のCVE-2026-88779は、9月27日にCitrixが公開したCVE-2026-88771からCVE-2026-88778までの脆弱性とは別の問題です。
Citrixは9月27日、NetScaler ADC/Gatewayに影響する8件の脆弱性を修正し、このうちCVE-2026-88771とCVE-2026-88772について実際の攻撃への悪用を確認していました。
セキュリティ対策Labでは「NetScalerの脆弱性 CVE-2026-88771・88772がサイバー攻撃に悪用―CISA KEV追加・JPCERT/CCが注意喚起」で整理しています。
9月27日の修正版は以下でした。
- NetScaler ADC/Gateway 14.1-73.37以降
- NetScaler ADC/Gateway 13.1-64.23以降
しかし、今回のCVE-2026-88779はこれらのビルドにも影響します。
Citrixは、9月末のセキュリティアップデートをすでに適用している場合でも、SAMLの前提条件に該当するNetScalerは今回公開されたバージョンへ再度アップデートするよう案内しています。
短期間に連続して修正版が公開されているため、「9月末にNetScalerを更新済み」という確認だけでは今回の対策完了とは判断できません。
修正版は14.1-73.41、13.1-64.28以降
Citrixが案内している修正版は以下です。
| 製品 | 修正版 |
|---|---|
| NetScaler ADC / Gateway 14.1 | 14.1-73.41以降 |
| NetScaler ADC / Gateway 13.1 | 13.1-64.28以降 |
| NetScaler ADC 14.1-FIPS | 14.1-73.41 FIPS以降 |
| NetScaler ADC 13.1-FIPS / NDcPP | 13.1-37.282以降 |
Secure Private Access HybridでNetScalerインスタンスを利用している環境も影響対象です。
一方、Citrixが管理するクラウドサービスやCitrix-managed Adaptive Authenticationについては、Cloud Software Group側で必要なアップデートを実施するとしています。
Global Deny Listによる緩和策も提供、ただし更新を優先
Citrixは修正版の提供と合わせ、既知の悪意ある通信を遮断するGlobal Deny List用のシグネチャも公開しています。
対象となるのは主に、直前の修正版を利用している以下の環境です。
- 14.1-73.37以上、14.1-73.41未満
- 13.1-64.23以上、13.1-64.28未満
NetScaler ConsoleでVirtual Patchingが有効になっているなど、利用には条件があります。
CitrixはGlobal Deny Listを緩和策として案内していますが、恒久対策として最新ビルドへのアップグレードを推奨しています。
RCEの可能性はCitrix公式では確認されていない
BleepingComputerは、NetScalerの管理者やセキュリティ研究者が今回の攻撃を調査する中で、リモートコード実行につながる可能性を調査していると報じています。
一方、2026年10月5日時点でCitrixが公式に公表しているCVE-2026-88779の影響はDoSです。
CitrixのCVSSベクトルでも機密性(VC)と完全性(VI)への影響は「None」、可用性(VA)は「High」と評価されています。
そのため、現時点でCVE-2026-88779を「RCE脆弱性」と断定することはできません。今後CitrixやCVEレコードの評価が変更された場合には、影響範囲を改めて確認する必要があります。
情報システム部門が確認したいポイント
NetScalerを利用している企業では、まずバージョンだけでなくSAML構成の有無を確認します。
SAML SPまたはSAML IdPとして使用している対象バージョンであれば、直前の9月27日公開版へ更新済みでも、14.1-73.41、13.1-64.28など今回の修正版へ更新します。
また、Citrixがすでに実悪用を確認し、CISAもKEVへ追加しているため、通常の定期パッチサイクルを待つより優先度を上げて対応する対象です。
対象機器がインターネットへ公開されている場合や、異常なサービス停止・再起動などが確認されている場合は、アップデートだけで完了とせず、ログやネットワーク通信などから侵害の有無も確認します。
出典
- Citrix NetScaler ADC and Citrix NetScaler Gateway Security Bulletin for CVE-2026-88779 – Citrix / Cloud Software Group
- Understanding and Addressing CVE-2026-88779 in Citrix NetScaler ADC and Citrix NetScaler Gateway – Citrix
- CVE-2026-88779 – CVE.org
- CVE-2026-88779 Detail – NVD
- Known Exploited Vulnerabilities Catalog – CISA
関連記事
 Microsoft内部分析サービス「Titan」に認証不備 約17.3兆行へ到達可能だったと研究者報告、MicrosoftはAPIを閉鎖
 ジェイコムのインターネットに大規模な障害(復旧:2026年9月23日)
 ロシア軍の攻撃でウクライナ キーウのデータセンター・通信設備が損傷 約10万世帯でインターネット障害
 読売・朝日など、偽ニュースサイト対策で「Originator Profile」実装進む 電子署名で発信元と改ざんを検証
 コニカミノルタ製複合機 bizhub 4020i / 4000i における複数の脆弱性
 D-Link DIR-825に重大なバッファオーバーフロー脆弱性(CVE-2025-7206)
 G7、量子時代に備えPQC移行を要請 「今収集・後で解読」リスク、日本政府も2035年までの移行目標
 中小企業のセキュリティ対策、7割が基本的な対策を実施も課題残る-IPA調査
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存

