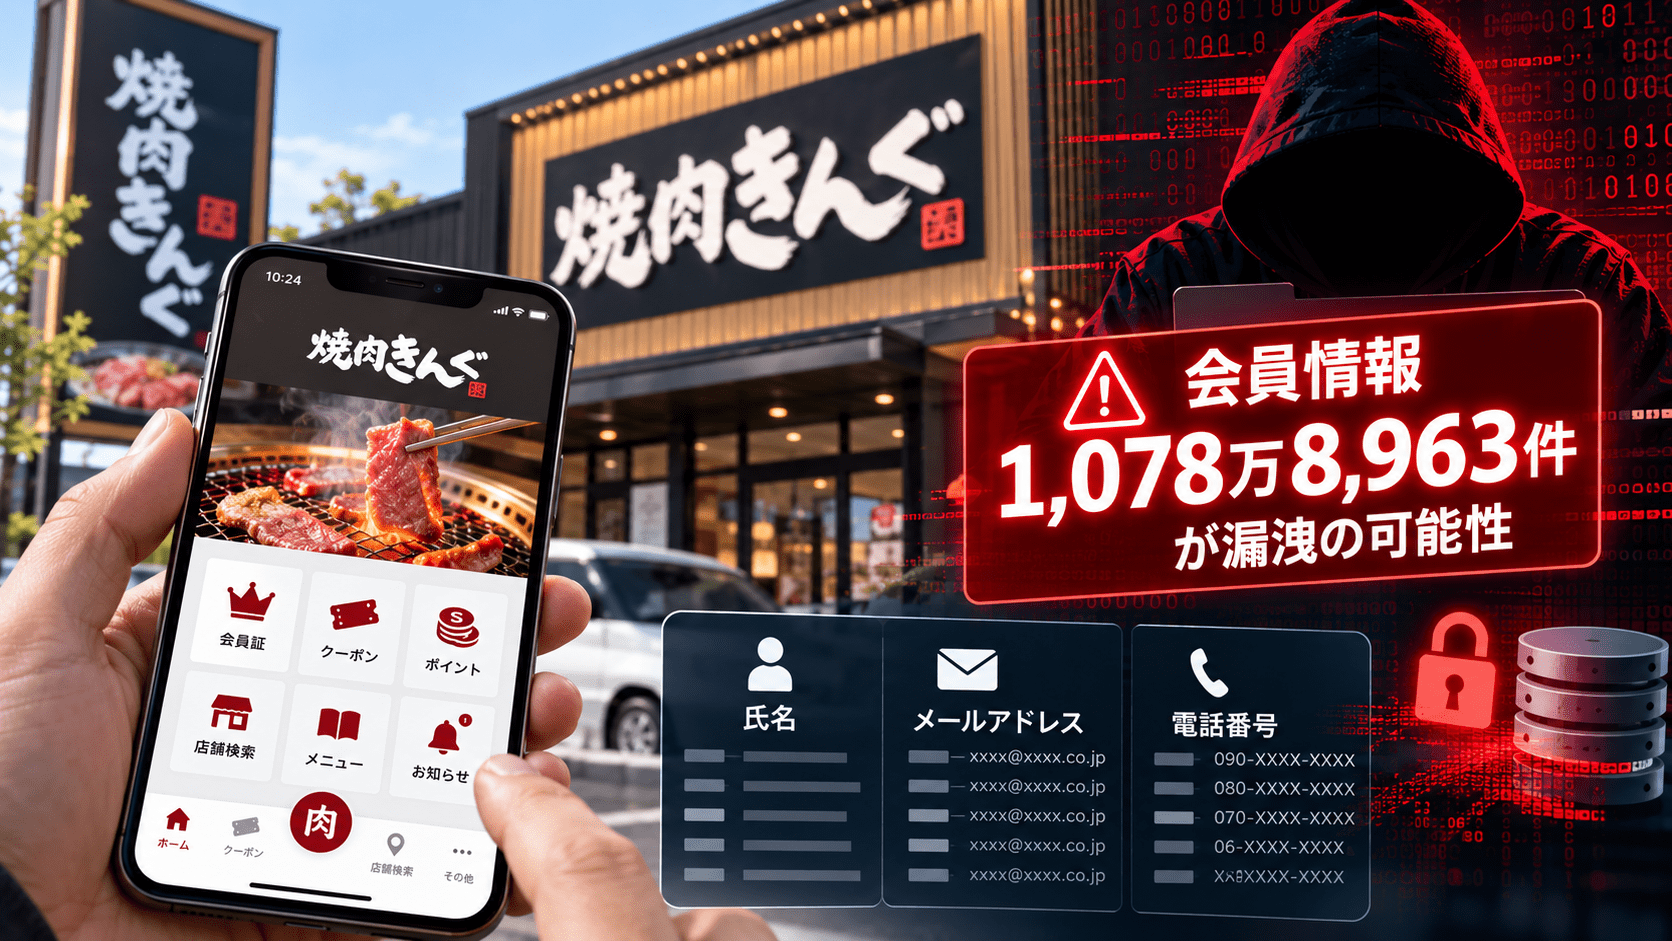
株式会社物語コーポレーションは2026年10月5日、「焼肉きんぐ」公式アプリの会員管理システムが第三者から不正アクセスを受け、1,078万8,963件の会員情報が漏洩したと公表しました。
漏洩した情報は、会員番号、氏名(アプリ登録名)、メールアドレス、電話番号です。
一方、ログインパスワード、生年月日、性別、郵便番号、保有ポイントを含む店舗利用履歴については漏洩していません。クレジットカードなどの決済情報も同社では保有していません。
10月5日時点で、漏洩した情報が不特定多数に公開された事実や、不正利用された事実は確認されていません。物語コーポレーションは原因と不正アクセスが可能になった経緯について調査を続けています。
焼肉きんぐ公式アプリ不正アクセスのサマリー
- 2026年10月2日、「焼肉きんぐ」公式アプリの会員管理システムで第三者による不正アクセスを確認しました。
- 通信遮断と防御措置を実施した後、10月3日に会員情報の漏洩を確認しました。
- アプリのユーザー登録数1,080万8,784件のうち、1,078万8,963件の情報が漏洩しました。
- 漏洩した情報は会員番号、氏名(アプリ登録名)、メールアドレス、電話番号です。
- ログインパスワード、生年月日、性別、郵便番号、保有ポイント、店舗利用履歴は漏洩していません。
- クレジットカードなどの決済情報は物語コーポレーションでは保有していません。
- 漏洩情報が不特定多数に公開された事実は10月5日時点で確認されていません。
- 漏洩情報の不正利用も確認されていません。
- 不正アクセスの具体的な侵入経路や原因は調査中です。
- 焼肉きんぐ公式アプリは防御措置を講じた上でサービス提供を継続しています。
- 物語コーポレーションが運営する他ブランドの公式アプリでは、情報漏洩は確認されていません。
- 個人情報保護委員会への報告や警察への被害届提出などの対応を進めています。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月5日 |
| 不正アクセス確認 | 2026年10月2日 |
| 情報漏洩確認 | 2026年10月3日 |
| 対象サービス | 焼肉きんぐ公式アプリ |
| ユーザー登録数 | 10,808,784件 |
| 漏洩件数 | 10,788,963件 |
| 漏洩情報 | 会員番号、氏名、メールアドレス、電話番号 |
| 漏洩していない情報 | パスワード、生年月日、性別、郵便番号、保有ポイント、店舗利用履歴 |
| 決済情報 | 同社では保有せず |
| 原因 | 調査中 |
| 不正利用 | 10月5日時点で確認されず |
1,080万8,784件の登録のうち1,078万8,963件が漏洩
物語コーポレーションによると、「焼肉きんぐ」公式アプリのユーザー登録数は1,080万8,784件です。
このうち漏洩したのは1,078万8,963件で、登録情報の大部分が対象となっています。
漏洩した情報は次の4項目です。
- 会員番号
- 氏名(アプリ登録名)
- メールアドレス
- 電話番号
今回の公表は「漏洩のおそれ」ではなく、第三者による不正アクセスを受けた後、会員情報が実際に漏洩したことを同社が確認したものです。
パスワード・生年月日・利用履歴は漏洩せず
今回の漏洩対象には、アプリのログインパスワードは含まれていません。
また、
- 生年月日
- 性別
- 郵便番号
- 保有ポイント
- 店舗利用履歴
も漏洩していないと物語コーポレーションは説明しています。
クレジットカードなどの決済情報についても、同社では保有していません。
10月2日に不正アクセス確認、翌3日に漏洩判明
物語コーポレーションは10月2日、「焼肉きんぐ」公式アプリの会員管理システムに対する第三者からの不正アクセスを確認しました。
確認後、通信遮断と防御措置を実施しています。
その後の調査で、10月3日に会員情報が漏洩したことを確認しました。
焼肉きんぐ公式アプリについては、外部からの不正アクセスに対する防御措置を講じたうえでサービス提供を継続しています。
また、物語コーポレーションが運営する他ブランドの公式アプリについても同様の防御措置を実施し、これらのアプリでは情報漏洩は確認されていません。
侵入経路や原因は調査中
10月5日時点では、第三者による不正アクセスであることまでは確認されていますが、具体的な侵入経路や、不正アクセスを可能にした原因は明らかにされていません。
物語コーポレーションは、開発会社や関係会社とともに詳細な調査を進めています。
同時に、セキュリティ対策と監視体制の強化を実施するとしています。
今回のようなWeb・アプリサービスへの不正アクセスでは、原因が脆弱性、認証情報、設定不備、委託先など複数の可能性に分かれるため、公式な調査結果が出る前に侵入経路を断定することはできません。
氏名・電話番号・メールアドレスを使ったフィッシングに注意
今回漏洩した情報には、氏名、メールアドレス、電話番号が含まれています。
物語コーポレーション自身も、漏洩情報がなりすましメールやフィッシング詐欺などに悪用されるおそれがあるとして注意を呼びかけています。
例えば、
- 「焼肉きんぐの情報漏洩対象者です」
- 「お詫びのクーポンを配布します」
- 「本人確認のため再ログインしてください」
- 「会員情報の再登録が必要です」
- 「保有ポイントの保護手続きをしてください」
などと案内し、偽サイトへ誘導する手口が考えられます。
氏名や電話番号を相手が把握していると、利用者が正規の連絡だと思い込みやすくなります。
こうした実在情報を利用して相手を信用させる攻撃は、ソーシャルエンジニアリングの一種です。
利用者が確認したい対策
今回、焼肉きんぐ公式アプリのパスワードは漏洩していません。
そのため、今回の事案だけを理由にパスワード漏洩を前提とした対応を取る必要はありません。
一方、漏洩した氏名・メールアドレス・電話番号を使った二次攻撃には注意が必要です。
メールやSMSのリンクを直接開かない
焼肉きんぐや物語コーポレーションを名乗る連絡であっても、メールやSMSに記載されたURLをそのまま開かず、公式アプリや公式サイトから確認します。
パスワードやクレジットカード情報を入力しない
物語コーポレーションは、今回の事案について利用者へパスワードやクレジットカード情報などを尋ねることはないとしています。
情報漏洩の確認、補償、ポイント付与などを理由に認証情報や決済情報を要求された場合は入力しないでください。
電話でも個人情報を追加で伝えない
電話番号と氏名が漏洩しているため、焼肉きんぐ関係者を装った電話にも注意が必要です。
氏名を言い当てられた場合でも正規の連絡とは限りません。
SMS認証コード、クレジットカード番号、暗証番号、他サービスのパスワードなどを求められた場合は回答せず、公式窓口から確認します。
焼肉きんぐ以外を名乗る詐欺にも注意
漏洩したメールアドレスや電話番号は、焼肉きんぐを装う詐欺だけでなく、宅配事業者、金融機関、通販サイト、通信事業者など別の組織を装う攻撃にも利用される可能性があります。
「相手が自分の氏名を知っている」というだけで、連絡元を信用しないことが必要です。
企業メールアドレスで登録していた場合は社内でも注意
焼肉きんぐ公式アプリへ個人のメールアドレスではなく、勤務先のメールアドレスを登録していた利用者がいる可能性もあります。
会社メールアドレスが漏洩しただけで、その企業のシステムやメールアカウントが侵害されたことを意味するわけではありません。
ただし、攻撃者が企業ドメインと氏名を組み合わせれば、
- 社内担当者を装う標的型メール
- IT管理者を装った認証確認
- 福利厚生や会食に関する案内
- パスワード再設定を装うフィッシング
などに利用できる可能性があります。
企業の情報システム部門では、従業員に対し「焼肉きんぐを装った連絡だけでなく、実在情報を含む不審メールにも注意する」よう周知する方法があります。
個人情報保護委員会・警察へ対応
物語コーポレーションは、個人情報保護委員会への報告や警察への被害届提出など、必要な対応を進めています。
今後は開発会社・関係会社と連携し、
- 原因調査
- セキュリティ対策強化
- 監視体制強化
を進める方針です。
利用者向けには公式アプリ専用コールセンターを設置しています。
- 電話番号:0120-795-775
- 受付時間:10時~18時(土日祝を含む)
出典
関連記事
 大阪公立大学、ランサムウェア攻撃で約500台のサーバー停止―バックアップの多くも暗号化、8日まで全授業休講
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性

