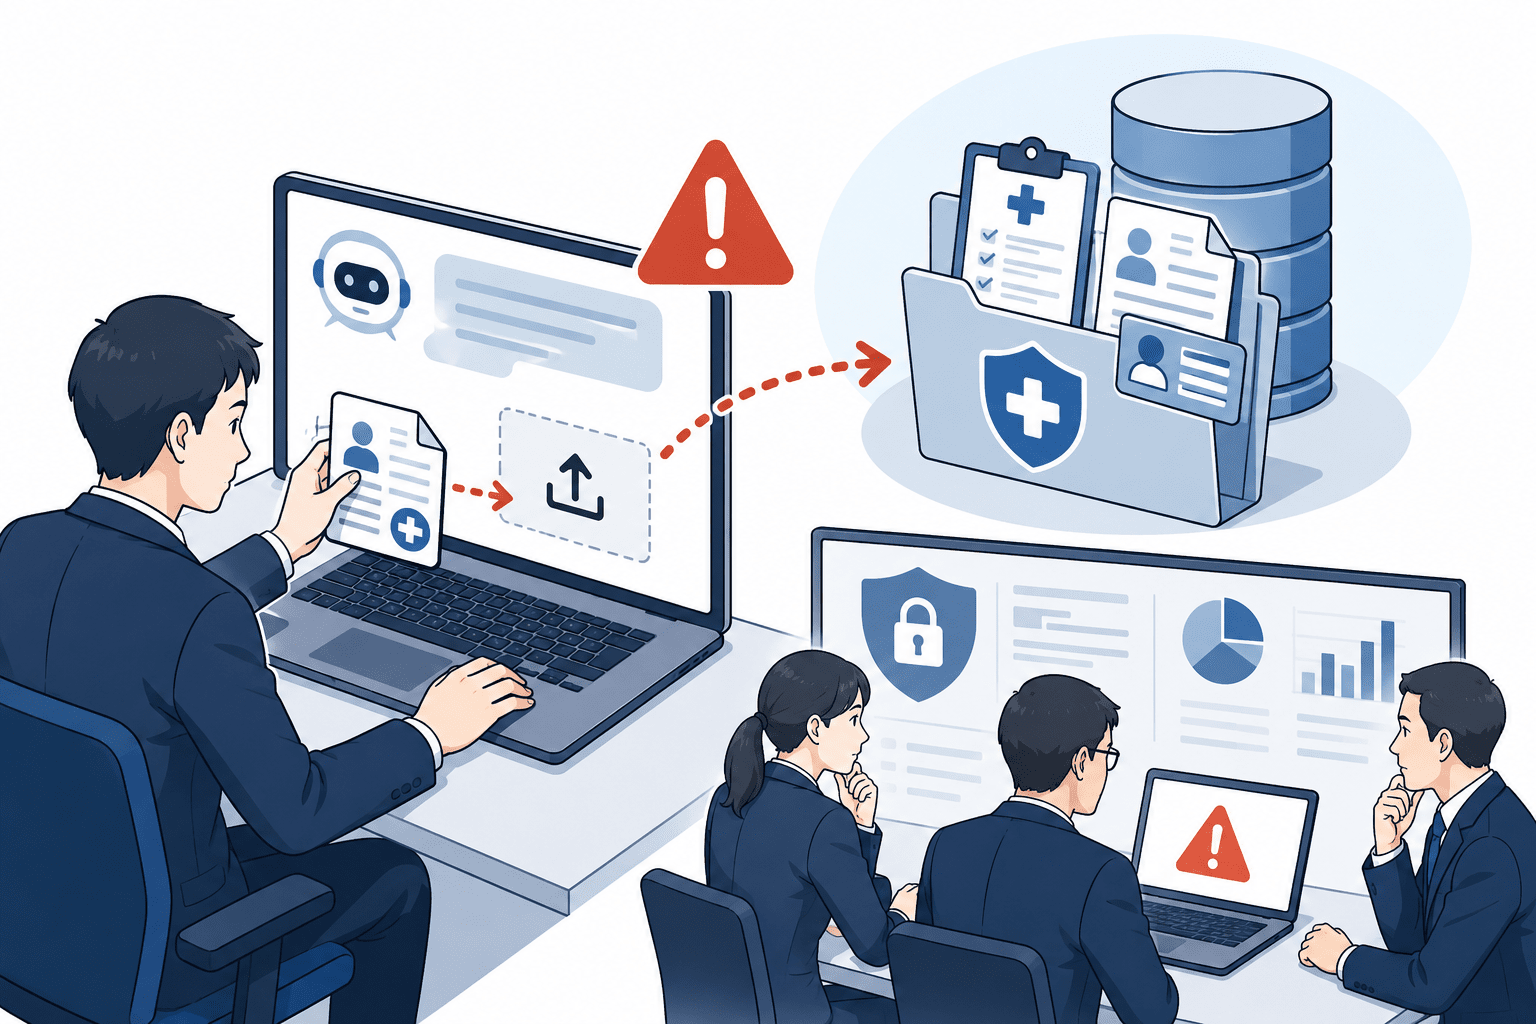
RIZAP株式会社の社員が、特定保健指導に関する顧客情報を個人で使用していた外部の生成AIサービスへ誤ってアップロードした事案で、複数の健康保険組合・共済組合が相次いで影響を公表しています。
RIZAPは2026年9月3日、対象データに氏名やメールアドレス、保険証記号番号などの個人情報に加え、高血圧症、糖尿病、脂質異常症などの疾患情報を含む要配慮個人情報が含まれていたと公表しました。
RIZAP自身は対象者の総数を明らかにしていませんが、特定保健指導を委託していた全国土木建築国民健康保険組合は、8月20日に外部生成AIサービスへ入力・参照されたデータを19,996名分と公表しています。このうち同組合分は1,167名分でした。
IHIグループ健康保険組合は210名、地方職員共済組合は726名を対象として公表しているほか、ユニチカ健康保険組合、日立健康保険組合など複数の委託元でも影響が明らかになっています。
一方、19,996名という数字は「情報流出が確認された人数」ではありません。RIZAPは生成AIサービス事業者以外の第三者に閲覧された可能性や、モデル学習に利用された可能性はないと説明しています。生成AIサービス事業者の役職員等が情報を閲覧可能な状態にあった可能性については、9月3日時点で確認中です。
RIZAP生成AI誤アップロード事案のサマリー
- RIZAPは2026年9月3日、社員が個人で使用していた外部生成AIサービスへ顧客情報を誤ってアップロードしたと公表しました。
- 事案は特定保健指導管理システムに関するデータ集計・抽出作業で発生しました。
- 全国土木建築国民健康保険組合の公表によると、2026年8月20日、19,996名分のデータがRIZAPで業務利用を許可されていない外部生成AIサービスに入力・参照されました。
- 19,996名は外部生成AIに入力・参照されたデータの対象者数であり、第三者への情報流出が確認された人数ではありません。
- 全国土木建築国民健康保険組合は、このうち同組合分を1,167名と公表しています。
- IHIグループ健康保険組合は210名、地方職員共済組合は726名を漏えいのおそれがある対象者として公表しています。
- IHI健保の公表では、利用された生成AIサービス事業者はOpenAIとされています。RIZAP自身はサービス名を公表していません。
- 対象データには保険証記号番号、メールアドレス、氏名、生年月日、性別、一部の住所・電話番号が含まれていました。
- 要配慮個人情報として、特定保健指導の支援形態や、高血圧症、糖尿病、脂質異常症に関する疾患情報が含まれていました。
- RIZAPは、生成AIサービス事業者以外の第三者に閲覧された可能性と、生成AIの学習に利用された可能性はないと説明しています。
- 一方、生成AIサービス事業者の役職員等が情報を閲覧可能な状態にあった可能性は、RIZAPの9月3日付公表時点で確認中です。
- RIZAPは個人情報保護委員会への報告を完了し、未許可生成AIの業務利用禁止の再周知、アクセス権限・利用環境の見直し、AIマネジメントシステム(AIMS)の導入検討などを進めています。
| 項目 | 内容 |
|---|---|
| 発生日・確認日 | 2026年8月20日と委託元が公表 |
| RIZAP公表日 | 2026年9月3日 |
| 対象組織 | RIZAP株式会社 健康経営・保険者事業部 |
| インシデント | 個人で使用していた外部生成AIサービスへの顧客情報の誤アップロード |
| 対象データ全体 | 19,996名分と全国土木建築国民健康保険組合が公表 |
| 対象期間 | 2026年1月1日~8月19日に特定保健指導管理システムへ登録された対象者データの一部 |
| 個人情報 | 保険証記号番号、メールアドレス、氏名、生年月日、性別、住所(一部)、電話番号(一部) |
| 要配慮個人情報 | 特定保健指導の支援形態、疾患情報 |
| 疾患情報 | 高血圧症、糖尿病、脂質異常症のいずれか、または複数 |
| 生成AIサービス | IHI健保の公表ではOpenAI。RIZAPはサービス名を未公表 |
| モデル学習 | 利用された可能性はないとRIZAPが説明 |
| 一般の第三者による閲覧 | 生成AI事業者以外の第三者に閲覧された可能性はないとRIZAPが説明 |
| 生成AI事業者側の閲覧 | 役職員等が閲覧可能な状態にあった可能性は確認中 |
| 発覚経緯 | 作業したRIZAP従業員の自己申告と委託元が公表 |
| 個人情報保護委員会への報告 | 完了 |
| 対象者への連絡 | データ提供元と調整し順次実施 |
影響を公表した健康保険組合・共済組合
本件はIHIグループ健康保険組合だけの事案ではありません。RIZAPが特定保健指導を受託していた複数の健康保険組合・共済組合が、加入者情報への影響を公表しています。
2026年9月6日時点で、セキュリティ対策Labが公式サイト上で確認した主な公表先は以下の通りです。
| 組織 | 公表日 | 公表された対象人数 | 主な公表内容 |
|---|---|---|---|
| Works Human Intelligence健康保険組合 | 8月28日 | 公表なし | RIZAPの委託業務で個人情報漏えいの可能性がある事案を公表 |
| IHIグループ健康保険組合 | 9月2日 | 210名 | 2024・2025・2026年度のRIZAP特定保健指導利用者が対象 |
| 日立健康保険組合 | 9月3日 | 公表なし | 再発防止策の実効性を確認するまでRIZAPの特定保健指導の新規受付を停止 |
| 日本触媒健康保険組合 | 9月3日 | 公表なし | RIZAPで個人情報漏えいの可能性がある事案を公表 |
| 関西テレビ放送健康保険組合 | 9月3日 | 公表なし | 未許可の外部生成AIサービスへの入力を公表 |
| 群馬県市町村職員共済組合 | 9月3日 | 公表なし | RIZAPの外部生成AIサービスへの情報誤送信について告知 |
| 地方職員共済組合 | 9月4日 | 726名 | 14支部が対象、対象者へ9月4日にメールで連絡 |
| ユニチカ健康保険組合 | 9月4日 | 確認できず | RIZAPへ委託した特定保健指導に関する事案を公表 |
| 石油製品販売健康保険組合 | 9月4日 | 公表なし | 加入者情報の一部に漏えいのおそれがあると公表 |
| 全国土木建築国民健康保険組合 | 公表確認 | 1,167名 | 全体では19,996名分が外部生成AIに入力・参照されたと公表 |
この一覧は、各組織が個別に公表した対象人数を単純に合算するためのものではありません。
全国土木建築国民健康保険組合が公表した19,996名分は、本件で生成AIへ入力・参照されたデータ全体として示された数字です。IHI健保の210名、地方職員共済組合の726名、全国土木建築国保の1,167名などは、その中に含まれる委託元別の対象者とみられるため、19,996名へ加算すると二重計上になる可能性があります。
また、各委託元が公表していない人数について推測で補うことはできません。
全国土木建築国保が「19,996名分」と公表、RIZAP公式には総数なし
既存のRIZAP事案の記事では、IHIグループ健康保険組合が公表した210名が具体的な対象人数として確認されていました。
その後、全国土木建築国民健康保険組合の公式発表から、本件の対象規模がさらに大きいことが判明しました。
同組合によると、2026年8月20日、RIZAP特定保健指導運営事務局でのデータ抽出業務において、個人情報を含む19,996名分のデータが、RIZAPが業務利用を許可していない外部生成AIサービスに入力・参照されました。このうち全国土木建築国保の加入者は1,167名でした。
RIZAPの9月3日付公式発表には総対象人数の記載がありません。そのため、本記事では「RIZAPが19,996名と公表した」とはせず、全国土木建築国民健康保険組合が公表した対象データ全体の人数として扱います。
また、19,996名は「漏えいが確認された人数」ではありません。外部生成AIサービスへの入力・参照が確認されたデータの対象者数です。
8月20日に発生、従業員の自己申告で判明
RIZAPの公式発表では発生日を明記していませんが、全国土木建築国民健康保険組合と地方職員共済組合は、2026年8月20日に事案が発生・判明したと説明しています。
データ抽出・集計作業を行っていたRIZAPの従業員が、個人情報を含むデータを、同社が業務利用を許可していない外部生成AIサービスに入力・参照させました。
全国土木建築国保とIHI健保によると、作業を行った従業員自身が情報の送信に気付き、自己申告したことで事案が確認されました。
RIZAPは発見直後、当該チャット履歴を削除し、学習データの利用停止設定を実施しました。全国土木建築国保の公表では、生成AIサービス事業者に対する保管データの削除依頼も実施し、削除を完了しています。
個人情報保護委員会への報告については、全国土木建築国保が8月21日に完了したと説明しており、RIZAPも9月3日の公式発表で報告済みであることを明らかにしています。
IHI健保は210名、地方職員共済は726名を公表
IHIグループ健康保険組合は9月2日、2024・2025・2026年度にRIZAPの特定保健指導を利用した210名が、漏えいのおそれがある対象者だと公表しました。
IHI健保は8月24日にRIZAPから報告を受けたとしており、9月4日から対象者へ順次個別メールを送るとしています。
セキュリティ対策Labでは、IHI健保が公表した210名分の内容について個別記事でも整理しています。
関連記事:IHIグループ健保、RIZAP委託業務が210名分の個人情報を生成AIに参照 OpenAI「モデル学習には未利用」、第三者漏えいは未確認
地方職員共済組合は9月4日、対象者を726名と公表しました。対象は岩手県、秋田県、山形県、福島県、栃木県、神奈川県、福井県、三重県、大阪府、鳥取県、山口県、香川県、愛媛県、鹿児島県の14支部です。
地方職員共済組合は、漏えいの可能性がある対象者へ9月4日午前10時に電子メールで連絡したとしています。
なお、RIZAPは対象データを「2026年1月1日から8月19日までに特定保健指導管理システムへ登録された対象者データの一部」と説明しています。一方、IHI健保は「2024・2025・2026年度にRIZAPの特定保健指導を利用した210名」としています。
「システムへの登録期間」と「特定保健指導を利用した年度」で定義が異なるため、両者を矛盾する情報として扱うことはできません。
ユニチカ健保など委託元の公表が相次ぐ
ユニチカ健康保険組合も9月4日付で、RIZAPへ委託していた特定保健指導に関する個人情報の取り扱い事案を公表しています。
ユニチカ健保の公式PDFは公表を確認できるものの、本稿作成時点ではサイト側の応答により本文を直接取得できなかったため、対象人数については記載していません。
このほか、Works Human Intelligence健康保険組合、日本触媒健康保険組合、石油製品販売健康保険組合、関西テレビ放送健康保険組合なども、RIZAPへ委託していた特定保健指導に関連する個人情報漏えいのおそれや、未許可の外部生成AIへの入力について公表しています。
日立健康保険組合は9月3日、実効性のある再発防止策を確認できるまで、RIZAPによる特定保健指導の新規受付を停止すると発表しました。
本件はRIZAP社内だけで完結する情報管理事故ではなく、特定保健指導を委託していた複数の保険者へ説明・通知・委託先管理の対応が波及する事案となっています。
保険証記号番号、氏名、疾患情報などを外部生成AIへ入力
RIZAPが公表した対象データには、次の個人情報が含まれていました。
- 保険証記号番号
- メールアドレス
- 氏名
- 生年月日
- 性別
- 住所(一部の対象者)
- 電話番号(一部の対象者)
さらに、要配慮個人情報として、特定保健指導の支援形態と疾患情報が含まれています。
支援形態は「積極的支援」「動機付け支援」「重症化予防」のいずれかです。疾患情報については、高血圧症、糖尿病、脂質異常症のいずれか、または複数に該当する対象者の情報が含まれていました。
地方職員共済組合は、クレジットカード情報、口座情報、ログインパスワードなどの認証情報は含まれていないと説明しています。
氏名やメールアドレスだけではなく、疾病や健康状態に関係する情報が含まれているため、委託元側でも通常の連絡先情報の漏えいとは分けて影響を評価する必要があります。
IHI健保の公表では生成AI事業者はOpenAI
RIZAPは公式発表で、利用されたサービスを「外部の生成AIサービス」とし、サービス名や事業者名を明記していません。
一方、IHIグループ健康保険組合は、RIZAPがOpenAIへ保管データの削除や学習機能の停止を依頼したと公表しています。
IHI健保によると、9月1日にOpenAIから「当該データはモデルの学習に利用されていない」との回答を得ました。
このため、本件でOpenAIが利用されていたことはIHI健保の公式発表から確認できますが、具体的な製品名、契約プラン、アカウント種別などは公表されていません。
「ChatGPTへ19,996名分を登録した」といった、公式発表を超えるサービス名・利用形態の断定は避ける必要があります。
モデル学習には利用されず、一般の第三者閲覧も否定
RIZAPは生成AIサービス事業者へ照会した結果、アップロードした顧客情報について、生成AIサービス事業者以外の第三者に閲覧された可能性はなく、生成AIの学習に利用された可能性もないと説明しています。
RIZAPによると、生成AI事業者からは、個人を特定できる情報が含まれるファイルは、会話データの学習利用を許可したアカウントであっても自動システムによるモデルのトレーニングには使用されないこと、アップロード後24時間以内に削除されたファイルもモデルのトレーニングに使用されないとの回答を得ました。
RIZAPは本件のデータを24時間以内に削除しており、モデル学習に利用された可能性はないと判断しています。
全国土木建築国保も、第三者が生成AIサービスを通じて情報を閲覧・利用した事実はないと説明しています。
「学習されていない」と「情報漏えいの懸念が解消」は同じではない
本件では、モデル学習の有無と、生成AIサービス事業者側でのデータアクセス可能性を分けて確認する必要があります。
RIZAPは9月3日の公式発表で、生成AIサービスを運営する事業者の役職員等が顧客情報を閲覧可能な状態にあった可能性については、引き続き確認中としています。
地方職員共済組合も、AIサービス提供事業者による閲覧・アクセスの有無について回答待ちの段階だと説明しています。
したがって、現時点で確認できるのは、
- 生成AIモデルの学習に利用された可能性はない
- 生成AIサービス事業者以外の第三者による閲覧可能性はないとRIZAPが確認
- 生成AIサービス事業者側の役職員等による閲覧可能性は確認中
という状態です。
「モデル学習に使われなかった」ことだけを根拠に、「情報漏えいは一切なかった」と断定することは適切ではありません。
個人利用の未許可AI、いわゆる「シャドーAI」のリスクが顕在化
RIZAPは、社員が個人で使用していた外部生成AIサービスへデータをアップロードしたと説明しています。
全国土木建築国保と地方職員共済組合の公表では、このサービスはRIZAPが業務利用を許可していない外部生成AIサービスだったとされています。全国土木建築国保は、法人契約をしていないサービスだったことも明記しています。
企業が把握・承認していないAIサービスを従業員が業務で使用する行為は、一般に「シャドーAI」と呼ばれます。
今回の事案では、単なる文章作成ではなく、約2万人分と公表された個人情報・要配慮個人情報を含むデータが外部サービスへ送信されました。生成AI利用ルールを設けるだけでなく、実際に未許可サービスへのデータ送信を抑止・検知できるかが問われています。
セキュリティ対策Labでは、生成AIの情報漏えいやシャドーAIを含む企業のリスクについて、以下の記事でも整理しています。
関連記事:AIセキュリティとは?生成AI・AIシステムのリスクと企業のセキュリティ対策を解説
RIZAPは未許可AIの利用禁止を再周知、AIMS導入も検討
RIZAPは再発防止策として、人的、技術的、組織的な対策を公表しています。
人的措置では、社内で許諾されていない生成AIサービスの業務利用禁止を改めて全社へ周知し、個人情報保護と生成AIの適切な利用に関する教育を実施するとしています。
技術面では、アクセス権限や利用環境を点検・見直し、未許可の外部サービス利用や不正なデータ持ち出しによる漏えいを防ぐ管理体制を整備します。
組織面では、既存のISMSに加えてAIマネジメントシステム(AIMS)の導入を検討するとしています。
注目されるのは、「未許可生成AIの利用禁止を改めて周知する」としている点です。禁止ルールを設けるだけで事故を防げるとは限らず、データ分類、アクセス制御、外部サービスの利用制御、ログ監視など、技術的な統制と組み合わせる必要があります。
委託元にも問われる生成AI利用の管理・監督
今回の事案は、生成AIを実際に利用したRIZAPだけでなく、特定保健指導を委託していた健康保険組合や共済組合の委託先管理にも影響しています。
日立健康保険組合はRIZAPの新規受付を一時停止し、IHI健保は委託先の情報管理体制と業務手順を見直すとしています。地方職員共済組合も、RIZAPに対する管理監督を強化する方針です。
個人情報を外部委託する組織では、委託契約で秘密保持や安全管理措置を定めるだけではなく、生成AIを含む外部クラウドサービスへのデータ入力をどこまで許可するかを明文化する必要があります。
特に、健康情報のような要配慮個人情報を扱う業務では、委託先がどの生成AIを利用できるか、個人アカウントの利用を認めるか、ファイルアップロードを技術的に制御しているか、利用ログを監査できるかまで確認対象にすることが求められます。
情報システム・個人情報保護担当への示唆
RIZAPの事案で確認すべきなのは、「生成AIの利用を禁止していたか」だけではありません。
未許可の生成AIへデータを送信できる状態が残っていれば、規程違反や誤操作が発生した時点で外部へのデータ転送が成立します。特に大量のCSVや表計算ファイルを扱う業務では、一度のアップロードで多数の顧客情報が外部へ送信される可能性があります。
情報システム部門では、許可する生成AIサービスとアカウントを明確化し、未許可サービスへのアクセス制御、DLP、CASB・SSE、ブラウザ制御、端末ログなどを組み合わせて、機密情報や個人情報のアップロードを抑止・検知する仕組みを検討する必要があります。
個人情報保護担当や委託元では、委託先の生成AI利用ポリシーだけでなく、実際の技術的制御や監査方法まで確認することが重要です。契約時にAI利用を想定していなかった場合は、再委託、外部クラウド利用、生成AIへの入力、モデル学習、データ保持、インシデント時の通知期限などを契約・チェックリストへ追加することも検討すべきです。
また、事故発生後には「モデル学習に利用されたか」「一般ユーザーから参照できるか」だけで調査を終えず、サービス事業者やその委託先がデータへアクセスできた可能性、保存期間、削除完了状況まで確認する必要があります。
今回の事案では委託元による公表が継続しているため、今後も新たな対象組織や人数、生成AIサービス事業者側の閲覧可否に関する続報が確認される可能性があります。本記事では公式発表を基に影響先を随時更新します。
出典
- 当社における外部生成AIサービスへのお客様情報の誤ったアップロードに関するお詫びとお知らせ – RIZAP株式会社
- 特定保健指導委託業者における個人情報の不適切な取扱いに関するご報告とお詫び – 全国土木建築国民健康保険組合
- 特定保健指導業務の委託先における生成AI利用に関する事案発生について – IHIグループ健康保険組合
- 委託先における個人情報漏えいの可能性のある事案の発生について – 地方職員共済組合
- RIZAP委託業務に関するお知らせ – ユニチカ健康保険組合
- 委託先における外部生成AIサービスへの個人情報の誤ったアップロードについて – 日立健康保険組合
- 委託業務における個人情報漏えいの可能性がある事案について – Works Human Intelligence健康保険組合
- 特定保健指導実施機関における個人情報漏洩の可能性がある事案について – 日本触媒健康保険組合
- 特定保健指導に関する個人情報漏えいのおそれについて – 石油製品販売健康保険組合
- 委託先における個人情報の取扱事案について – 関西テレビ放送健康保険組合
- RIZAP株式会社における外部生成AIサービスへのお客様情報誤送信に関するお知らせ – 群馬県市町村職員共済組合
- IHIグループ健保、RIZAP委託業務が210名分の個人情報を生成AIに参照 – セキュリティ対策Lab
- AIセキュリティとは?生成AI・AIシステムのリスクと企業のセキュリティ対策を解説 – セキュリティ対策Lab
関連記事
 サウジアラビア、イラク発フーシ派のドローン攻撃で原油パイプライン停止-ホルムズ代替ルート直撃で日本にも影響
 東京経済大学、不正アクセスと迷惑メール送信の事案を発表
 ホテル運営のGHP、クラブチャペルホテルズ 公式サイトへの不正アクセスで顧客情報流出の恐れ 予約システムのデータベースが閲覧された可能性
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表