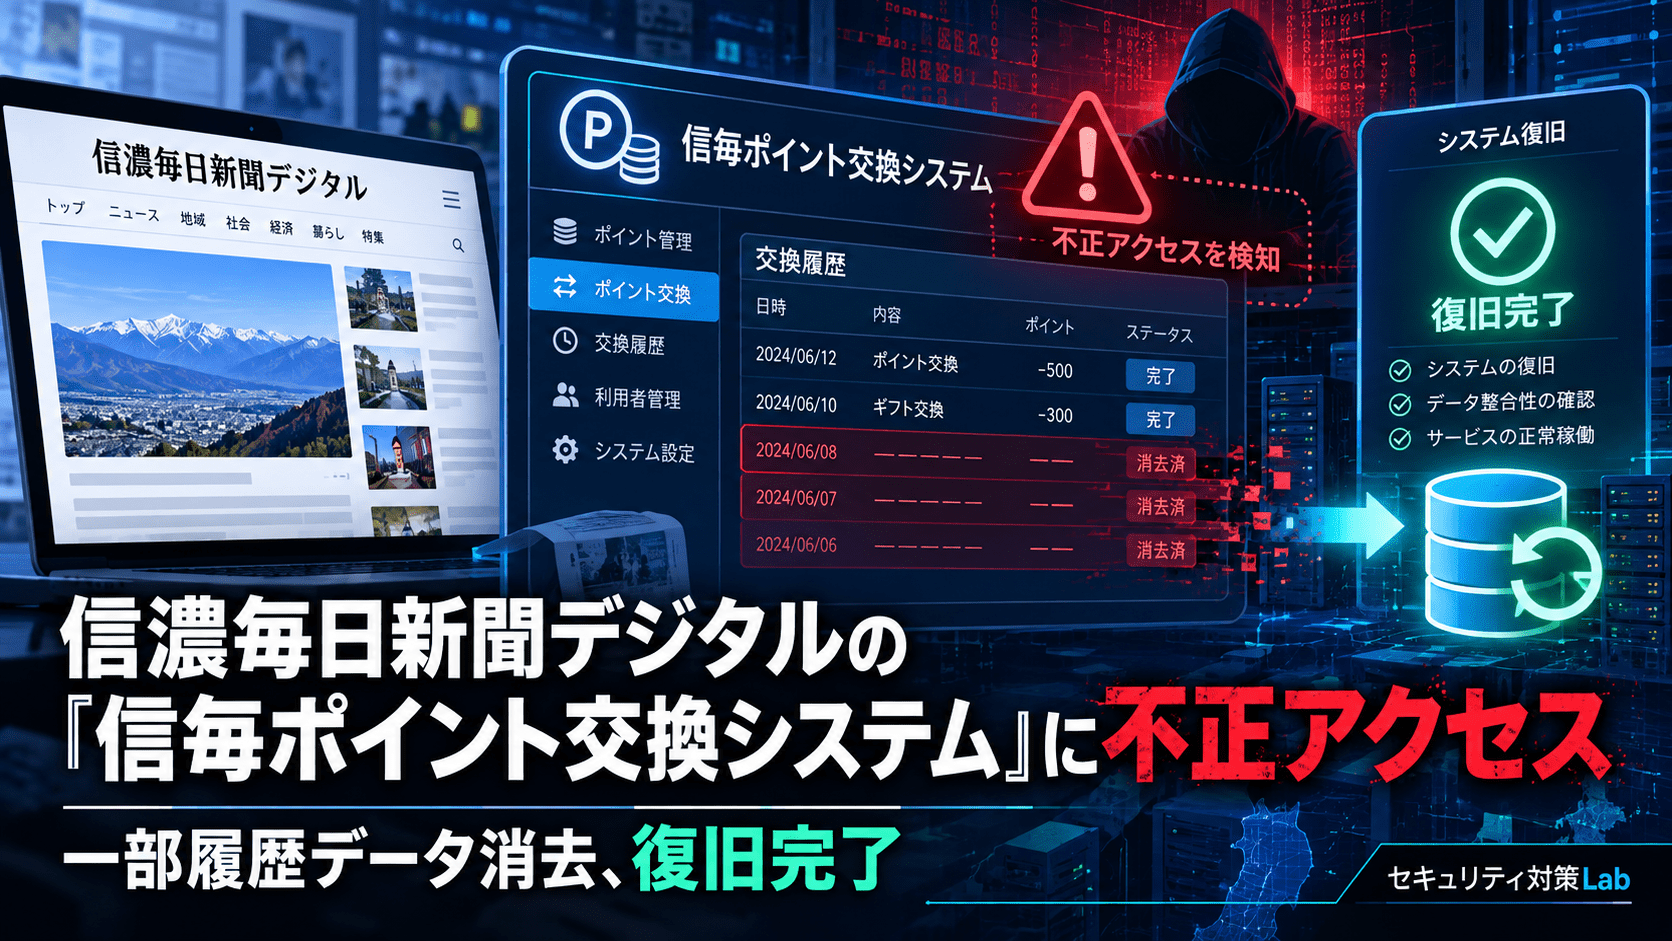
信濃毎日新聞社は2026年9月28日、「信濃毎日新聞デジタル」の信毎ポイント交換システムに外部から不正アクセスがあり、一時的に一部の履歴データが消去されたと公表しました。
同社は9月7日に不正アクセスを把握しました。対象システムには直ちに修正措置を講じ、消去されたデータの復旧も完了しています。
9月28日時点の調査では、個人情報の外部漏えいは確認されていません。また、利用者が保有する信毎ポイント数への影響もないとしています。
一方、不正アクセスの具体的な侵入経路、攻撃者、消去された履歴データの種類や件数などは公表されていません。信濃毎日新聞社は警察へ相談し、捜査に協力しています。
信毎ポイント交換システム不正アクセスのサマリー
確認できている内容:
- 信濃毎日新聞社は2026年9月28日、信毎ポイント交換システムへの不正アクセスを公表しました。
- 不正アクセスが判明したのは9月7日です。
- 不正アクセスに伴い、一時的に一部の履歴データが消去される事象が発生しました。
- 対象システムには修正措置を実施済みです。
- 消去されたデータの復旧は完了しています。
- 利用者が保有する信毎ポイント数への影響はありません。
- 9月28日時点で個人情報の外部漏えいは確認されていません。
- 信濃毎日新聞社は警察へ相談し、捜査に協力しています。
現時点で公表されていない内容:
- 不正アクセスが実際に始まった日時
- 侵入経路
- 悪用された脆弱性や認証情報
- 攻撃者や攻撃グループ
- 消去された履歴データの具体的な種類
- 消去されたデータの件数
- 不正アクセスを受けたアカウントや利用者数
- 個人情報へ第三者がアクセスした痕跡の有無など、調査の詳細
- 修正措置の具体的な内容
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月28日 |
| 対象組織 | 信濃毎日新聞社 |
| 対象サービス | 信濃毎日新聞デジタル |
| 対象システム | 信毎ポイント交換システム |
| 不正アクセス判明日 | 2026年9月7日 |
| 確認された影響 | 一部の履歴データが一時的に消去 |
| データ復旧 | 完了 |
| 保有ポイント数 | 影響なし |
| 個人情報の外部漏えい | 9月28日時点で確認されず |
| 侵入経路 | 公表されていません |
| 攻撃者 | 公表されていません |
| 対応 | システム修正、データ復旧、警察へ相談 |
9月7日に不正アクセスを把握、一部履歴データが消去
信濃毎日新聞社によると、2026年9月7日、信毎ポイント交換システムに外部から不正アクセスがあることが判明しました。
この事象に伴い、システム内の一部履歴データが一時的に消去されています。
公表文では、9月7日は「不正アクセスがあることが分かった日」とされています。
そのため、第三者が最初にシステムへ侵入した日時や、不正アクセスが継続していた期間は確認できません。
また、消去された履歴データについても、
- ポイント獲得履歴
- ポイント利用履歴
- 商品交換履歴
- その他のシステム履歴
のどれに該当するのかは明らかにされていません。
「履歴データが消去された」という事実以上に、具体的な内容を推測することはできません。
データは復旧、利用者の保有ポイント数に影響なし
信濃毎日新聞社は、不正アクセスを受けたシステムへ直ちに修正措置を実施しました。
消去されたデータについても復旧が完了しています。
また、利用者が保有する信毎ポイント数には影響がないとしています。
信濃毎日新聞社の公式案内によると、信毎ポイントは「信濃毎日新聞デジタル」へログインすることで獲得できるポイント制度です。
会員種別によって、
- 会員記事の追加閲覧
- 商品との交換
などに利用できます。
ポイントの有効期限は2年です。
今回の不正アクセスではポイント交換システムの一部履歴データに影響が出ましたが、利用者のポイント残高そのものについては影響がないことが確認されています。
個人情報の外部漏えいは確認されず
9月28日時点の調査では、個人情報の外部漏えいは確認されていません。
ここでは、
「個人情報漏えいが確認された」
のではなく、
「現時点で個人情報の外部漏えいは確認されていない」
という状態です。
一方、不正アクセス自体と履歴データの消去は確認されています。
そのため今回の事案は、情報セキュリティの観点では、少なくともデータの完全性に影響が発生したインシデントと整理できます。
外部への情報持ち出しが確認されていなくても、第三者によるデータ削除や変更が発生した場合、システムの正確性や継続性に影響します。
「漏えいなし」と「侵害なし」は同じではない
今回、信濃毎日新聞社は個人情報の外部漏えいを確認していないとしています。
ただし、対象システムへの不正アクセスは確認され、一部履歴データが消去されています。
そのため、
- 不正アクセスはなかった
- システムへの影響はなかった
- サイバーインシデントではなかった
という意味ではありません。
企業のインシデント公表を見る際には、
- 機密性:情報を外部から閲覧・取得されたか
- 完全性:データを変更・削除されたか
- 可用性:サービスやデータが利用できなくなったか
を分けて確認する必要があります。
今回公表されている範囲では、一部履歴データの消去という完全性への影響が確認され、データ復旧も実施されています。
侵入経路や攻撃者は未公表
9月28日の公表では、第三者がどのような方法で信毎ポイント交換システムへアクセスしたかは明らかにされていません。
そのため、
- Webアプリケーションの脆弱性
- 管理者アカウントの認証情報窃取
- パスワード攻撃
- 委託先経由の侵害
- クラウド設定不備
- APIの悪用
など、具体的な侵入経路を推測することはできません。
攻撃者や攻撃グループについての情報も公表されていません。
ランサムウェアや金銭要求についても記載がないため、今回の事案をランサムウェア攻撃と表現する根拠はありません。
警察に相談、捜査へ協力
信濃毎日新聞社は本件について警察へ相談し、捜査に全面的に協力しているとしています。
公表資料では、相談した警察組織や届出の具体的な内容は示されていません。
また、個人情報保護委員会への報告については9月28日の公表文に記載がありません。
個人情報の漏えいが確認されていないため、現時点で個人情報保護委員会への報告状況を推測することはできません。
不正アクセスの公表は判明から21日後
信濃毎日新聞社が不正アクセスを把握したのは9月7日、公表したのは9月28日です。
判明から公表まで21日間あります。
ただし、公式発表では、この期間にどのような調査を行ったのか、公表まで21日を要した理由は説明されていません。
確認できるのは、公表時点までに、
- システムの修正
- データ復旧
- 個人情報外部漏えいの有無の調査
- 警察への相談
が行われていることです。
公表時点では復旧まで完了した状態となっています。
9月7日は信毎ポイントを使うキャンペーンも実施中
不正アクセスが判明した9月7日、信濃毎日新聞デジタルでは長野県150周年記念のクイズキャンペーンを実施していました。
全問正解者へ信毎ポイントを付与し、デジタル併読会員やデジタル単独会員はポイントを金券などの商品へ交換できるキャンペーンです。
ただし、このキャンペーンと今回の不正アクセスに関係があるとする公式情報はありません。
同じ日にポイント関連サービスが利用されていた事実は確認できますが、不正アクセスの契機や攻撃経路として関連付けることはできません。
ポイント・会員サービスで確認したい復旧手順
今回の事案では、履歴データの一部が消去されたものの、復旧に成功し、保有ポイント数への影響はありませんでした。
ポイントや会員サービスを運営する企業では、不正アクセス対策だけでなく、データが変更・削除された場合に正しい状態へ戻せるかが運用上の課題になります。
確認したい項目は次のとおりです。
- ポイント残高と利用履歴を別のデータやログから照合できるか
- データ削除・変更を検知する監査ログを保持しているか
- 管理者によるポイント調整操作を追跡できるか
- データベースのバックアップを複数世代保持しているか
- バックアップ自体を本番環境から変更・削除できない構成にしているか
- 復旧後に残高や履歴の整合性を検証する手順があるか
- 管理画面やAPIのアクセス権限を必要最小限にしているか
- 大量削除や通常と異なる管理操作を検知できるか
- インシデント発生時に対象アカウントやデータ範囲を特定できるログがあるか
ポイント残高は利用者にとって資産的な価値を持つため、「システムが復旧した」だけでなく、復旧前後で残高や利用履歴に不整合がないことを確認できる設計が必要です。
情報システム部門への示唆
今回の公表で確認された直接的な影響は、一部履歴データの消去です。
企業では情報漏えいの有無が最初に注目されやすい一方、データを削除・改ざんされる完全性への攻撃も業務へ直接影響します。
特に会員、ポイント、決済、受発注など履歴の正確性が必要なシステムでは、
- 誰がデータを変更したか
- 変更前の状態を復元できるか
- 復旧後のデータが正しいと検証できるか
を事前に設計しておく必要があります。
今回の信濃毎日新聞デジタルではデータ復旧が完了し、ポイント数への影響もないと公表されています。
続報がある場合は、侵入経路、消去された履歴の範囲、個人情報へのアクセス状況、再発防止策の具体的な内容が確認ポイントになります。
出典
関連記事
 トラストバンクの自治体向け電子申請システム LoGoフォームに不正アクセス-個人情報漏洩の可能性
 「ファンくる」に不正ログイン、一部会員の個人情報漏えいを確認 リスト型攻撃とみられシステムを一時停止
 ハンズ ホールディングス、6月のランサムウェアによるサイバー攻撃により従業員等の個人情報漏えいの恐れ、マイナンバーは「閲覧のおそれ」
 ApplyNow 不正アクセス まとめ―吉野家4,998件・はなまる368件、所沢市1,701件などに影響
 東洋紡せんいのメールアカウントに不正アクセス-社内外へ約1,500件のフィッシングメール送信
 中央アジア政府機関狙う「SilkParasite」、7種のRATをサイバー攻撃に使用 Bitdefenderは中国系ハッカー グループとの関連を中程度の確度で評価
 FortiOSの修正済み 脆弱性 CVE-2025-25249がサイバー攻撃に悪用、PivotC2を展開 CISA KEVに追加
 スペイン・ポルトガルの電力が復旧
 九州電力送配電、個人情報 入り外部記憶媒体紛失 の最終報告-対象は最大1,354万件に拡大