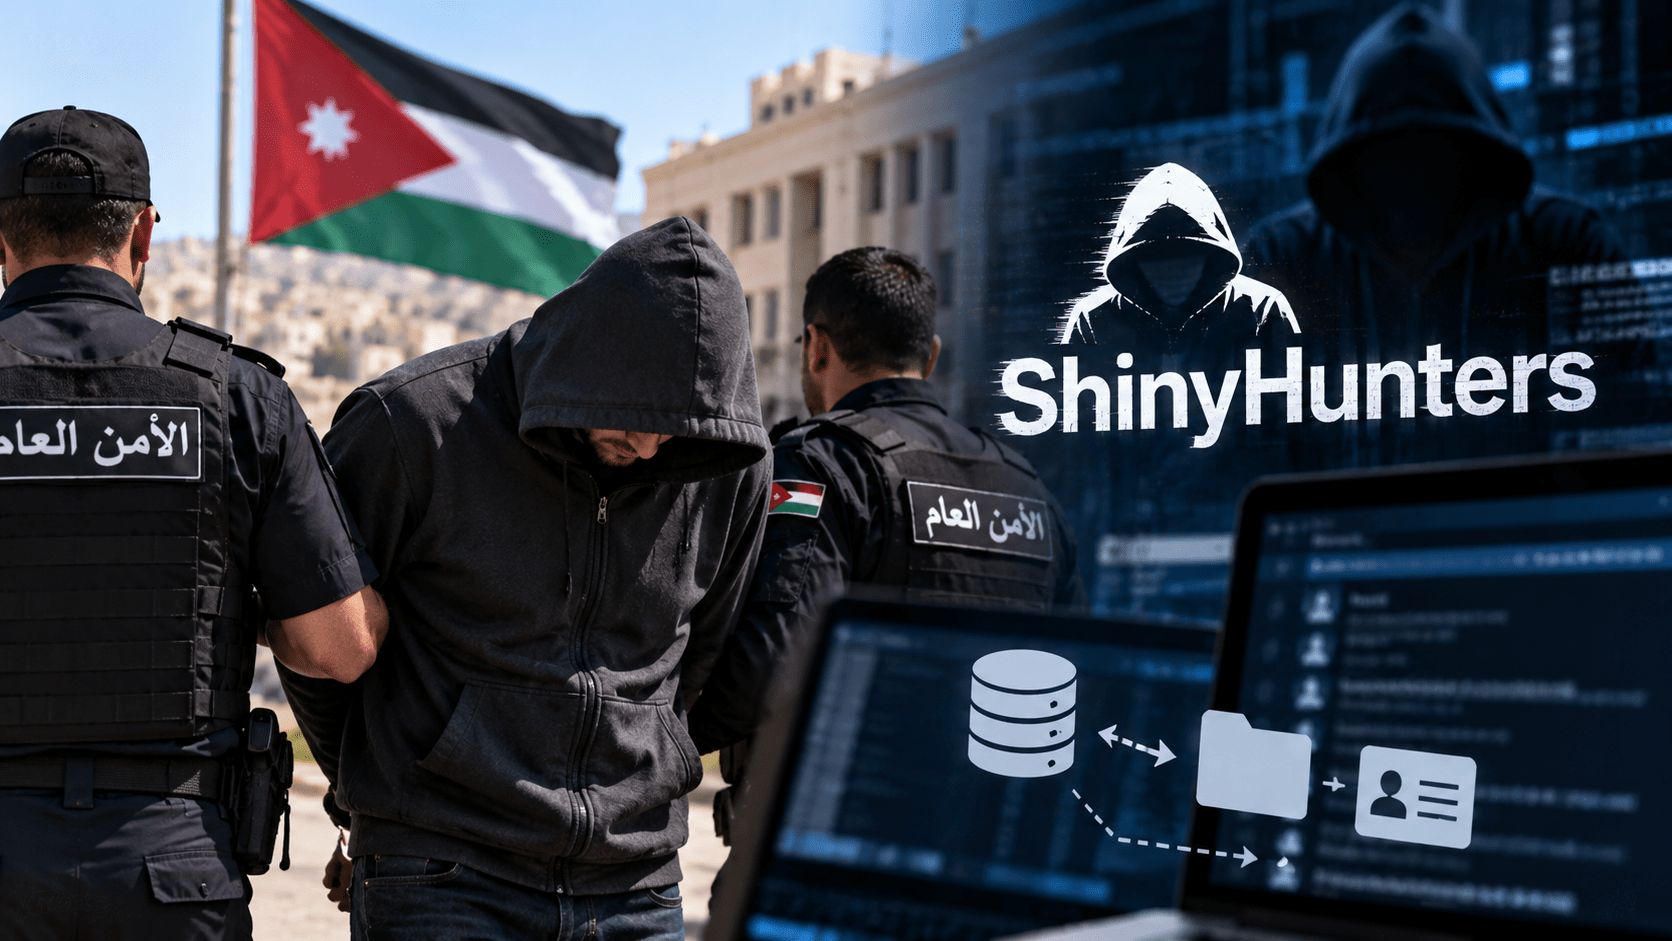
ヨルダン当局は2026年10月3日、サイバー犯罪グループ「ShinyHunters」への関与が疑われる人物を拘束し、同グループの活動や関係先について捜査していることを明らかにしました。
ヨルダン国営系メディアAl Mamlakaが政府当局者の話として報じたもので、拘束された人物の氏名は公表されていません。
一方、Reutersは複数の関係者への取材をもとに、拘束された人物は「Rey」のハンドルネームで知られるSaif al-Din Khader氏だと報道。FBIや国際捜査機関に協力し、ShinyHuntersの他メンバーの特定・所在確認に関する情報を提供しているとしています。
FBIはReutersに対し、ヨルダンでの特定の拘束についてはコメントを避けつつ、ShinyHuntersが関与したとされる最近のサイバー事案を積極的に捜査しており、すでに国際パートナーと協力して複数の人物を拘束していると説明しています。
ShinyHuntersメンバー拘束のサマリー
- ヨルダン当局はShinyHuntersへの関与が疑われる人物を拘束
- ヨルダン政府当局者は、同グループの活動や関係先について捜査中と説明
- ヨルダン側の一次情報では拘束者の氏名は公表されていない
- Reutersは拘束者をSaif al-Din Khader氏、ハンドルネーム「Rey」と報道
- Reutersによると、同氏はFBIなどに協力し、電子機器や通信記録を確認させている
- FBIはヨルダンでの特定の拘束についてコメントしていない
- FBIはShinyHunters関連の捜査を継続していると説明
- オランダ警察も9月15日、ShinyHunters関与を疑う24歳の男を別件で拘束
- FBIはオランダで拘束された人物をShinyHuntersの「指導者の1人」と表現
- FBIによると、ShinyHuntersは2025年以降、140組織超への侵入と少なくとも7,000万ドルの恐喝金取得に関与した疑い
- ShinyHuntersは9月、FBIJobs.govへの侵入とFBI職員データの窃取を主張しているが、FBIは影響範囲を調査中
ヨルダン当局がShinyHunters関与疑いの人物を拘束
ヨルダンのAl Mamlakaは10月3日、政府当局者の話として、国内の治安当局がShinyHuntersへの関与を疑う人物を前週に拘束したと報じました。
当局者によると、拘束された人物については、
- ShinyHuntersの活動
- 同グループと関係する人物・組織
などを対象に捜査が進められています。
Al Mamlakaの記事では氏名や具体的な役割は明らかにされていません。
そのため、ヨルダン当局が公式に確認しているのは「ShinyHunters関与を疑う人物を拘束し、捜査している」という点までです。
Reutersは拘束者を「Rey」ことSaif al-Din Khader氏と報道
Reutersは10月3日、事情を知る3人の情報源をもとに、ヨルダン当局が拘束した人物はSaif al-Din Khader氏だと報じました。
Khader氏は、サイバー犯罪コミュニティで「Rey」のハンドルネームを使用していたとされています。
Reutersによると、2人の情報源はKhader氏がFBIや他国の捜査機関に協力していると説明しています。
うち1人は、捜査官が他のShinyHunters関係者を特定・追跡できるよう、
- 電子機器
- デジタル通信
- 他メンバーとのやり取り
などについて説明しているとしています。
ただし、FBIはReutersに対し、特定の拘束や国外での捜査活動についてコメントしていません。
「Rey」という人物の特定とFBIへの協力については、現時点ではReutersの複数情報源に基づく報道として扱う必要があります。
FBI「ShinyHunters関連の捜査を積極的に継続」
FBIはReutersへの声明で、最近発生したShinyHunters関与が疑われるサイバー事案について、積極的な捜査を継続していると説明しました。
FBIはすでに国際的なパートナーと連携し、複数の容疑者の拘束に関与したとしており、関係者全員を司法手続きにかけるため捜査を続ける方針です。
ShinyHuntersをめぐっては、ヨルダンでの拘束報道より前にも、オランダで大きな動きがありました。
オランダ警察もShinyHunters関与疑いの24歳を拘束
オランダ警察は9月29日、ShinyHuntersへの関与が疑われる24歳のアムステルダム在住の男を、9月15日に拘束していたと公表しました。
オランダ警察のTeam High Tech CrimeがShinyHuntersの捜査を進める中で容疑者が浮上し、データ保存媒体などを押収しています。
警察は追加拘束の可能性も排除していません。
FBI Cyber DivisionのBrett Leatherman Assistant Directorは、この拘束について公式動画を公開し、逮捕された人物をShinyHuntersの「alleged leaders(指導者の1人とされる人物)」と表現しました。
FBIは、ShinyHuntersについて2025年以降に、
- 140組織超へのネットワーク侵入
- 少なくとも7,000万ドルの恐喝金取得
に関与した疑いがあると説明しています。
Leatherman氏は、ShinyHuntersがクラウド環境やサードパーティサービスを狙って機密データを窃取し、「公開する」と脅して企業から金銭を要求する手口を利用してきたとしています。
セキュリティ対策Labでも、ShinyHuntersがボイスフィッシングを起点としてSaaSへ不正アクセスする攻撃を継続して追跡しています。
FBIJobs.govへの不正アクセスも捜査中
ShinyHuntersは2026年9月、FBIの採用サイト「FBIJobs.gov」へ侵入し、FBI職員などのデータを取得したと主張しました。
FBIは9月23日、サイバー犯罪グループがFBIJobs.govを侵害し、FBI職員の個人識別情報(PII)へ影響を与えたと主張している件について、公式に調査を開始していると発表しています。
FBIの公式発表では、侵害の起点が、
- FBI側の環境
- FBIJobs.govを支える第三者プロバイダー
のどちらにあったのかも含め、調査中とされています。
ShinyHunters側はOracle PeopleSoftの脆弱性悪用や大量データ窃取を主張していますが、FBIはその技術的な侵入経路やデータ量を公式には確認していません。
FBIJobs.govをめぐる攻撃者側の主張とFBIの確認状況は、FBIがFBIJobs.govへの不正アクセスを調査―ShinyHuntersがPeopleSoftゼロデイ悪用を主張で整理しています。
ShinyHuntersはデータ窃取と恐喝を繰り返すグループ
ShinyHuntersは、企業やクラウドサービスから大量のデータを窃取し、被害組織へ金銭を要求する恐喝活動で知られています。
近年は単独のブランド名だけで活動するのではなく、Scattered SpiderやLAPSUS$など他のサイバー犯罪コミュニティとの人的・活動上の重複も指摘されています。
米FBIは2025年9月に公開したSalesforce関連の注意喚起で、UNC6040によるデータ窃取を受けた一部組織に対し、その後「ShinyHunters」を名乗る人物から恐喝メールが届いていると説明しています。
UNC6040は、電話によるソーシャルエンジニアリングを利用して被害者に悪意あるSalesforce Connected Appを承認させ、OAuthトークンを利用してデータを取得する攻撃グループです。
つまり、ShinyHuntersという名称は単一の固定した侵入チームだけを意味するとは限らず、侵入役、データ窃取役、恐喝役など複数のアクターが関与する犯罪エコシステムとして分析する必要があります。
ShinyHuntersの活動停止を意味するわけではない
複数国で拘束が続いていても、それだけでShinyHuntersの活動が完全に停止したとは判断できません。
FBI自身も、オランダでの拘束後に残るメンバーへ向けて、
「逮捕によって話す意思を持つ者は変わり、押収されたインフラから残る人物が見えてくる」
との趣旨で警告し、自首・協力を呼びかけています。
ShinyHuntersのような恐喝グループでは、同じ名称のもとで複数の人物や協力者が役割を分担している可能性があります。
メンバー1人の拘束後も、
- 別メンバーによる恐喝
- 過去に窃取されたデータの公開
- 関連アクターによる別名義での活動
- 他グループへの合流
が続く可能性があります。
実際、セキュリティ対策Labでは9月、ShinyHuntersがランサムウェアグループCl0pのリークサイトを改ざんし、逆に恐喝した事例も確認しています。
企業側は「グループ名」より攻撃手法を基準に対策する
ShinyHuntersの活動では、攻撃キャンペーンごとに侵入手法が変化しています。
これまでに確認・報告されている主な手口には、
- ボイスフィッシング
- ヘルプデスクへのなりすまし
- MFAコードの窃取
- OAuthアプリの悪用
- SalesforceなどSaaSからのデータ窃取
- Oracle PeopleSoftなど外部公開システムの脆弱性悪用
- サードパーティサービス経由の侵害
- 窃取データを利用した恐喝
などがあります。
企業側では「ShinyHuntersが活動を停止したか」だけで判断せず、
- ヘルプデスクでの本人確認
- MFA再登録の承認手順
- OAuthアプリの追加監視
- 外部公開システムの脆弱性管理
- SaaSからの大量データ取得監視
- 認証情報窃取後のセッション失効
- データ流出を前提としたインシデント対応
などを継続して確認する必要があります。
出典
- مصدر رسمي: القبض على مشتبه بعضويته في مجموعة “شايني هانترز” للاختراق الإلكتروني – Al Mamlaka
- FBI Announces ShinyHunters Arrest – FBI
- FBI Statement on Compromise of fbijobs.gov Portal and Alleged Impact to FBI Employee PII – FBI
- Verdachte aangehouden in onderzoek naar hackersgroep ShinyHunters – Politie Nederland
- Cybercriminal Groups UNC6040 and UNC6395 Compromising Salesforce Instances for Data Theft and Extortion – FBI
- ShinyHunters hacker in FBI data theft detained in Jordan, cooperating with bureau,
関連記事
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 AIや生成AIの悪用事例や事件を解説
 XZ Utilsにバックドアが仕込まれていた (CVE-2024-3094)
 Blast上のNFTゲーム Munchablesで6250万ドル以上のイーサリアムが不正流出 北朝鮮が関与か
 HOYA、システム障害はサイバー攻撃が起因している事を公表
 北朝鮮が日本のアニメ「導具師ダリヤはうつむかない」の制作に関与
 セキュリティインシデントとは その種類と事例などを解説

