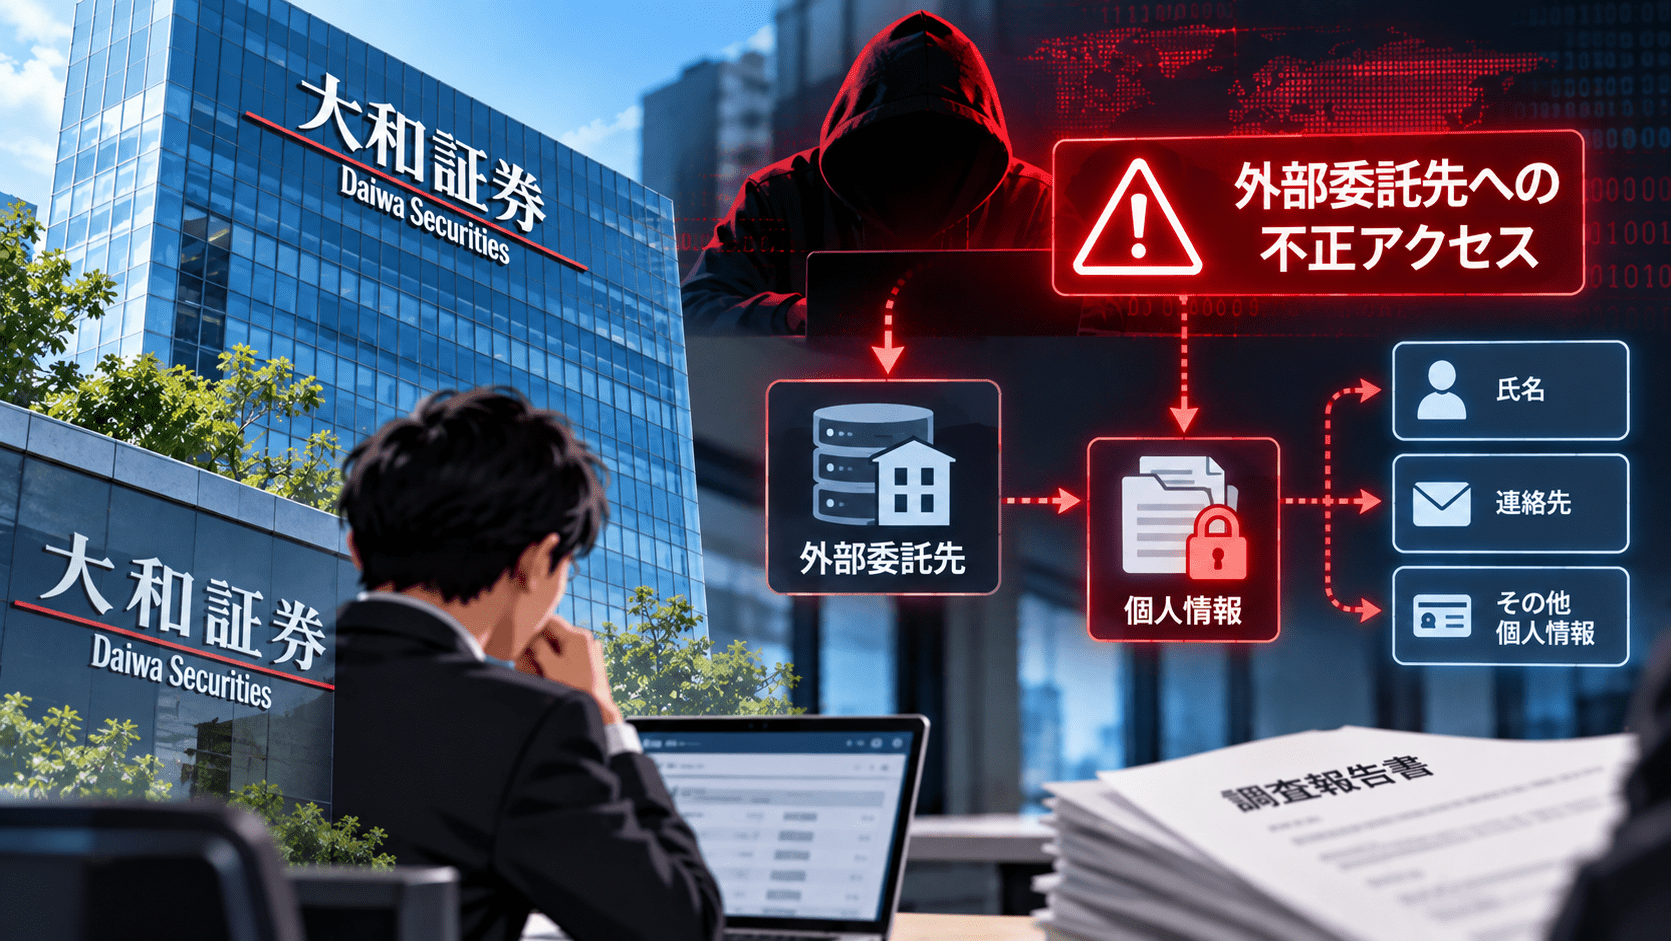
大和証券は2026年10月5日、顧客からのインターネット経由の問い合わせ管理などに利用している外部委託先「スカラコミュニケーションズ」のサーバーが不正アクセスを受け、約11万人の顧客に関する氏名、メールアドレス、口座番号などが漏洩した可能性があると公表しました。
個人を特定できない問い合わせ情報などを含めると、影響を受けた可能性がある情報は約22万件です。
スカラコミュニケーションズ側では、大和証券の顧客情報へのアクセスと不正取得の形跡が確認されています。一方、大和証券本体のシステムへの不正アクセスは確認されていません。
また、対象情報だけではオンライン取引を含む証券口座へのアクセスや各種取引はできず、10月5日時点で本件に起因する不正取引や、情報がインターネット上へ公開・拡散された事実も確認されていません。
大和証券の委託先不正アクセスのサマリー
- 大和証券は2026年10月5日、外部委託先への不正アクセスによる顧客情報漏洩の可能性を公表しました。
- 不正アクセスを受けたのは株式会社スカラコミュニケーションズのサーバーです。
- 不正アクセスは10月2日20時33分頃から10月3日8時1分頃まで発生しました。
- 大和証券は10月3日、スカラコミュニケーションズから顧客情報へのアクセス・取得の形跡があるとの連絡を受けました。
- 約11万人の氏名、メールアドレス、口座番号などが漏洩した可能性があります。
- 個人を特定できない問い合わせ等を含めると、対象は約22万件です。
- 大和証券のシステム自体への不正アクセスは確認されていません。
- 対象情報だけでは証券口座へのログインや取引はできないとしています。
- 10月5日時点で本件に起因する不正取引は確認されていません。
- 情報がインターネット上へ公開・拡散された事実も確認されていません。
- 大和証券は対象顧客へ個別連絡するとともに、既存委託先の点検を進めています。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月5日 |
| 対象企業 | 大和証券株式会社 |
| 不正アクセスを受けた企業 | 株式会社スカラコミュニケーションズ |
| 不正アクセス発生期間 | 2026年10月2日20時33分頃~10月3日8時1分頃 |
| 大和証券への連絡 | 2026年10月3日 |
| 影響を受けた可能性がある顧客 | 約11万人 |
| 漏洩した可能性がある情報 | 氏名、メールアドレス、口座番号など |
| 対象情報総数 | 約22万件 |
| 大和証券本体への不正アクセス | 確認されず |
| 不正取引 | 10月5日時点で確認されず |
| インターネット上への公開・拡散 | 10月5日時点で確認されず |
委託先スカラコミュニケーションズのサーバーが不正アクセスを受ける
大和証券は、顧客からインターネット経由で寄せられた問い合わせの内容を管理するため、スカラコミュニケーションズが提供するサービスを利用しています。
受付済みの問い合わせ履歴に関する情報は、スカラコミュニケーションズのサーバーに保存されていました。
10月3日、大和証券はスカラコミュニケーションズから、同社サーバーへの不正アクセスによって大和証券の顧客情報へアクセスされ、情報が取得された形跡を確認したとの連絡を受けました。
スカラコミュニケーションズによると、不正アクセスが発生したのは10月2日20時33分頃から10月3日8時1分頃までです。
同社は緊急のセキュリティ強化を実施しており、その後の追加的な不正アクセスや情報漏洩は確認されていないと大和証券へ報告しています。
現時点で公表されているのはスカラコミュニケーションズのサーバーへの不正アクセスで、大和証券本体のシステムが侵害された事実は確認されていません。
約11万人の氏名・メールアドレス・口座番号などが対象
漏洩した可能性があるのは、顧客がインターネット経由で問い合わせた際に記録された情報です。
大和証券は、約11万人について、
- 氏名
- メールアドレス
- 口座番号
- 問い合わせに関連する情報
などが影響を受けた可能性があるとしています。
このほか、個人を特定できる情報を含まない問い合わせなども対象となっており、それらを合算すると約22万件です。
大和証券は「不正取得の形跡が確認された」と説明する一方、対象範囲については「漏洩した可能性」として公表しています。
そのため、約11万人すべてについて各項目の流出が確定したという意味ではありません。
口座番号だけでは証券口座へのログイン・取引はできない
今回の対象情報には口座番号が含まれていますが、大和証券は、漏洩した可能性がある情報だけではオンライン取引を含む証券口座へのアクセスや、同社での各種取引はできないと説明しています。
取引用ID、パスワード、暗証番号、ワンタイムパスワードなどが今回の漏洩対象として公表されたわけではありません。
10月5日時点では、本件を原因とする不正取引も確認されていません。
大和証券は今後も取引状況の監視を続け、必要に応じて追加措置を取るとしています。
氏名と問い合わせ内容を使ったなりすまし詐欺に注意
直接証券口座へログインできる情報が含まれていなくても、二次被害には注意が必要です。
今回の情報には、氏名やメールアドレスに加え、顧客が大和証券へ送った問い合わせ内容が含まれる可能性があります。
攻撃者がこれらを利用すると、
「先日お問い合わせいただいた件について」
「口座に関する確認が必要です」
など、実際の取引関係や問い合わせを把握しているように見せた電話・メールを作成できます。
一般的な無差別フィッシングより、受信者の氏名や過去の問い合わせ内容を利用した連絡は信頼されやすくなる可能性があります。
大和証券は、同社や関係者を装った電話・メールによる詐欺に注意するよう呼びかけ、
- 不審な連絡のリンクを開かない
- 添付ファイルを利用しない
- 取引用IDやパスワードを伝えない
- 暗証番号を伝えない
- ワンタイムパスワードを伝えない
- 身に覚えのない連絡は公式サイトで確認した正規窓口へ問い合わせる
よう案内しています。
こうした個人情報を利用して相手を信用させる攻撃は、ソーシャルエンジニアリングの一種としても警戒対象になります。
問い合わせシステムに保存される情報も漏洩リスクになる
今回の事案では、証券取引システムではなく「顧客からの問い合わせを管理する外部サービス」が侵害されました。
問い合わせフォームやカスタマーサポートの履歴には、利用者自身が入力した情報が蓄積されます。
内容によっては、
- 氏名
- メールアドレス
- 電話番号
- 顧客番号・口座番号
- 利用サービス
- 発生している問題
- 過去の問い合わせ履歴
などが含まれることがあります。
こうした情報は、直接認証に使えない場合でも、フィッシングやなりすまし、本人確認を突破するための材料として利用される可能性があります。
企業の情報漏洩対策では、基幹システムだけでなく、問い合わせ管理、CRM、チャット、メール配信など外部SaaSに保存される顧客データも管理対象として把握する必要があります。
大和証券、既存の委託先を点検
大和証券は、委託先の選定・管理に関する社内ルールに基づいてスカラコミュニケーションズを選定・管理していたと説明しています。
今回の事案を受けて、既存の委託先について点検を開始しました。
今後は、
- スカラコミュニケーションズによる原因調査
- 恒久対策の確認
- 大和証券側の委託先管理方法の検証
- 管理強化策の策定
- 実施時期の決定
を進めます。
調査によって新たな事実が判明した場合は、影響範囲や対策、顧客への対応について追加で公表するとしています。
情報システム部門が確認したい委託先管理
今回の事案は、自社システムが直接侵害されていなくても、委託先に保存された自社の顧客情報が攻撃対象になることを示しています。
委託先を利用する企業では、契約時のセキュリティチェックだけではなく、運用開始後も少なくとも次の点を確認できます。
- 委託先にどの顧客情報を保存しているか
- 保存期間が業務上必要な期間に限定されているか
- 委託先側のアクセス権限が必要最小限か
- 管理者への多要素認証が設定されているか
- 不正アクセスを検知するログが保存されているか
- インシデント発生時の報告期限を契約で定めているか
- 委託終了後にデータが削除されるか
- 再委託先まで管理対象に含めているか
- 定期的に委託先のセキュリティ対策を再評価しているか
特に問い合わせ管理サービスでは、顧客が自由記述欄へ入力した情報の種類を事前に限定しにくいため、必要以上に長期間データを保持しない設計も確認対象になります。
大和証券は対象顧客へ個別連絡
大和証券は、漏洩した可能性がある情報の対象となる顧客へ速やかに個別連絡する方針です。
また専用窓口を設けています。
- 電話番号:0120-851850
- 受付時間:午前9時~午後5時(土・日・祝日を除く)
顧客側では、大和証券を名乗るメールや電話を受けた場合でも、相手が氏名や口座番号、過去の問い合わせ内容を把握していることだけで正規の連絡と判断せず、公式サイトに掲載された窓口から確認する必要があります。
出典
関連記事
 Google、Chromeのクリティカルな脆弱性 CVE-2026-103628を修正―WebGLの境界外書き込み、11件の脆弱性に対応
 大阪公立大学で大規模なシステム障害、8日まで全授業を休講―原因は調査中
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円

