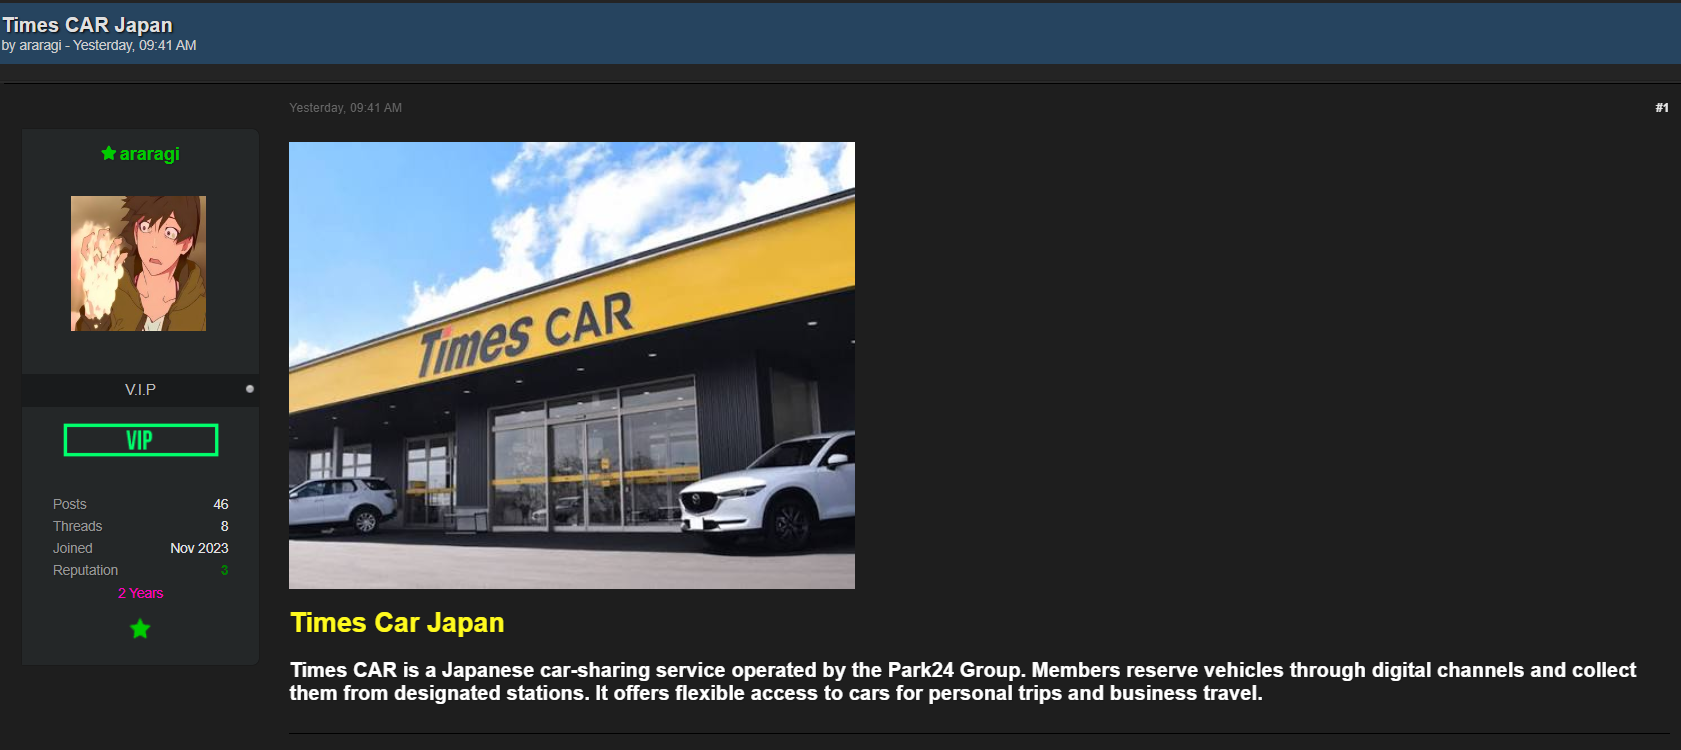
2026年10月23日ごろ、サイバー犯罪関連の海外掲示板に、カーシェアリングサービス「タイムズカー」の利用者情報約420万件を販売すると主張する投稿が掲載されました。投稿者は250ドルの販売価格を提示し、氏名、連絡先、住所、予約件数、利用料金などを含むCSV形式のサンプル26件を公開しています。
セキュリティ対策Labがこのサンプルを検証したところ、利用履歴の時系列やステーション識別子の割り当て、会員状態などに不自然な特徴が見つかりました。公開データだけでは偽造と断定できないものの、実際の会員データを基にしたものか疑わしく、模擬データを作成・加工して販売している可能性があります。
国内大手企業を名指しした偽造疑惑のあるデータ販売投稿はほかにも確認されており、SNSでの安易な拡散は行わず実際の犯行声明とサンプルデータを確認する必要があります
タイムズカーのデータ販売投稿と検証結果のサマリー
- 投稿者は「タイムズカーのデータ420万件」を保有すると主張し、250ドルでの販売を案内しています。
- 掲載されたサンプルは26件、35項目。氏名・住所などのほか、予約・利用履歴や料金を記載しています。
- 26件すべてで集計期間が2026年8月1日~10月23日に統一されています。
- うち13件には、パーク24が公表した侵害経路の遮断時点(9月26日7時25分)より後の利用終了日時が記載されています。
- 「お気に入りステーション」の識別子は、異なる市区町村の会員間でも複数回使われています。
- 会員状態は
activeとdormantが各13件。後者にも将来の予約があるとするデータが4件含まれます。 - 利用料金や予約件数の計算は26件すべてで内部整合していますが、計算の正しさだけで流出元は証明できません。
- パーク24は10月23日時点で、同社が把握する範囲では流出情報の売買・公開を確認していないと説明しています。
- 今回の投稿者は2023年11月登録の既存アカウントで、46件の投稿・8件のスレッド作成履歴があります。ただし過去の虚偽販売歴までは確認できていません。
| 項目 | 内容 |
|---|---|
| 対象サービス | タイムズカー |
| 販売投稿の確認時期 | 2026年10月23日ごろ |
| 投稿者が主張する件数 | 約420万件(裏付けなし) |
| 提示価格 | 250ドル |
| 公開サンプル | 26件・35項目 |
| サンプルの主な項目 | 会員識別子、氏名、連絡先、住所、登録日、会員状態、予約・利用履歴、料金など |
| サンプルの評価 | 偽造・加工を疑わせる複数の特徴。真正性は未確定 |
| パーク24の公式調査 | タイムズカーWebシステムへの侵入・顧客情報の外部流出を確認 |
※個人の氏名、電話番号、メールアドレス、住所、識別子の実データ、および販売先への連絡手段は転載していません。
サンプルに見つかった3つの不自然な特徴
9月26日の侵害経路遮断後も利用履歴が更新されている
パーク24は9月28日の第2報で、9月25日に不正アクセスを検知し、翌26日7時25分までに不正アクセス経路と攻撃元との通信を遮断し、遮断後にアクセスできないことを確認したと公表しています。
ところが今回の販売サンプル26件のうち13件には、9月26日より後の利用終了日時が記載されています。最も新しい記録は10月23日です。さらに、26件すべての集計終了日は10月23日で統一されています。
仮に今回の投稿が9月の侵害で持ち出されたデータに由来するなら、遮断後の利用実績をどのように取得したのかという説明が必要です。別の経路で後日取得された可能性や、別の情報源から追記された可能性までは否定できませんが、投稿には取得経路を裏付ける証拠が示されていません。
お気に入りステーションの識別子が地域単位で繰り返される
サンプルにある favorite_station_id は26人に対して17種類だけでした。東京都の8人に限ると3種類です。同じ識別子が、江東区と八王子市、台東区・東村山市・渋谷区など、離れた市区の会員間で重複しています。
会員の居住地と利用ステーションが一致するとは限らず、同じステーションを複数人が利用することも当然あります。しかし、少数のサンプルで地域ごとに識別子が集中する傾向は、都道府県別にステーションIDを割り当てた模擬データ生成処理を想起させます。
この特徴だけで架空データと確定することはできません。実際のステーション台帳との照合が必要です。
会員状態と請求データが機械的に整っている
26件の会員状態は active と dormant が13件ずつでした。このうち dormant と記載された4件に将来の予約日時が設定されています。タイムズカーの公式FAQでは、利用者向けの「休会制度はありません」と案内されています。ただし、内部の利用状況を表す dormant という管理上の分類が存在しないとまでは言えないため、これも単独の偽造証拠ではありません。
また、26件すべてで8~10月の会費を合計したような2,640円、未請求会費880円が記載され、予約件数、利用料金、請求総額が所定の計算式に一致します。月額基本料金880円は公式料金と一致するため、数字が合っていること自体は不自然ではありません。むしろ公開料金を参照して生成したサンプルでも同様の整合性を作れる点に注意が必要です。
| サンプルで確認した特徴 | 評価上の意味 |
|---|---|
| 集計期間が全員共通 | 一括生成・一括集計の双方が考えられる |
| 遮断後の日付の利用履歴13件 | 9月の侵害との関連を説明する証拠が必要 |
| 離れた地域でステーションIDが重複 | ID割り当ての規則性を疑わせる |
active と dormant が13件ずつ |
抽出条件次第だが、出来過ぎた分布にも見える |
dormant で将来予約が4件 |
状態定義を確認しない限り矛盾とは断定できない |
| 料金・予約件数が全件で整合 | 本物である根拠にも、偽物である根拠にもならない |
偽造を疑わせるデータ販売投稿が相次ぐ 今回の投稿者にも過去の活動履歴
今回の投稿者は、今回の販売投稿のために作成されたばかりのアカウントではありません。
掲示板上の公開プロフィールでは、2023年11月に登録され、今回の投稿を含めて46件の投稿と8件のスレッド作成履歴が表示されていました。以前から活動していたアカウントであることは確認できますが、過去複数の企業のデータ販売を主張していますが販売していたデータが虚偽のデータが多く、ハッカー自体の実力が非常に疑わしい人物です。
一方、様々なハッカーが国内企業の名前を利用した、偽造が疑われる個人情報の販売投稿は繰り返し確認されています。
セキュリティ対策Labは10月16日、メルカリの利用者情報約2,400万件を販売するとする投稿について、掲載サンプル13件に不自然な特徴があり、生成・加工されたデータである可能性が高いと報じました。
10月22日には、東京電力(TEPCO)の顧客情報約1,470万件を販売すると主張する投稿を検証しています。サンプルには MOCK ELECTRICITY という模擬データを示唆する料金プラン名や、契約番号から請求番号を機械的に算出したような規則性が含まれていました。
これらの過去投稿は今回とは異なるアカウント名で掲載されており、同一人物による反復行為と確認されたわけではありません。しかし、著名な国内企業の名前、多数の顧客情報という主張、わずかなサンプル、安価な販売価格を組み合わせる手法は共通しています。今回のように実際の情報漏えいが公表された企業を題材にすれば、投稿そのものが既知の被害事実によって信憑性を帯びてしまうおそれがあります。
複数の投稿が続いているからこそ、件数や企業名のインパクトだけで報道・転載するのではなく、販売者の主張とサンプルの真正性を別々に評価する必要があります。
なぜ攻撃者は虚偽の情報流出を主張するのか
情報流出を装う目的は、データの販売代金だけとは限りません。今回の投稿者の動機が判明したわけではありませんが、犯罪市場では次のような狙いが考えられます。
実在しないデータを販売し、購入者から代金を得る
最も直接的な目的は金銭の詐取です。著名企業の顧客情報を安価に販売すると宣伝すれば、フィッシングや詐欺に転用できる情報を求める買い手が関心を持つ可能性があります。模擬データや古い情報を新しい流出データに見せかければ、攻撃者は実際の侵入を行わずに販売を試みることができます。
知名度を高め、将来の恐喝に圧力をかける
名前が知られた攻撃者が犯行声明を出すと、企業側がその主張を重大なものと受け止めやすくなる可能性があります。脅威インテリジェンス企業Recorded Futureは、攻撃者が報道や注目度を利用して自らの評判を高め、恐喝対象に圧力をかける手法を分析しています。ただし、知名度だけで身代金の支払い率が上昇するとする数値的な因果関係が今回確認されたわけではありません。
有力な犯罪グループとの接点や参加機会を得る
サイバー犯罪の世界でも、実績や知名度は協力相手を探す際の材料になり得ます。大規模な情報窃取に成功したように見せることで、ランサムウェアのアフィリエイト組織やデータ販売者から注目を集める可能性があります。ただし、今回の投稿者が特定の犯罪グループへの参加を狙っている証拠はありません。
メディア報道を通じて企業の信用を傷つける
流出が事実でなくても、企業名と大量の個人情報という見出しが拡散すれば、問い合わせ増加や信用低下、調査対応の負担が生じます。Recorded Futureは、攻撃者の誇張や虚偽の主張を検証せずに広めること自体が、攻撃者側の宣伝や心理的圧力を後押しし得ると指摘しています。
有名犯罪グループを騙り、直接金銭を要求する
米FBIは2025年3月、ランサムウェア集団「BianLian」を名乗り、企業の幹部にデータ流出を脅す文書を送り、25万~50万ドルの支払いを要求する詐欺について警告しました。FBIは、送信者と実際のBianLianグループとの関係を確認できていないとしています。実際の侵害を証明しないまま、著名な犯罪グループの名前や流出の恐怖を利用する手法の一例です。
実際のタイムズカーの情報漏洩概要
パーク24は10月23日の第5報で、タイムズカーWebシステムに対する不正アクセスによって顧客情報が流出したことを改めて公表しています。対象となるアカウント情報は662万8,007件で、これは実人数ではありません。また、暗号化された運転免許証などの本人確認書類画像146万4,800件について、外部への送信を示す痕跡が確認されています。
公式調査の詳細と利用者への対応は、タイムズカーへの不正アクセスと本人確認書類画像約146万件の外部送信を整理した記事で報じています。
出典
- タイムズカーWebシステムへの不正アクセスによる個人情報漏えいに関するご報告と今後の対応について(第5報、2026年10月23日)―パーク24
- タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第2報、2026年9月28日)―パーク24
- 月額基本料金―タイムズカー
- 退会したい場合はどうすればよいですか?―タイムズカー公式FAQ
関連記事
 クラウドフレアCEO、PHP2Shellに続く「複数の重大な脆弱性」を把握 AIによる発見加速、今後数カ月の対応増を警告
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 AIや生成AIの悪用事例や事件を解説
 XZ Utilsにバックドアが仕込まれていた (CVE-2024-3094)
 Blast上のNFTゲーム Munchablesで6250万ドル以上のイーサリアムが不正流出 北朝鮮が関与か
 HOYA、システム障害はサイバー攻撃が起因している事を公表
 北朝鮮が日本のアニメ「導具師ダリヤはうつむかない」の制作に関与

