警察庁と国家サイバー統括室は2026年9月18日、米国、豪州、ドイツの関係機関と共同で、北朝鮮を背景とするサイバー攻撃グループ「WaterPlum(ウォータープラム)」と、北朝鮮IT労働者による外貨獲得活動の実態を公表しました。
WaterPlumは、一般に「Contagious Interview」と呼ばれる活動群と関連付けられています。求人や技術面接を装ってIT技術者へ接触し、コーディング課題などを口実に不正プログラムを実行させ、認証情報や暗号資産ウォレット情報を窃取します。
警察庁によると、2025年12月頃から2026年7月までに、日本を含む100以上の国・地域で3万台以上とみられるPCが感染し、7,000件以上の暗号資産ウォレット情報が窃取されました。WaterPlumが管理するウォレットには、少なくとも約17億円相当の暗号資産が送金されていたことも判明しています。
さらに、日本国内では初めて、北朝鮮IT労働者が遠隔操作するPCを支援者宅へ設置する「ラップトップ・ファーム」を警察が把握し、捜査・解体したとしています。
今回の公表で確認したいのは、サイバー攻撃と偽装就労が別々の活動ではなく、同じ人員・インフラ・支援者を共有する形で結び付いている点です。警察庁とFBIは、WaterPlumと一部の北朝鮮IT労働者が朝鮮労働党中央委員会軍需工業部313総局の指揮下で運用されていると評価しています。
過去にセキュリティ対策Labで扱ったNisosのペルソナ調査や、日本のフリーランスエンジニアに対する「日本人名義を貸してほしい」というSNS上の勧誘と比較すると、今回の警察庁資料では、身分証画像、国内支援者名義、銀行口座、ラップトップファーム、VPSを組み合わせる実態が公的捜査情報として具体化されました。
WaterPlum・北朝鮮IT労働者のサマリー
確認できている内容:
- 2026年9月18日、警察庁・国家サイバー統括室は米国、豪州、ドイツとWaterPlumおよび北朝鮮IT労働者に関する合同文書を公表しました。
- WaterPlumは「Contagious Interview」と関連付けられる北朝鮮系サイバー攻撃グループです。
- WaterPlumはAI企業、暗号資産企業、NFT企業、人材紹介サービスなどを装い、IT技術者へ求人を持ちかけます。
- 技術面接やコーディング課題を装って、不正なNPMパッケージやコードを実行させます。
- 確認されたマルウェアにはBeaverTail、InvisibleFerret、OtterCookie、OtterCandy、StoatWaffleなどがあります。
- 2025年12月頃から2026年7月にかけて、100以上の国・地域で3万台以上とみられるPCが感染しました。
- 7,000件以上の暗号資産ウォレット情報が窃取されました。
- WaterPlum管理ウォレットへ少なくとも約17億円相当の暗号資産が送金されていました。
- 日本国内では初めて、国内支援者が運営する「ラップトップ・ファーム」を警察が把握し、捜査・解体しました。
- 北朝鮮IT労働者は、支援者から提供された身分証画像を悪用し、支援者になりすまして業務を受注していました。
- 支援者名義の銀行口座を報酬受取先として使い、支援者から海外へ資金を送金させる活動も確認されています。
- 北朝鮮IT労働者はラップトップファームやVPSを使い、実際の居場所を隠しながら国内外のクラウドソーシングサービスで業務を受注していました。
- 関連捜査で判明した分を含め、暗号資産等の数億円相当が海外へ送金されていました。
- 2025年5月には、北朝鮮IT労働者とみられる人物がbitFlyerのエンジニア職へ偽装応募していました。
- bitFlyerは不審点に気付き、採用や被害には至っていません。
- 警察庁とFBIは、WaterPlumと一部の北朝鮮IT労働者が朝鮮労働党中央委員会軍需工業部313総局の指揮下で運用されていると評価しています。
- WaterPlumが使ったIPアドレスと、北朝鮮IT労働者がラップトップファームやクラウドソーシングへ接続したIP、bitFlyerへの応募で使われたIPが一致しました。
WaterPlumと北朝鮮IT労働者の整理表
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月18日 |
| 公表主体 | 警察庁、国家サイバー統括室、FBI、DC3、ASD/ACSC、BND、BfV |
| 脅威グループ | WaterPlum |
| 関連名称 | Contagious Interview |
| 主な標的 | Web開発者、エンジニア、暗号資産・ブロックチェーン・Web3技術者 |
| 主な初期接触 | 求人、ヘッドハンティング、オンライン面接、コーディング課題 |
| 感染規模 | 100以上の国・地域、3万台以上とみられるPC |
| 暗号資産ウォレット | 7,000件以上の情報を窃取 |
| WaterPlum管理ウォレットへの送金 | 少なくとも約17億円相当 |
| 国内ラップトップファーム | 日本で初めて警察が把握し、捜査・解体 |
| IT労働者の海外送金 | 関連捜査で判明した分を含め数億円相当 |
| 国内採用事例 | bitFlyerのエンジニア職へ2025年5月に応募 |
| 帰属評価 | WaterPlumと一部IT労働者を軍需工業部313総局の指揮下と警察庁・FBIが評価 |
| 両活動の接点 | WaterPlum、ラップトップファーム、クラウドソーシング、bitFlyer応募で同一IPを確認 |
WaterPlumは求人・技術面接を入口にIT技術者を感染させる
WaterPlumは、採用担当者や企業を装ってソフトウェア開発者へ接触します。
警察庁によると、AI、暗号資産、NFTなどの正規企業や人材紹介サービスになりすまし、魅力的な求人を提示します。
接触経路として使われるのは、次のようなサービスです。
- ソーシャルメディア
- オンライン求人サイト
- ギグワークプラットフォーム
- フリーランスマーケットプレイス
- オンラインチャットサービス
- コードリポジトリ
採用過程では、オンライン面接やコーディング課題を実施し、応募者へ開発環境やコードをダウンロードさせます。
「ビデオ会議システムの不具合を直してほしい」「このコーディング課題を完成させてほしい」といった説明で、不正なファイルやプロジェクトを実行させる手口が確認されています。
警察庁が挙げたマルウェアファミリーは、BeaverTail、InvisibleFerret、OtterCookie、OtterCandy、StoatWaffleです。
StoatWaffleでは、ブロックチェーン関連の開発プロジェクトを装い、Visual Studio Codeの設定を悪用してコードを実行する手口も確認されています。
3万台以上が感染、7,000件以上の暗号資産ウォレット情報を窃取
警察庁が今回公表した被害規模は、これまでWaterPlum/Contagious Interviewとして報告されてきた活動の広がりを具体化するものです。
2025年12月頃から2026年7月までに、少なくとも100以上の国・地域で3万台以上とみられるPCが感染しました。
標的は主に、
- Webデザイナー
- ソフトウェアエンジニア
- 暗号資産技術者
- ブロックチェーン技術者
- Web3技術者
です。
7,000件以上の暗号資産ウォレット情報が窃取され、WaterPlumが管理するウォレットには少なくとも約17億円相当の暗号資産が送金されていました。
窃取対象は暗号資産だけではありません。
警察庁は、ブラウザ内のID・パスワード、クリップボード、キー入力、スクリーンショット、暗号資産ウォレットの秘密鍵・シードフレーズ、運転免許証やパスポートなどの身分証画像を挙げています。
盗まれた認証情報を使って被害者の勤務先へ侵入し、スパイ活動、知的財産窃取、企業ネットワーク内での横展開につながる可能性もあるとしています。
日本国内で初めて「ラップトップ・ファーム」を捜査・解体
今回の公表で日本企業にとって大きいのが、国内のラップトップ・ファームが実際の捜査で確認された点です。
ラップトップ・ファームとは、企業や発注元から貸与されたPCなどを現地の支援者宅へ置き、海外にいる北朝鮮IT労働者が遠隔操作する仕組みです。
企業側のログから見ると、接続元が日本国内に見える可能性があります。
警察庁は今回、日本国内の支援者宅に北朝鮮IT労働者が遠隔操作するPCが設置されていたことを把握し、捜査・解体したとしています。
国内支援者はPC設置だけではなく、VPSの作成・管理にも関与していました。
北朝鮮IT労働者はこれらを使い、北朝鮮、中国、ロシアなどに居住しながら、国内外のクラウドソーシングで業務を受注していたとされています。
「日本人名義を貸す」構造が警察庁資料で具体化
今回の警察庁資料では、国内支援者が北朝鮮IT労働者へ提供していたものとして、次の内容が明示されています。
- 身分証明書画像
- 日本国内のPC設置場所
- インターネット回線
- VPS
- 銀行口座
- 契約上のやり取り
- 報酬の受領・送金
北朝鮮IT労働者は、国内支援者から提供された身分証画像を悪用し、その支援者になりすまして業務を受注していました。
また、支援者自身が受注した業務を北朝鮮IT労働者が実際に行うケースや、支援者の銀行口座を報酬の振込先として指定し、受け取った資金を海外へ送金させる活動も確認されています。
この構造は、セキュリティ対策Labが2026年3月に取り上げた、日本のフリーランスエンジニアに対する「名義貸し」勧誘と非常によく似ています。
日本のフリーランス エンジニアへ海外から名義貸し依頼―北朝鮮ITワーカーの偽装就労と同型の手口
同記事では、X上で日本のフリーランス技術者に対し、
- 日本人名義のクラウドソーシングアカウントを貸す
- 日本人の経歴で面談や契約を通す
- 実際の開発作業は別の外国人が担当する
- 名義提供者へ報酬の一部を支払う
といった勧誘が行われていることを紹介しました。
今回の警察庁資料によって、少なくとも北朝鮮IT労働者の活動では「国内支援者の身分・口座・PC・VPSを使い、実作業を別人が行う」という同型の仕組みが実際に確認されたことになります。
Nisosが追跡した「複数ペルソナ」と今回の警察庁資料は手口が重なる
脅威インテリジェンス企業Nisosは、2023年以降、北朝鮮IT労働者とみられる人物が複数の偽名・ペルソナを使って日本企業や海外企業のリモート職へ応募・就労する活動を追跡しています。
セキュリティ対策Labでも、2025年1月からNisosの調査をもとに日本企業との接点を取り上げています。
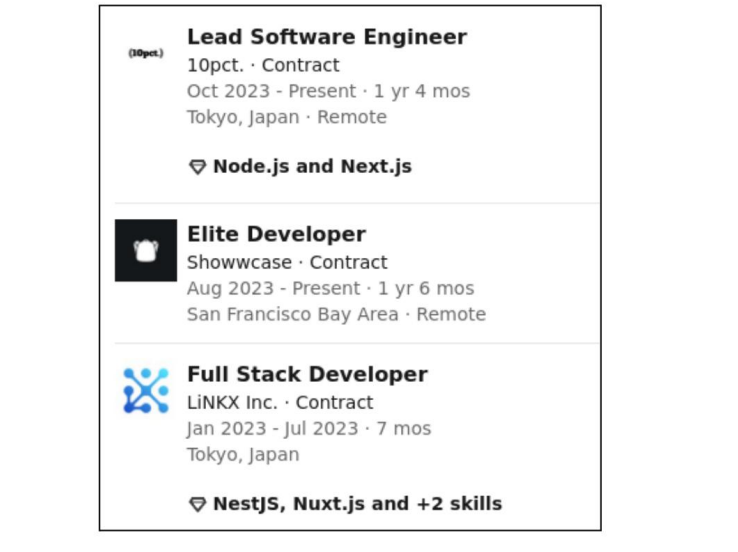
画像:Nisos

北朝鮮のIT労働者が日本企業で偽装就労か 実態とセキュリティリスクを解説
Nisosの調査では、同じGitHubアカウントや連絡先が、複数の人物名・フリーランスプロフィールと結び付いていました。
例えば、GitHubアカウント「AnacondaDev0120」は、LaborX、ProPursuit、Remote OKなどで異なるペルソナと関連付けられていました。
Nisosは、北朝鮮IT労働者が日本人、シンガポール人、トルコ人、フィンランド人、米国人などを装い、次の手法で人物像を構築していると分析しています。
- AIによるプロフィール画像の加工
- ストック写真との顔合成
- GitHubアカウントの使い回し
- 履歴書の文面流用
- 偽住所
- テンプレートを使ったポートフォリオサイト
- 複数のフリーランスサイトで異なる人物名を使用
- 問題化したペルソナを捨て、新しい人物像へ切り替える
2026年9月18日の警察庁資料では、WaterPlumが窃取した身分証画像を北朝鮮IT労働者のなりすましへ利用できること、国内支援者から提供された身分証画像を実際の受注に悪用していたことが明記されました。
AI顔交換ソフト「Magicam」、音声読み上げで日本語発音も練習
警察庁はWaterPlumメンバーの活動実態として、採用面接に使われたAIツールについても説明しています。
確認されたのは、AIによる顔画像交換ソフト「Magicam」をオンライン面接で使用する行動です。
ただし、長時間使い続けるのではなく、面接開始から数分だけ映像を有効にし、その後は「ネットワーク状態が悪い」ことを理由に映像を切るよう仲間内で助言していました。
また、NaturalReaderのような音声読み上げソフトを使って日本語の発音を練習し、機械翻訳や生成AIについては無料サービス・無料プランを多用していたとしています。
Nisosも2024年以降、北朝鮮IT労働者とみられるペルソナでAI加工されたプロフィール画像が増えていると報告しています。
つまり、AIは単独で完全な「偽人物」を作るためだけではなく、
- プロフィール画像を自然に見せる
- ビデオ面接の冒頭を通過する
- 英語・日本語コミュニケーションを補助する
- 履歴書や人物像を整える
といった複数の工程へ組み込まれています。
bitFlyerには北朝鮮IT労働者とみられる人物が直接応募
今回の警察庁資料では、日本企業への採用応募事例としてbitFlyerが実名で掲載されています。
2025年5月、bitFlyerのエンジニア職へ北朝鮮IT労働者とみられる人物が応募しました。
応募者は仲介事業者を使わず、採用フォームへ別人になりすました履歴書を添付して直接応募しました。
採用フォームへのアクセスでは複数のVPNサービスを利用していました。
履歴書には、
- プログラミング言語
- ブロックチェーン・暗号資産
- クラウドサービス
など、それぞれ10種類以上の知識・経験を持つような非常に幅広いスキルが記載されていました。
応募者はオンライン面接で、マレーシア出身・フィンランド在住と説明し、母語はマレー語と中国語だと回答しました。
しかし、英語での会話能力や技術質問への回答が履歴書の経歴と整合せず、簡単な質問には答えられるものの、記載したスキルについては抽象的な回答やごまかしが見られたとされています。
さらに、
- 日本への移住・出社を拒否する
- 暗号資産での給与支払いに固執する
- 別モニターを頻繁に見る
- 背景で他人の声が聞こえる
- 映像が途切れる、コマ送りになる
といった特徴も確認されました。
bitFlyerは不審点に気付き、採用や被害には至っていません。
WaterPlumと偽装IT労働者は「同じIP」でつながっていた
今回の公表で最も踏み込んだ点の一つが、WaterPlumのサイバー攻撃と、北朝鮮IT労働者の偽装就労活動を技術的な証跡で結び付けたことです。
警察庁によると、
- WaterPlumの攻撃者が利用していたIPアドレス
- 北朝鮮IT労働者がラップトップファームへ接続したIPアドレス
- 北朝鮮IT労働者がクラウドソーシングサービスへ接続したIPアドレス
- bitFlyerの採用へ応募した北朝鮮IT労働者が利用したIPアドレス
が一致しました。
警察庁とFBIは、WaterPlumによるサイバー攻撃と、一部の北朝鮮IT労働者による外貨獲得活動について、朝鮮労働党中央委員会軍需工業部313総局が中心的役割を果たしていると評価しています。
従来、企業側では「偽装IT労働者」と「Contagious Interviewのマルウェア攻撃」を別のリスクとして捉えることもありました。
今回の資料では、同じインフラと組織的背景が両活動にまたがっていることが示されています。
2026年7月の多国間注意喚起からさらに具体化
警察庁は2026年7月31日にも、米国や韓国などと北朝鮮IT労働者に関する多国間注意喚起を公表しています。
北朝鮮IT労働者に関する多国間注意喚起―日本でも偽装労働者を確認
7月の注意喚起では、
- 偽造・不正取得した身分証
- 第三者代理人
- VPN
- リモートアクセス
- ラップトップファーム
- AI
- 暗号資産
- 他人名義の口座
などが危険信号として示されました。
9月18日の公表では、これらが「一般的な警告」ではなく、日本国内の実際の捜査・分析でどのように使われていたかが具体化されています。
特に、
- 国内ラップトップファームの解体
- 国内支援者の身分証画像の悪用
- 国内支援者口座での報酬受領
- 数億円相当の海外送金
- bitFlyerへの採用応募
- WaterPlumとIT労働者のIPアドレス一致
は、日本企業の採用・外注管理へ直接関係する情報です。
第三者の「代理面接」も同じ偽装就労エコシステム
北朝鮮IT労働者は、本人がオンライン面接へ出るとは限りません。
セキュリティ対策Labでは9月15日、イラン、シリア、レバノン、南アフリカなど第三国の人材をオンライン面接や技術試験の代理として利用する活動も取り上げています。
北朝鮮ITワーカー、イラン・シリアなど第三国人材を「代理面接」に採用 米企業への偽装就労を多国籍化
採用面接に現れた人物、身分証上の人物、給与を受け取る人物、実際にコードを書く人物、企業PCへ接続する人物が一致しない可能性があります。
今回の警察庁資料で確認された国内支援者の役割も、この「役割分業」の一部として理解できます。
北朝鮮IT労働者は外貨獲得だけでなく情報窃取・恐喝へ移行する場合がある
北朝鮮IT労働者を「単に安価な海外エンジニアが身分を偽って働いている」と捉えるのは危険です。
警察庁は、北朝鮮IT労働者が外貨獲得を主目的としながらも、悪質なサイバー活動へ移行した事例を公表しています。
確認された事例には、
- 報酬トラブルの際、担当していたプログラムのソースコードをインターネットへ公開
- 北朝鮮IT労働者が関わったWebサイトが後に改ざんされ、正常表示できなくなった
ケースがあります。
FBIも2025年1月、北朝鮮IT労働者が企業から独自コードや機密情報を持ち出し、発覚後にデータを人質にして恐喝する事例を警告しています。
企業へ正規のアカウントで入った人物であれば、採用後は「外部の攻撃者」とは異なり、通常業務としてソースコードや開発環境へアクセスできます。
そのため、採用・委託の本人確認と、採用後の最小権限・継続監視の両方が必要になります。
採用担当・人事部門が確認したいポイント
警察庁は、国内企業への採用応募事例を踏まえて具体的な確認方法を示しています。
人事・採用部門では、次の点を確認できます。
- 普段応募が少ない職種へ短期間に多数の応募が来ていないか
- 応募元IPと申告居住地に不自然な差がないか
- VPN・プロキシ利用の形跡がないか
- 電話番号が実際に利用可能か
- 履歴書のスキルが不自然に広範囲ではないか
- 技術面接で記載スキルを具体的に説明できるか
- 資格の認定番号や取得時期を確認できるか
- 学歴・職歴と語学力が整合しているか
- 出身地、天候、趣味など本人固有の質問に自然に答えられるか
- 出社・対面確認を不自然に避けていないか
- 暗号資産での報酬支払いを強く希望していないか
- 本人名義ではない海外口座を指定していないか
- 面接中に別画面を読み上げているような挙動がないか
- 背後に別人の声がないか
- 面接開始後すぐカメラを切ろうとしないか
単一の兆候だけで北朝鮮IT労働者と判断することはできません。
VPN利用、リモート勤務、暗号資産報酬などは正当な利用者にもあります。複数の矛盾や証跡を組み合わせて確認する必要があります。
外注・フリーランス発注では「本人確認後の再委託」も確認
発注先の本人確認だけでは十分ではありません。
今回の警察庁資料では、国内支援者が正規に受注した仕事を北朝鮮IT労働者が実際に行うケースも確認されました。
企業やフリーランスエージェントでは、
- 再委託の可否
- 再委託先の本人確認
- 契約主体と実作業者の一致
- ソースコードへアクセスする人物
- 企業アカウントを利用する人物
- 報酬振込先の名義
を確認する必要があります。
契約書には、無断再委託の禁止、本人以外によるアカウント利用の禁止、貸与端末の第三者利用禁止などを明記できます。
フリーランス技術者は「名義・身分証・PCを貸すだけ」でも危険
個人のエンジニア側では、海外から届く「日本人名義を貸してほしい」「アカウントだけ作ってほしい」「面談だけ代わってほしい」「自宅にPCを置かせてほしい」といった依頼へ注意が必要です。
警察庁は、自宅へ第三者が遠隔操作可能なPCをむやみに設置しないよう呼びかけています。
また、北朝鮮IT労働者と知りながら、
- 報酬を支払う
- 身分証画像を提供する
- 外貨獲得活動を幇助する
場合、国内法令や対北朝鮮制裁への違反に問われるおそれがあるとしています。
過去の記事で扱ったSNS上の名義貸し勧誘についても、軽い副業や代理対応と考えず、契約・送金・本人確認・企業システムアクセスへつながる行為として判断する必要があります。
開発者・情報システム部門は未知のコードを業務PCで直接実行しない
WaterPlumは技術課題や面接を装ってコードを実行させます。
開発者や情報システム部門では、
- 知らない相手から送られた開発プロジェクトを業務PCで直接実行しない
- 未知のコードはサンドボックスや仮想環境で確認する
- 難読化されたコードをそのまま実行しない
- VS Codeの「Workspace Trust」を無効化しない
- 不明なVS Codeプロジェクトは制限モードで開く
- 自動実行設定が含まれていないか確認する
- EDRで不審なプロセス・通信・認証情報アクセスを監視する
といった対策が取れます。
本稿では、警察庁資料に記載された悪用可能なコマンド例や具体的な実行手順は掲載しません。
CSIRT・SOCは「採用不正」と「端末侵害」を分けずに調査する
今回の公表では、WaterPlumと北朝鮮IT労働者の活動が同じIPアドレスや組織的背景で結び付いていました。
企業で疑わしいリモート従業員や外注先が見つかった場合、HR上の本人確認だけで調査を終えず、端末・認証・ネットワーク側も確認する必要があります。
確認対象には、
- 不審なリモートアクセス
- 複数国からの短時間ログイン
- 企業端末へのRMM導入
- ブラウザに保存された認証情報へのアクセス
- Gitリポジトリの大量取得
- 個人クラウドへのコードコピー
- 不自然なVPN・VPS利用
- 認証トークンやセッションの流用
- 企業支給端末への第三者接続
などがあります。
北朝鮮IT労働者と疑われる外注先・従業員を把握した場合は、必要最小限の情報に限定したうえで、アカウントやセッションの無効化、端末の隔離、ログ保全、認証情報のローテーションを検討します。
出典
- 北朝鮮サイバー攻撃グループ「WaterPlum」及び北朝鮮IT労働者に関する我が国、米国、豪州及びドイツによるパブリック・アトリビューションについて – 警察庁
- 北朝鮮サイバー攻撃グループ「WaterPlum」によるIT技術者を標的としたサイバー攻撃並びに北朝鮮IT労働者の我が国、米国及び欧州における活動実態等について – 警察庁・国家サイバー統括室
- North Korean “WaterPlum,” commonly referred to as “Contagious Interview,” Cyber Actor Group Targeting IT Professionals; Activities of North Korean IT Workers in Japan, the United States and Europe – NPA/NCO and partner agencies
- 北朝鮮IT労働者に関する各国・企業等に対する注意喚起 – 警察庁
- North Korean IT Workers Conducting Data Extortion – FBI
- North Korean IT Worker Threats to U.S. Businesses – FBI
- Japanese Companies Threatened by DPRK IT Workers – Nisos
- DPRK IT Worker Tradecraft Between 2022 and 2025 – Nisos
関連記事
 クレジットカード 受け取りがマイナンバーなどICチップでの確認へ-海外在住者・一時滞在先での受け取りにどう影響するか
 台湾 海底ケーブル切断 事件-中国のグレーゾーン戦略・ロシアとの連携や日本への安全保障上の影響【2026年最新】
 アメリカのTikTok禁止法発行前にByteDanceが請願を予定
 Google Chromeのゼロデイ脆弱性を突いたAPT攻撃 「Operation ForumTroll」(CVE-2025-2783)
 FeliCa(フェリカ) ICチップの脆弱性がJVNで正式公表、CVE-2026-59776を採番-JCBもQUICPayでの採用と対策実施を表明
 WordPress向けminiOrange SAML SSOに認証バイパス2件、管理者乗っ取り可能 サイバー攻撃への試行も確認(CVE-2026-15981,CVE-2026-61979)
 NVIDIA・AMD・Armが9月のセキュリティ更新を公開 Triton、Linux GPU Driver、Mali GPUの脆弱性を修正(CVE-2026-16497、CVE-2026-47625)
 MinIOに重大な署名検証不備の脆弱性、即時アップグレード推奨(CVE-2025-31489)
 Cloudflare、AIクローラーの規制機能を発表

