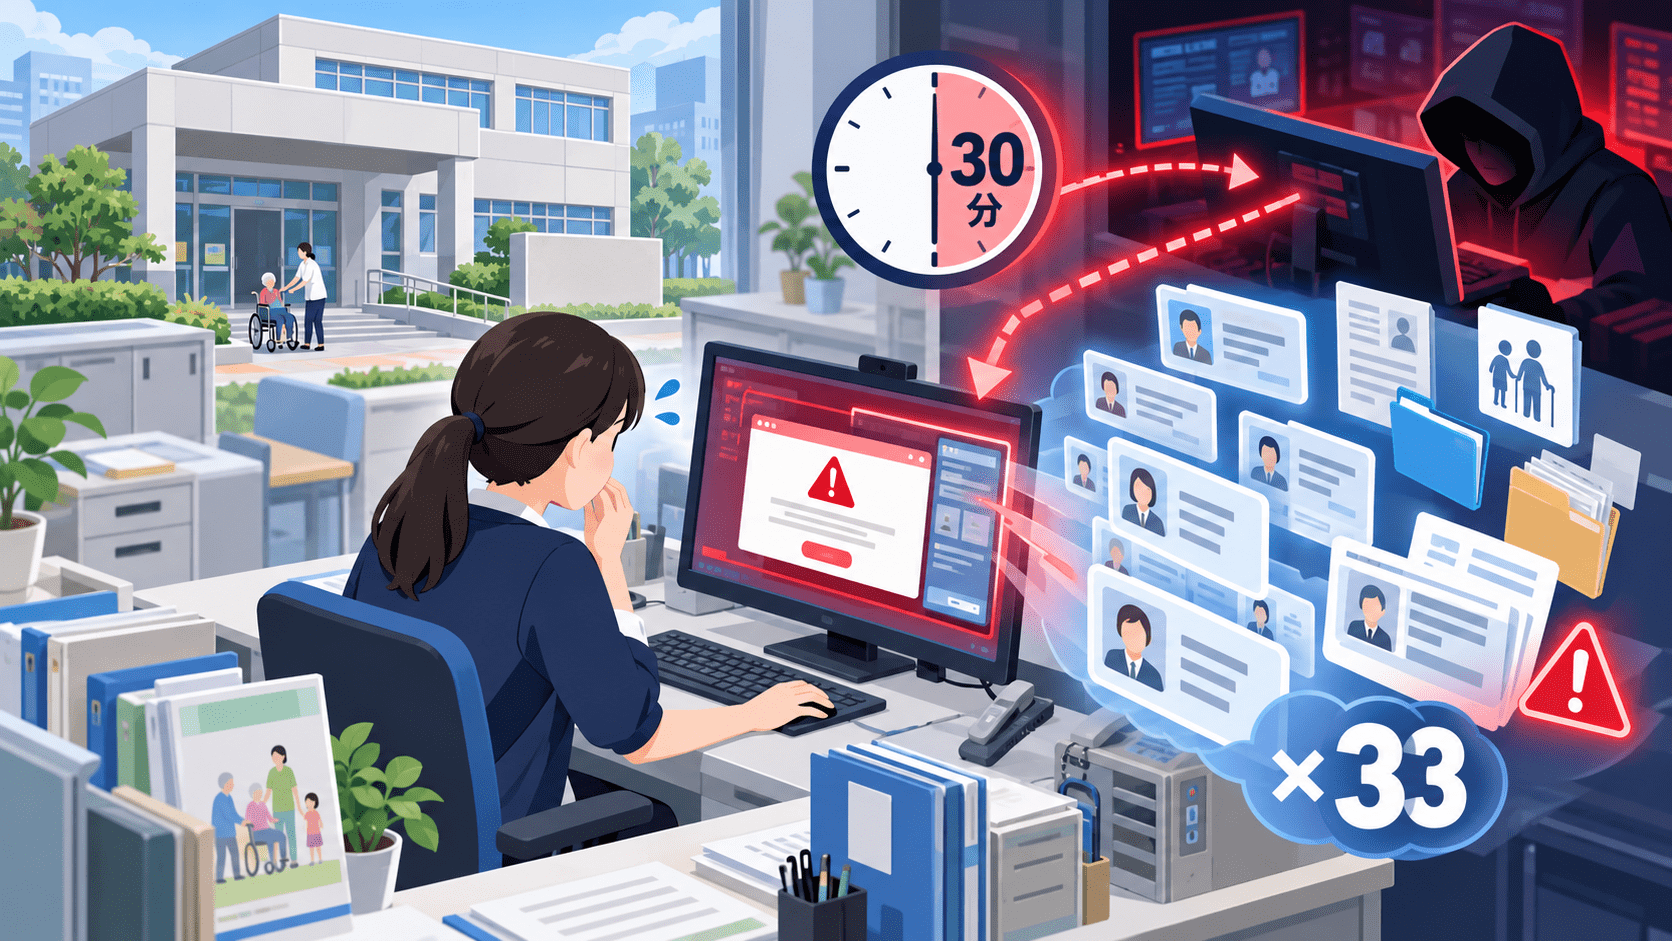
社会福祉法人四街道市社会福祉協議会は2026年9月29日、居宅介護支援事業所の職員がサポート詐欺の被害に遭い、サービス利用者33名の個人情報が外部へ漏えいした可能性があると公表しました。
職員が業務用パソコンでインターネットを閲覧中、画面に表示された偽の警告を信じて記載された連絡先へ電話し、相手の指示に従って操作した結果、遠隔操作ソフトウェアが導入されました。端末は約30分間、外部から遠隔操作可能な状態になっていました。
外部専門業者と同協議会による調査では、個人情報が実際に閲覧・取得されたか、外部へ送信されたかは確認できませんでした。そのため、9月29日時点では「漏えいの可能性がある」段階で、漏えい自体は確認されていません。
四街道市社会福祉協議会のサポート詐欺被害のサマリー
確認できている内容:
- 事案は2026年8月30日13時ごろに発生しました。
- 居宅介護支援事業所の職員が業務用パソコンでインターネットを閲覧中、偽の警告画面が表示されました。
- 職員は警告画面に表示された連絡先へ電話し、相手の指示に従って操作しました。
- その結果、遠隔操作ソフトウェアが端末へ導入されました。
- 当該パソコンは約30分間、外部から遠隔操作可能な状態でした。
- 個人情報漏えいの可能性がある対象者は、居宅介護支援事業所のサービス利用者33名です。
- 漏えいのおそれがある情報には、氏名、介護認定区分、介護保険の有効期間、利用中の介護サービス、かかりつけ病院名などが含まれます。
- 外部専門業者と同協議会が調査しましたが、情報の閲覧や外部送信が実際に行われたかは確認できませんでした。
- 発覚当日に端末をネットワークから遮断しています。
- 個人情報保護委員会へ報告済みです。
- 対象となる可能性がある利用者には個別に連絡しています。
- 再発防止策として、職員教育、社内報告手順の整備、遠隔操作ソフトウェアのインストール制限、端末管理体制の見直しを行うとしています。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月29日 |
| 発生日 | 2026年8月30日13時ごろ |
| 対象組織 | 社会福祉法人 四街道市社会福祉協議会 |
| 対象事業所 | 居宅介護支援事業所 |
| インシデント | サポート詐欺による業務用PCの遠隔操作 |
| 遠隔操作可能だった時間 | 約30分 |
| 対象となる可能性がある人数 | サービス利用者33名 |
| 漏えいのおそれがある情報 | 氏名、介護認定区分、介護保険の有効期間、利用中の介護サービス、かかりつけ病院名など |
| 情報漏えい | 確認されていません。漏えいの可能性あり |
| 原因 | 偽警告を信じて電話し、指示に従って遠隔操作ソフトを導入 |
| 個人情報保護委員会 | 報告済み |
| 再発防止 | 職員教育、報告手順整備、遠隔操作ソフトのインストール制限、端末管理体制の見直し |
偽の警告画面を信じ、表示された連絡先へ電話
事案は2026年8月30日13時ごろに発生しました。
四街道市社会福祉協議会の居宅介護支援事業所職員が、業務用パソコンでインターネットを閲覧していたところ、画面に偽の警告が表示されました。
職員は警告を信じ、画面に表示された連絡先へ電話しました。その後、相手の指示に従ってパソコンを操作したことで遠隔操作ソフトウェアが導入されました。
同協議会はこの手口を「サポート詐欺」と説明しています。
サポート詐欺では、ウイルス感染やシステム障害を装う警告を表示し、電話や遠隔操作へ誘導する手口が使われます。企業・組織での対策や被害後の対応は、サポート詐欺とは 手口・被害事例・電話してしまった場合の対処法を解説で整理しています。
約30分間、外部から遠隔操作できる状態に
遠隔操作ソフトウェアが導入された後、当該パソコンは約30分間にわたり外部から遠隔操作可能な状態になっていました。
このパソコンには、居宅介護支援事業所の利用者に関する個人情報が保存されていた、またはアクセス可能な状態でした。
同協議会は事案を確認した8月30日中に端末をネットワークから遮断し、その後、外部専門業者による調査と内部調査を実施しました。
関連:Microsoftを装うサポート詐欺の実例動画-Google広告の「次へ」から偽警告へ
対象はサービス利用者33名、介護認定区分や病院名も含む可能性
漏えいの可能性がある対象者は、居宅介護支援事業所のサービス利用者33名です。
公表された対象情報は次のとおりです。
- 氏名
- 介護認定区分
- 介護保険の有効期間(年・月)
- ケアプラン更新時期(年・月)
- 利用している介護サービス
- 利用している施設名または事業者名
- 介護サービスを利用している曜日
- レンタルしている物品名
- ショートステイ施設名
- かかりつけ病院名
ショートステイ施設名は利用している場合のみ含まれます。
一般的な氏名だけでなく、介護サービスの利用状況やかかりつけ病院名など、利用者の生活・福祉サービスに関係する情報が含まれていた可能性があります。
情報の閲覧・外部送信は確認できず、漏えいは未確定
四街道市社会福祉協議会は、外部専門業者による調査と内部調査を実施しました。
しかし、端末が遠隔操作されていた時間中に、第三者が個人情報を実際に閲覧したか、端末外へ送信したかは確認できませんでした。
同協議会は、現時点で得られた情報からこれ以上の事実確認は困難と判断しています。
そのため、本件は「33名分の個人情報が漏えいした」と確定した事案ではありません。確認されているのは、個人情報へアクセス可能な端末が約30分間遠隔操作可能な状態になり、33名分の情報が閲覧・取得された可能性を否定できないという状況です。
個人情報保護委員会へ報告、対象者には個別連絡
四街道市社会福祉協議会は、事案発生後に次の対応を実施しています。
- 当該パソコンをネットワークから遮断
- 外部専門業者による調査
- 個人情報保護委員会への報告
- 対象となる可能性がある利用者への個別連絡
- 当該パソコンの調査保全と、調査終了後の初期化
対象者に対しては、身に覚えのない請求、メール、不審な連絡などに注意するよう案内しています。
遠隔操作ソフトのインストール制限などを実施へ
再発防止策として、同協議会は職員への注意喚起だけでなく、端末側の技術的な対策も挙げています。
具体的には、全職員に対するサポート詐欺の手口・対応方法に関する教育、不審な警告表示が出た場合の社内報告・対応手順の整備、遠隔操作ソフトウェアのインストール制限、パソコン利用状況に関する管理体制の見直しを行うとしています。
今回の事案では、攻撃者がシステムへ直接侵入したのではなく、職員への心理的誘導を起点として遠隔操作ソフトウェアが導入されました。
情報システム部門が確認したいポイント
サポート詐欺への対策では、利用者教育だけではなく、職員が指示に従った場合でも遠隔操作環境を容易に構築できない端末設定が必要です。
企業・団体では次の項目を確認できます。
- 一般利用者が任意の遠隔操作ソフトウェアをインストールできない設定になっているか
- アプリケーション制御で未承認ソフトの実行を制限できるか
- 外部への遠隔接続や新規リモートセッションをEDRなどで検知できるか
- 偽の警告画面が表示された場合の報告先と初動手順を職員へ周知しているか
- 「表示された電話番号へ連絡しない」ことを研修内容に含めているか
- 個人情報を扱う端末に不要なデータを保存していないか
- 端末が侵害された場合、どの個人情報へアクセス可能だったかを追跡できるか
- ネットワーク遮断、証拠保全、外部調査を開始する手順が決まっているか
今回の公表では、情報が実際に閲覧・取得されたかは確認できませんでした。遠隔操作された端末でファイルアクセスや外部送信を事後確認できるよう、EDRのテレメトリや通信ログ、ファイルアクセスログの保存状況も確認対象になります。
出典
関連記事
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表
福島県郡山市の委託先社員がマイナンバーカードの個人情報を私的に利用

