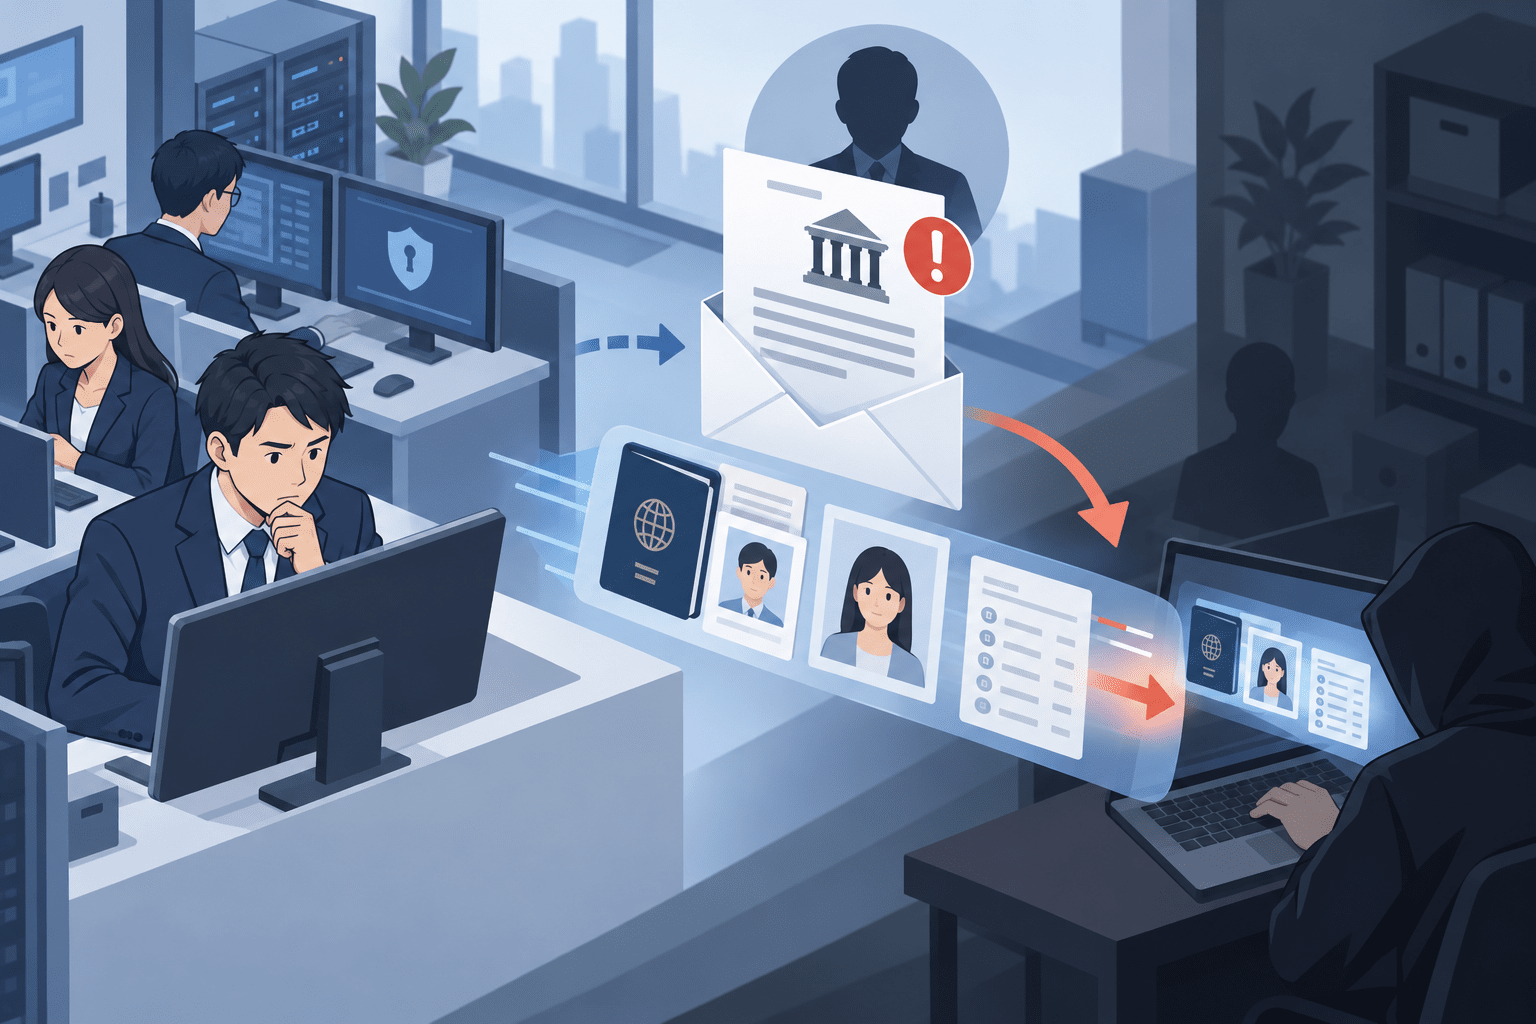
英フィンテック大手Revolutは2026年9月12日、正規の政府機関ドメインを使用した不正な情報開示要請を本物と判断し、顧客の個人情報を権限のない第三者へ開示したと明らかにしました。
影響を受けた顧客への通知によると、氏名、生年月日、住所、電話番号、メールアドレス、パスポートや運転免許証の写しなどが開示対象に含まれました。本人確認時の顔写真、口座明細、IBAN、出金履歴、Bitcoinを含む取引履歴も含まれていた可能性があります。
Revolutは、自社システムへの侵入や顧客資金への影響はなかったと説明しています。一方、政府機関の正式なドメインから送信されたメールが技術的な認証を通過したことで、情報開示手続き側の本人性確認が突破された形です。
Revolutの顧客情報開示事案のサマリー
確認できている内容:
- Revolutは2026年9月12日、顧客情報を権限のない第三者へ開示した事案を認めました。
- 攻撃者は、実在する政府機関の正規メールドメインを使用したメールアカウントから、不正な情報開示要請を送信していました。
- Revolutは、この通信が有効なドメイン認証情報を持っていたため、正規の政府機関からの要請と判断して情報を提供しました。
- 影響顧客への通知では、氏名、生年月日、職業、住所、メールアドレス、電話番号、パスポート・運転免許証などの本人確認書類が対象として挙げられています。
- 本人確認用の顔写真、口座明細、IBAN、出金履歴、Bitcoinを含む取引履歴も開示された可能性があります。
- Revolutは、顔写真とは別に生成される「biometric facial telemetry(顔の生体認証用データ)」は影響を受けていないと通知しています。
- Revolutのシステム自体が侵害されたとの説明はなく、顧客資金への影響も確認されていません。
- Revolutは問題のメールアドレスをブロックし、関係する政府機関、法執行機関、データ保護当局、金融規制当局へ通知したとしています。
- 影響人数について、Revolutは当初「limited number」「very limited group」とのみ説明し、正式な人数を公表していません。
続報として、Financial Timesは9月14日、Revolutが680人の顧客へ通知したと報じています。英国Information Commissioner’s Office(ICO)が調査しているとも報じられています。ただし、9月15日時点でRevolutの公式発表ページ上では680人という数字は確認できないため、本記事では二次報道として区別します。
| 項目 | 内容 |
|---|---|
| 公表確認日 | 2026年9月12日 |
| 対象企業 | Revolut |
| インシデント | 偽の政府機関情報開示要請に対する顧客データの誤提供 |
| 攻撃経路 | 正規の政府機関ドメインを使用した無権限のメールアカウント |
| Revolutシステムへの侵入 | 確認されていません |
| 顧客資金への影響 | Revolutは影響なしと説明 |
| 確認された情報 | 氏名、生年月日、職業、住所、メール、電話番号、本人確認書類の写しなど |
| 追加で含まれた可能性がある情報 | 本人確認写真、口座明細、IBAN、出金履歴、取引履歴、Bitcoin関連履歴 |
| 生体認証データ | Revolutは顔の生体認証用テレメトリは影響なしと通知 |
| 影響人数 | Revolutは正式公表せず。FTは680人と報道 |
| 政府機関名 | 公表されていません |
| 対応 | 問題のメールアドレスをブロック、影響顧客への通知、関係当局への報告 |
正規の政府機関ドメインから偽の情報開示要請
RevolutがTechCrunchなどに説明した内容によると、攻撃者は「legitimate government agency domain email」、つまり実在する政府機関の正規ドメインを使ったメールから顧客情報を要求しました。
影響顧客への通知では、送信元は政府機関の公式ドメイン上にある「unauthorised email account」だったとされています。
単純なドメインの文字列偽装ではなく、メールが有効なドメイン認証情報を伴っていたため、Revolut側は本物の政府機関からの要請だと判断しました。
現時点では、そのメールアカウントが既存アカウントの乗っ取りだったのか、不正に作成された新規アカウントだったのかは公表されていません。
対象となった政府機関名や国も明らかにされていません。
パスポート写し、住所、電話番号などを第三者へ開示
TechCrunchが確認したRevolutの顧客向け通知では、次の個人情報が開示されたとされています。
- 氏名
- 生年月日
- 職業
- 郵便住所
- メールアドレス
- 電話番号
- パスポートまたは運転免許証など本人確認書類の写し
さらに顧客によっては、以下の情報も対象に含まれた可能性があります。
- 本人確認時に提出した顔写真
- 口座明細
- IBAN
- 口座ステータス
- 口座開設日
- ウォレット参照番号
- 出金記録
- 全取引履歴
- Bitcoin関連の取引履歴
Revolutの公式プライバシーポリシーでも、KYCや不正防止のため、本人確認書類の写しや本人確認時の画像・映像、口座・取引関連情報を取得することが明記されています。
今回の事案では、こうした金融機関が法令対応のために保管するKYC情報が、偽の公的機関要請によって外部へ開示されました。
本人確認写真は対象、生体認証テレメトリは対象外
今回の情報項目では、「本人確認用の顔写真」と「生体認証データ」を区別する必要があります。
影響顧客への通知によると、本人確認時に提出した顔写真が含まれた可能性があります。一方、Revolutは「biometric facial telemetry data」は関与しておらず、侵害されていないとしています。
Revolutは本人確認時に、顔写真や動画から本人確認用の生体情報を処理する場合があると公式プライバシーポリシーで説明しています。
したがって、「生体認証情報がすべて漏洩した」と表現するのは正確ではありません。
自社システムへの不正アクセスではなく、情報開示プロセスが悪用された
Revolutは今回、自社システムと顧客資金は影響を受けていないと説明しています。
公表された内容からは、攻撃者がRevolutのシステムへ不正ログインしたり、脆弱性を悪用してデータベースから情報を窃取した事案ではありません。
攻撃者は、政府機関などから企業へ送られる正規の情報開示要請を装い、Revolut側の手続きを通じてデータを取得しました。
この点は一般的なフィッシングやシステム侵入とは異なります。
メールの送信元ドメインが正しく認証されていても、「そのアカウントを使用している人物が、その情報開示を要求する権限を持つか」まではSPF、DKIM、DMARCなどのメール認証では保証できません。
FBIは2024年に「政府メールを悪用した偽の緊急データ要請」を警告
今回と類似する手法について、米FBIは2024年11月、政府機関のメールアカウントを悪用した「Fraudulent Emergency Data Requests」に関するPrivate Industry Notificationを公開しています。
FBIによると、攻撃者は米国や海外の政府機関メールを侵害し、企業へ緊急データ開示要請を送り、個人識別情報(PII)を取得する活動を行っていました。
緊急データ要請は、本来、生命や安全に関わる緊急時に通常の法的審査を待たず企業へ情報提供を求めるための仕組みです。
FBIは対策として、要請元メールアドレスの確認だけではなく、既知の公式連絡先を使用した別経路での確認、異常な要請内容の精査、複数人による承認などを推奨しています。
今回のRevolut事案がFBIの2024年警告で扱われた攻撃者や犯罪グループと関連するとの情報はありません。一方、攻撃手法としては「信頼された政府ドメインを利用し、企業の情報開示プロセスを悪用する」という共通点があります。
影響人数は公式未公表、FTは680人と報道
Revolutは当初、影響を受けたのは「limited number of customers」「very limited group of customers」と説明していました。
具体的な人数は公表していませんでした。
Financial Timesは9月14日、Revolutが680人の顧客へ通知したと報道しました。また、英国ICOが本件について調査しているとしています。
この680人という数字はRevolutの公開リリースでは確認できないため、現段階では「Revolutが公式に680人と発表した」とは記載できません。
同様に、攻撃者を名乗る人物によるデータ公開や身代金要求についても報道がありますが、攻撃者側の主張だけで漏洩範囲やデータの真正性を確定することはできません。
政府・警察・規制当局からの情報開示要請を扱う企業が確認したい点
今回の事案は、政府機関からの正規要請に対応する金融機関だけの問題ではありません。
通信事業者、クラウドサービス、SNS、SaaS、暗号資産交換業者、EC、プラットフォーム事業者など、警察や規制当局から顧客データの提出を求められる企業にも同様の確認ポイントがあります。
- 送信元ドメインやDKIM認証だけで要請者の本人性を判断していないか
- 政府機関や警察の既知の代表番号・公式窓口へ別経路で確認できるか
- 緊急要請であっても、情報提供前に担当者名・所属・権限を確認できるか
- 大量データやKYC書類、取引履歴など高リスク情報の開示に二者承認を設けているか
- 通常と異なるデータ項目や対象人数の要請を自動的にエスカレーションできるか
- 政府機関からの情報開示要請を記録し、後から誰が何を承認したか追跡できるか
- メールアカウントが侵害される前提で、依頼元ドメイン以外の信頼経路を用意しているか
- 要請に必要な範囲を超えてデータを開示しない「データ最小化」が運用されているか
特に、パスポート写し、本人確認写真、住所、電話番号、金融取引履歴を同時に保有する組織では、一度の誤開示で本人確認・なりすまし・標的型詐欺に利用できる情報がまとまって外部へ渡る可能性があります。
出典
一次情報・当事者情報
Revolutの顧客通知・同社広報コメントを確認した報道:
- Revolut confirms customer data breach through fake government requests – TechCrunch
- Revolut confirms sensitive customer data breach after fake government requests – Reuters
- Revolut handed nearly 700 customers’ data to scammers – Financial Times
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?

