文部科学省は2026年9月15日、国立大学法人評価委員会の第82回会合で、第5期中期目標期間に向けた「国立大学法人の組織及び業務全般の見直しに関する視点(案)」を提示しました。
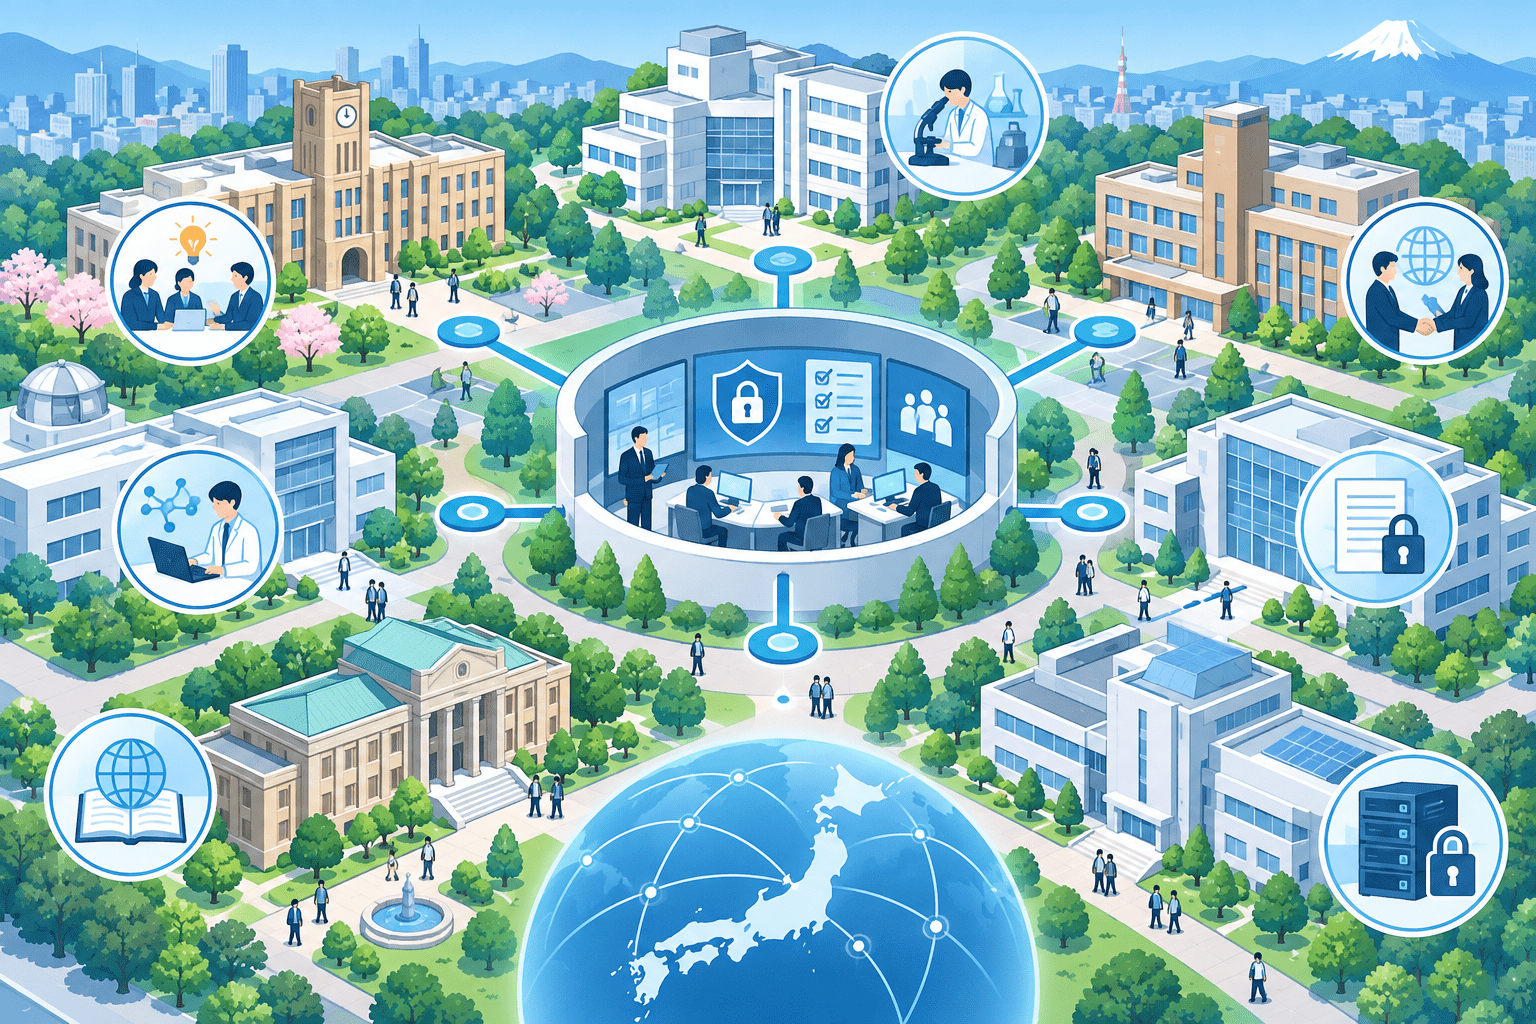
見直し案では、研究インテグリティや研究セキュリティ、産学官連携など、一定の専門知識が必要な業務について、強みを持つ大学を拠点として複数大学で人材や機能を共有する考え方を明記しています。
研究セキュリティについては、経済安全保障上の重要技術の流出防止、安全保障貿易管理、研究者や共同研究先に関するリスク確認、研究データのアクセス制御、物理・サイバー両面での研究環境保護など、大学内の複数部門にまたがる対応が必要です。
一方、すべての国立大学に同じ体制を一律導入する方針ではありません。文科省の資料は、各大学のミッション、規模、研究分野、保有リソースを踏まえた大学間連携の選択肢として提示しています。
産経新聞によると、文科省は9月中にも全国の国立大学へ見直し内容を通知する方針で、専門人材を複数大学の正規職員として位置付ける運用も想定しているとしています。ただし、この「複数大学の正規職員」という具体案は、9月15日時点の文科省公開資料には明記されていません。
国立大学の研究セキュリティ人材共有案のサマリー
確認できている内容:
- 文部科学省は2026年9月15日、第82回国立大学法人評価委員会で組織・業務見直し案を提示しました。
- 対象は第5期中期目標期間(2028~2033年度)に向けた国立大学法人の改革です。
- 見直し案は、必ずしもすべての国立大学へ一律実施を求めるものではありません。
- 大学間でのリソース共有、役割分担、法人を超えた事務機能の連携・統合を検討する方向を示しています。
- 特に研究インテグリティ、研究セキュリティ、産学官連携など専門知識が必要な領域では、強みを持つ大学を拠点に複数大学でリソースを共有する案を明記しました。
- 研究セキュリティでは、経済安全保障上の重要技術の流出防止とオープンイノベーションの両立を掲げています。
- 研究大学では、研究分野の機微性を踏まえ、物理面・サイバー面のアクセス制限などセキュアな研究環境の構築を検討するよう示しています。
- 内閣府の研究セキュリティ手順書では、研究者・共同研究先のデュー・ディリジェンス、研究データ・施設・情報システムの管理、守秘義務、アクセス制御などを求めています。
- 2025年度の政府調査では、国立大学・大学共同利用機関法人87機関は、研究インテグリティに関する調査項目をすべて実施済みと回答しています。
- 産経新聞は、文科省が9月中にも全国の国立大学へ通知すると報じています。
- 同紙は、専門人材を複数大学の正規職員として位置付ける方法も想定されていると報じています。
現時点で未確定・公開資料に明記されていない内容:
- どの大学を研究セキュリティの拠点大学とするか
- 何大学単位で専門人材を共同配置するか
- 必要な専門人材数
- 人件費をどの大学・国が負担するか
- 複数大学で兼務する職員の雇用・指揮命令・評価制度
- 守秘義務や機密情報へのアクセス権限を大学間でどう設計するか
- 9月中に発出される通知の最終文面
- 各国立大学が第5期中期目標・中期計画へどこまで具体的に反映するか
| 項目 | 内容 |
|---|---|
| 文科省提示日 | 2026年9月15日 |
| 会議 | 国立大学法人評価委員会 第82回 |
| 対象期間 | 第5期中期目標期間(2028~2033年度) |
| 研究セキュリティ人材 | 強みを持つ大学を拠点に複数大学でリソース共有を検討 |
| 一律義務 | すべての大学へ一律実施を求めるものではない |
| 主な対象業務 | 研究インテグリティ、研究セキュリティ、産学官連携など |
| 研究環境 | 物理面・サイバー面のアクセス制限などを検討 |
| 背景 | 経済安全保障上の重要技術流出防止とオープン研究の両立 |
| 通知時期 | 産経新聞によると9月中を予定 |
| 複数大学への正規在籍 | 産経新聞が文科省説明として報道。公開資料には明記なし |
文科省資料に「複数大学でリソースを共有」と明記
9月15日の国立大学法人評価委員会では、「国立大学法人の組織及び業務全般の見直しに関する視点(案)」が配布されました。
同資料では、大学間連携について、
「自法人が十分なリソースを有しない分野等における他の大学とのリソース共有」
を検討するよう示しています。
その上で、研究インテグリティ・研究セキュリティや産学官連携については、一定の専門知識が必要になるとして、
「強みを有する大学を拠点として複数大学でリソースを共有して進めていく」
という方向を具体的に盛り込みました。
ここでいうリソースには、人材だけでなく、専門機能や業務ノウハウを含むと考えられます。
見直し案全体では、国立大学を個別法人の集合としてだけではなく「国立大学システム」と捉え、大学間の役割分担や機能共同化によって全体最適を目指す考え方が示されています。
すべての国立大学への一律義務ではない
今回の見直し案は、各大学に同じ組織を設置させる制度ではありません。
文科省資料は冒頭で、
- すべての法人に一律実施を求めるものではない
- 各大学が自らのミッションや機能強化の方向性に応じて検討する
としています。
研究セキュリティ専門人材の共同化も、大学の規模や研究領域、既存人材、地域性などに応じた方法の一つという位置付けです。
大規模研究大学が専門チームを持ち、周辺大学が共同利用する方式や、複数大学で人材を共同雇用する方式などが考えられますが、具体的な制度設計はまだ公表されていません。
産経報道では「複数大学の正規職員」も想定
産経新聞は9月15日、文科省の説明として、研究セキュリティを担当する人材について、複数の大学に守秘義務を負う正規職員として籍を置く方法も想定していると報じました。
背景には、研究セキュリティ担当者が扱う情報の機微性があります。
研究者の外部資金、共同研究先、研究テーマ、研究データ、アクセス権限などを扱うため、一般的な短期派遣や外部委託だけでは対応が難しい場面があります。
一方、この具体的な雇用形態は、9月15日の文科省公開資料には記載されていません。
現段階では、文科省が委員会資料で公式に示したのは「複数大学でリソースを共有する」という方向までです。
研究セキュリティとは何を守るのか
研究セキュリティは、大学のネットワークやPCを守る一般的なサイバーセキュリティだけを意味しません。
内閣府が2025年12月に公表した「研究セキュリティの確保に関する取組のための手順書」では、研究セキュリティを、経済安全保障上の重要技術が意図しない形で流出するリスクを管理しながら、国際共同研究を継続するための仕組みとして整理しています。
対象になるのは、例えば次のような領域です。
- 共同研究者や共同研究機関の確認
- 外国を含む外部からの研究資金・支援の把握
- 外国の人材採用プログラムへの参加状況
- 共同研究契約の内容
- 研究データへのアクセス権限
- 知的財産の管理
- 研究施設・設備への物理アクセス
- 情報システムへのアクセス制御
- サイバー攻撃への対策
- 研究参画者の守秘義務
- 研究開始後の継続的なリスク確認
大学では法務、輸出管理、研究推進、知財、情報セキュリティ、人事、国際連携など複数部門にまたがる業務になります。
「研究インテグリティ」と「研究セキュリティ」は同じではない
政府資料では、研究インテグリティと研究セキュリティを関連するものとして扱っていますが、同じ概念ではありません。
研究インテグリティは、研究者が外部から受ける資金、兼業、所属、利益相反・責務相反などを適切に開示し、研究の透明性と公正性を確保する仕組みです。
一方、研究セキュリティは、その情報を基礎に、経済安全保障上重要な技術や研究成果が意図しない相手へ流出するリスクを評価し、必要に応じてアクセス制御などの対策を講じるものです。
内閣府は、研究インテグリティを徹底した上で、研究セキュリティの取組を重ねるという整理をしています。
研究者や共同研究先に対するデュー・ディリジェンスも対象
内閣府の手順書では、対象となる研究開発プログラムについて、研究機関が研究者や共同研究先に関するリスク確認を行うよう定めています。
確認項目の例には、
- 学歴、職歴、研究経歴
- 研究費の取得歴
- 研究費以外の支援
- 共著者
- 特許の共同発明者・共同出願人
- 外国の人材採用プログラムへの参加
- 一定のリスト掲載機関との関係
- 安全保障貿易管理上の「非居住者」「特定類型」への該当性
などがあります。
情報源には自己申告だけでなく、論文データベース、研究者データベース、特許情報、経済産業省の外国ユーザーリスト、米国のスクリーニングリストなどを利用する例が示されています。
ただし、政府の手順書は「ゼロ・リスク」を求めていません。
過剰な確認によって国際共同研究を萎縮させないよう、リスクの程度に応じた合理的な管理を行う考え方です。
また、国籍、人種、宗教、文化などを理由とした差別的な扱いをしてはならないことも明記しています。
サイバー対策も研究セキュリティの一部
文科省の9月15日資料では、研究大学について、研究分野の機微性を踏まえた「物理面・サイバー面でのアクセス制限等」を含むセキュアな研究環境の構築を検討するよう求めています。
内閣府の手順書でも、リスク軽減措置の例として、
- 施設・設備へのアクセス権限管理
- 研究データへのアクセス権限管理
- 情報システムの管理
- サイバー攻撃への対策強化
を挙げています。
研究セキュリティ担当者には、経済安全保障や契約・法務だけでなく、情報セキュリティに関する知識も必要になる理由です。
ただし、一般的な大学ネットワークのサイバーセキュリティと研究セキュリティは完全に同一ではありません。
研究セキュリティでは「誰と研究するか」「誰にどの研究データを見せるか」「どの技術をどの範囲まで共有するか」という研究活動固有の判断が加わります。
国立大学87機関では研究インテグリティ体制を整備済み
内閣府の2025年度フォローアップ調査では、国立大学と大学共同利用機関法人87機関を対象に、研究インテグリティに関する取組状況を調査しています。
政府資料によると、87機関は調査対象となったすべての項目について実施済みと回答しました。
主な項目は、
- 関係者への理解促進
- 利益相反・責務相反の規程
- リスクマネジメントを行う組織体制
- 申告情報の事実確認
- 高リスクと判断した場合の事前対応
- 情報更新を受ける仕組み
などです。
つまり、国立大学では研究インテグリティの基本的な制度整備は進んでいます。
今回の文科省案は、その次の段階として、より高度な研究セキュリティを大学ごとに単独整備するのではなく、大学間で専門機能を共有する方向を示したものと整理できます。
2025年12月の政府手順書から大学側の実務が具体化
研究セキュリティ人材の共同化案が出てきた背景には、2025年12月に政府が研究セキュリティの実務手順を具体化したことがあります。
内閣府の手順書では、対象となる「特定研究開発プログラム」について、研究機関が次の一連の処理を行います。
- リスク確認
- リスク評価
- リスク軽減措置
- フォローアップ
研究機関には、必要情報を関係部署で収集し、一元管理する体制を整備することが望ましいとされています。
また、対象プログラムの運営に関与する担当者について、守秘義務を徹底することも示されています。
こうした業務は、研究者本人だけで完結するものではなく、大学側に専門的なマネジメント機能が必要になります。
手順書の直接対象は一部の競争的研究費
一方、研究セキュリティ手順書の適用範囲には注意が必要です。
現在、手順書に基づくリスクマネジメントを直接求める対象は、研究成果の公開を前提とする競争的研究費のうち、経済安全保障上の重要技術を含む可能性があり、政府が指定した「特定研究開発プログラム」です。
すべての大学研究を一律に機密研究として扱う制度ではありません。
手順書は、その他の競争的研究費や運営費交付金による研究についても、必要に応じて同様のリスクマネジメントを行うことが望ましいとしています。
今回の国立大学改革案は、研究セキュリティを個別プロジェクトだけの事務処理ではなく、全学的なリスクマネジメント体制として整備する方向を示しています。
第7期科学技術・イノベーション基本計画でも研究セキュリティを強化
文科省の2026年版科学技術・イノベーション白書では、第7期科学技術・イノベーション基本計画の方向として、研究インテグリティの確保を前提に研究セキュリティを強化し、技術流出を防ぐ方針を示しています。
9月15日の国立大学見直し案でも、第7期基本計画を踏まえて、
- 研究インテグリティ
- 研究セキュリティ
- 全学的なリスクマネジメント
- セキュアな研究環境
を研究力強化の項目として位置付けています。
研究力強化と研究セキュリティを別の政策として扱うのではなく、高度な研究を国際的に継続するための基盤として同時に整備する考え方です。
専門人材の共同化で解決しようとしている課題
研究セキュリティ業務では、単一分野だけの知識では判断しにくい事案が発生します。
例えば、海外大学との共同研究を審査する場合でも、
- 共同研究契約は適切か
- 輸出管理上の規制対象か
- 相手機関の背景確認が必要か
- 研究データの共有範囲は適切か
- 外部から受ける資金や役職の申告に不足がないか
- 研究設備やサーバーへのアクセス権限をどうするか
といった確認が必要です。
大学ごとに法務、輸出管理、OSINT調査、サイバーセキュリティなどの専門家をすべて配置することは、特に中小規模の大学では負担になります。
文科省案は、こうした専門業務を各大学が個別に抱えるのではなく、専門性を持つ大学へ一定程度集約して共有する方向を示しています。
大学間共有で新たに検討が必要になるセキュリティ課題
専門人材を複数大学で共有する場合、それ自体にも情報管理上の設計が必要です。
今後確認したいのは次の点です。
- 各大学の機密情報をどのシステムで管理するか
- 共同担当者が閲覧できる情報を大学ごとに分離できるか
- 守秘義務をどの雇用契約・規程で担保するか
- 利益相反が生じた場合の回避手続をどうするか
- 大学間で研究者情報を共有する際の個人情報保護をどうするか
- ログや審査記録をどの大学が保管するか
- インシデント発生時の責任分界点をどうするか
- 担当者の人事評価・指揮命令権を誰が持つか
- 一つの拠点大学が停止した場合の業務継続をどうするか
研究セキュリティ機能を共同化する場合、単なる「人手の共有」ではなく、権限管理、情報分離、監査、責任分担を含めた共通基盤の設計が必要になります。
「ターゲット圏域」設定など国立大学改革全体の一部
今回の研究セキュリティ人材共有案は、国立大学改革全体の一項目です。
文科省の見直し案では、各国立大学が2040年を見据えて自らの強みや役割を明確にし、他大学との役割分担を進める方向を示しています。
入学者や卒業生の状況、人口動態などを分析して「ターゲット圏域」を設定することや、事務機能の大学間連携・統合、AI Transformation(AX)、研究設備・人材の共同利用なども盛り込まれています。
研究セキュリティ人材の共有も、人口減少や大学の財政・人材制約を踏まえ、すべての機能を一大学で持つのではなく、大学間で共有する改革の一環です。
大学の情報システム・研究推進部門が確認したいポイント
国立大学だけでなく、経済安全保障上重要な研究や海外共同研究を行う公私立大学、研究機関でも、研究セキュリティ体制の確認が必要になります。
- 研究インテグリティと研究セキュリティの担当部署・責任者が明確か
- 安全保障貿易管理、知財、法務、情報セキュリティ、人事が連携できるか
- 研究者の外部資金・兼業・外国機関との関係を最新化できるか
- 共同研究開始前のデュー・ディリジェンス手順があるか
- 重要研究データを識別し、アクセス権限を管理できるか
- 研究室が独自運用するサーバーやクラウドを把握しているか
- 共同研究者のアカウント発行・失効を管理できるか
- 研究設備への物理アクセスを記録できるか
- 共同研究契約にデータ、知財、守秘義務の条項があるか
- 研究セキュリティ判断の記録を監査可能な状態で保存しているか
- 自大学で不足する専門性を他大学や外部機関とどう補完するか
- 専門人材を共同利用する場合の情報分離と責任分界を設計できるか
研究セキュリティは、研究者へ一律に制約を課すことではありません。
政府手順書も、国際共同研究を過度に抑制せず、対象技術とリスクに応じた合理的な管理を行う考え方を採っています。
大学側では、「研究を止める担当部門」ではなく、リスクを把握した上で安全に共同研究を進めるための支援機能として設計できるかが実務上のポイントになります。
大学のサイバーセキュリティについては、共同研究者のアカウントを経由して学内外へ不正アクセスが波及した東京大学研究室サーバへの不正アクセスや、他機関の侵害サーバーを介してアクセスされた神戸大学研究科サーバーへの不正アクセスも参考になります。
ただし、これらは一般的なサイバーインシデントの事例であり、今回の文科省の研究セキュリティ政策と直接結び付けられた事案ではありません。
出典
一次情報:
- 国立大学法人評価委員会(第82回)配付資料 – 文部科学省
- 国立大学法人の組織及び業務全般の見直しに関する視点(案)概要 – 文部科学省
- 国立大学法人の組織及び業務全般の見直しに関する視点(案) – 文部科学省
- 研究インテグリティ・研究セキュリティ – 内閣府
- 研究セキュリティの確保に関する取組のための手順書 – 内閣府
- 令和7年度 研究インテグリティの確保に係るフォローアップ調査結果概要 – 内閣府
- 第2章 第7期基本計画で目指す科学技術・イノベーション政策の姿 – 文部科学省
9月15日の文科省説明に関する報道:
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?