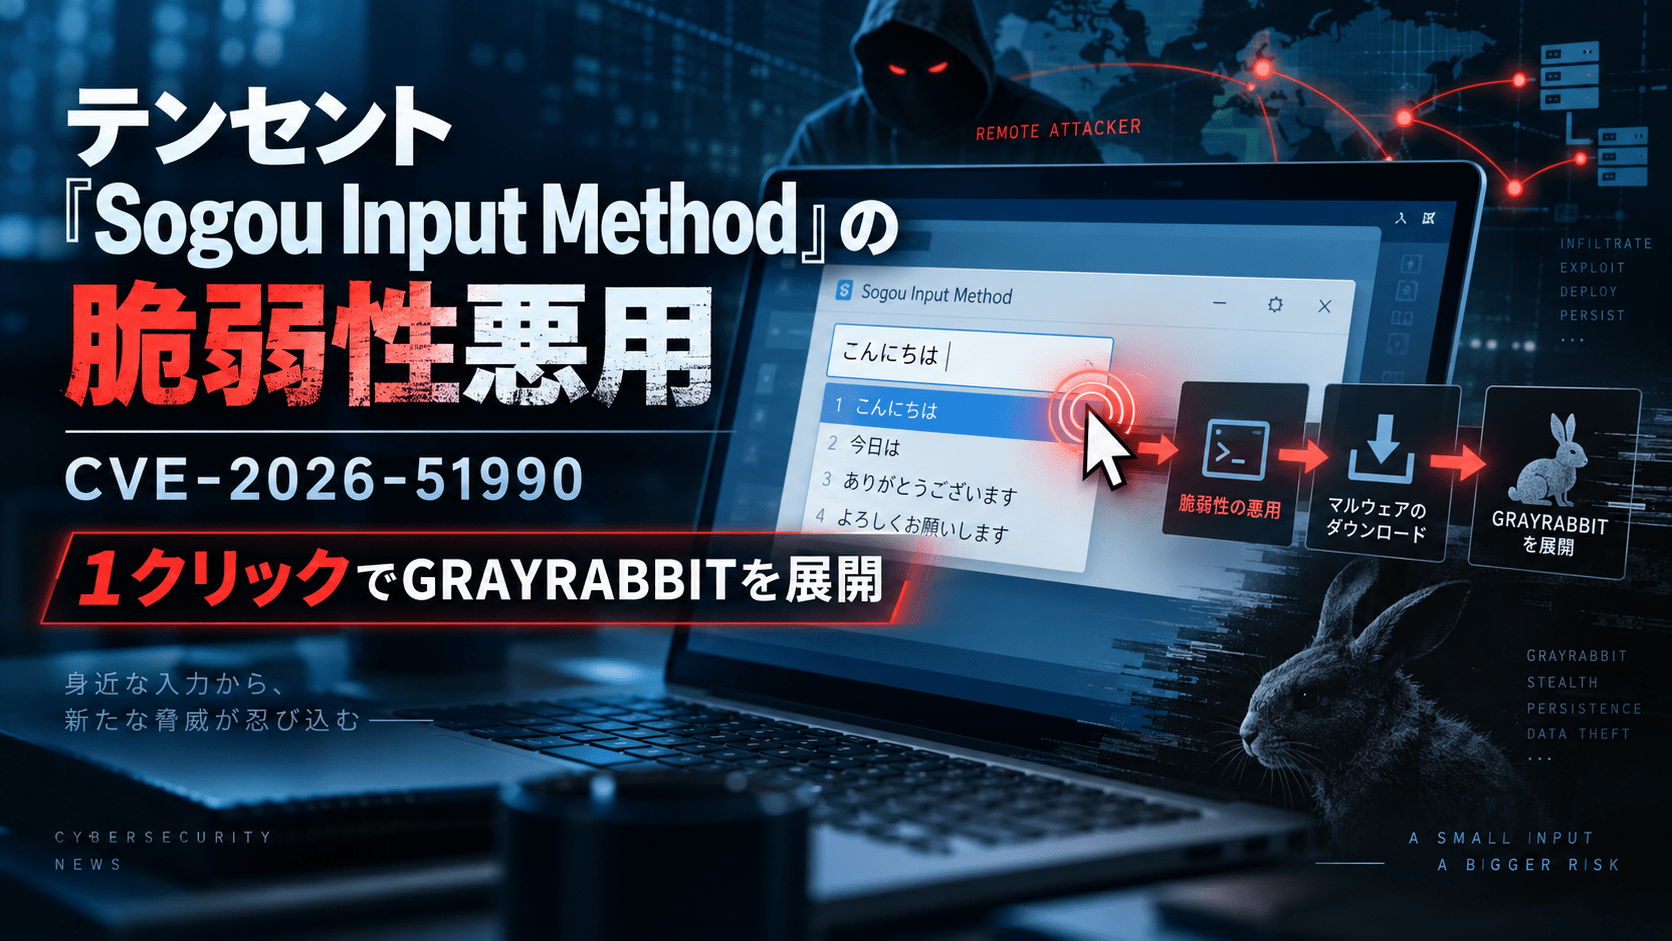
Gen Threat Labsは2026年9月10日、Tencent(テンセント)が開発するWindows向け中国語入力ソフト「Sogou Input Method」に存在するリモートコード実行脆弱性「CVE-2026-51990」が、実際の攻撃で悪用されていたと公表しました。
Genによると、中国に関連する脅威グループ「UNC3569」が細工したリンクを標的にクリックさせ、Sogou Input Methodに組み込まれた古いChromiumベースのブラウザ機能を経由してコードを実行し、バックドア「GRAYRABBIT」を展開していました。
Genは4月9日にTencentへ脆弱性を報告し、Tencentは4月21日に修正版「16.3.0.3498」を自動更新で配布したとしています。修正版では今回悪用されたリンク経由の侵入経路は遮断されましたが、Genの9月時点の確認では、組み込みブラウザ自体は古いChromium 80のままで、サンドボックス無効などの設定も残っています。
CVE-2026-51990のサマリー
確認できている内容:
- Gen Threat Labsは2026年9月10日、Sogou Input Methodの脆弱性CVE-2026-51990を公表しました。
- 対象はWindows版のSogou Input Methodです。
- 攻撃は細工したリンクを利用者がクリックすることで成立する「1クリック」のリモートコード実行として報告されています。
- GenはUNC3569による実際の侵入調査で、この脆弱性が悪用されていることを確認しました。
- 攻撃ではバックドア「GRAYRABBIT」が展開されていました。
- 脆弱性は、独自URLプロトコルの引数検証不備、任意URLを開ける組み込みWebView、古くサンドボックスが無効化されたChromiumエンジンという複数の問題を組み合わせて悪用されます。
- 攻撃時には、Sogou Input Methodに内蔵されたChromium 80に対して既知のV8脆弱性CVE-2021-38003も利用されていました。
- Genは2026年4月9日にTencentへ報告しました。
- Tencentは4月21日、Sogou Input Method 16.3.0.3498で修正し、自動更新で配布したとGenへ回答しています。
- 修正版では、独自プロトコルから外部の任意URLを開く経路に制限が追加されています。
- Genによると、組み込みChromium自体のバージョンやサンドボックス設定は9月時点でも変更されていません。
- CVE-2026-51990は実悪用されていますが、2026年9月17日時点でCISA KEV Catalogへの掲載は確認できませんでした。
現時点で公表されていない内容:
- 今回の攻撃で侵害された組織・個人の名称
- 被害端末数
- 攻撃の開始時期と終了時期
- 攻撃対象となった国・地域の具体的な内訳
- 修正版配布後もCVE-2026-51990による同じ侵入経路が悪用されているか
- UNC3569の今回の攻撃を指示した組織や依頼者
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-51990 |
| 公表日 | 2026年9月10日 |
| 対象製品 | Sogou Input Method for Windows |
| 開発元 | Tencent |
| 影響 | 利用者権限での任意コード実行 |
| 攻撃条件 | 細工したリンクを利用者がクリック |
| 実悪用 | Gen Threat Labsが確認 |
| 攻撃グループ | UNC3569(Gen/Googleが中国との関連を指摘) |
| 配布されたマルウェア | GRAYRABBIT |
| 修正版 | 16.3.0.3498 |
| 修正日 | 2026年4月21日 |
| CISA KEV | 9月17日時点で掲載を確認できず |
| 被害件数 | 公表されていません |
Sogou Input Methodの独自リンク処理を起点にコード実行
Gen Threat Labsによると、CVE-2026-51990は単一の処理不備だけで成立するものではなく、Sogou Input Methodに存在する複数の問題を組み合わせることでリモートコード実行につながります。
Sogou Input Methodは、アプリ内の機能を呼び出すため独自のURLプロトコルを使用しています。
脆弱なバージョンでは、このプロトコルを処理するプログラムが、別コンポーネントへ渡す一部の引数を十分に検証していませんでした。
さらに、Sogou Input Methodのスキン関連機能にはChromium Embedded Framework(CEF)を使ったWebViewがあり、外部URLを開ける状態になっていました。
Genは、この組み合わせによって攻撃者が用意したWebページをSogou Input Method内部のブラウザで読み込ませることが可能だったと説明しています。
Chromium 80を内蔵、サンドボックスも無効化
攻撃チェーンを深刻化させた要因として、Sogou Input Methodに組み込まれていたブラウザエンジンがあります。
Genが解析した環境では、CEF 80.1.16、Chromium 80.0.3987.163が使用されていました。Chromium 80は2020年に公開された世代です。
さらに、Genは次のような設定を確認しています。
- Chromiumサンドボックスが無効
- Same-Origin PolicyなどのWebセキュリティ機能が無効化
- ローカルファイルへのアクセスを許可する設定
このため、攻撃者がWebViewへ任意のページを読み込ませることができれば、過去に修正済みのブラウザ脆弱性を再利用できる状態でした。
実際の攻撃では、Chrome 95より前のバージョンに影響するV8の型混同脆弱性「CVE-2021-38003」が使われたとGenは報告しています。
CVE-2021-38003はSogou Input Method固有の脆弱性ではありません。古いChromiumエンジンが残っていたことで、過去のブラウザ脆弱性が攻撃チェーンの一部として利用されました。
UNC3569が実攻撃でCVE-2026-51990を悪用
Gen Threat Labsは、研究目的のコードレビューでCVE-2026-51990を発見したわけではありません。
UNC3569による実際の侵入を調査する過程で、Sogou Input Method内部から不審なプロセスが開始されていることを確認し、調査を進めた結果、今回の脆弱性を特定しました。
Genは、UNC3569が細工したリンクを標的へ送り、クリック後にSogou Input Methodの組み込みブラウザを経由してコードを実行し、GRAYRABBITを展開していたとしています。
Googleの研究者は2024年のVirus Bulletinで、UNC3569を中国との関連がある脅威グループとして報告しています。
Googleによると、UNC3569は少なくとも2021年から活動し、政府機関、教育機関、ハイテク企業、金融業界などを標的にしてきました。特に東アジア・東南アジアでの活動が確認されています。
ただし、この過去の標的傾向を、今回のCVE-2026-51990を悪用した攻撃の被害地域と同一視することはできません。Genは今回の侵害組織や被害件数を公表していません。
GRAYRABBITバックドアを展開
CVE-2026-51990の悪用後、攻撃者はGRAYRABBITを端末へ展開していました。
GRAYRABBITは、GoogleがUNC3569の活動で継続的に確認してきたバックドアです。
Googleの分析では、主に次の機能を持ちます。
- システム情報の取得
- プロセスの実行
- リモートシェル
- ファイルのアップロード・ダウンロード
- 追加プラグインの読み込み
Genが今回分析した検体は64ビット版で、過去にGoogleが報告したGRAYRABBITから機能が拡張されていました。
Genは、攻撃で使用されたダウンロード先やC2などのIOCも公開しています。
バックドアの仕組みや企業側の確認事項については、以下の記事でも整理しています。
バックドアとは?米英イスラエルの公的資料と国内外の事例から見るリスクと対策
Tencentは4月21日に16.3.0.3498を配布
Genは2026年4月9日にCVE-2026-51990をTencentへ報告しました。
開示タイムラインは次の通りです。
| 日付 | 内容 |
|---|---|
| 2026年4月9日 | GenがTencentへ脆弱性を報告 |
| 4月10日 | Tencentが受領を確認 |
| 4月21日 | Tencentが修正完了をGenへ通知。16.3.0.3498を自動更新で配布 |
| 5月4日 | GenがCVE番号を申請 |
| 7月10日 | CVE-2026-51990を割り当て |
| 9月10日 | Gen Threat Labsが技術調査を公開 |
Genによると、修正版では独自プロトコルの処理にURL検証が追加され、HTTPS以外のURLや許可されていないドメインへの遷移を制限する処理が実装されました。
これにより、今回UNC3569が悪用した経路から攻撃者が任意の外部ページを読み込ませることはできなくなったとしています。
Sogou Input Methodを利用している場合は、16.3.0.3498以降、または提供されている最新版へ更新する必要があります。
組み込みChromium自体は古いまま
Genが指摘しているのは、今回悪用された入口が修正された一方で、組み込みブラウザそのものの構成は変更されていない点です。
9月時点でGenが修正版を確認したところ、CEF/Chromiumのバージョンは従来と同じで、サンドボックス無効やWebセキュリティ機能を弱める設定も残っていました。
これは「修正版でもCVE-2026-51990がそのまま悪用できる」ことを意味しません。
今回の侵入経路はURL検証によって遮断されています。
一方、将来別の経路から組み込みブラウザへ攻撃者が制御するコンテンツを読み込ませる問題が見つかった場合、古いブラウザエンジンが再び攻撃面になる可能性があるとして、Genは追加のハードニングを推奨しています。
CISA KEVには未掲載だが実悪用は一次調査で確認
2026年9月17日時点で、CVE-2026-51990はCISA Known Exploited Vulnerabilities(KEV)Catalogへの掲載を確認できませんでした。
ただし、KEV未掲載だから実悪用されていないわけではありません。
Gen Threat Labsは、実際のUNC3569侵入を解析してCVE-2026-51990の悪用を確認しています。
企業で脆弱性対応の優先順位を決める場合、CISA KEVの掲載有無だけではなく、研究機関やベンダーによる実悪用の一次情報も確認する必要があります。
情報システム部門・CSIRTが確認したいポイント
日本企業でも、中国語入力環境を利用する拠点や従業員端末にSogou Input Methodが導入されている可能性があります。
国内だけを対象にした一般的なソフトウェア資産台帳では把握できていない場合もあるため、中国や東アジアの海外拠点を含めて確認します。
- Windows端末にSogou Input Methodが導入されていないか
- 導入済みの場合、バージョンが16.3.0.3498以降になっているか
- 自動更新が無効になっている端末や、長期間オフラインだった端末が残っていないか
- EDRやソフトウェア資産管理からSogou関連プロセスの存在を検索できるか
- 修正前バージョンを利用していた端末について、公開されたIOCや不審なプロセス実行履歴を確認できるか
- 通常業務で不要な中国語入力ソフトが端末へ個別導入されていないか
- ブラウザ本体だけでなく、デスクトップアプリに組み込まれたChromium/CEFのバージョンもソフトウェアリスクとして管理できるか
すでに16.3.0.3498以降へ更新している場合でも、修正前の期間に悪用されていなかったことをアップデートだけで証明することはできません。
Genが公表したIOCやEDRのプロセス履歴、ネットワークログを確認し、感染痕跡が見つかった場合は端末隔離、認証情報の見直し、侵害範囲の調査へ進む必要があります。
出典
- Gray Rabbits and the Tale of a One-Click Backdoor – Gen Threat Labs / Gen Digital
- Down the GRAYRABBIT hole – exposing UNC3569 and its modus operandi – Virus Bulletin / Google
- Down the GRAYRABBIT hole – exposing UNC3569 and its modus operandi(PDF) – Virus Bulletin / Google
- Known Exploited Vulnerabilities Catalog – CISA
関連記事
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 Google広告経由でClaude Codeの偽インストールページを配布-新たなマルバタイジング攻撃
 pixivFANBOX、事務局を装うなりすましコメントで偽サイト誘導 フィッシング詐欺に注意喚起
 パロアルトネットワークス、PAN-OSのAdvanced DNS SecurityにDoS脆弱性(CVE-2026-0229)
 SolarWinds Serv-Uが4件の重大な脆弱性を修正(CVE-2025-40538 / 40539 / 40540 / 40541)
 React Server ComponentsにDoS脆弱性 CVE-2026-23869

