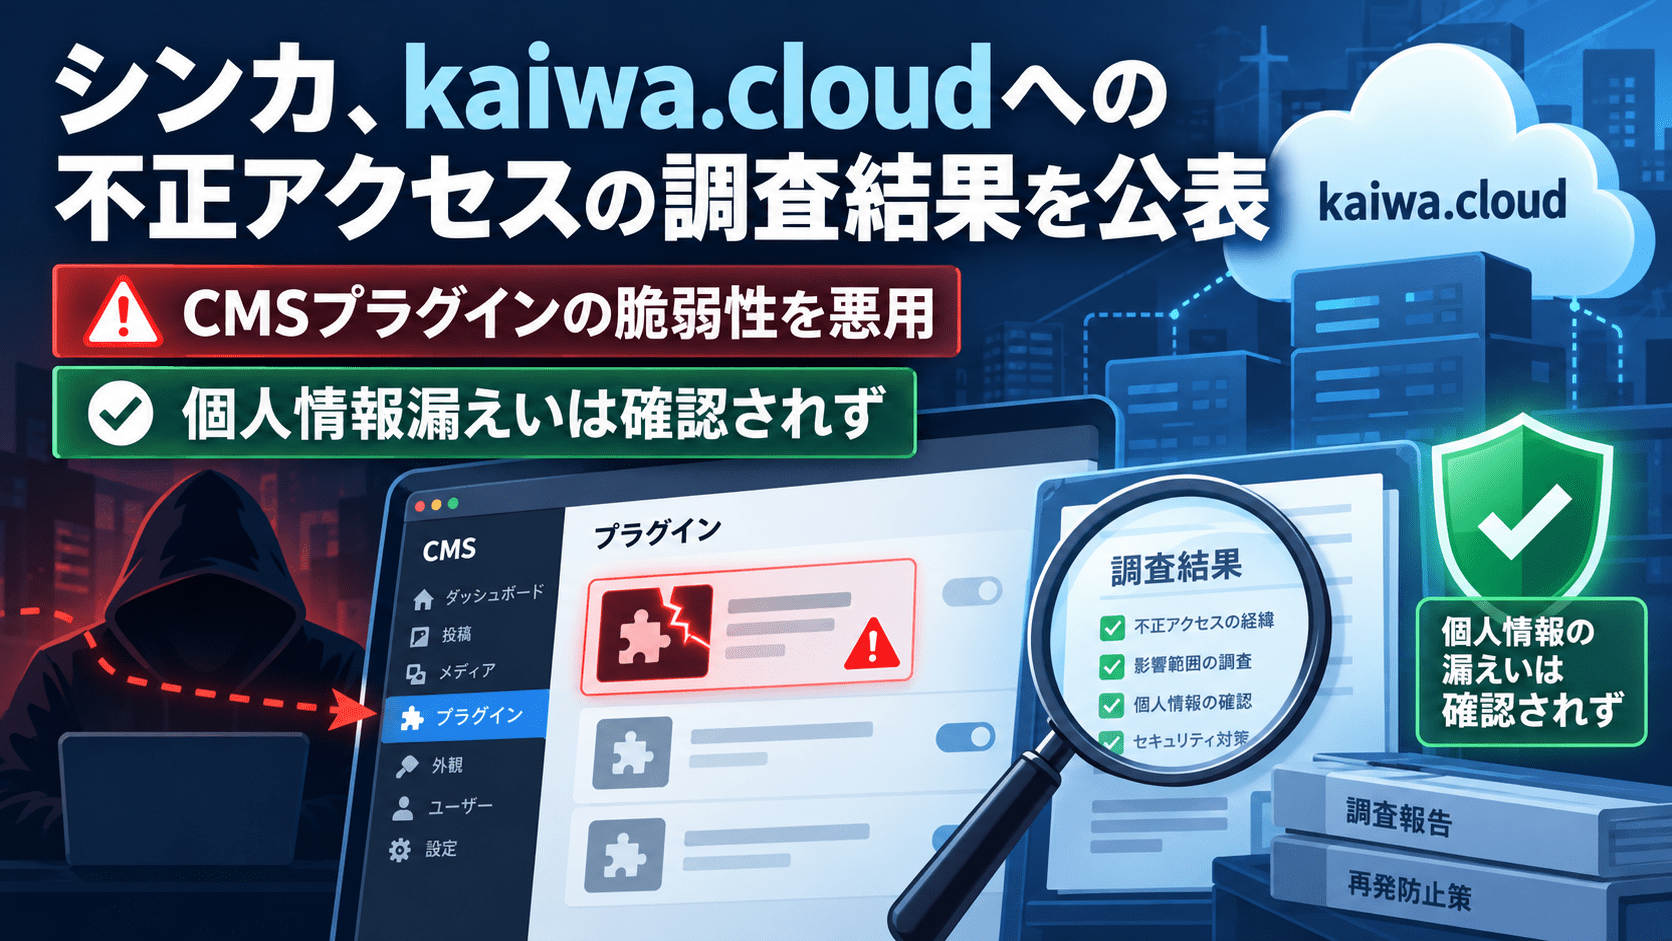
株式会社シンカは2026年9月17日、サービス紹介サイト「kaiwa.cloud」で複数の不正プログラムが設置された不正アクセスについて、外部専門調査機関による調査結果を公表しました。
調査の結果、侵入経路は対象サイトで使用していたCMSプラグインの脆弱性を悪用した第三者による不正アクセスだったことが判明しました。
対象サーバーには、過去にセミナー・ウェビナーへ申し込んだ人や問い合わせを行った人の氏名、会社名、メールアドレス、電話番号等が保存されていましたが、外部への持ち出しを示す痕跡は確認されず、シンカは個人情報の漏えいは確認されなかったとしています。
主力サービス「カイクラ」は、ネットワーク、クラウド環境、データストア、認証基盤が対象サイトと分離されており、本件による影響はありません。
再発防止策として、Webサイト経由で取得した個人情報を対象サーバーからすべて削除し、今後はサーバー上へ保存しない構成へ変更しました。さらに、Webサイトの運用管理をマーケティング部門から情報システム部門へ移管し、今後はSaaS型CMSへ移行する方針です。
シンカ不正アクセス調査結果のサマリー
確認できている内容:
- 2026年8月24日、サービス紹介サイト「kaiwa.cloud」に複数の不正プログラムが設置されていることを検知しました。
- 8月25日、不正プログラムのうち1件がサーバーから情報を取得することを技術的に可能にするものと判明しました。
- 外部専門調査機関による調査で、侵入経路はCMSプラグインの脆弱性悪用と判明しました。
- 第三者が対象サーバーへ侵入し、不正プログラムを設置していました。
- 対象サーバーには、セミナー・ウェビナー申込者や問い合わせ者の氏名、会社名、メールアドレス、電話番号等が保存されていました。
- 調査では、サーバー内データが外部へ送信された形跡は確認されませんでした。
- シンカは、対象となった個人情報について外部への漏えいの事実は確認されなかったとしています。
- 9月17日時点で、本件に起因する二次被害も確認されていません。
- 「カイクラ」は対象サイトと技術的に分離されており、影響はありません。
- 8月28日に個人情報保護委員会へ速報、9月17日に確報を提出しました。
- 9月2日に所轄警察署へ相談・被害申告を行いました。
- Webサイト経由で取得した個人情報を対象サーバーからすべて削除し、今後は保存しない設定へ変更しました。
- Webサイトの運用管理をマーケティング部門から情報システム部門へ変更しました。
- 今後はSaaS型CMSへ移行し、サイトごとに独立した環境へ分離する予定です。
- 2026年度の業績への影響は軽微と見込まれています。
現時点で公表されていない内容:
- CMSの製品名
- 脆弱性が存在したプラグイン名
- CVE番号
- 不正アクセスの開始日時
- 攻撃主体
- 不正プログラムの名称
- 対象サーバーに保存されていた個人情報の件数
| 項目 | 内容 |
|---|---|
| 調査結果公表日 | 2026年9月17日 |
| 検知日 | 2026年8月24日 |
| 対象組織 | 株式会社シンカ |
| 対象サイト | カイクラサービス紹介サイト「kaiwa.cloud」 |
| インシデント | 第三者による不正アクセス、複数の不正プログラム設置 |
| 侵入経路 | CMSプラグインの脆弱性悪用 |
| CMS・プラグイン名 | 公表されていません |
| CVE | 公表されていません |
| 対象情報 | 氏名、会社名、メールアドレス、電話番号等 |
| 個人情報漏えい | 外部への漏えいの事実は確認されず |
| 二次被害 | 9月17日時点で確認されず |
| 「カイクラ」への影響 | なし |
| 個人情報保護委員会 | 8月28日に速報、9月17日に確報 |
| 警察 | 9月2日に相談・被害申告 |
| 業績への影響 | 軽微の見込み |
侵入経路はCMSプラグインの脆弱性悪用と判明
9月1日の続報時点では、不正アクセスの侵入経路や原因は外部専門機関による調査中でした。
9月17日の調査結果で、kaiwa.cloudで使用していたCMSプラグインの脆弱性が悪用され、第三者がサーバーへ侵入したことが判明しました。
侵入後、サーバーには複数の不正プログラムが設置されています。
ただし、シンカはCMSの製品名、プラグイン名、脆弱性の詳細、CVE番号を公表していません。
そのため、特定のCMSやプラグインを侵入経路と推測することはできません。
個人情報の外部送信を示す痕跡は確認されず
対象サーバーには、過去に対象サイトを経由してシンカのセミナー・ウェビナーへ申し込んだ人や、問い合わせを行った人などの個人情報が保存されていました。
公表されている情報項目は次の通りです。
- 氏名
- 会社名
- メールアドレス
- 電話番号
- その他の情報
8月28日と9月1日の公表時点では、外部への持ち出しや第三者による閲覧痕跡は確認されていない一方、外部からアクセスされた可能性を否定できない状態でした。
その後、デジタルフォレンジック専門事業者が対象サーバー、アクセスログ、データベース、構成情報、不正プログラム、稼働中プラグインのソースコードなどを調査しました。
9月17日の調査結果では、サーバー内データが外部へ送信された形跡は確認されず、シンカは対象個人情報について外部への漏えいの事実は確認されなかったとしています。
外部専門調査機関が8月27日から9月7日まで調査
外部専門調査機関による調査期間は2026年8月27日から9月7日です。
調査対象は次の通りです。
- 対象サーバー
- 4サイトのアクセスログ
- データベース
- プロセスや利用者情報などの構成情報
- 定期実行設定
- ディレクトリ構成
- 検出された不正プログラム
- 稼働中プラグインのソースコード
アクセスログやデータベースの解析、不正プログラム解析、プラグインの実装コード検証などを行い、9月14日に調査報告書が提出されました。
8月24日の検知から9月17日の確報まで
| 日付 | 内容 |
|---|---|
| 8月24日 | kaiwa.cloudに複数の不正プログラムが設置されていることを検知 |
| 8月25日 | 1件の不正プログラムがサーバーから情報取得を技術的に可能にするものと確認 |
| 8月26日 | kaiwa.cloudなど4サイトへのアクセスを一時停止 |
| 8月27日 | 外部専門調査機関による調査開始 |
| 8月28日 | 第一報を公表、個人情報保護委員会へ速報 |
| 8月28日~9月1日 | 安全性を確認したサーバー環境へ移設し、4サイトを順次再開 |
| 9月2日 | 所轄警察署へ相談・被害申告 |
| 9月7日 | 外部専門調査機関の調査期間終了 |
| 9月14日 | 個人情報漏えいを示す痕跡なしとの調査報告書を受領 |
| 9月17日 | 調査結果を公表、個人情報保護委員会へ確報 |
「カイクラ」本体は対象サイトと分離、影響なし
シンカは、主力サービス「カイクラ」について、本件の対象となったサービス紹介サイトとは技術的に分離されていると説明しています。
具体的には次の3点です。
- 異なるクラウドサービスを利用し、サーバー間の接続がない
- 対象サイトで不正プログラムが確認されたアプリケーションを「カイクラ」では使用していない
- サーバーへの接続方法と認証方法が異なる
また、「カイクラ」では平時からアンチウイルスソフトと侵入検知システムを稼働させ、年1回の第三者ペネトレーションテストを実施しているとしています。
今回確認されたのはサービス紹介サイトへの侵害であり、「カイクラ」本体への侵入やサービス利用企業のデータへの影響は確認されていません。
サーバー上の個人情報をすべて削除、今後は保存しない構成へ
シンカは即時対策として、Webサイト経由で取得した個人情報を対象サーバーからすべて削除しました。
あわせて、今後はWebサーバー上へ個人情報を保存しない設定へ変更しています。
今回の対策は、脆弱性修正や不正プログラム除去だけではありません。
仮にWebサーバーが再び侵害された場合でも、サーバー内から取得できる個人情報を減らす設計へ変更したことになります。
Webサイト運用をマーケティング部門から情報システム部門へ移管
シンカは、サービス紹介サイトの運用管理組織をマーケティング部門から情報システム部門へ変更しました。
Webサイトはマーケティング施策の一部として管理されることがありますが、CMSやプラグインを利用する公開Webサイトはインターネットから直接アクセスされる情報システムでもあります。
脆弱性管理、認証情報管理、変更管理、ログ監視などを含め、情報システム部門が運用責任を持つ体制へ切り替えた形です。
今後はSaaS型CMSへ移行、サイトごとに環境を分離
恒久対策として、シンカはWebサイト基盤をSaaS型CMSへ移行する方針です。
同社は、サーバーとソフトウェアの管理を必要としないSaaS型CMSへ移行し、脆弱性管理をサービス提供事業者の責任範囲とすると説明しています。
さらに、サイトごとに独立した環境へ移行し、1つのサイトでインシデントが発生した場合の影響範囲を限定します。
移行完了後は旧CMSと関連環境を停止・削除します。
認証情報刷新、改ざん検知、アカウント棚卸しも実施
シンカが公表した主な再発防止策は次の通りです。
即時実施した対策:
- 新しいサーバー環境へ全サイトを移設・再構築
- サーバーと管理画面の認証情報を全面刷新
- 管理画面へ追加認証を設定
- セキュリティソフトを導入
- ファイル改ざんの検知・即時通知を導入
- Webサーバー上の個人情報をすべて削除
- Webサーバーへ個人情報を保存しない設定へ変更
- Webサイト運用を情報システム部門へ移管
今後実施する対策:
- SaaS型CMSへの移行
- サイトごとの環境分離
- 旧CMS・旧環境の停止・削除
- Webサイト管理アカウントの権限基準策定
- アカウントの定期棚卸し
- 全役職員への情報セキュリティ教育
- 標的型攻撃訓練を含む実践的な教育
9月1日の既報から何が更新されたか
セキュリティ対策Labでは、9月1日の続報を以下の記事で扱っています。
シンカ、kaiwa.cloud不正アクセスで全サイトの公開を再開 個人情報への外部アクセス可能性は調査継続、「カイクラ」影響なし
今回の9月17日公表で、同じインシデントについて次の点が確定・更新されました。
| 9月1日時点 | 9月17日の調査結果 |
|---|---|
| 侵入経路は調査中 | CMSプラグインの脆弱性悪用と判明 |
| 個人情報の持ち出し・閲覧痕跡は未確認 | 外部送信の形跡は確認されず、漏えいの事実は確認されず |
| 外部からアクセスされた可能性を否定できず | フォレンジック調査が完了 |
| 再発防止策は検討中 | 即時対策・恒久対策を具体的に公表 |
| Webサーバーに個人情報を保存 | すべて削除し、今後保存しない構成へ変更 |
| 運用管理体制の変更は未公表 | マーケティング部門から情報システム部門へ移管 |
| CMSの今後の方針は未公表 | SaaS型CMSへ移行予定 |
同じ検索意図の既存記事があるため、新規URLを追加するより、既存記事を本稿の内容へ更新する構成が適しています。
情報システム部門への示唆
今回の事案では、CMSプラグインの脆弱性がインターネット公開サーバーへの侵入経路になりました。
企業でCMSを運用している場合は、次の点を確認できます。
- 利用中のCMSとプラグインを資産として一覧化しているか
- 使用していないプラグインを削除しているか
- プラグインのセキュリティアップデートを継続的に適用できるか
- サポート終了したCMSやプラグインを使い続けていないか
- Webサーバー上に問い合わせフォーム等の個人情報を長期間保存していないか
- Webサーバーが侵害された場合に取得可能なデータを最小化しているか
- Webファイルの追加・改ざんを検知できるか
- 管理画面へ追加認証やアクセス制御を適用しているか
- Webサイトごとに環境を分離し、侵害時の影響範囲を限定しているか
- Webサイトをマーケティング部門だけに任せず、情報システム・セキュリティ部門が脆弱性管理へ関与しているか
- インシデント調査に必要なアクセスログや管理ログを十分な期間保存しているか
今回の再発防止策では、脆弱性を塞ぐだけでなく、個人情報をWebサーバー上に保有しない、サイトを分離する、運用責任を情報システム部門へ移すといった設計・運用面の変更まで行われています。
CMSの脆弱性管理では、パッチ適用だけでなく「侵害された場合に何が取得可能か」「誰が運用責任を持つか」まで確認対象になります。
出典
- 弊社運営サービス紹介サイトへの不正アクセスに関する調査結果のお知らせ – 株式会社シンカ
- 弊社運営サイトへの不正アクセスおよび全サイトの公開再開に関するお知らせ – 株式会社シンカ
- 弊社運営サービス紹介サイトへの不正アクセスに関するお知らせ – 株式会社シンカ
関連記事
 Flare、TeamPCP運営者を特定 TrivyからLiteLLMへ連鎖したサプライチェーン攻撃、豪州で2人起訴
 仙台市立小学校教員が校務用画面をSNS投稿、個人情報流出
 Jenkinsの脆弱性(CVE-2026-53435)がサイバー攻撃へ悪用-PoCも公開中
 Adobe、170件超の脆弱性を修正 CommerceのゼロデイCVE-2026-75650はサイバー攻撃への悪用確認
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表

