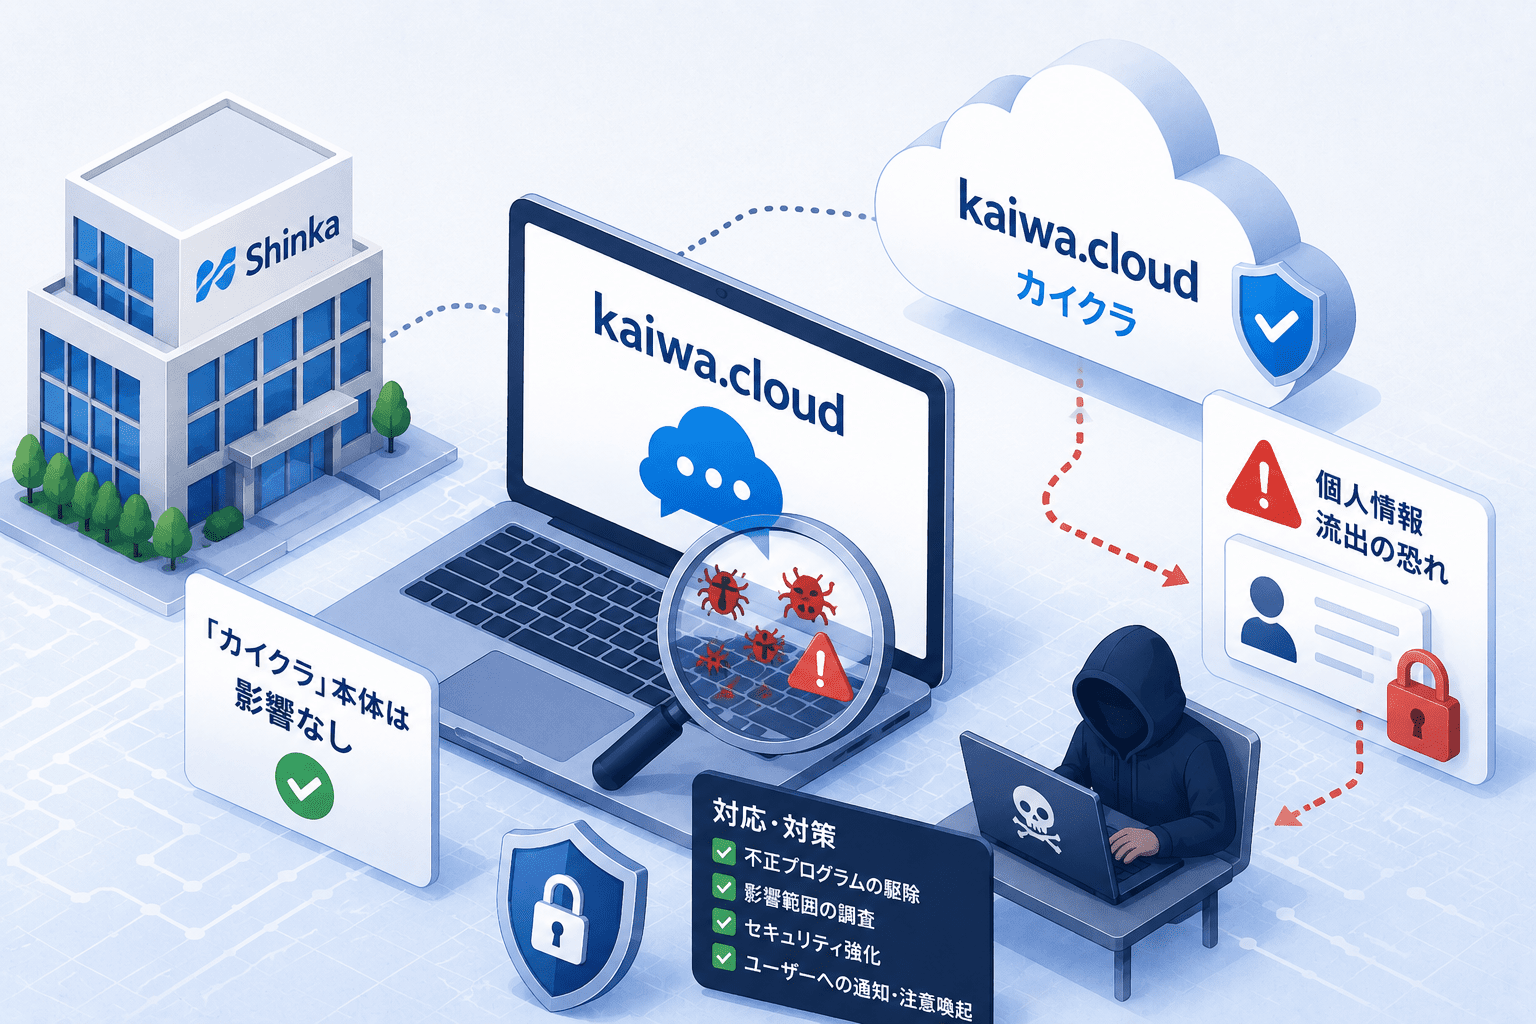
株式会社シンカは2026年9月1日、サービス紹介サイト「kaiwa.cloud」で複数の不正プログラムが設置された不正アクセスについて続報を公表し、一時停止していた全サイトの公開を再開したと発表しました。
同社は8月24日、kaiwa.cloudに複数の不正プログラムが設置されていることを検知しました。翌25日の分析で、そのうち1件が同サイトのサーバーから情報を取得することを技術的に可能にするものだったと判明しています。
8月26日には安全確認のため、kaiwa.cloudと同一サーバーで運用していたコーポレートサイト、カイクラ.mag、Car Connectを含む4サイトを停止しました。その後、安全が確認できる環境への移設を進め、9月1日までにすべてのサイトが復旧しました。
対象サーバーには、過去にセミナーやウェビナーへ申し込んだ人、問い合わせを行った人の氏名、会社名、メールアドレス、電話番号などが保存されていました。現時点で外部への持ち出しや第三者による閲覧痕跡は確認されていません。一方、サーバーへの外部アクセスの有無を確認できていないため、シンカは個人情報へ外部からアクセスされた可能性を否定できないとしています。
また、主力サービス「カイクラ」は、ネットワーク、クラウド環境、データストア、認証基盤のいずれも今回の対象サイトとは分離されており、サービスへの影響はないとしています。
シンカ不正アクセス続報のサマリー
- 2026年8月24日、サービス紹介サイト「kaiwa.cloud」に複数の不正プログラムが設置されていることを検知しました。
- 8月25日の分析で、不正プログラムのうち1件がサーバーから情報を取得可能にするものと判明しました。
- 8月26日、kaiwa.cloudと同一サーバーで運用する計4サイトを一時停止しました。
- 不正プログラムの設置が確認されたのはkaiwa.cloudのみで、他の3サイトでは確認されていません。
- コーポレートサイトは8月28日、kaiwa.cloudとカイクラ.magは8月31日、Car Connectは9月1日に公開を再開しました。
- 9月1日までに停止していた全サイトが復旧しました。
- 対象サーバーには、セミナー・ウェビナー申込者や問い合わせ者の氏名、会社名、メールアドレス、電話番号等が保存されていました。
- 個人情報の外部持ち出しは現時点で確認されていません。
- 第三者による個人情報の閲覧痕跡も現時点で確認されていません。
- 一方、サーバーへの外部アクセスの有無を確認できておらず、外部から個人情報へアクセスされた可能性は否定されていません。
- 主力サービス「カイクラ」は、ネットワーク、クラウド環境、データストア、認証基盤が対象サイトと分離されており、影響はありません。
- 個人情報保護委員会への報告は完了しています。
- 侵入経路、攻撃手法、影響範囲、対象期間は引き続き調査中です。
- 2026年度の業績への影響は軽微と見込まれています。
| 項目 | 内容 |
|---|---|
| 続報公表日 | 2026年9月1日 |
| 検知日 | 2026年8月24日 |
| 対象組織 | 株式会社シンカ |
| 直接影響を確認したサイト | カイクラサービス紹介サイト「kaiwa.cloud」 |
| 確認された事象 | 複数の不正プログラム設置 |
| 不正プログラムの機能 | うち1件はサーバーから情報取得を技術的に可能にするもの |
| 一時停止したサイト | コーポレートサイト、kaiwa.cloud、カイクラ.mag、Car Connect |
| 全サイト復旧 | 2026年9月1日 |
| 外部からアクセスされた可能性のある情報 | 氏名、会社名、メールアドレス、電話番号等 |
| 個人情報の持ち出し | 現時点で確認されていません |
| 第三者による閲覧 | 現時点で痕跡は確認されていません |
| 外部アクセス | 有無を確認できず、可能性を否定できない |
| 対象件数 | 公表されていません |
| 「カイクラ」への影響 | なし |
| 侵入経路 | 調査中 |
| 攻撃者 | 確認できませんでした |
| 個人情報保護委員会 | 報告済み |
| 業績への影響 | 軽微の見込み |
8月24日にkaiwa.cloudへ複数の不正プログラムを検知
シンカによると、8月24日にサービス紹介サイト「kaiwa.cloud」に複数の不正プログラムが設置されていることを検知しました。
翌25日に社内で分析した結果、不正プログラムのうち1件は、kaiwa.cloudが設置されているサーバーから情報を取得することを技術的に可能にするものだったと判明しました。
ここで確認されているのは、「情報を取得できる機能を持つ不正プログラムが設置されていた」という事実です。
同社は現時点で、個人情報が実際に持ち出された事実や第三者が閲覧した痕跡は確認していません。
したがって、本件を「情報流出が確認された事案」と表現することはできません。
同一サーバーの4サイトを停止、9月1日までに全サイト復旧
シンカは8月26日、リスク拡大を避けて調査を行うため、kaiwa.cloudと同一サーバーで運用していた4サイトへのアクセスを一時停止しました。
対象は次の4サイトです。
| サイト | 公開再開日 |
|---|---|
| コーポレートサイト | 2026年8月28日 |
| カイクラサービス紹介サイト | 2026年8月31日 |
| カイクラ.mag | 2026年8月31日 |
| Car Connect | 2026年9月1日 |
不正プログラムの設置が確認されたのはkaiwa.cloudのみです。
コーポレートサイト、カイクラ.mag、Car Connectについては不正プログラムの設置は確認されておらず、安全確認のため予防的に停止したとしています。
その後、安全が確認できる環境への移設を進め、9月1日までに全サイトの公開を再開しました。
「カイクラ」本体は4つの基盤すべてが分離、影響なし
第一報では、「カイクラ」が対象サイトとは別のクラウド環境で運用されており、影響がないことが公表されていました。
9月1日の続報では、分離構成がより具体的に説明されています。
シンカによると、「カイクラ」は今回の対象サイトと、
- ネットワーク
- クラウド環境
- データストア
- 認証基盤
のいずれも分離されています。
このため、今回の不正アクセスによる「カイクラ」サービスへの影響はなく、サイト停止期間中も含め通常どおり利用できたとしています。
サービス紹介サイトへの侵害と、本番SaaSへの侵害は分けて扱う必要があります。
今回確認されているのはkaiwa.cloudへの不正プログラム設置であり、「カイクラ」本体への不正アクセスや顧客データへの影響は確認されていません。
個人情報の持ち出し・閲覧痕跡は未確認
不正アクセスの対象となったサーバーには、過去に対象サイトを経由してシンカのセミナーやウェビナーへ申し込んだ人、問い合わせを行った人などの個人情報が保存されていました。
公表されている情報項目は、
- 氏名
- 会社名
- メールアドレス
- 電話番号
- その他の情報
です。
9月1日時点の調査では、これらの個人情報が外部へ持ち出された事実は確認されていません。
第三者が閲覧した痕跡も確認されていません。
一方、シンカは対象サーバーへの外部からのアクセス有無を確認できていないとしています。
そのため、個人情報へ外部からアクセスされた可能性を否定できないとの判断は、第一報から変わっていません。
「アクセスされた可能性」と「情報流出」は分けて扱う
本件では、個人情報を保存していたサーバーに情報取得を可能にする不正プログラムが設置されていました。
しかし、
- 不正プログラムを第三者が実際に操作したか
- 個人情報ファイルへアクセスしたか
- 個人情報を外部へ転送したか
については、現時点で確認されていません。
したがって、現在の状況は「個人情報へ外部からアクセスされた可能性を否定できない」であり、「個人情報流出が確認された」状態ではありません。
対象件数についても公表されていません。
個人情報保護委員会への報告を完了
シンカは本件について、個人情報保護法に定める報告対象事案に該当するとして、個人情報保護委員会への報告を完了しています。
情報流出が確認されていないにもかかわらず報告対象となっているのは、「情報漏えいが確定したから」と理解すべきではありません。
同社は、個人情報へ外部からアクセスされた可能性を否定できない状態として法令上の対応を進めています。
侵入経路と影響範囲は引き続き調査中
9月1日時点でも、侵入経路や攻撃手法の詳細は明らかになっていません。
シンカは外部調査機関へ依頼し、
- 不正アクセスの手口・侵入経路
- 対象データ
- 影響を受けた期間
- 影響範囲
- 再発防止に必要な技術的・運用的対策
を調査しています。
不正プログラムがいつ設置されたのか、どの脆弱性や認証情報が悪用されたのか、攻撃者が誰なのかについても公表されていません。
再発防止策については、すでに実施した対策と今後実施する中長期的対策、その実施予定時期を整理し、続報で公表する予定です。
不審なメールやSMSへの注意を呼びかけ
シンカは、現時点で保有情報の流出を確認していないとしつつ、利用者や関係者に対して不審なメールやSMSへの注意を呼びかけています。
今後想定される二次被害としては、今回公表された氏名や会社名、メールアドレスなどを組み合わせたフィッシングやなりすまし連絡があります。
ただし、こうした二次被害が実際に確認されたとの発表はありません。
同社は、不審なリンクや添付ファイルを開かず、個人情報、パスワード、認証コード等を求める連絡に回答しないよう案内しています。
既報から何が更新されたのか
セキュリティ対策Labでは、8月28日の第一報を「シンカ、kaiwa.cloudに複数の不正プログラム 個人情報流出の恐れ、『カイクラ』本体は影響なし」として記事化しています。
シンカ、kaiwa.cloudに複数の不正プログラム 個人情報流出の恐れ、「カイクラ」本体は影響なし
9月1日の続報で新たに確認できた主な点は、
- 停止していた全サイトが9月1日までに公開再開した
- 4サイトそれぞれの公開再開日が確定した
- 不正プログラム設置が確認されたのはkaiwa.cloudのみと改めて説明された
- 「カイクラ」はネットワーク、クラウド環境、データストア、認証基盤の4点で対象サイトと分離されている
- 個人情報の持ち出し・閲覧痕跡は引き続き確認されていない
- 外部アクセス有無は確認できず、個人情報へアクセスされた可能性を否定できないとの評価は継続
- 原因・侵入経路・影響範囲の調査が継続している
点です。
情報システム部門への示唆
今回の事案では、本番サービスではなくサービス紹介サイトが直接の侵害対象となりました。
企業の攻撃対象領域は、基幹システムやSaaS本体だけではありません。
コーポレートサイト、製品紹介サイト、オウンドメディア、イベント申込ページなど、顧客向けサービスと比較して管理優先度が下がりやすいWeb環境にも個人情報や営業情報が残っている場合があります。
特に確認すべきなのは、同一サーバーに複数サイトを集約している構成です。
今回シンカは、不正プログラムの設置が確認されていない3サイトについても同一サーバーで運用していたため、安全確認が完了するまで停止しました。
一方、「カイクラ」本体はネットワーク、クラウド環境、データストア、認証基盤まで分離されていたため、今回の事象による影響はないと説明しています。
これは、Webサイトと本番サービスを単に別URLにするだけでなく、基盤・認証・データストアまで分離することが、侵害時の影響範囲を限定するうえで重要であることを示しています。
また、個人情報を扱うWebサイトでは、侵害後に「実際に外部アクセスがあったか」を確認できるログを保持しているかも重要です。
今回のように外部アクセスの有無を確認できない場合、外部持ち出しや閲覧痕跡が見つかっていなくても、アクセスの可能性を完全には否定できません。
Webサーバー、WAF、ロードバランサー、クラウド監査ログ、認証ログ、外部通信ログなどについて、保持期間と調査可能範囲を平時から確認しておく必要があります。
出典
- 弊社運営サイトへの不正アクセスおよび全サイトの公開再開に関するお知らせ – 株式会社シンカ
- シンカ、kaiwa.cloudに複数の不正プログラム 個人情報流出の恐れ、「カイクラ」本体は影響なし – セキュリティ対策Lab
関連記事
 週刊 CSIRT ブリーフィング:PaperCut実悪用とJFrog認証バイパス【2026年9月第1週】
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性

