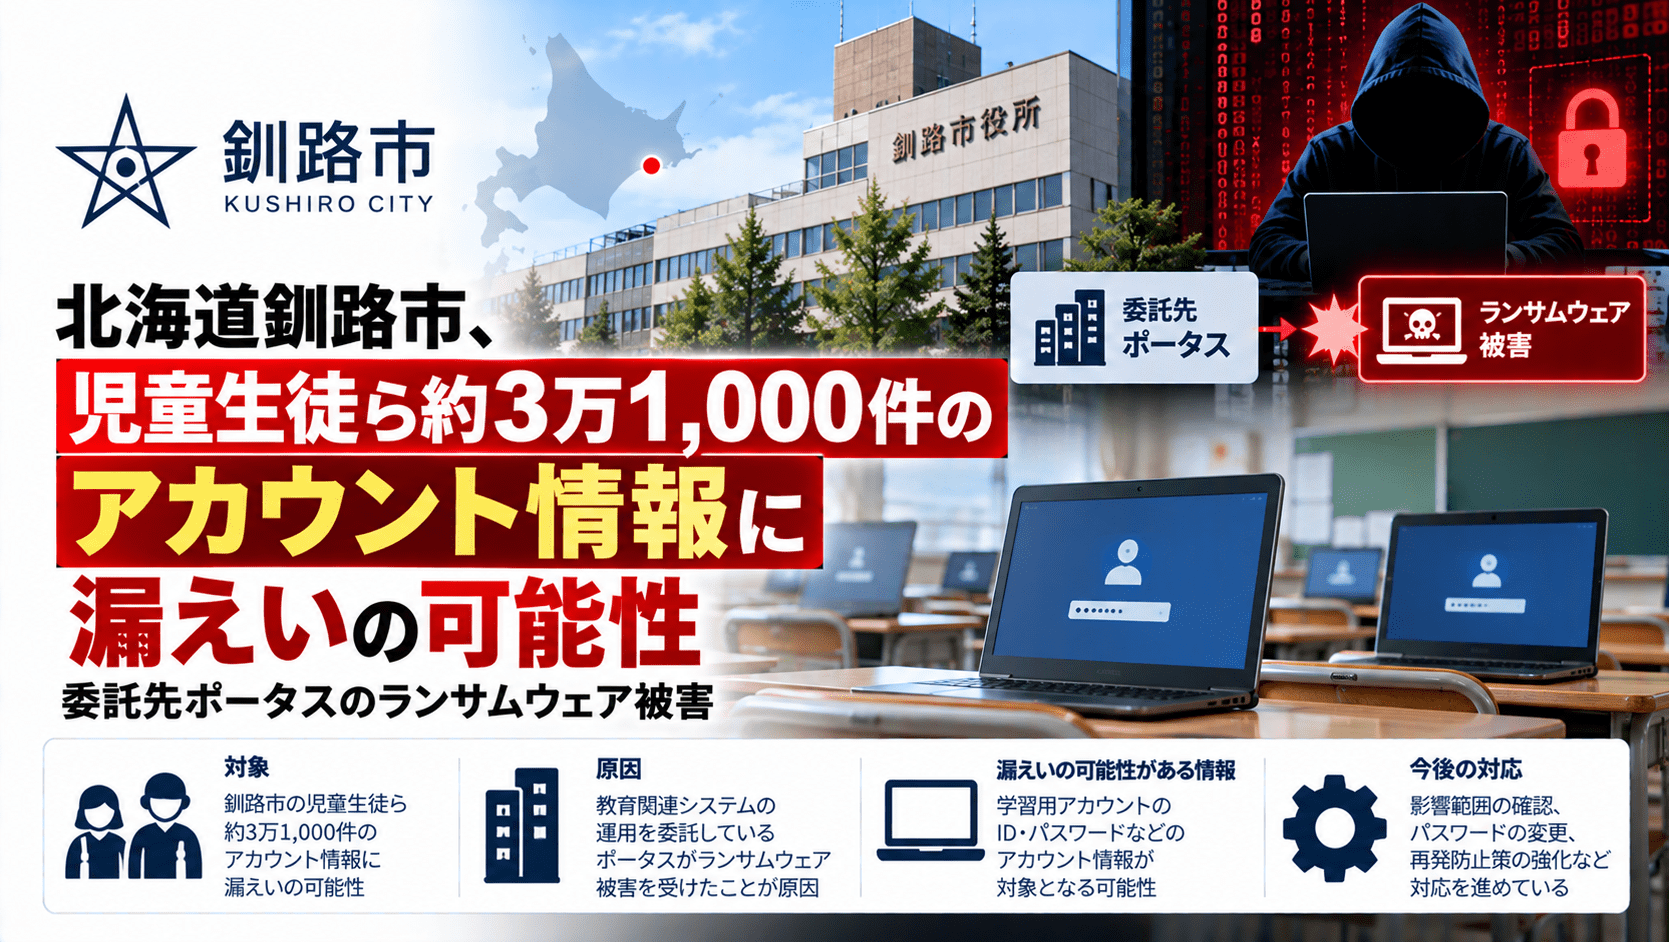
北海道釧路市は2026年10月15日、市立小中学校の学習用端末の管理運用を委託する株式会社ポータスの社内サーバーがランサムウェア攻撃を受け、児童生徒や教職員らの学習用アカウント情報計31,233件に漏えいの可能性があると発表しました。学校名、氏名、アカウント名、パスワードに加え、市立小中学校全39校分のネットワーク機器や学校用メールアドレスなどの管理用パスワードも対象に含まれます。
不正アクセスを受けたのはポータスの社内サーバーであり、釧路市の学校の学習用端末や市教育委員会のシステムが直接攻撃されたものではありません。10月15日時点で、対象情報の外部流出や不正利用は確認されていません。ポータスは10月14日の第3報で、個人情報を含む各種情報について流出の可能性を完全には否定できないと説明しています。
釧路市・ポータスの不正アクセス被害のサマリー
- 事案:株式会社ポータスの社内サーバーへの不正アクセス・ランサムウェア被害
- 被害確認:2026年8月29日早朝。釧路市への影響の可能性は10月13日に報告
- 発表:ポータスが10月14日に第3報、釧路市が10月15日に公表
- 対象:釧路市立小中学校の児童生徒・教職員・管理者の学習用アカウント情報、年度別合計31,233件
- 情報項目:学校名、氏名、ふりがな、アカウント名、パスワード
- 学校の管理情報:ネットワーク機器および学校用メールアドレスなどの管理用パスワード、全39校分
- 含まれない情報:住所、生年月日、電話番号、口座情報、成績、健康診断情報
- 現在の状況:情報流出や不正利用、ダークウェブへの掲載は確認されていない
- 対応:学習用アカウントと管理用パスワードの変更、委託先による調査・監視
学習用アカウント31,233件に漏えいの可能性、39校の管理用パスワードも対象
釧路市の発表によると、不正アクセスの痕跡があったポータスの社内サーバーには、次の年度の学習用アカウント情報が保存されていました。
| 対象年度 | 児童生徒 | 教職員 | 管理者 | 合計 |
|---|---|---|---|---|
| 2020年(令和2年) | 11,106件 | 879件 | 4件 | 11,989件 |
| 2025年(令和7年) | 9,252件 | 871件 | ― | 10,123件 |
| 2026年(令和8年) | 8,284件 | 837件 | ― | 9,121件 |
| 合計 | 28,642件 | 2,587件 | 4件 | 31,233件 |
※年度別件数の単純合計です。同じ人が複数年度に含まれる可能性があり、31,233人の情報が漏えいしたと確定したものではありません。実際の流出も確認されていません。
対象には個人の学習用アカウント情報だけでなく、学校のネットワーク機器や学校用メールアドレスなどの管理用パスワード(全39校分)も含まれています。管理用認証情報が悪用された場合、一般の学習用アカウントとは異なる範囲の設定や機器へのアクセスにつながるおそれがあります。ただし、こうした二次的な侵害が発生したとする発表はありません。
8月29日に被害確認、当初は学校への影響なしと説明
ポータスは8月29日早朝、社内サーバーのデータが暗号化されていることを確認し、該当サーバーをネットワークから切り離しました。8月31日に第1報を公表した後、9月2日には、顧客から預かっているサーバーやシステムへの影響は確認されていないと説明していました。
その後、警察や外部専門機関と連携して調査を続けた結果、同社の社内サーバーに第三者による不正アクセスの痕跡が判明しました。釧路市は10月13日、端末設定などの情報が保存されていたサーバーから情報が外部へ流出した可能性を否定できないとの報告を受けました。
ここで区別が必要なのは、委託先が管理する学校向けシステム自体への影響がなかったという初期判断と、委託先の社内サーバーに保存されていた学校関連情報への不正アクセスが後から判明した点です。釧路市は、学校の学習用端末や市教委システムそのものへの攻撃ではないと説明しています。
他自治体にも影響する可能性、現時点で関連公表を確認できたのは釧路市
共同通信は10月15日、ポータスが釧路地方のほかの自治体からも同様の業務を受託していると報じました。ただし、同社と取引のある自治体が、すべて今回の不正アクセスの影響を受けているわけではありません。
10月15日時点で、ポータスへの不正アクセスと関連付けて情報漏えいの可能性を公式に公表した自治体として確認できたのは、釧路市です。他の自治体名、同社の社内サーバーに当該自治体の情報が保存されていたかどうか、追加の影響件数については確認できていません。
今後、自治体やポータスから新たな公表があれば、影響先と件数を整理する必要があります。なお、同じ時期に各地で発表されている委託先への不正アクセスを、社名や侵害された環境の確認なしにポータスの事案として扱うことはできません。
釧路市はアカウントと管理用パスワードを変更へ
釧路市教育委員会は10月13日、市立小中学校に経緯と対応方針を説明しました。保護者に対しては各学校を通じて順次、説明とお詫びを行うとしています。
また、児童生徒・教職員の学習用アカウントに加え、学校のネットワーク機器や学校用メールアドレスなどの管理用パスワードを速やかに変更するとしています。委託先のポータスに対しては、情報の取扱いと管理体制の確認・指導を行う方針です。
ポータスは外部専門機関によるフォレンジック調査や情報の流通状況の監視を継続し、調査結果に基づいてセキュリティの再構築と管理体制の強化を進めるとしています。
保護者・学校関係者が注意したい点
学校名や氏名、アカウント名などを利用した、学校からの案内を装うメールやメッセージに注意が必要です。学習用アカウントのパスワード変更などについて案内が届いた場合は、メッセージ内のリンクから操作する前に、学校から示された正式な連絡経路を確認してください。
学校や教育委員会のシステム管理者側では、アカウントだけでなく、校内ネットワーク機器・学校用メールアドレス等の管理用認証情報も変更対象として整理する必要があります。認証情報の使い回しや、過年度に発行したアカウントの残存状況も確認対象となります。
出典
- 委託事業者のサーバーへの不正アクセスによる情報漏洩の可能性について(2026年10月15日)―釧路市
- 当社サーバーへの不正アクセスによる情報漏えいの可能性に関するお知らせとお詫び(第3報、2026年10月14日)―株式会社ポータス
- ランサムウェア被害の発生について(続報、2026年9月2日)―株式会社ポータス
- ランサムウェア被害の発生について(2026年8月31日)―株式会社ポータス
- 児童生徒の個人情報流出か 不正アクセスで釧路市(2026年10月15日)―共同通信/熊本日日新聞
関連記事
 いまでやのオンラインストア IMADEYAの個人情報流出、Shopify連携アプリのAPIトークン悪用が判明―EC販売再開は12月上旬予定
 赤武エンジニアリングのランサムウェア 被害、1万1,712件の個人情報漏洩の恐れ―管理者権限を不正取得か、最終報を公表
 楽天ドライブに不正アクセス、保存データを含む1万5,382アカウントの情報漏洩
 EYへのサイバー攻撃でゴールドマン・サックス・Man Groupの顧客の情報漏洩の恐れ
 ブックオフ、会員管理システムへ不正アクセスによるサイバー攻撃、最大約643万件の個人情報漏洩の恐れ
 スズキ「スズキヴィレッジ」で会員約3,000名の情報漏えいの恐れ―委託先コミューンへの不正アクセスが波及
 宮崎県の防災・防犯情報メールに不正アクセス、3万8,959件の情報漏えいの可能性―NECネッツエスアイ委託、アルカディア運用システムが対象
 タカカツグループホールディングス、業務用サーバへの不正アクセスとランサムウェアの被害
 CrowdStrike、韓国金融機関へのAI悪用のサイバー攻撃を分析―ARTEX・Claude Codeの履歴から中国語プロンプトと攻撃者の痕跡

