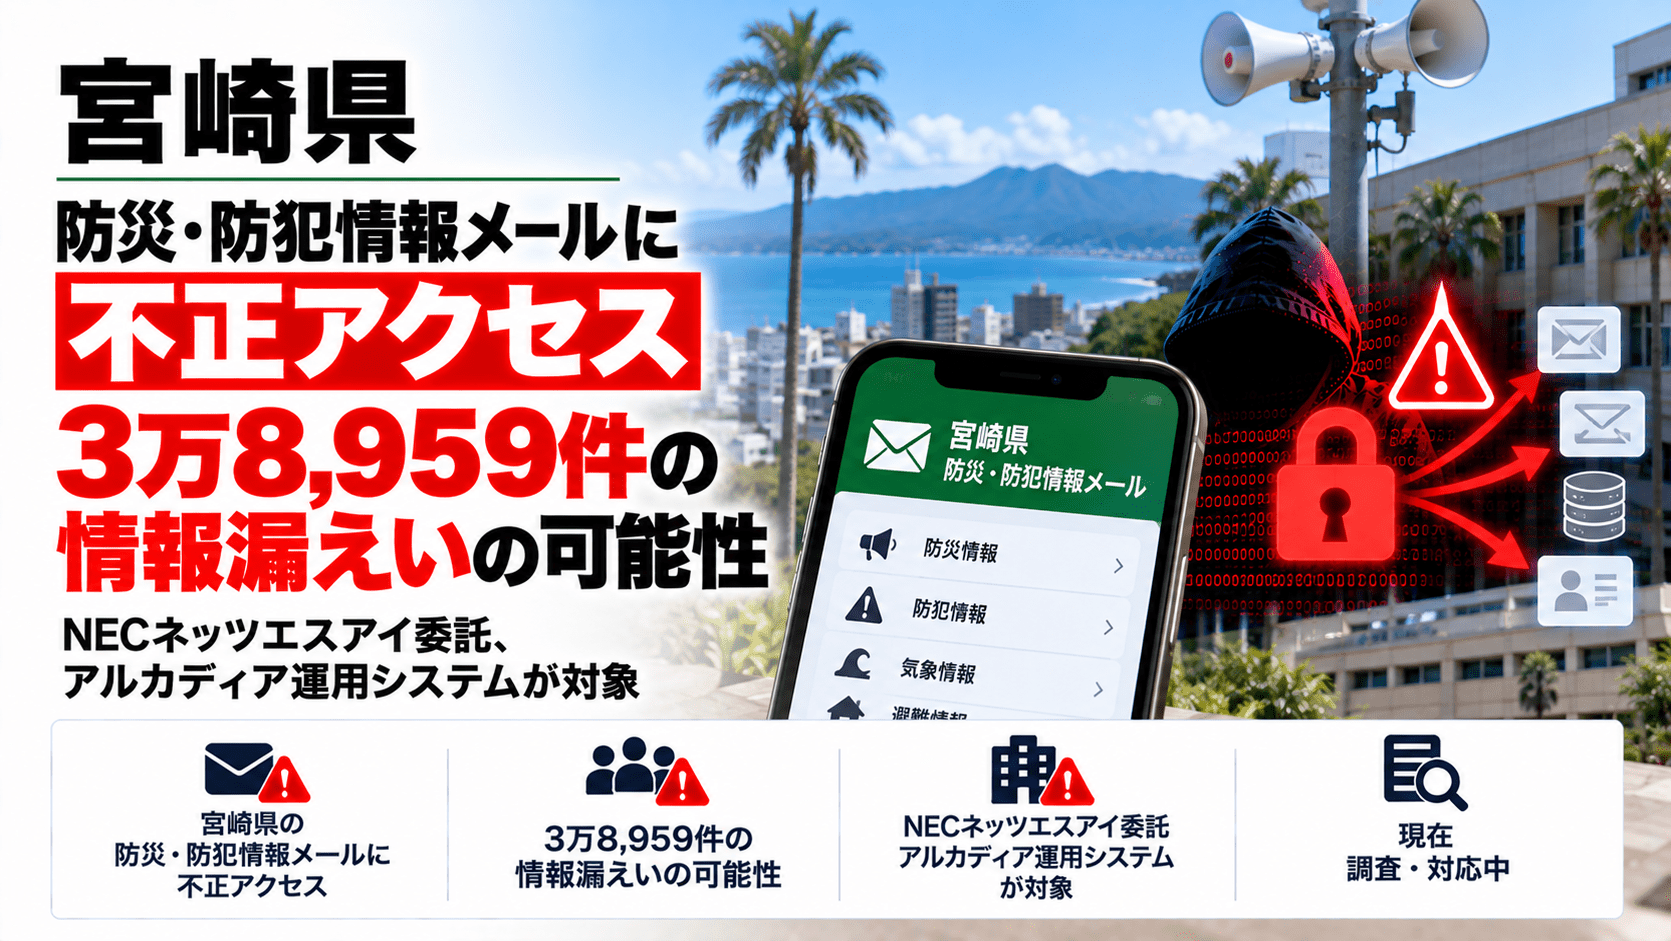
宮崎県は2026年10月13日、「宮崎県防災・防犯情報メールサービス」に登録されたメールアドレスなど3万8,959件について、外部への漏えいの可能性があると発表しました。県が業務委託するNECネッツエスアイ株式会社を通じて利用している、株式会社アルカディア運用のシステムが第三者による不正アクセスを受けたものです。
県はアルカディアによる侵入経路の遮断を確認し、県民の登録情報が実際に漏えいしたかどうか、対象範囲を調べています。3万8,959件はサービスに登録された情報の件数であり、同数の情報が流出したと確定したわけではありません。
宮崎県防災・防犯情報メールへの不正アクセスのサマリー
- 公表日:2026年10月13日
- 対象:宮崎県防災・防犯情報メールサービス
- 業務委託先:NECネッツエスアイ株式会社
- システム運用事業者:株式会社アルカディア
- 発生事象:アルカディアが運用するシステムへの第三者による不正アクセス
- 漏えいの可能性がある情報:登録者のメールアドレスなど3万8,959件
- 情報流出の有無と対象範囲:宮崎県が確認中
- 事業者の対応:不正アクセスの侵入経路を遮断し、影響範囲を調査
- 県の注意喚起:県やサービス提供事業者を装った、個人情報の入力を求める不審メールに注意
| 項目 | 内容 |
|---|---|
| 公表元 | 宮崎県危機管理局危機管理課 |
| 公表日 | 2026年10月13日 |
| 対象サービス | 宮崎県防災・防犯情報メールサービス |
| 契約・運用の関係 | 宮崎県がNECネッツエスアイに業務委託し、アルカディア運用のシステムを利用 |
| 漏えいの可能性がある登録情報 | メールアドレス等38,959件 |
| 情報漏えいの状況 | 漏えいの有無・範囲を調査中 |
登録者3万8,959件が対象、防災・防犯情報を24時間配信するサービス
宮崎県防災・防犯情報メールサービスは、気象情報、避難に関する情報、防犯情報などを、登録を希望した県民に電子メールで24時間365日配信する仕組みです。
県によると、今回不正アクセスを受けたのは、サービス提供に利用しているアルカディア運用のシステムです。登録者のメールアドレスなど3万8,959件が、第三者に閲覧・取得された可能性のある調査対象となっています。
県は具体的な漏えいの有無と範囲を確認しており、現時点では「3万8,959人の個人情報が漏えいした」と断定できる状況ではありません。
アルカディアへの不正アクセスは10月11日に発覚、全国の自治体へ影響
アルカディアが10月13日に更新した発表によると、同社は10月11日16時30分に「SpeeCAN RAIDEN(スピーキャン・ライデン)」で不審な挙動を確認しました。12日3時ごろに侵入経路を塞ぐ応急措置を実施し、13日には一部の配信環境を緊急停止しています。
同社は、サービス全体で漏えいした可能性のある情報を、メールアドレス最大約313万6,000件、電話番号最大約10万5,000件、FAX番号最大約1万5,000件と推定しています。これらは調査段階の推定件数です。
宮崎県の3万8,959件は、同社が公表した全体の影響規模に含まれる可能性があるため、双方の数字を単純に加算して漏えいの総数とすることはできません。
関連:アルカディア「SpeeCAN RAIDEN」に不正アクセス、メールアドレス最大約313万6,000件に漏えいの可能性
NECネッツエスアイを介したサービス利用、委託先管理の課題も
宮崎県の発表では、県からNECネッツエスアイへの業務委託と、アルカディアが運用するシステムの利用という二つの関係が明記されています。
今回の事案は、自治体が直接契約する事業者とは別の会社が運用するサービス基盤で不正アクセスが起き、その影響が県民向けサービスに及んだ事例です。契約先が異なる複数の自治体で、共通の運用基盤を通じて影響が広がる可能性も示しています。
一方で、県の公表資料からは、NECネッツエスアイ自身の社内システムが侵害されたことや、同社の管理不備が攻撃を招いたことは示されていません。また、アルカディアへの不正アクセスの具体的な技術的原因についても、宮崎県の発表では説明されていません。
自治体などの委託元では、直接の契約先だけでなく、情報の保存先、実際の運用事業者、障害・不正アクセス発生時の報告経路、代替連絡手段まで把握しておく必要があります。
関連:アルカディア「SpeeCAN RAIDEN」への不正アクセスで影響を受けた自治体まとめ
利用者への注意喚起―防災情報を装うフィッシングメールに注意
宮崎県は、県やサービス提供事業者を名乗って個人情報の入力を求めるメールが届く可能性があるとして、登録者へ注意を呼びかけています。
防災メールの登録者に対して、配信再開の手続きや登録情報の確認を装い、偽サイトへ誘導することなどが考えられます。これは一般的に想定される二次被害のリスクであり、宮崎県の登録情報を悪用したメールが実際に確認されたという発表ではありません。
不審なメールを受け取った場合は、差出人名だけで判断せず、メール内のリンクから氏名や住所、パスワードなどを入力しないでください。確認が必要な場合は、宮崎県の公式ホームページから案内を調べる方法があります。
また、気象警報や避難情報は県の防災メールだけに依存せず、気象庁、自治体の公式サイト、防災アプリなどの情報源も確認してください。なお、今回の宮崎県の発表には、防災・防犯情報メールサービス全体が停止したとの明示はありません。
出典
- 宮崎県防災・防犯情報メールサービスにおけるメールアドレス等の漏えいの可能性に係るお知らせ(2026年10月13日)-宮崎県
- SpeeCAN RAIDENへの不正アクセスによる個人情報漏洩の可能性について(2026年10月13日更新)-株式会社アルカディア
- SpeeCAN RAIDENへの不正アクセスによる個人情報漏洩の可能性について-株式会社アルカディア
関連記事
 CrowdStrike・AWS・NVIDIA、サイバーセキュリティスタートアップ支援を拡大―Agentic AI時代の新興企業を世界で募集
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表

