池上通信機は2026年9月24日、外部から同社に対するサイバー攻撃の可能性について情報提供を受け、調査を開始したと発表しました。同社は社内関係部門と外部専門機関、警察を含む関係当局と連携し、事実関係、影響範囲、情報漏えいの範囲を調べています。
一方、セキュリティ対策Labが9月22日に取得したランサムウェアグループQilinのリークサイト画面では、池上通信機を被害組織として掲載し、66GB、106,288ファイルを取得したと主張していました。11枚のサンプル画像も掲載され、社内資料とみられる文書が確認できます。
ただし、池上通信機は9月24日時点で、サイバー攻撃が実際にあったかどうかを含めて確認中としています。Qilinの犯行声明、66GBという容量、106,288というファイル数、公開サンプルの真正性について、同社が確認したとの発表はありません。
池上通信機のサイバー攻撃調査とQilin犯行声明のサマリー
確認できている内容:
- 池上通信機は2026年9月21日、外部からサイバー攻撃の可能性について情報提供を受けました。
- 同社は直ちに調査を開始し、社内関係部門と外部専門機関が事実関係、影響範囲、情報漏えいの範囲を調べています。
- 警察を含む関係当局とも連携しています。
- 9月24日時点で、サイバー攻撃の有無を含む詳細な事実関係は確認中です。
- 情報漏えいの範囲も確認中です。
- セキュリティ対策Labは9月22日、Qilinのリークサイト上で池上通信機の掲載を確認しました。
- Qilinの掲載ページには2026年9月21日の日付が表示されていました。
- 同ページでは「106288 files」「66.00 GB」と表示され、11枚のサンプル画像が掲載されていました。
- サンプルには「Confidential」と表示された社内資料とみられる文書、予算・計画表、システム構成図、作業報告書、外部インターフェース仕様書とみられる資料が含まれていました。
現時点で未確定の内容:
- Qilinが実際の攻撃主体か
- ランサムウェアによるファイル暗号化が発生したか
- 侵入経路
- 66GB・106,288ファイルというQilinの主張が正確か
- 公開されたサンプルが実際に池上通信機から持ち出されたものか
- 個人情報、顧客情報、取引先情報が流出したか
- 製品開発情報やシステム設計情報がどの範囲まで外部へ流出したか
- 業務や製品・サービスへの影響
| 項目 | 内容 |
|---|---|
| 企業 | 池上通信機株式会社 |
| 公式発表 | 2026年9月24日 |
| 情報提供を受けた日 | 2026年9月21日 |
| 会社が確認した内容 | サイバー攻撃の可能性について情報提供を受け、調査を開始 |
| サイバー攻撃の有無 | 確認中 |
| 情報漏えい | 範囲を確認中 |
| 侵入経路 | 公表されていません |
| ランサムウェア感染 | 公式確認なし |
| 攻撃者側の主張 | Qilinが犯行を主張 |
| Qilin掲載日 | 2026年9月21日 |
| Qilinが主張するデータ量 | 66.00GB |
| Qilinが主張するファイル数 | 106,288ファイル |
| 公開サンプル | 11枚 |
| 会社によるQilinへの言及 | 9月24日時点でなし |
| 対応 | 外部専門機関、警察を含む関係当局と連携 |
池上通信機は9月21日に情報提供を受け調査を開始
池上通信機は9月24日、「当社に対するサイバー攻撃の可能性に関するお知らせ」を公表しました。
同社によると、9月21日に外部からサイバー攻撃の可能性について情報提供を受け、直ちに調査を開始しました。
現在は社内関係部門と外部専門機関が、事実関係、影響範囲、情報漏えいの範囲を調査しています。被害拡大を防ぐための措置も講じており、警察を含む関係当局と連携して対応しています。
9月24日時点の発表では、「サイバー攻撃の有無を含む詳細な事実関係」について確認中としています。
つまり、同社自身はこの段階で不正アクセス、ランサムウェア感染、情報流出のいずれも確定した事実として公表していません。
Qilinは9月21日に池上通信機をリークサイトへ掲載
セキュリティ対策Labが9月22日に確認したQilinのリークサイトでは、「IKEGAMI TSUSHINKI COMPANY LIMITED」という名称で池上通信機が掲載されていました。
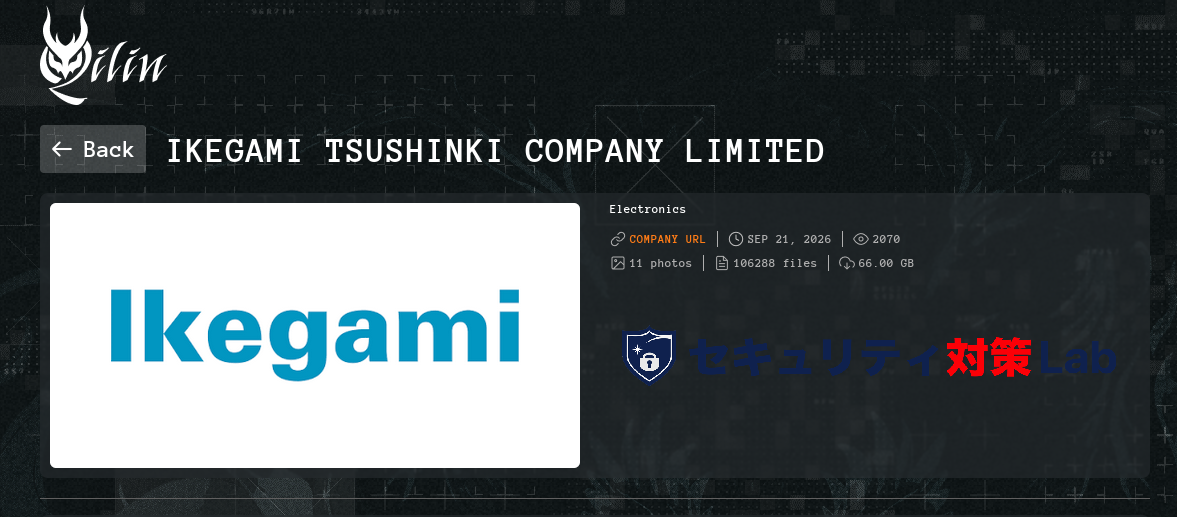
掲載ページには9月21日の日付が表示されており、「106288 files」「66.00 GB」と記載されています。さらに、窃取したデータの証拠とみられる11枚のサンプル画像が掲載されていました。
池上通信機が外部からサイバー攻撃の可能性について情報提供を受けた日も9月21日です。
ただし、会社発表は情報提供元を明らかにしておらず、Qilinの掲載と情報提供の直接的な関係は確認できません。
Qilinの公開サンプルには「Confidential」資料やシステム関連文書
セキュリティ対策Labが取得した画面では、Qilinが公開したサンプルに複数の社内文書とみられる資料が含まれていました。
確認できた資料の種類は次のとおりです。
- 「Confidential」と明記された放送システム関連の社内資料
- 部門の予算や計画に関する表
- 放送システムに関連するとみられる構成図
- システムの同期・時刻系統に関する図
- 作業日報とみられる文書
- 外部システムとの接続仕様やインターフェース構成を示す文書
一部の資料には2026年の日付や池上通信機のロゴが確認できます。
一方、これらの画面が実際に池上通信機から窃取されたデータなのか、内容が改変されていないかについて、池上通信機は9月24日時点で確認結果を公表していません。
セキュリティ対策Labでは、攻撃者が公開した資料に含まれる詳細なシステム構成、接続情報、運用情報などは、追加攻撃に利用される可能性を考慮し掲載しません。
「66GB・106,288ファイル流出」は現時点ではQilin側の主張
Qilinのリークサイトには66GB、106,288ファイルと表示されていますが、この数字を池上通信機の「漏えい量」や「流出件数」として確定的に扱うことはできません。
ランサムウェアグループのリークサイトは、被害企業に圧力をかけることを目的として運営されています。攻撃者が掲載した組織名、ファイル数、容量、データ内容は、被害企業または第三者のフォレンジック調査と一致しない場合があります。
今回確認できている事実は、Qilinが池上通信機への攻撃とデータ取得を主張し、サンプル画像を公開していることです。
池上通信機側では、情報漏えいの範囲を現在も調査しています。
ランサムウェア被害はまだ公式確認されていない
Qilinはランサムウェアグループとして知られていますが、今回の池上通信機の事案でランサムウェアによる暗号化が発生したかどうかは公表されていません。
会社発表には「ランサムウェア」「暗号化」「身代金要求」といった記載はありません。
したがって、現時点では「池上通信機がランサムウェア被害を受けた」と断定するのではなく、「Qilinが犯行を主張している一方、会社はサイバー攻撃の有無を含め調査中」と分けて整理する必要があります。
Qilinは2026年も日本国内の組織をリークサイトへ掲載しています。Cisco Talosの2026年上半期調査では、日本で確認されたQilin関連の掲載は7件でした。
Qilinの活動や国内事例は、ランサムウェアグループQilinとは 手口・国内被害一覧・対策で整理しています。
公開サンプルにシステム資料が含まれる場合の追加リスク
今回の公開サンプルが真正な内部資料だった場合、個人情報の有無だけでは影響を評価できません。
システム構成図、インターフェース仕様、運用資料、作業報告などには、社内ネットワークや顧客環境、接続方式、運用手順を推測する材料が含まれる可能性があります。
そのため調査では、単に「個人情報が含まれていたか」だけでなく、次の情報が外部へ持ち出された可能性も確認対象になります。
- システム構成やネットワーク構成に関する情報
- 製品やサービスの設計・開発資料
- 顧客向けシステムの仕様書や作業記録
- ID、認証情報、接続先などの運用情報
- 取引先や顧客に関係する非公開情報
- 予算、原価、事業計画などの経営情報
こうした情報が流出していた場合、攻撃後に認証情報を変更するだけでなく、公開された設計情報や接続情報を利用した二次攻撃も想定する必要があります。
情報システム・CSIRTが確認したいポイント
池上通信機は現時点で調査中のため、続報では次の事項が確認ポイントになります。
- 実際に外部からの不正アクセスが確認されたか
- 侵入経路と侵入時期
- ランサムウェアによる暗号化の有無
- 外部へ持ち出されたデータの有無
- Qilinが示した66GB・106,288ファイルとの一致
- 公開サンプルの真正性
- 個人情報や顧客・取引先情報の有無と対象件数
- システム構成・設計・運用情報の流出範囲
- 顧客環境や製品・サービスへの影響
- 個人情報保護委員会や関係機関への報告状況
- 原因となった脆弱性や認証情報の悪用が確認されたか
- 再発防止策
自社が池上通信機と取引している場合も、現時点で自社への影響があると推測する段階ではありません。池上通信機から個別連絡があった場合や、今後の公式発表で取引先情報・顧客環境への影響が示された場合に、対象システム、認証情報、接続経路を確認することになります。
出典
関連記事
 プルデンシャル生命の元社員を逮捕 副業サポート詐欺で暗号資産50万円、グループ被害15億円超か
 中国のハッカーが世界中にサイバー攻撃 Coathanger(コートハンガー)で2万台のFortiGateへ侵入
 ミズノの米国子会社へランサムウェア 攻撃 グループ「BianLian」が犯行声明
 ミズノの米国子会社、不正アクセスで個人情報漏洩の可能性
 ランサムウェア グループ エベレストがコカ・コーラへの不正アクセスを主張-中東に関連する拠点から漏洩か?
 ランサムウェア グループ Qilinが武蔵野大学への不正アクセスによるサイバー攻撃を主張
 ランサムウェア グループ RansomHouse(ランサムハウス)がニチレイへのサイバー攻撃を主張-過去 アスクルにも不正アクセス
 npmで発生したサプライチェーン攻撃、Prettier系ツールパッケージがマルウェアに汚染
 ClickFix(クリックフィックス)の実像をMicrosoftが発表-新手のサイバー攻撃の実態とは

