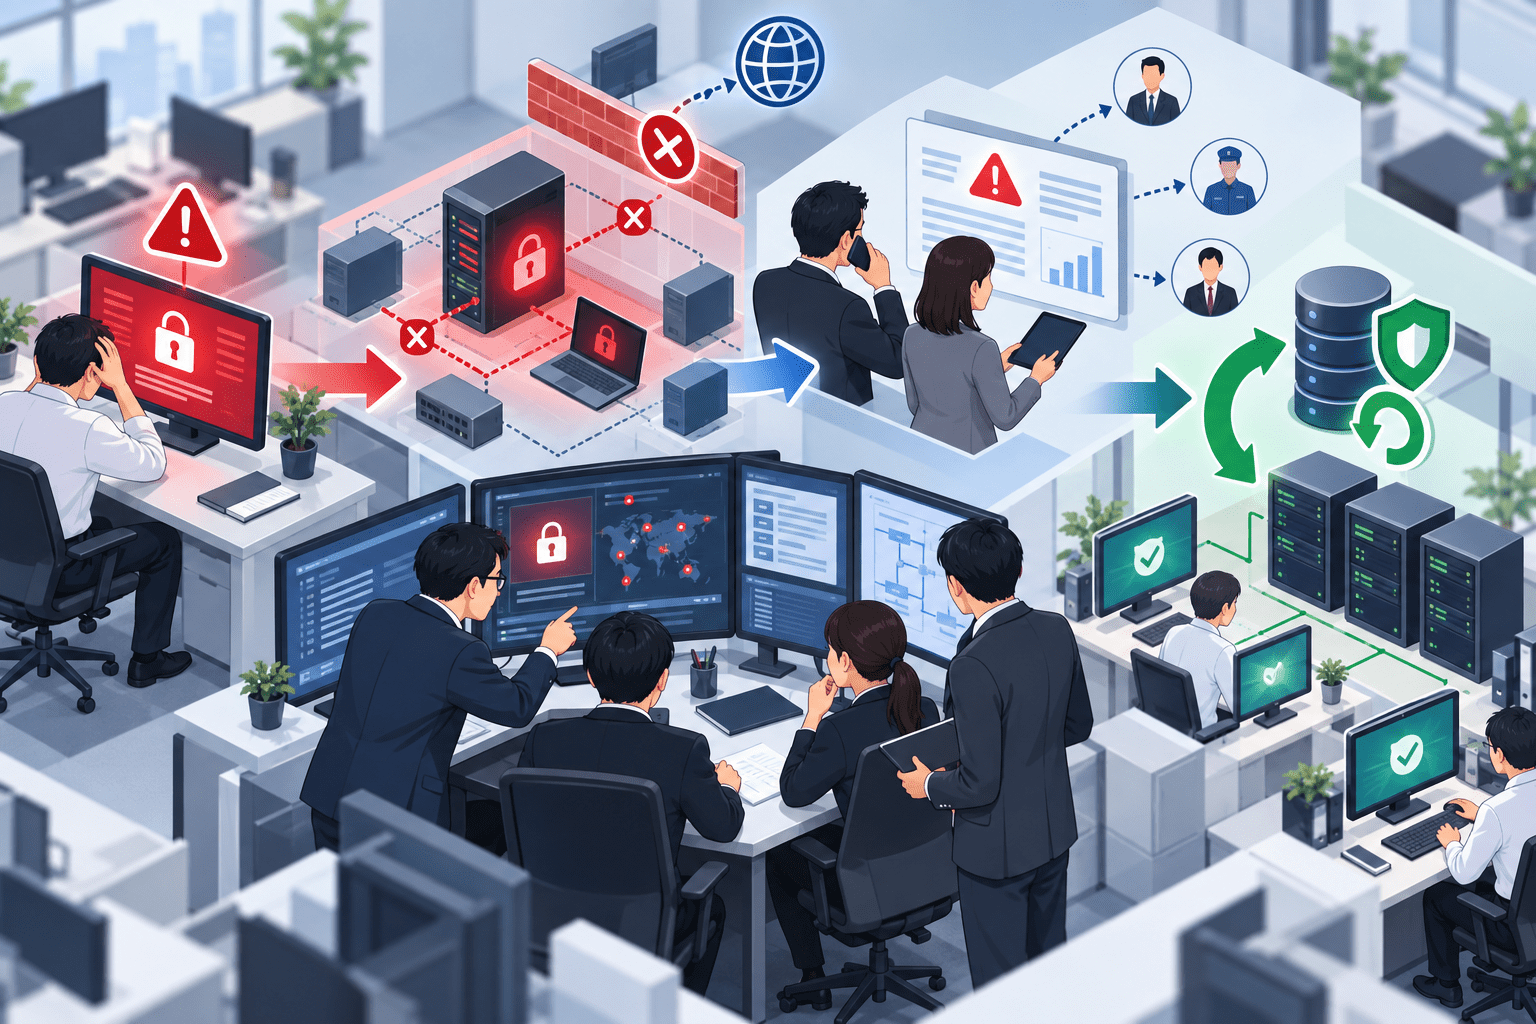
ランサムウェアへの感染が疑われる場合、最初に行うのは原因調査ではなく、被害拡大を止めるための隔離です。感染が確認された端末やサーバーをネットワークから切り離し、影響範囲を確認しながら、証拠保全、アカウント対策、関係機関への報告、復旧を並行して進めます。
米国CISAの「#StopRansomware Guide」は、被害システムを特定して直ちに隔離し、複数のシステムやサブネットに影響が広がっている場合はネットワーク単位で切り離すことを推奨しています。英国NCSCも感染端末をネットワーク接続から切断するよう案内しています。
一方、端末の電源を落とすかどうかは状況によって判断が変わります。警察庁は、感染原因の調査に必要なログ等が消失する場合があるため、ネットワークから隔離したうえで電源を落とさないよう案内しています。CISAも、ネットワークから切り離せない場合には電源断を選択肢としていますが、メモリ上の証拠が失われると注意しています。
従業員600人以上の企業では、情シスだけで復旧を進めるのではなく、CSIRT、経営層、法務、広報、個人情報保護担当、事業部門、外部フォレンジック事業者、サイバー保険会社などの役割を早い段階で分ける必要があります。
ランサムウェアの仕組み・感染経路・予防策については既存記事で整理しています。ここでは「すでに感染が疑われる、または暗号化が始まっている」状況に絞って、企業の初動対応を整理します。
ランサムウェア感染時に最初に行うこと
感染端末やサーバーを見つけた場合は、次の順序で対応します。
| 優先 | 対応 | 目的 |
|---|---|---|
| 1 | 感染・感染疑い端末をネットワークから隔離 | 横展開と暗号化の拡大を止める |
| 2 | CSIRT・情シス責任者・経営層へ連絡 | 組織としてインシデント対応へ移行する |
| 3 | EDR、認証、VPN、FW、クラウド等のログを保全 | 侵入経路と影響範囲を調査できる状態を残す |
| 4 | 影響を受けたアカウント・リモートアクセスを制限 | 攻撃者の継続アクセスを止める |
| 5 | 重要システムと業務影響を整理 | 復旧優先順位とBCP発動を判断する |
| 6 | 外部専門家・警察・必要な関係機関へ連絡 | フォレンジック、復旧、法令対応を開始する |
| 7 | クリーンな環境で復旧 | 再感染を防ぎながら業務を戻す |
最初から原因を特定しようとして、感染端末を長時間ネットワークへ接続したままにすると、別のサーバーやバックアップへ被害が広がる可能性があります。
逆に、証拠保全を考えずに端末を初期化したり、バックアップから上書き復元したりすると、侵入経路や情報流出の有無を判断するための痕跡が失われます。
「封じ込め」と「証拠保全」を同時に進めることが初動の基本になります。
1. 感染端末をネットワークから隔離する
暗号化されたファイル、ランサムノート、不審なプロセス、EDRアラートなどを確認した場合、感染端末をネットワークから隔離します。
具体的には次の方法があります。
- EDRの隔離機能を使用する
- LANケーブルを抜く
- Wi-Fiを無効化する
- 対象VLANやスイッチポートを遮断する
- 仮想環境の場合はネットワークインターフェースを切り離す
- 必要に応じて拠点間通信やVPN接続を停止する
CISAは、複数のシステムやサブネットに影響が見られる場合、個別端末だけではなくスイッチレベルでネットワークをオフラインにすることも選択肢としています。
ただし、全社ネットワークの遮断は事業停止につながります。
従業員600人以上の企業では、工場、店舗、物流、決済、クラウド、電話などが同じネットワークへ依存している場合があります。「感染端末を隔離する権限」と「全社・全拠点を停止する権限」を平時から分けて決めておくと、判断が遅れにくくなります。
2. 原則としてすぐに電源を落とさない
ランサムウェア感染を確認した際、「電源を切れば止まる」と考えて端末をシャットダウンするケースがあります。
警察庁は、感染した端末をLANや無線から隔離する一方で、感染原因等の調査に必要なログが消失する場合があるため、電源は落とさないよう案内しています。
メモリ上には、次のような調査に使える情報が残っている場合があります。
- 実行中のプロセス
- ネットワーク接続
- 一時的に展開されたマルウェア
- 復号や認証に関連する情報
- 攻撃者が利用しているツールの痕跡
CISAは、ネットワークから切り離せない場合には電源断によって拡散を止める選択肢を示しています。ただし、その場合は揮発性メモリ上の証拠が失われるとしています。
つまり、「電源を切る/切らない」を一律に決めるのではなく、まずネットワーク隔離を優先し、フォレンジック担当者と状況を確認します。
3. 暗号化された端末だけを調べない
ランサムウェアによる暗号化は、攻撃の最終段階で実行される場合があります。
CISAは、暗号化が発生した場合でも、それ以前に別のマルウェアや不正アクセスが存在した可能性を調査するよう案内しています。
確認対象には次が含まれます。
- VPNやリモートアクセスのログ
- Active Directory、Entra ID等の認証ログ
- 新規作成・権限変更されたアカウント
- Domain Admin等の特権アカウント利用履歴
- EDR・アンチウイルスの過去アラート
- ファイアウォール、プロキシ、DNSの通信ログ
- Microsoft 365やGoogle Workspaceの監査ログ
- AWS、Azure、Google Cloud等のクラウド操作ログ
- 外部ストレージへの大量通信
- バックアップ設定の変更・削除履歴
暗号化されたPCだけを再セットアップしても、攻撃者の侵入経路や認証情報が残っていれば再侵入される可能性があります。
精電舎電子工業のランサムウェア最終報告では、攻撃者は暗号化が確認される14日前の2026年4月8日にVPNから侵入していました。その後Active Directoryへログインし、複数サーバーへ侵入したうえで、4月22日に広範囲を暗号化しています。
「暗号化された時刻」と「侵入された時刻」は一致しないことを前提にログを確認します。
4. アカウントとリモートアクセスを止める
初期侵入や横展開に認証情報が使われている可能性がある場合、対象アカウントを無効化します。
CISAは、侵害状況に応じて次のようなアクセス経路の封じ込めを挙げています。
- VPN
- リモートアクセスサーバー
- SSO
- クラウドサービス
- インターネット公開資産
- 侵害されたユーザー・管理者アカウント
パスワード変更だけで終了しない点にも注意します。
セッショントークン、APIキー、証明書、OAuthトークンなどが窃取されていれば、パスワード変更後もアクセスを継続される場合があります。
確認対象は次の通りです。
- パスワード
- 現在のログインセッション
- VPNセッション
- APIキー
- OAuthトークン
- サービスアカウント
- 管理者アカウント
- SSH鍵
- クラウドアクセスキー
全社員のパスワードを一斉変更するかどうかは、侵害範囲と認証基盤の状況を確認して判断します。Active DirectoryやIdP自体が侵害されている場合は、クリーンな管理環境から認証基盤の再構築や資格情報のローテーションを計画します。
5. 証拠を保全してから復旧する
復旧を急ぐあまり、暗号化された端末やサーバーをすぐに初期化すると、後の調査が難しくなります。
CISAは、代表的な感染端末やサーバーについて、システムイメージやメモリキャプチャを取得し、ログ、マルウェアサンプル、通信先などを保存するよう案内しています。
最低限、次を保全します。
- ランサムノート
- 画面の写真・スクリーンショット
- 暗号化されたファイルのサンプル
- EDRアラート
- Windowsイベントログ
- 認証ログ
- VPNログ
- ファイアウォールログ
- プロキシ・DNSログ
- クラウド監査ログ
- 不審なIPアドレス・ドメイン
- メールやフィッシングの痕跡
- システム構成図
- 被害端末のディスクイメージ・メモリ
ログの保存期間が短いシステムは、優先してエクスポートします。
調査対象が多い場合は、すべての端末を完全取得しようとして復旧を止めるのではなく、外部フォレンジック事業者や警察と相談し、代表端末と重要サーバーを選定します。
6. 情報流出の有無を暗号化とは別に調べる
現在のランサムウェアでは、データを暗号化する前に窃取し、「支払わなければ公開する」と脅す二重脅迫が一般化しています。暗号化を伴わず、データ窃取だけで金銭を要求するケースもあります。
そのため、確認事項は2つに分けます。
- システムやデータが暗号化・破壊されたか
- データが外部へ送信・閲覧されたか
オーミケンシのランサムウェア最終報では、特定サーバーから外部クラウドストレージへのデータ送信が確認された一方、送信された具体的なファイルまでは特定できませんでした。また、攻撃者のリークサイト上で実データの公開は確認されませんでしたが、同社は「攻撃者がデータを保持していないことを確定するものではない」と慎重に評価しています。
したがって、
- ダークウェブに載っていない
- 攻撃者がサンプルを公開していない
- 暗号化だけ確認された
という理由だけで「情報流出はない」と判断しません。
ネットワークログ、EDR、クラウドストレージ、プロキシ、DLPなどを確認し、外部転送の痕跡を調べます。
7. 警察・外部専門家へ早い段階で連絡する
警察庁は、ランサムウェア被害が確認された場合、最寄りの警察署またはサイバー犯罪相談窓口へ通報・相談するよう案内しています。
警察への相談は捜査だけが目的ではありません。
警察庁は、初動対応支援や復号ツールの案内が可能な場合があるとしています。
実際に、トンボ飲料のランサムウェア事案では、同社が外部専門家や警察と連携して調査・復旧を進めた後、富山県警察の協力によって暗号化されたデータの復号に成功したことが公表されています。
CISAも、法執行機関やセキュリティ研究者が一部ランサムウェアの復号ツールを保有している場合があるため、関係機関へ相談するよう案内しています。
「身代金を払わなければ復旧できない」と判断する前に、バックアップ、既知の復号ツール、警察・専門機関の支援を確認します。
8. 個人情報保護委員会への報告要否を確認する
ランサムウェア被害で個人データを扱うシステムが影響を受けた場合は、個人情報保護委員会への報告要否を確認します。
個人情報保護委員会は、次のようなケースを漏えい等報告が必要となる例として示しています。
- 不正アクセスによって個人データが窃取された場合
- マルウェア感染端末から不審な外部通信が確認された場合
- ランサムウェアによって個人データが暗号化され、復元できなくなった場合
- 不正アクセス等、不正の目的で行われたおそれのある漏えい等
報告対象となる場合、速報は発覚日から概ね3~5日以内、確報は原則30日以内、不正目的のおそれがある場合は60日以内とされています。
「情報が外部に流出したと確定していないから報告しない」と早い段階で判断せず、漏えい等の「おそれ」を含めて法務・個人情報保護担当と確認します。
業法や契約、上場規則、海外法令など別の報告義務が存在する場合もあります。
9. バックアップは安全確認後に復元する
バックアップが存在していても、直ちに本番環境へ戻すのは避けます。
英国NCSCは、復元前にバックアップをマルウェアスキャンし、既知のクリーンな端末へ接続して復旧するよう案内しています。
攻撃者が長期間ネットワーク内に滞在していた場合、バックアップ取得時点ですでに次のものが含まれている可能性があります。
- マルウェア
- 不正なアカウント
- Webシェル
- タスク・サービス等の永続化設定
- 侵害済みの認証情報
- 悪意ある設定変更
復旧は次の順序で進めます。
- 侵入経路を封じる
- クリーンな復旧ネットワークを用意する
- バックアップの安全性を確認する
- 認証基盤など依存度の高いシステムを復旧する
- 重要業務システムを優先順位に従って復旧する
- EDR・ログ取得・監視を有効化する
- 安全確認後に利用者を戻す
CISAも、重要サービスの優先順位に沿って、クリーンなネットワークへオフライン・暗号化済みバックアップから復旧するよう推奨しています。
10. 身代金の支払いを復旧計画の前提にしない
米国CISAとFBI、英国NCSC、日本の警察庁はいずれも、ランサムウェアへの身代金支払いを推奨していません。
理由は共通しています。
- 支払っても復号できる保証がない
- 窃取されたデータが削除される保証がない
- 攻撃者の資金源になる
- 再び標的になる可能性がある
- 攻撃者のアクセスが残っている可能性がある
英国政府は2026年1月更新のランサムウェア向け金融制裁ガイダンスで、指定された個人・組織への支払いが制裁違反となる可能性も示しています。
日本企業が支払いを検討せざるを得ない状況になった場合でも、現場担当者だけで攻撃者との交渉や送金を進めず、経営、法務、警察、サイバー保険会社、外部専門家を含めて判断します。海外拠点や海外取引がある企業では、関係国の制裁規制も確認します。
US・UK・イスラエルの公的ガイダンスに共通する初動
米国CISAの#StopRansomware Guideでは、感染システムの即時隔離、影響範囲のトリアージ、ログ・証拠の保全、アカウントやVPN等の封じ込め、クリーン環境への復旧を一連の対応として示しています。
英国NCSCは、感染端末の切断に加え、バックアップをネットワークから独立させ、復元時にはバックアップ自体をマルウェアスキャンするよう案内しています。また、身代金については支払いを推奨・容認していません。
イスラエル国家サイバー局(INCD)は、組織向けランサムウェアガイドでバックアップ、事業継続、インシデント対応準備を扱っています。同局はサイバー事案のオンライン報告窓口でも、ランサムウェアを報告対象として明示しています。イスラエル個人情報保護当局も2026年5月更新の企業向けガイドで、ランサムウェアが業務停止だけでなく個人情報への不正アクセス・漏洩につながる可能性を扱っています。
各国で報告制度や法令は異なりますが、技術的な初動は「隔離→影響範囲確認→証拠保全→アクセス遮断→安全な復旧」という流れで共通しています。
国内事例から分かる初動対応の差
セキュリティ対策Labで追跡している国内事例を見ると、発覚直後に実施された対応と、その後の復旧・調査の関係が確認できます。
精電舎電子工業:検知直後に全社ネットワークを遮断
精電舎電子工業は2026年4月22日午前7時50分にマルウェアによる不正アクセスを確認し、直ちに全社ネットワークを遮断しました。午前10時には緊急対策本部を設置し、外部専門企業と連携して原因究明と封じ込めを開始しています。
一方、後の調査では攻撃者が4月8日時点でVPNから侵入していたことが分かりました。
この事例では、暗号化を検知してからの初動だけでなく、「暗号化以前の2週間をログで遡ること」が影響範囲の把握に必要でした。
トンボ飲料:警察との連携が復号につながった
トンボ飲料は2026年1月15日にランサムウェア攻撃を確認し、関係システムを隔離し、外部専門家と警察へ連絡しました。
その後、富山県警察の協力で暗号化されたデータの復号に成功しています。
すべてのランサムウェアで復号手段が存在するわけではありませんが、「バックアップが使えない=身代金しかない」と判断せず、警察や専門機関へ確認する意味を示す事例です。
オーミケンシ:復旧と情報流出調査は別に進める
オーミケンシでは、VPN経由の不正アクセスと外部クラウドストレージへのデータ送信が確認されましたが、送信ファイルの内訳は特定できませんでした。
ランサムウェア対応では、システムが復旧して業務が再開しても、情報流出調査が終わるとは限りません。
「システム復旧」「侵入経路の特定」「情報流出の調査」「ダークウェブ監視」は、それぞれ完了条件を分けて管理する必要があります。
従業員600人以上の企業で決めておきたい役割分担
従業員600人以上の企業では、ランサムウェア対応を情シスだけに集中させると、技術対応と社内外調整が競合します。
役割は平時から次のように分けておくと整理しやすくなります。
| 担当 | 主な役割 |
|---|---|
| 情報システム部門 | ネットワーク隔離、アカウント制御、システム復旧 |
| SOC・CSIRT | アラート分析、影響範囲調査、IOC確認、封じ込め |
| 経営層 | 重大インシデント宣言、業務停止・再開などの経営判断 |
| 法務・コンプライアンス | 報告義務、契約、身代金・制裁リスクの確認 |
| 個人情報保護担当 | 個人情報保護委員会への報告、本人通知 |
| 広報 | 顧客・取引先・メディア向け公表 |
| 事業部門 | BCP、代替業務、復旧優先順位 |
| 外部フォレンジック | 証拠保全、侵入経路・影響範囲の調査 |
| サイバー保険会社 | 契約に基づく事故受付、専門事業者との連携 |
| 警察 | 捜査、技術支援、復号情報等の案内 |
2026年9月にIPAが公表した国内被害組織へのヒアリングでも、警察対応、個人情報保護委員会への報告、取引先説明、攻撃経路調査、復旧などが情報システム部門へ集中し、業務分担が難しくなった事例が紹介されています。
平時のインシデント対応計画では、「誰へ連絡するか」だけでなく、「誰が何を引き取るか」まで決めます。
ランサムウェア感染時の初動チェックリスト
実際に感染が疑われた場合は、次の項目を確認します。
- 感染・感染疑い端末をネットワークから隔離したか
- EDR等で他端末への横展開を確認したか
- 電源断や初期化の前に証拠保全の要否を確認したか
- CSIRT・情シス責任者・経営層へ報告したか
- VPN・IdP・Active Directory・クラウドの認証ログを保全したか
- 特権アカウントの不審利用を確認したか
- 侵害された可能性のある認証情報・トークンを失効したか
- バックアップサーバーを攻撃経路から隔離したか
- データの外部送信が行われていないか確認したか
- 外部フォレンジック事業者へ連絡したか
- 警察へ通報・相談したか
- 個人情報保護委員会への報告要否を確認したか
- サイバー保険の事故連絡条件を確認したか
- 顧客・取引先への通知・公表担当を決めたか
- クリーンな復旧ネットワークを用意したか
- バックアップを復元前に安全確認したか
- 復旧の優先順位をBCPと照合したか
- システム復旧後も情報流出調査を継続するか決めたか
ランサムウェア対応では、暗号化されたファイルを戻すことだけが復旧ではありません。
攻撃者のアクセス経路を閉じ、侵害された認証情報を無効化し、データ流出の有無を調査し、監視を再開した状態で業務を戻す必要があります。
平時には、このチェックリストを使ってランサムウェアを想定した机上演習を行い、ネットワーク遮断、経営報告、業務停止、外部報告、復旧判断を実際の担当者で確認しておくと、発生時の判断を減らせます。
出典
- #StopRansomware Guide – CISA
- Mitigating malware and ransomware attacks – UK National Cyber Security Centre
- What you need to know about ransomware – UK National Cyber Security Centre
- Guidance for organisations considering payment in ransomware incidents – UK National Cyber Security Centre
- Financial sanctions guidance for ransomware – UK Government
- Ransomware incidents – what can be done and where should they be reported? – Israel Privacy Protection Authority
- Ransomware – Prepare and Protect Your Business – Israel National Cyber Directorate
- Report a Cyber Incident – Israel National Cyber Directorate
- ランサムウェア被害防止対策 – 警察庁
- 漏えい等の対応とお役立ち資料 – 個人情報保護委員会
- サイバー攻撃に関するお知らせ – 精電舎電子工業
- ランサムウェアによる不正アクセスに関するご報告とお詫び(最終報) – トンボ飲料
- 復旧作業へのご支援の御礼 – トンボ飲料
- 精電舎電子工業、ランサムウェア被害の最終調査報告を公表 – セキュリティ対策Lab
- オーミケンシ、ランサムウェア被害の最終報を公表 – セキュリティ対策Lab
- トンボ飲料、ランサムウェアによる不正アクセスの最終報を公表 – セキュリティ対策Lab
- 2026年 ランサムウェアの事例 – 国内・海外の被害を解説 – セキュリティ対策Lab
- 机上演習のシナリオ 作成方法 設計手順・Inject・設問例まで解説 – セキュリティ対策Lab