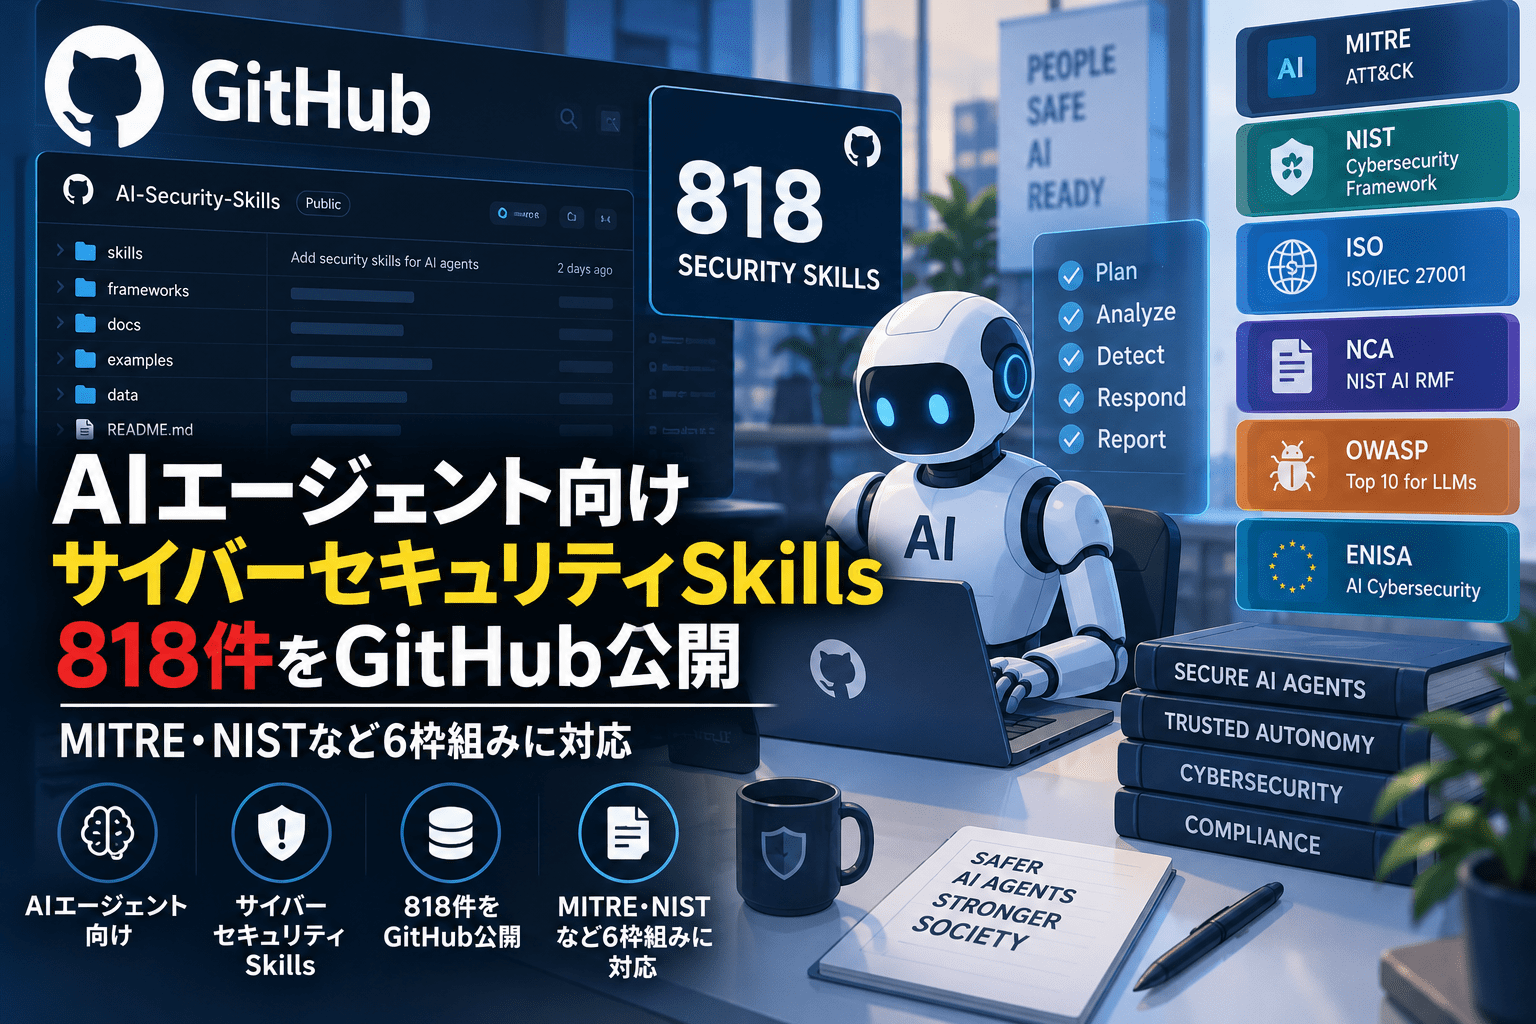
AIエージェント向けのサイバーセキュリティ手順をまとめたオープンソースリポジトリ「Anthropic Cybersecurity Skills」がGitHubで公開されています。
2026年8月24日生成のindex.jsonでは、クラウドセキュリティ、SOC運用、脅威ハンティング、デジタルフォレンジック、マルウェア解析、AIセキュリティなど34分野に818件の「Skill」を収録しています。各Skillは、AIエージェントが必要な場面で読み込めるSKILL.mdを中心に、手順、参照資料、スクリプト、テンプレートなどをまとめた構成です。
MITRE ATT&CK、NIST Cybersecurity Framework(CSF)2.0、MITRE ATLAS、MITRE D3FEND、NIST AI Risk Management Framework(AI RMF)、MITRE Fight Fraud Framework(F3)の6つとのマッピングも提供しています。
名称に「Anthropic」を含みますが、Anthropic PBCが提供する公式ライブラリではありません。リポジトリ自身が「independent, community-created project」「Not affiliated with Anthropic PBC」と明記しています。
一方、使用している「Agent Skills」の形式自体はAnthropicが開発し、2025年12月にオープン標準として公開したものです。Claude Codeだけでなく複数のAIエージェントで再利用できる設計となっています。
Anthropic Cybersecurity Skillsのサマリー
確認できている内容:
- GitHub上で公開されている独立したコミュニティプロジェクトです。
- Anthropic PBCの公式プロジェクトではありません。
- 2026年8月24日生成の
index.jsonでは818件のSkillを収録しています。 - READMEでは34のセキュリティ分野を扱うと説明しています。
- MITRE ATT&CK、NIST CSF 2.0、MITRE ATLAS、MITRE D3FEND、NIST AI RMF、MITRE F3の6つとマッピングしています。
- Agent Skills形式を採用しています。
- Agent SkillsはAnthropicが開発し、その後クロスプラットフォーム向けのオープン標準として公開した仕様です。
- リポジトリはClaude Code、GitHub Copilot、OpenAI Codex CLI、Cursor、Gemini CLIなど26以上のAIプラットフォームへの対応を掲げています。
- Apache License 2.0で公開されています。
- 最新のタグ付きリリースv1.3.0は2026年6月22日に公開され、817件のSkillを収録していました。
- その後
mainブランチでは818件まで増えています。 - 一部READMEには「817 skills」と残っている箇所があり、ページ内で件数表記に差があります。
- レッドチーム、侵入テスト、フィッシングシミュレーションなど攻撃・デュアルユース用途のSkillも含まれています。
- リポジトリ側は、所有するシステムまたは明示的に許可された環境でのみ使用するよう求めています。
| 項目 | 内容 |
|---|---|
| プロジェクト | Anthropic Cybersecurity Skills |
| 公開場所 | GitHub |
| 開発主体 | コミュニティプロジェクト |
| Anthropic公式か | いいえ |
| 現行インデックス | 818 Skills |
| 分野 | 34 |
| フレームワーク | 6 |
| ライセンス | Apache License 2.0 |
| Skill形式 | Agent Skills |
| 主な対応先として記載 | Claude Code、GitHub Copilot、Codex CLI、Cursor、Gemini CLIなど |
| 攻撃・デュアルユース手順 | 含む |
| 導入時の注意 | Skill内の指示・スクリプトを事前監査する必要あり |
Agent Skillsとは AIエージェントへ専門手順を追加する仕組み
Agent Skillsは、AIエージェントに特定分野の専門知識や作業手順を追加するためのファイル形式です。
Anthropicは2025年10月、Agent Skillsについて、指示、スクリプト、参考資料などをフォルダ単位でまとめ、Claudeが必要な場合だけ読み込む仕組みとして発表しました。
基本となるのはSKILL.mdです。
Skillには最低限、
- Skill名
- どのような場面で利用するかを示す説明
- 実行する作業手順
などを記載できます。
必要に応じて、
- スクリプト
- 参考文書
- 設定例
- テンプレート
- その他のリソース
も同じSkillフォルダへ含められます。
Anthropicはこの仕組みを「progressive disclosure」と説明しています。
AIエージェントは起動時にすべての手順を読み込むのではなく、最初はSkill名と説明だけを確認します。依頼内容に一致したSkillが見つかった場合にSKILL.mdを読み込み、さらに必要であれば付属資料やスクリプトを参照します。
2025年12月にはAgent Skillsがオープン標準として公開され、agentskills.ioで仕様が公開されています。
818件のSkillを34分野に分類
リポジトリは、サイバーセキュリティ業務を34分野に分類しています。
READMEに掲載されている主な分野は次のとおりです。
| 分野 | README記載のSkill数 | 主な内容 |
|---|---|---|
| Cloud Security | 66 | AWS、Azure、GCP、CSPM、クラウドフォレンジック |
| SOC Operations | 63 | プレイブック、エスカレーション、ログ検知、演習 |
| Threat Hunting | 58 | 仮説ベースハンティング、LOTL検知、イベントログ調査 |
| Threat Intelligence | 52 | STIX/TAXII、MISP、OpenCTI、脅威アクター分析 |
| Web Application Security | 46 | OWASP Top 10、Web脆弱性の調査 |
| Network Security | 43 | IDS/IPS、ファイアウォール、トラフィック分析 |
| Digital Forensics | 41 | メモリ・ディスク・ログフォレンジック |
| Identity & Access Management | 40 | Entra ID、PAM、Zero Trust Identity |
| Malware Analysis | 39 | 静的・動的解析、リバースエンジニアリング |
| Red Teaming | 35 | Active Directory、C2、認証関連の評価 |
| OT/ICS Security | 29 | Modbus、DNP3、IEC 62443、SCADA |
| Incident Response | 26 | 侵害封じ込め、ランサムウェア対応 |
| Phishing Defense | 16 | メール認証、BEC検知、フィッシング対応 |
| Cryptography | 16 | TLS、鍵管理、PQC移行 |
| AI Security | 14 | Prompt Injection、MCP、AIエージェント、Guardrail |
| Supply Chain Security | 8 | SBOM、依存関係、パッケージ、SLSA/Sigstore |
ほかにも、コンテナ、API、DevSecOps、Zero Trust、エンドポイント、モバイル、ランサムウェア、コンプライアンス、ハードウェア/ファームウェアなどを扱います。
なお、現行READMEの先頭とindex.jsonは818件ですが、ドメイン別集計の末尾には「817 skills across 34 domains」と残っています。
フレームワークのカバレッジ表にも817件を基準にした記載があるため、更新タイミングの異なるメタデータが混在しているとみられます。件数を利用する場合は、index.jsonの生成日時やリリースバージョンと合わせて確認した方が安全です。
MITRE ATT&CKやNIST CSFなど6つの枠組みとマッピング
このライブラリの特徴の一つが、Skillを既存のセキュリティフレームワークへ紐付けている点です。
現行READMEでは次の6つを扱っています。
| フレームワーク | 用途 |
|---|---|
| MITRE ATT&CK | 攻撃者の戦術・技術・手順 |
| NIST CSF 2.0 | 組織のサイバーセキュリティ管理 |
| MITRE ATLAS | AI・機械学習システムへの攻撃手法 |
| MITRE D3FEND | 防御・対抗手段 |
| NIST AI RMF | AIリスク管理 |
| MITRE F3 | サイバー犯罪を起点とする金融詐欺 |
READMEのフレームワーク集計では、MITRE ATT&CKに805件、NIST CSF 2.0に804件、D3FENDに139件、NIST AI RMFに97件、MITRE F3に94件、MITRE ATLASに93件のSkillが紐付けられているとしています。
すべてのSkillが6つすべてへマッピングされるわけではありません。
たとえばフォレンジックのSkillではATT&CKとNIST CSF、AIセキュリティ関連ではそれにATLASやAI RMFを追加するといった形で、内容に応じて関連するフレームワークを付与しています。
Skillは「手順書」だけではなくスクリプトも実行できる
各Skillは基本的に、
SKILL.md
references/
scripts/
assets/
などで構成されます。
READMEの例では、メモリフォレンジックSkillに、利用条件、前提ツール、作業手順、検証方法、フレームワークへのマッピング、補助スクリプトなどをまとめています。
AIエージェントは依頼内容に一致するSkillを特定すると、その作業手順を読み込み、環境や権限が許す場合には付属スクリプトを利用できます。
この仕組みは、SOCやCSIRTの標準作業手順をAIへ渡す用途と相性があります。
一方で、企業利用では「Markdown形式の参考資料を追加するだけ」と考えない方が安全です。Skillには実行可能なコードを含めることができ、エージェントがシェル、ファイル、ネットワーク、クラウドAPIなどへアクセスできる場合、Skillの内容がそのまま実操作につながる可能性があります。
Anthropic自身も「信頼できるSkillだけを導入」と警告
AnthropicはAgent Skillsの公式解説で、Skillが指示やコードを通じてClaudeへ新たな能力を追加できる一方、悪意あるSkillは環境に脆弱性を持ち込んだり、データを外部へ送信させたり、意図しない操作を実行させたりする可能性があると警告しています。
Anthropicは、信頼できる提供元のSkillだけをインストールし、信頼性が低い提供元から取得する場合は、利用前にファイル内容を監査するよう推奨しています。
確認対象には、
SKILL.mdの指示- 付属スクリプト
- 外部依存関係
- 外部URL
- ネットワークアクセス
- 参照するファイル
- 実行するコマンド
などが含まれます。
今回のAnthropic Cybersecurity Skillsはコミュニティプロジェクトであり、Anthropicが個々のSkillを審査・保証したものではありません。
攻撃・デュアルユース用途も含む
リポジトリは、利用目的について「Authorized & lawful use only」と明記しています。
ライブラリには防御だけではなく、
- レッドチーム
- 侵入テスト
- フィッシングシミュレーション
- C2関連の評価
- 脆弱性検証
- 認証・権限に対する攻撃技術
など、攻撃側でも利用可能なデュアルユースのSkillが含まれています。
READMEでは、自身が所有するシステムまたは明示的な書面による許可を得た環境だけで使用するよう求めています。
SECURITY.mdでも、Skill内のコマンドやスクリプトが意図しない損害を起こす可能性や、指示を誤って実行した場合に不正アクセスへつながる可能性を、セキュリティ報告の対象として挙げています。
企業がそのまま全818件を導入するのではなく、SOC、DFIR、脆弱性管理など利用目的ごとに必要なSkillを選別する運用が現実的です。
Claude CodeだけでなくCopilot、Codex CLI、Gemini CLIなどへの対応を掲げる
リポジトリはAgent Skills形式を利用することで、特定のAI製品へ限定しない設計を採用しています。
READMEでは対応先として、
- Claude Code
- GitHub Copilot
- OpenAI Codex CLI
- Cursor
- Gemini CLI
- Windsurf
- Cline
- Aider
- Amazon Q Developer
- JetBrains AI
- Devin
- OpenHands
- LangChain
- CrewAI
- AutoGen
などを挙げ、26以上のAIプラットフォームで利用できるとしています。
ただし、これはリポジトリ側が掲げる互換性情報です。
各製品がAgent Skillsのどの機能まで実装しているか、Skill内のスクリプト実行・ファイルアクセス・権限制御が同一であるかはプラットフォームごとに異なります。
「同じSkillファイルを読み込める」ことと「同じ権限・安全性で実行できる」ことは分けて確認する必要があります。
v1.0の734件から818件へ拡大
最初の安定版v1.0.0は2026年3月11日に公開され、734件のSkillを収録していました。
4月6日のv1.2.0では754件となり、MITRE ATLAS、MITRE D3FEND、NIST AI RMFへのマッピングが追加されました。
6月22日のv1.3.0では817件へ増え、MITRE Fight Fraud Frameworkを加えた6フレームワーク構成になりました。
その後、mainブランチのindex.jsonは2026年8月24日時点で818件となっています。
つまり、タグ付きリリースとmainブランチの内容が一致するとは限りません。
企業利用では、最新版を自動取得し続けるより、レビュー済みのコミットやリリースを固定し、更新差分を確認してから展開する方法が適しています。
SOC・CSIRTで想定できる利用方法
このライブラリの実務上の用途は、生成AIへ単にセキュリティ知識を追加することより、分析手順を再利用可能な形で固定する点にあります。
たとえばSOCやCSIRTでは、
- メモリフォレンジックで確認する項目
- インシデント発生時の封じ込め手順
- クラウド侵害時に調査するログ
- 脆弱性の優先順位付け
- フィッシングメールの調査手順
- 脅威ハンティングの仮説と検証手順
- AIシステムに対するセキュリティ評価
- ATT&CKやNIST CSFへの結果マッピング
などをSkill化できます。
人によって調査順序が異なる作業を標準化したり、若手担当者が見落としやすい確認項目を補助したりする用途が考えられます。
ただし、Skillの内容が正しいことと、AIが現実の環境で安全に操作できることは別です。
AIエージェントに実行権限を与える場合は、Skillの品質だけでなく、エージェント側の権限・ネットワーク・監査・人間承認を合わせて設計する必要があります。
AIエージェント固有のセキュリティについては、以下の記事で整理しています。
関連:AIエージェントのセキュリティとは?公的資料から見る6つのリスクと対策
Anthropic自身が提供するAI脆弱性診断機能については、以下の記事で取り上げています。
関連:Anthropic、AIによる脆弱性診断ツール Claude Code Securityを発表 数十年来の未知のバグを500件以上発見
情報システム部門・SOCが導入前に確認したいポイント
コミュニティSkillを企業環境へ導入する場合、通常のプロンプトテンプレートより広いサプライチェーン管理が必要です。
- Anthropic公式Skillと第三者Skillを区別して管理する
- GitHubリポジトリ全体ではなく、利用するSkill単位でレビューする
SKILL.mdだけでなく、scripts、references、外部URLも確認する- Skillが要求するツール・権限・資格情報を確認する
- 外部ネットワークへの接続先を制限する
- 本番クラウドや管理者権限をAIエージェントへ常時付与しない
- 攻撃・デュアルユースSkillは検証環境と本番運用から分離する
- 利用するコミットやリリースを固定する
- 更新時にSkill内容と依存関係の差分を確認する
- AIが実行したコマンド、API呼び出し、ファイル操作を記録する
- 高リスク操作には人間による承認を入れる
- MITREやNISTへのマッピングをそのまま監査証跡とせず、自社で内容を確認する
Agent Skillsは、SOCやCSIRTのノウハウをAIエージェントへ再利用可能な形で渡す手段になります。
一方、Skillが実行可能な手順とコードを持てる以上、SkillそのものがAIエージェントのソフトウェアサプライチェーンになります。企業で利用する場合は、「便利なナレッジ集」ではなく、外部から導入するコード・自動化コンポーネントと同じ水準で管理する必要があります。
出典
- Anthropic Cybersecurity Skills – GitHub
- index.json – Anthropic Cybersecurity Skills / GitHub
- Releases – Anthropic Cybersecurity Skills / GitHub
- Security Policy – Anthropic Cybersecurity Skills / GitHub
- Scope – Anthropic Cybersecurity Skills / GitHub
- Equipping agents for the real world with Agent Skills – Anthropic
- Introducing Agent Skills – Anthropic
- Agent Skills Overview – Agent Skills
関連記事
 アンビションDXホールディングス、サイバー攻撃で情報漏えいを確認-ランサムウェア グループが437GB窃取を主張
 中国、アジア冬季競技大会へのサイバー攻撃で米 NSA 職員を名指し非難
 埼玉大学、在学生8373人分の学籍番号とGPAが閲覧可能状態に
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説