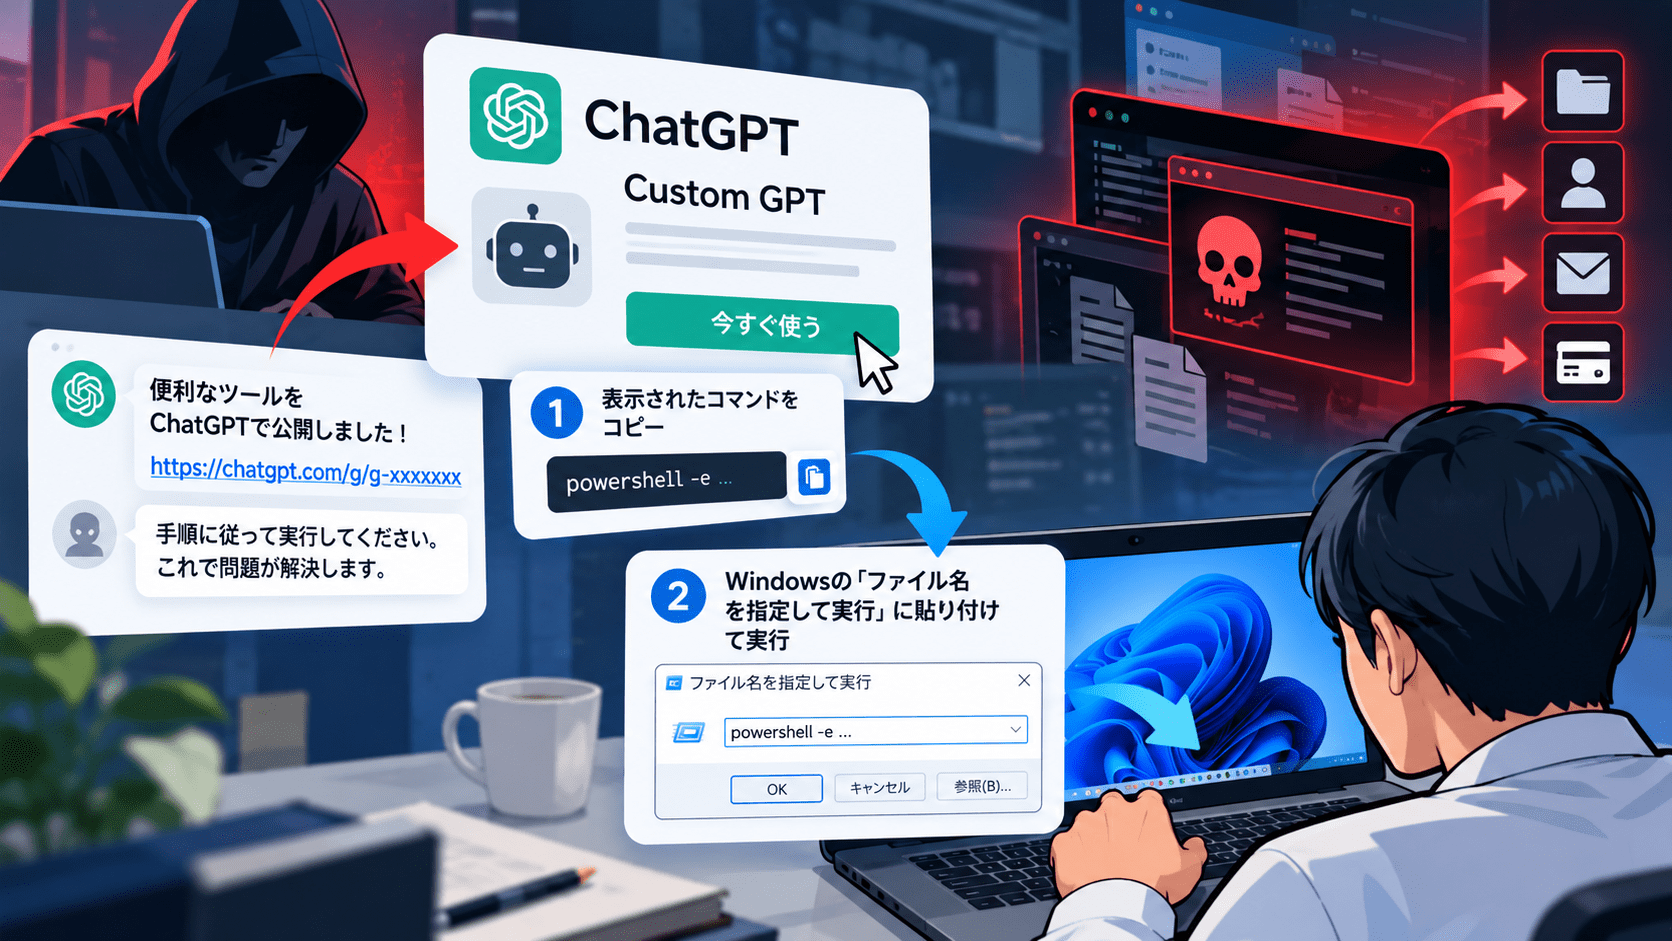
セキュリティ企業Huntressは2026年9月29日、ChatGPTの「Custom GPT」を悪用し、利用者をClickFix型の偽認証ページへ誘導してRemote Access Trojan(RAT)を感染させるキャンペーンを確認したと公表しました。
攻撃者は「Plus 5.6」と名付けたCustom GPTを用意し、一部のケースではGoogleのスポンサー広告から正規のchatgpt.com上にあるGPTページへ利用者を誘導していました。GPTとのやり取りからGoogle Sites上の偽ページへ移動させ、Cloudflareの認証を装って利用者自身にコマンドを実行させる流れです。
Huntressは同じGoogle Sitesドメインに関連するインシデントを少なくとも40件調査し、このうち2件をCustom GPT経由の感染と確認しています。今回確認されたのはChatGPTの脆弱性を悪用して端末へ直接マルウェアを実行する攻撃ではなく、正規サービス上に置かれた攻撃者作成のGPTをソーシャルエンジニアリングの入口として利用する手口です。
Custom GPT悪用キャンペーンのサマリー
確認できている内容:
- Huntressは2026年9月29日、ChatGPTのCustom GPTを悪用したマルウェア配布キャンペーンの調査結果を公開しました。
- 攻撃者はCustom GPTを「Plus 5.6」と命名し、正規のChatGPTモデルやサービスと誤認させるような表示を使用していました。
- Huntressが調査した一部の事例では、「chatgpt」のGoogle検索結果に表示されたスポンサー広告からCustom GPTへ誘導されていました。
- Custom GPTは利用者をGoogle Sites上の「バックアップサイト」へ誘導し、同サイトはCloudflareの確認画面を装ったClickFix型のページを表示していました。
- 利用者が指示に従うと、PowerShellなどを経由して悪意あるMSIが実行され、多段階の感染チェーンが始まります。
- 最終ペイロードはRATで、遠隔デスクトップ、カメラ・マイクの取得、ファイル検索、端末情報の収集、追加ペイロードの実行などの機能を備えていました。
- Huntressは同一のGoogle Sitesドメインに関連するインシデントを少なくとも40件調査し、2件をCustom GPT経由と確認しています。
- HuntressがOpenAIへ報告した最初のCustom GPTは9月25日時点で削除されました。同社は9月27日に同一キャンペーンに関連する別のCustom GPTを確認しています。
- 攻撃者やキャンペーン運営主体の帰属は公表されていません。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月29日 |
| 調査主体 | Huntress |
| 悪用されたサービス | ChatGPT Custom GPT、Google Sites、Googleスポンサー広告(Huntress観測事例) |
| Custom GPT名 | Plus 5.6 |
| 攻撃手法 | ClickFixを使ったソーシャルエンジニアリング |
| 最終ペイロード | Remote Access Trojan(RAT) |
| 関連インシデント | 少なくとも40件 |
| Custom GPT経由を確認した件数 | 2件 |
| 主な永続化 | Runキー、スケジュールタスク |
| 攻撃者 | 公表されていません |
「Plus 5.6」と名付けたCustom GPTから外部サイトへ誘導
Custom GPTは、ChatGPTを特定用途向けに設定できる機能です。OpenAIの公式説明では、指示、ナレッジ、各種機能などを組み合わせて用途別のGPTを構成できます。
Huntressが確認したキャンペーンでは、攻撃者がCustom GPTを「Plus 5.6」と命名していました。GPTページ自体は正規のchatgpt.com上に存在しており、ページには作成者が「community builder」であることも表示されていました。
Huntressによると、一部の被害事例では利用者がGoogleで「chatgpt」と検索し、スポンサー広告を経由してこのCustom GPTへアクセスしていました。
利用者がGPTへメッセージを送ると、サービスの利用に制限が発生しているという内容を表示し、継続利用のためとして外部の「バックアップドメイン」へ誘導していました。
ここで注意したいのは、Huntressの調査はChatGPT自体への侵入や、Custom GPTから端末上で直接コードを実行できる脆弱性を報告したものではない点です。攻撃者は正規ドメイン上のCustom GPTを信頼させるための入口として利用し、その後に外部サイトへ誘導しています。
同様に正規AIサービスの共有機能をマルウェア配布の入口として利用する手口は、過去にも確認されています。セキュリティ対策LabではChatGPTの正規ドメインを悪用したマルウェアキャンペーンでも整理しています。
Google Sites上の偽Cloudflare画面からClickFixへ移行
Custom GPTが案内した先はGoogle Sitesでホストされたページでした。Huntressによると、このページはCloudflareのCAPTCHAや確認画面に見せかけ、利用者へ端末上でコマンドを実行するよう指示していました。
これは「ClickFix」と呼ばれるソーシャルエンジニアリング手法です。偽のCAPTCHA、エラー画面、更新通知などを使って、利用者自身にPowerShellやWindows Terminalなどでコマンドを実行させます。
MicrosoftもClickFixについて、マルバタイジングや偽サイトなどと組み合わされ、利用者自身にコマンドを実行させることで従来の自動検知を回避する場合があると説明しています。
今回の攻撃では、コマンド実行後に難読化されたスクリプトと悪意あるMSIが実行され、複数段階を経てRATが展開されました。悪用可能性を避けるため、本稿では実際に使われたコマンドやダウンロード先の再現手順は掲載しません。
ClickFixの仕組みと企業側の対策は、ClickFixとは?対策や実態を株式会社ラックへ聞くで詳しく整理しています。
正規署名されたCanon製アプリをDLLサイドローディングに悪用
Huntressが解析した初期の感染チェーンでは、悪意あるMSIの実行後、Canonの正規署名付きアプリケーションが起動されていました。
攻撃者はこの正規アプリケーションに改変されたDLLを読み込ませるDLLサイドローディングを利用し、その後のローダーやRATを実行していました。
感染チェーンの大部分はメモリ上で動作するか、一見すると正規ファイルに見える構成になっていました。Huntressは、ファイル名や署名されたアプリケーションだけで判断するのではなく、起動元、配置場所、親子プロセスなどの挙動を監視する必要があるとしています。
少なくとも1件ではMicrosoft Defenderが悪意あるMSIを隔離しましたが、その時点ですでにインストーラーが実行され、永続化設定が残っていたことも確認されています。
RATは遠隔操作やカメラ・マイク取得、追加ペイロード実行に対応
Huntressが最終ペイロードを解析した結果、RATには複数の遠隔操作機能が実装されていました。
確認された主な機能は次のとおりです。
- 遠隔デスクトップと画面取得
- カメラ映像の取得
- マイクおよびシステム音声の取得
- ファイル検索
- インストール済みソフトウェアやネットワーク情報の収集
- Windows Defenderやウイルス対策製品の状態確認
- ドメインやドメインコントローラー情報の収集
- EXE、DLL、MSI、PowerShellなど追加ペイロードの実行
永続化には、WindowsのRunキーとスケジュールタスクの2つが利用されていました。Huntressの解析では、片方を削除してもマルウェアが動作中であれば再作成する仕組みが確認されています。
2つ目の攻撃ではStardock署名付きアプリへ変更
Huntressが最初のCustom GPTをOpenAIへ報告した後、当該GPTは9月25日時点で削除されました。
しかし、同社は9月27日に同じキャンペーンへ関連する別のCustom GPTを確認しています。2つ目のバージョンでは、感染チェーンの外側が変更され、Canonの署名付きアプリではなくStardockの署名付きアプリが利用されていました。
一方、最終的に展開されるRAT自体は初期バージョンと同一だったとHuntressは報告しています。
この変更からも、特定のファイル名や特定ベンダーの正規実行ファイルだけをブロックする方法では対応範囲が限られます。Huntressは、PowerShellからMSIが起動される挙動、ユーザー領域の不自然な場所から署名付きアプリが起動される挙動、Runキーとスケジュールタスクが同時に作成される挙動などを検知候補として挙げています。
なお、CanonやStardockの正規ソフトウェア自体がマルウェアという意味ではありません。攻撃者が正規署名付きファイルを感染チェーンの一部として悪用したものです。
少なくとも40件を調査、Custom GPT経由は2件
Huntressは、攻撃で利用された特定のGoogle Sitesドメインに関連するインシデントへ少なくとも40件対応したとしています。
ただし、この40件すべてがCustom GPT経由だったわけではありません。HuntressがCustom GPTからの感染と確認したのは2件です。
そのため、「Custom GPTによって40人以上が感染した」「40件すべてがChatGPT経由だった」とする表現は調査結果と一致しません。
今回の調査から確認できるのは、同じ攻撃インフラを使ったキャンペーンが少なくとも40件観測され、その中でCustom GPTが侵入の入口になったケースが2件確認されたという点です。
OpenAIはCustom GPTを2026年12月11日に提供終了予定
OpenAIは現在、Custom GPTを2026年12月11日に提供終了し、既存のワークフローをPluginsへ移行する計画を案内しています。延期が承認された一部のEnterpriseワークスペースでは、2027年2月11日まで延長される場合があります。
OpenAIの公式ヘルプによると、Custom GPTは特定目的向けに構成されたChatGPTで、指示、ナレッジ、機能などを組み合わせることができます。また、管理対象ワークスペースでは管理者がGPTへのアクセスや共有方法を制御できます。
今回のキャンペーンはCustom GPTの提供終了前に確認された事例です。企業でChatGPTを利用している場合は、AIサービスそのものを許可するか禁止するかだけでなく、外部作成のGPTや外部リンクへどこまでアクセスさせるかも管理対象になります。
AI利用に伴うセキュリティ管理全体は、AIセキュリティとは?生成AI・AIシステムのリスクと企業のセキュリティ対策で整理しています。
情報システム部門・SOCが確認したいポイント
今回の事例では、chatgpt.comやGoogle Sitesといった正規サービスが攻撃経路の一部に含まれていました。ドメイン名だけで安全性を判断する運用では、初期段階の誘導を見逃す可能性があります。
企業側では次の点を確認できます。
- Google検索広告などからAIサービスへアクセスした後、別ドメインへ移動する誘導を監視できるか
- CAPTCHAや認証画面がPowerShell、Windows Terminal、[ファイル名を指定して実行]などの操作を要求した場合に、不審な操作として従業員が判断できるか
- 標準ユーザーでPowerShellやスクリプト実行をどこまで許可するか方針があるか
- PowerShellから
msiexec.exeが起動される挙動をEDRやSIEMで確認できるか %LOCALAPPDATA%などユーザー書き込み可能領域から署名付きアプリが起動する挙動を追跡できるか- Runキーとスケジュールタスクの新規作成を監視できるか
- 社内で利用を許可するCustom GPTや外部作成GPTの範囲を管理できるか
- AIサービスから外部サイトへ誘導された際のURLフィルタリングやブラウザ保護が機能するか
MicrosoftもClickFix対策として、PowerShellやRunダイアログの利用制御、アプリケーション制御、偽CAPTCHAなどを使ったソーシャルエンジニアリングの教育、DLLサイドローディングなど不審な実行挙動の監視を挙げています。
今回の事例では攻撃者の帰属は公表されていません。Huntressの続報では、追加のCustom GPTや配信インフラ、感染件数、攻撃チェーンの変更が確認項目になります。
出典
- Attackers Abuse ChatGPT Custom GPTs to Deliver RAT via ClickFix – Huntress
- GPTs in ChatGPT – OpenAI Help Center
- Custom GPT retirement and migration FAQ – OpenAI Help Center
- Think before you Click(Fix): Analyzing the ClickFix social engineering technique – Microsoft Security Blog
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?