株式会社ユニリタは2026年9月29日、社内システムから情報が漏えいした疑いがあるとして、不正アクセスと情報窃取を確認したことを公表しました。
同社は9月28日13時30分頃、機密情報を含む各種情報を窃取したとの情報がWebサイト上で公表されている事実を把握しました。その後の確認で、不正アクセスと情報窃取の対象は現時点では特定の社内文書管理システムに限定されているとしています。
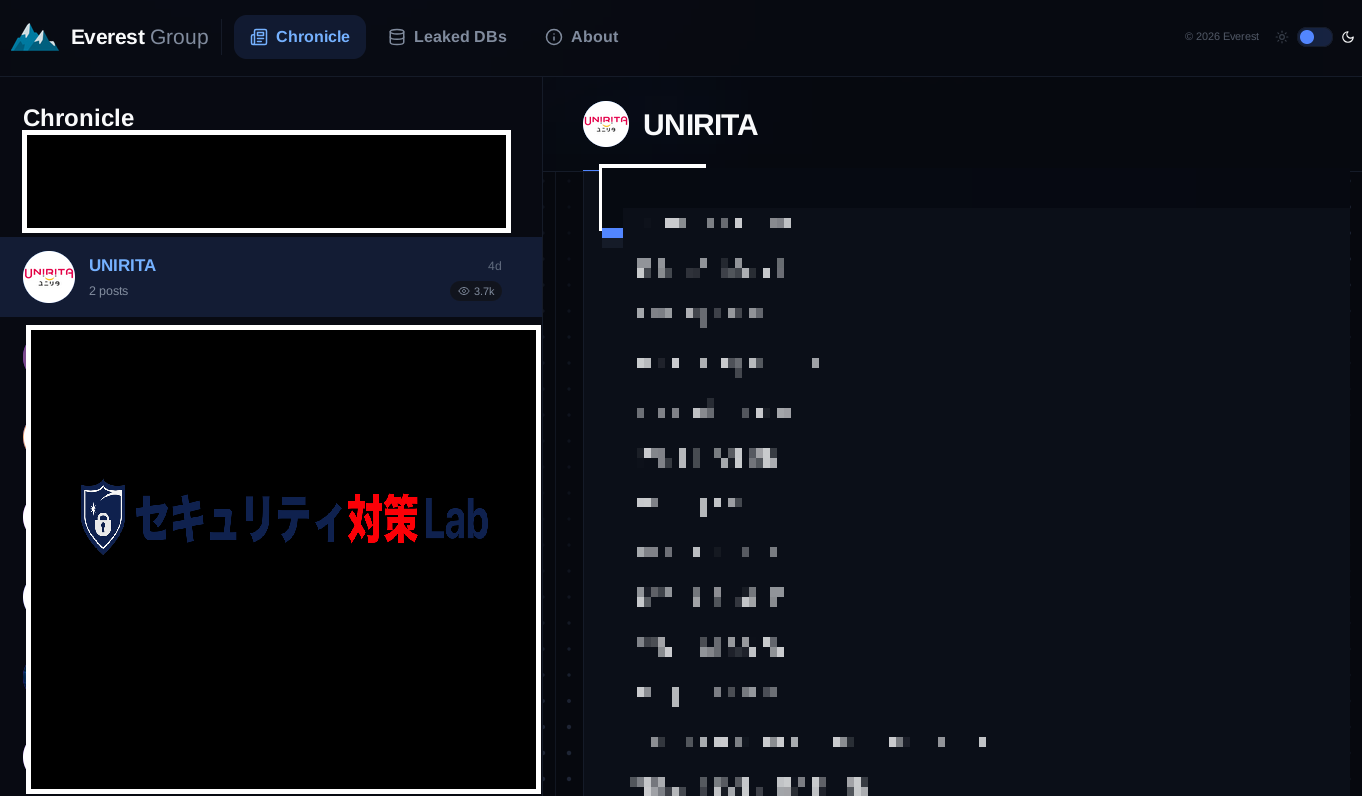
一方、セキュリティ対策Labがランサムウェア・データ恐喝グループ「Everest」のリークサイトを確認したところ、「UNIRITA」が掲載され、約127.964GB、15万9,901ファイルを取得したとする詳細なデータ分析が公開されていました。
Everest側は、契約・製品開発・顧客向けプロジェクト・品質保証・人事評価・アプリケーション関連データなどが含まれると主張しています。
ただし、約127.964GBという容量や15万9,901ファイルという件数、Everestが示している個々の情報カテゴリについて、ユニリタが公式に確認したものではありません。
ユニリタが確認しているのは「特定の社内文書管理システムへの不正アクセスおよび情報の窃取」です。侵入経路、漏えいした情報の全容、Everestとの関係、ランサムウェアによる暗号化の有無は調査中または公表されていません。
ユニリタへの不正アクセス・情報漏えいのサマリー
確認できている内容:
- ユニリタは2026年9月28日午後、社内システムから情報漏えいの疑いがあることを確認しました。
- 9月28日13時30分頃、同社の機密情報を含む各種情報を窃取したとの情報がWebサイト上で公表されていることを把握しました。
- ユニリタは特定の社内文書管理システムへの不正アクセスを確認しています。
- 同システムから情報が窃取されたことも確認しています。
- 9月29日時点で、機密情報の改ざんや欠損は確認されていません。
- システム障害は発生しておらず、業務への支障も確認されていません。
- ユニリタはアクセス遮断などの被害拡大防止措置を実施しました。
- 外部専門家と影響範囲、流出経路、原因を調査しています。
- Everestのリークサイトには「UNIRITA」が掲載されています。
- Everest側は127.964GB、15万9,901ファイルを取得したと主張しています。
- Everest側の公開ページでは、全ファイルをカウントダウン終了後に公開するとする表示も確認できます。
- ユニリタはEverestの関与やランサムウェア感染を公式には公表していません。
| 項目 | 内容 |
|---|---|
| 企業 | 株式会社ユニリタ |
| 公式公表日 | 2026年9月29日 |
| 事案把握 | 9月28日午後 |
| Web上の窃取情報を確認 | 9月28日13時30分頃 |
| 公式に確認された事象 | 特定の社内文書管理システムへの不正アクセス、情報窃取 |
| 公式の漏えい件数・容量 | 調査中・未公表 |
| 改ざん・欠損 | 現時点で確認されず |
| システム障害 | 現時点で確認されず |
| 業務影響 | 現時点で支障なし |
| 侵入経路 | 調査中 |
| 攻撃者 | ユニリタは公表していません |
| Everestの主張 | 約127.964GB、15万9,901ファイル |
| ランサムウェア暗号化 | 公表されていません |
| 対応 | アクセス遮断、外部専門家による調査 |
ユニリタは「情報窃取」まで確認
ユニリタは9月29日の公式発表で、単に「情報漏えいの可能性を調査中」としているだけではありません。
現時点で確認できている範囲について、
- 特定の社内文書管理システムへの不正アクセス
- 同システムからの情報窃取
を確認したとしています。
一方、同社の事業に関する機密事項や顧客に関する情報など、具体的にどの情報が外部へ持ち出されたのかについては調査中です。
また、
- 情報がいつ窃取されたのか
- 侵入が始まった時期
- 初期侵入経路
- 悪用された認証情報や脆弱性
- 攻撃者が社内に滞在した期間
- 他システムへの横展開
などは公表されていません。
Everestのリークサイトに「UNIRITA」を掲載
セキュリティ対策Labが9月30日にEverestのリークサイトを確認したところ、被害組織として「UNIRITA」が掲載されていました。
公開ページでは、
unirita.co.jp 127 GB DataBase
と表示され、詳細な分析ページでは、取得したとするデータについて次の規模を示しています。
| Everest側が示している項目 | 数値 |
|---|---|
| ファイル数 | 159,901 |
| フォルダ数 | 22,338 |
| ファイル+フォルダ | 182,239 |
| データ容量 | 127.964GB |
| アーカイブコンテナ | 37,199 |
| アーカイブ内部のファイルエントリ | 1,585,870 |
Everest側が「DataBase」と表現していますが、公開されているファイル構成を見る限り、一つのデータベースファイルを意味しているわけではありません。
PDF、Word、Excel、PowerPoint、画像、ZIP、ソースコード、データベース関連ファイルなど、複数形式のデータをまとめて「DataBase」と表記しているものとみられます。
これらの件数と容量はEverest側の主張です。
ユニリタの公式発表では漏えいしたファイル数やデータ容量は公表されていないため、15万9,901ファイル・127.964GBが実際の窃取量として確定したわけではありません。
Everestが主張するデータの内容
Everest側の公開ページには、取得したとするデータの内容について詳細な分類が掲載されています。
セキュリティ対策Labで確認した範囲では、大きく次の情報カテゴリが示されています。
- 社内文書
- 契約・法務関連資料
- 顧客向けプロジェクト資料
- 製品開発・技術資料
- ソースコードやテスト関連資料
- 品質保証資料
- 営業関連資料
- 企画・経営関連資料
- 人事評価・従業員関連資料
- 会計・予算・原価関連資料
- 監査・内部統制関連資料
- データベースやバックアップ関連ファイル
- 電子メール・連絡資料
- 証明書・暗号鍵関連とするファイル
Everest側の分析では、技術・開発・品質保証に関する領域が7万9,190ファイル、会社関連領域が6万7,179ファイルなどと分類されています。
また、契約関連の領域について2万2,503ファイル、人事評価に関する領域について4,191ファイルとする記載も確認できます。
ただし、この分類はEverest側が取得したと主張するデータを独自に分析した結果です。
ユニリタが「これらすべての資料が漏えいした」と確認したものではありません。
顧客・製品開発・契約情報を含むとの主張
Everest側は、取得したとするデータに、
- 顧客との契約
- 顧客向けシステム開発
- 製品の技術仕様
- ソフトウェア開発・テスト
- OEM・ライセンス契約
- 価格・原価
- プロジェクトの受入・検収
- ソースコードの納品・権利関係
などに関する資料が含まれていると説明しています。
ユニリタは企業向けIT製品・サービスを提供しているため、仮にこれらの主張が正確だった場合、自社情報だけではなく顧客や取引先に関係する情報が含まれる可能性があります。
ただし、9月29日のユニリタ発表では「お客様に関する情報などの流出を含めた影響範囲について調査中」としており、具体的な顧客名や漏えい件数は公表していません。
Everest側の公開情報を根拠に、個別企業について「情報が漏えいした」と断定することはできません。
また、Everest側は、人事関連資料についても詳細な分類を掲載しています。
公開ページでは、
- 従業員識別情報
- 氏名
- 所属・役職
- 人事評価
- 管理職によるコメント
- 昇格関連資料
- 1on1ミーティング関連資料
などが含まれると主張しています。
人事評価関連の領域については4,191ファイルとする記載があります。
これらも攻撃者側の分析であり、ユニリタによる漏えい確定情報ではありません。
従業員の個人情報が実際に持ち出されたか、対象人数が何人かについて、ユニリタは9月29日時点では公表していません。
秘密鍵を含むとする記載も―有効性は未確認
Everest側の分析には、アクセス・証明書関連データについても記載があります。
公開ページでは、43個の秘密鍵ファイルに相当するとするデータが存在し、証明書、証明書要求、PFX形式のファイルなども含まれると主張しています。
ただし、
- 現在も利用中の鍵なのか
- 開発・テスト用途なのか
- すでに失効した過去の鍵なのか
- 実際の本番環境へアクセスできるものなのか
は確認できません。
そのため、「ユニリタのシステムへアクセス可能な秘密鍵が流出した」と断定することはできません。
ユニリタ側では、侵害された文書管理システムに保存されていた認証情報、APIキー、秘密鍵、証明書などを棚卸しし、有効なものが存在する場合は失効・再発行を検討する必要があります。
顧客側がEverestの公開情報だけを根拠に認証情報変更などを独自判断するのではなく、ユニリタからの正式な通知と自社の接続関係を確認することが先になります。
Everestはカウントダウン後のファイル公開を予告
9月30日時点で確認したEverestのページには、取得したとするファイルについて、カウントダウン終了後に公開するとする表示があります。
セキュリティ対策Labが確認した時点では、詳細なデータ分析やファイル構成は掲載されているものの、127.964GBの全データが一般公開された状態ではありませんでした。
したがって、
「約128GBのデータがすでにインターネット上で全公開された」
とは表現できません。
現時点で確認できるのは、
- ユニリタが特定の社内文書管理システムへの不正アクセスと情報窃取を確認している
- EverestがUNIRITAをリークサイトへ掲載している
- Everestが127.964GB・15万9,901ファイルを取得したと主張している
- Everestが取得したとするデータの詳細な分類を掲載している
- 全ファイルについてはカウントダウン終了後の公開を予告している
という状態です。
「Everestが攻撃した」と公式確定したわけではない
今回の事案では、ユニリタの公式発表とEverestの犯行声明に一定の符合があります。
ユニリタは9月28日13時30分頃、「機密情報を含む各種情報を窃取したとの情報がWebサイトで公表されている事実」を確認し、その後、実際に特定の社内文書管理システムへの不正アクセスと情報窃取を確認しました。
一方で、ユニリタの公式発表には「Everest」という名称は記載されていません。
そのため、
- Everestが実際の侵入者だった
- Everest自身が最初から最後まで攻撃を実行した
- ランサムウェアでファイルを暗号化した
- 身代金を要求した
といった点は公式には確認されていません。
Everestはデータ窃取・恐喝を中心に活動し、状況によってランサムウェアによる暗号化も組み合わせる脅威アクターとして知られています。
グループの概要や過去の国内企業への犯行声明はランサムウェアグループ Everest(エベレスト)とはで整理しています。
システム障害や業務停止は発生していない
今回の事案では、情報窃取が確認されている一方で、9月29日時点ではシステム障害や業務停止は発生していません。
ユニリタは、
- 機密情報の改ざん
- 機密情報の欠損
- システム障害
- 業務への支障
はいずれも現時点で確認されていないとしています。
ランサムウェア攻撃では暗号化によってシステムが停止するケースが多い一方、近年はファイルを暗号化せず、機密情報を窃取して公開をちらつかせる「データ恐喝」を中心とするケースもあります。
今回の事案がどの形態だったのかは、ユニリタの追加調査を待つ必要があります。
顧客企業が現時点で確認しておきたいこと
ユニリタの製品・サービスを利用していることだけを理由に、自社情報の漏えいが確定したとは判断できません。
9月29日時点でユニリタは影響範囲を調査中です。
顧客・取引先側では、まず次の点を確認できます。
- ユニリタへ提供している情報の種類
- ユニリタとの開発・保守・サポートで共有した資料
- 自社用の設定ファイルや技術資料を共有しているか
- 接続用アカウントや秘密情報を共有したことがあるか
- ユニリタと自社環境を接続するVPN・保守経路の有無
- ユニリタから個別通知が届いていないか
- ユニリタを装ったフィッシングメールが発生していないか
攻撃者が実際の顧客名、担当者名、製品名、プロジェクト情報を取得していた場合、それらを利用した標的型フィッシングやなりすましへ発展する可能性があります。
ただし、現時点でユニリタの顧客に対する二次攻撃が確認されたという意味ではありません。
情報システム部門への示唆―文書管理システムも「機密情報の集中点」
今回ユニリタが不正アクセスと情報窃取を確認したのは、特定の社内文書管理システムです。
文書管理システムには、一般的なファイルサーバー以上に、
- 契約書
- 顧客資料
- 設計書
- 見積書
- 会議資料
- 人事資料
- 内部監査資料
- プロジェクト文書
が集約される場合があります。
そのため、文書管理システムへの侵入は、単一の部署ではなく複数部門の情報を横断的に窃取される可能性があります。
企業では、
- インターネットから直接アクセス可能か
- 管理者・利用者にMFAを適用しているか
- ダウンロード件数や大量取得を検知できるか
- 特権アカウントの利用を監視しているか
- 古い文書を保存し続けていないか
- 秘密鍵や認証情報を文書管理システムへ保存していないか
- ダウンロードログを十分な期間保存しているか
を確認できます。
今後の続報で確認したいポイント
ユニリタは外部専門家と原因・影響範囲を調査中です。
今後の公表では次の点が確認対象になります。
- 不正アクセスの開始時期
- 侵入経路
- 悪用された脆弱性・認証情報
- 社内文書管理システムの製品・構成
- 攻撃者の滞在期間
- 実際に窃取されたデータ容量とファイル数
- 顧客情報の対象企業・対象件数
- 従業員等の個人情報の対象人数
- 認証情報・秘密鍵等の流出有無
- 他システムへの侵入有無
- Everestとの関連
- 全データ公開の有無
- 個人情報保護委員会への報告・本人通知
- 顧客・取引先への個別通知
- 再発防止策
Everest側のカウントダウンが終了した場合でも、公開されたデータを無断でダウンロード・再配布することは、被害拡大やプライバシー侵害につながります。
確認にあたっては、攻撃者サイト上の主張とユニリタが公式に確認した事実を分けて扱う必要があります。
出典
関連記事
 ケロッグ、ランサムウェア グループ「Clop」のサイバー攻撃により従業員の情報が漏洩
 気仙沼市立病院がPOSレジ端末から約10万件の個人情報漏洩の可能性を発表
 ミズノの米国子会社、不正アクセスで個人情報漏洩の可能性
 ランサムウェア グループ エベレストがコカ・コーラへの不正アクセスを主張-中東に関連する拠点から漏洩か?
 ランサムウェア グループ RansomHouse(ランサムハウス)がニチレイへのサイバー攻撃を主張-過去 アスクルにも不正アクセス
 「腕試ししたかった」中学生がコンピューターウイルス作成と不正アクセス
 Apple、iPhoneを狙ったゼロデイ 攻撃に緊急対応 -iOSにセキュリティアップデートを配信
 NEC、2018年納入のロシア向け海底ケーブルを巡る報道に見解発表-共同通信は秘密調達網トップの来社を報道
 VSCodeのゼロデイでOAuthトークンがワンクリックで窃取可能-研究者がPoCを公開