米サイバーセキュリティ企業Proofpointは2026年10月1日、中国に関連すると評価する脅威アクター「TA419」が、米国と日本のシンクタンク、防衛関連企業、大学、法律事務所などの関係者を狙い、Microsoft 365などの認証情報を盗むフィッシング活動を行っていたと公表しました。
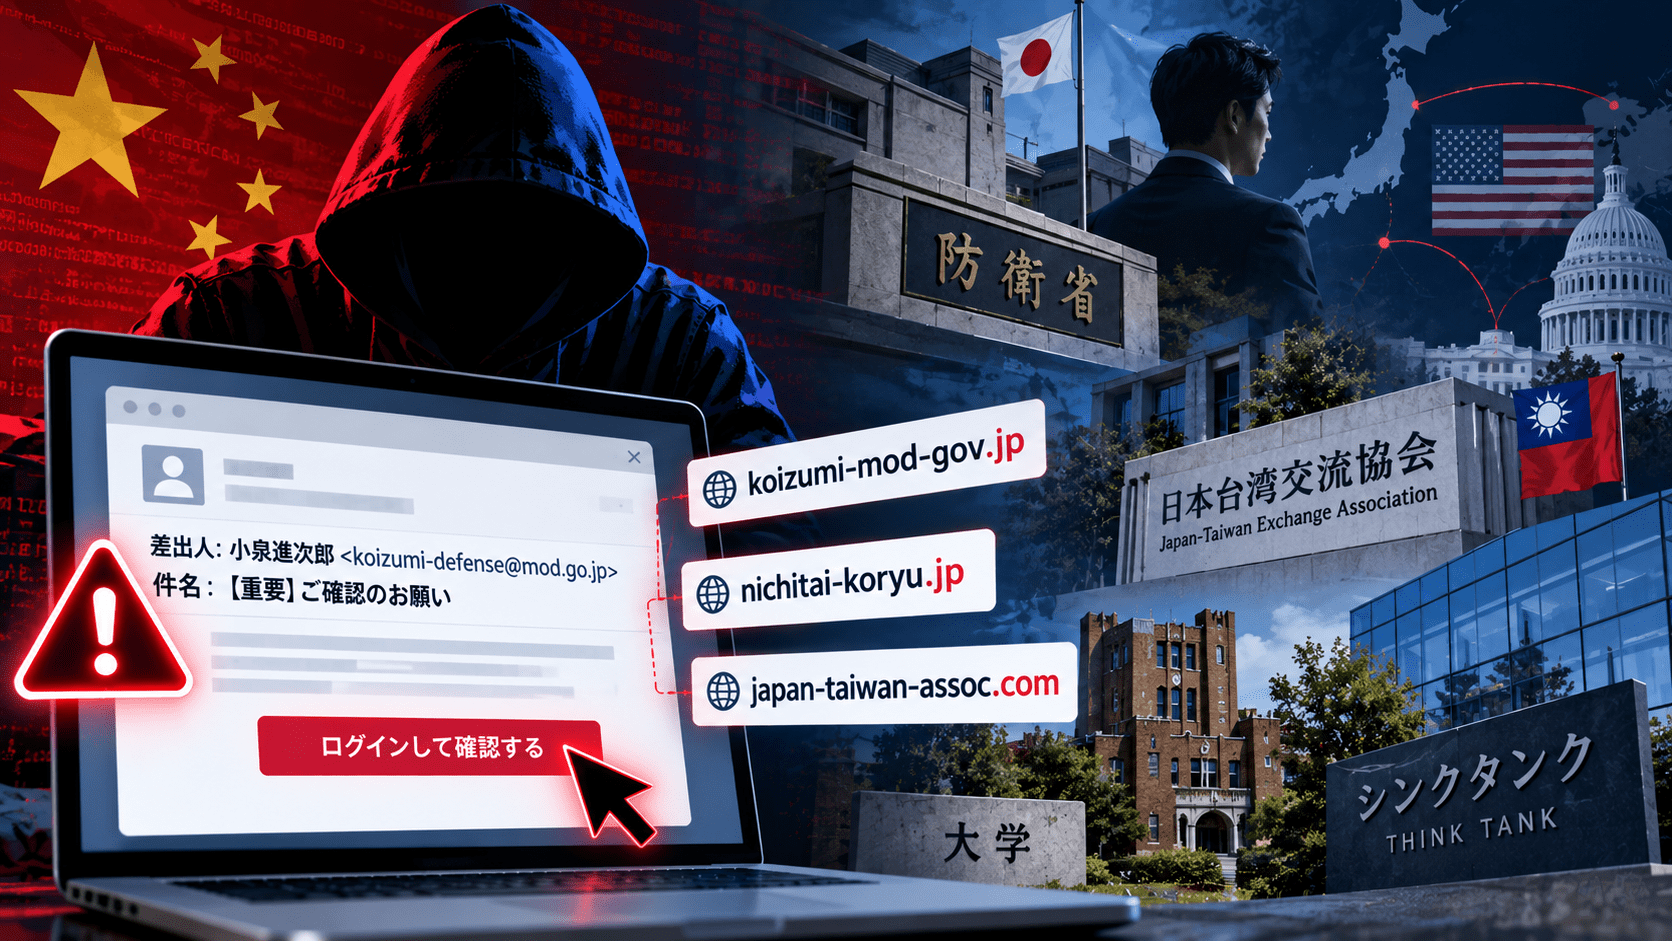
Proofpointによると、TA419の活動は少なくとも2025年4月以降確認されており、2026年には小泉進次郎防衛相の公式サイトや公益財団法人日本台湾交流協会に似せたドメインも使用されました。
攻撃では、実在する専門家や組織になりすましてまず通常の連絡を送り、標的が返信した後に偽のOneDriveページへ誘導する手法が確認されています。さらに、Microsoft 365/Entra IDの認証をリアルタイムで中継するAiTM(Adversary-in-the-Middle)型のフィッシングが使われ、パスワードだけでなくMFA認証後のセッションを奪う仕組みが確認されました。
なお、「TA419が中国政府の組織である」と公的機関が認定したものではありません。Proofpointは、標的、活動内容、攻撃手法などを基に「China-aligned(中国関連)」で、諜報活動を目的とする脅威アクターと評価しています。
TA419の攻撃サマリー
- Proofpointは2026年10月1日、これまで公に報告されていなかった脅威アクター「TA419」の活動を公開しました。
- TA419は少なくとも2025年4月以降、米国・日本のシンクタンク、防衛関連企業、大学、法律事務所の関係者を継続的に標的としていました。
- ProofpointはTA419を、中国に関連し、諜報活動を目的とする脅威アクターと評価しています。
- 2026年7月には、米国のAI政策専門家を狙い、元ホワイトハウス科学技術政策局幹部や著名な経済・外交政策専門家になりすましたメールを送信しました。
- 2026年2月には、AI企業Anthropicの幹部になりすまし、米シンクタンクのAI政策アナリストを標的とした攻撃も確認されました。
- 日本関連では、小泉進次郎防衛相の公式サイトを装った「shinjirou[.]info」と、日本台湾交流協会を装った「tw-koryu[.]org」が攻撃者の送信ドメインとして確認されています。
- 攻撃者は最初から認証情報を要求せず、通常の専門家間の連絡に見えるメールを送り、返信した相手に対して次の段階のリンクを送る手法を使っていました。
- 誘導先ではMicrosoft 365/Entra IDを対象としたAiTM型フィッシングが使われ、MFAを通過した後のセッションCookieを攻撃者が取得できる構成でした。
- Proofpointは、対象となり得る組織に対し、パスキーなどのフィッシング耐性を持つ認証と、別経路での本人確認を推奨しています。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月1日 |
| 調査元 | Proofpoint Threat Research Team |
| 脅威アクター | TA419 |
| Proofpointによる評価 | 中国関連、諜報活動を目的とする脅威アクター |
| 活動確認時期 | 少なくとも2025年4月以降 |
| 主な標的 | 米国・日本のシンクタンク、防衛関連企業、大学、法律事務所、AI政策専門家 |
| 主な目的 | クラウドアカウントの認証情報・セッションの窃取による情報収集 |
| 攻撃手法 | なりすましメール、類似ドメイン、URL短縮、偽OneDrive、AiTM型フィッシング |
| 対象認証基盤 | Microsoft 365/Microsoft Entra ID |
| 日本関連のなりすまし | 小泉進次郎氏の公式サイト、日本台湾交流協会 |
少なくとも2025年4月から日米の政策・防衛・研究関係者を標的
Proofpointは、TA419による標的型の認証情報フィッシングを少なくとも2025年4月から観測しています。
対象となったのは、米国と日本に拠点を置くシンクタンク、防衛関連企業、大学、法律事務所などの関係者です。
ProofpointはTA419について、防衛、国家安全保障、エネルギー、国際関係、外交政策に関わる人物や組織への関心を継続的に示していると分析しています。2026年に確認されたAI政策専門家への攻撃も、それまでの活動対象から大きく外れたものではなく、AI政策や規制を新たな情報収集対象として加えたものとみられています。
2026年7月には、元ホワイトハウス科学技術政策局の幹部や著名な経済・外交政策専門家になりすまし、米国のシンクタンク、大学、法律分野に所属するAI政策専門家へ接触しました。
メールの内容も、単純な「アカウントの確認」ではありません。「AI Policy Advisory Committee」への参加依頼や、AI輸出規制・サプライチェーンに関する米上院外交委員会の報告書への協力依頼など、標的となる専門家の業務や関心に合わせたテーマが使われました。
Anthropic社員や政策専門家になりすまし、まず返信させる
TA419の攻撃で特徴的なのは、最初のメールにすぐフィッシングURLを載せるのではなく、相手とのやり取りを成立させてから攻撃へ移る点です。
Proofpointによると、TA419はまず実在する専門家や関係者になりすまし、業務上あり得る内容のメールを送信します。標的が返信すると、資料などを共有する形で短縮URLを送信し、最終的に偽のOneDriveページへ誘導していました。
2026年2月には、AI企業Anthropicの上級社員になりすまし、米国のシンクタンクに所属するAI政策アナリストへ「Claudeの軍事利用に関する意見」を求める内容のメールを送ったことも確認されています。
知名度の高い組織名を機械的に装うだけではなく、標的本人の専門分野や、当時議論されている政策テーマを利用して接触している点から、典型的なばらまき型フィッシングとは異なります。
小泉防衛相、日本台湾交流協会を装った類似ドメインも確認
日本に関連する攻撃インフラとして、Proofpointは2026年に次のドメインを確認しています。
| 装われた対象 | 正規サイト | TA419が使用したドメイン |
|---|---|---|
| 小泉進次郎氏の公式サイト | shinjiro.info |
shinjirou[.]info |
| 公益財団法人日本台湾交流協会 | koryu.or.jp |
tw-koryu[.]org |
小泉氏のケースでは、正規サイトの「shinjiro.info」に対して、攻撃者側は「shinjirou.info」と1文字加えた類似ドメインを使用していました。
日本台湾交流協会についても、正規ドメインとは異なる「tw-koryu.org」を取得し、送信元として利用していました。
読売新聞は、小泉防衛相の事務所や日本台湾交流協会からのメールに見せかける手口が確認されたと報じています。一方、Proofpointの一次資料では、これらを「なりすましに使用された組織・サイト」として整理しています。
このような類似ドメインは、正規ドメインそのものを偽装する手口とは異なります。攻撃者が自ら取得した別ドメインから正規のメールとして送信できるため、送信ドメイン認証だけで完全に排除することはできません。
偽OneDriveからMicrosoft 365の認証を中継するAiTM攻撃
TA419が使用していたのは、パスワードだけを収集する単純な偽ログインページではありません。
Proofpointによると、標的がリンクを開くと、複数の攻撃者管理ドメインを経由し、偽のOneDrive画面からMicrosoft 365/Entra IDのログインへ誘導されます。
その後、攻撃者はユーザーと正規Microsoftの認証処理の間に入り、認証通信をリアルタイムで中継します。
この手法はAiTM(Adversary-in-the-Middle)攻撃と呼ばれます。
被害者側では正しいパスワードやワンタイムコードを入力し、Microsoft側でも通常通りMFAが成立します。しかし、その通信を攻撃者が中継しているため、認証後に発行されるセッションCookieを攻撃者が取得し、アカウントへアクセスできる場合があります。
このため、SMSや認証アプリによるワンタイムコードを使ったMFAを導入しているだけでは、この種のリアルタイム型フィッシングを防ぎきれない場合があります。
Proofpointはパスキーなどフィッシング耐性のある認証を推奨
Proofpointは、TA419の標的となり得る組織に対し、パスキーなど「フィッシング耐性があり、正規のサイトに結び付けられた認証方式」の利用を推奨しています。
パスキーやFIDO2セキュリティキーなどは、認証情報を入力したサイトのドメインと認証処理を結び付けるため、攻撃者が用意した別ドメインへ認証情報を中継するAiTM型攻撃への耐性を持ちます。
Microsoftも、管理者権限を持つアカウントなどに対して、Microsoft Entra Conditional Accessの「Phishing-resistant MFA strength」を使い、フィッシング耐性のある認証を要求する構成を推奨しています。
シンクタンク、研究機関、防衛関連企業、大学などでは、全ユーザーを同時に切り替えることが難しい場合でも、まず管理者、経営層、研究責任者、政策・外交・防衛分野の担当者など、攻撃対象となった場合の影響が大きいアカウントから対象を広げる方法があります。
「怪しいメール」ではなく「本物らしい専門家からの連絡」を想定する
今回の攻撃では、文法の不自然なメールや、突然パスワード変更を要求するような典型的なフィッシングだけを想定していては判断が難しいケースがあります。
実在する人物の名前、現在議論されている政策テーマ、専門家同士で実際にあり得る依頼を組み合わせ、最初のメールでは不審なリンクを送らず、返信を待ってから攻撃に移るためです。
そのため、特に外部から研究依頼、取材依頼、講演依頼、政策提言、共同プロジェクトなどを受ける担当者については、次のような確認手順を決めておく必要があります。
- 初めて連絡を受ける相手からの依頼は、メール本文だけで本人確認を完結しない
- 既知の公式Webサイトや代表電話、別の連絡経路から本人・所属を確認する
- ファイル共有URLを開いた後にMicrosoft 365などへの再ログインを求められた場合は、URLとドメインを再確認する
- 不審メールを受信した際、削除するだけではなく情報システム部門やSOCへ報告する
- 認証情報を入力した可能性がある場合は、パスワード変更だけでなく既存セッションの失効やサインインログの確認を行う
Proofpointも、予期していない専門家からの連絡について、別の独立した通信手段で正当性を確認するよう推奨しています。
標的型攻撃メール訓練にも「返信後に攻撃へ移る」シナリオが必要
企業の訓練では、訓練メールのURLをクリックしたかどうかだけを測定するケースがあります。
一方、TA419のように「最初は正常に見えるメールを送り、返信後に攻撃リンクを送る」手口では、最初のメールだけを見て不審と判断することが難しくなります。
標的型攻撃メール訓練を設計する場合も、リンクの見分け方だけではなく、実在人物のなりすまし、類似ドメイン、継続的なメールのやり取り、クラウドサービスへの再認証、不審メールの社内報告まで含めて確認する必要があります。
特に、研究、AI、防衛、外交、エネルギー、政策、法務など外部専門家との連絡が多い部門では、一般社員と同じ訓練シナリオだけでなく、実際に狙われているテーマや役割に合わせて訓練内容を変える方法もあります。
出典
- Hallucinating Credibility: China-Aligned TA419 Impersonates its Way into US AI Policy Circles – Proofpoint
- 中国のハッカー集団、日米のシンクタンクや大学など関係者を攻撃か…小泉防衛相の事務所のメール装う手口も – 読売新聞
- 防衛大臣・副大臣・政務官 – 防衛省・自衛隊
- 衆議院議員 小泉進次郎 公式サイト
- 公益財団法人日本台湾交流協会
- Require phishing-resistant multifactor authentication for Microsoft Entra administrator roles – Microsoft Learn
関連記事
 米軍特殊部隊員、軍事機密をオンライン予測サイトで換金—ベネズエラ作戦の機密情報で約41万ドルを不正取得
 中国国家安全部の「契約ハッカー」を米国に引き渡し Silk Typhoon(HAFNIUM)メンバーのXu Zewei、COVID-19研究も窃取
 国家情報会議設置法が参議院で可決・成立-内閣情報調査室を格上げした「国家情報局」が誕生
 ファイブ・アイズが警告 AIがサイバー攻撃を根本的に変える-タイムラインは数年ではなく数か月
 Anthropicがアリババをホワイトハウスへ告発 -不正アカウントでClaudeから能力を不正抽出か
 イランの代理サイバーハッキング作戦の全貌-ハッカー グループとの繋がりや認知戦/物理的破壊作戦まで
 自衛隊の中国製 マルウェア 混入 USB 問題を受け総務省が全自治体調査へ-ドローン・監視カメラも対象に
 アメリカ、実質的に中国製通信・監視機器の販売と輸入を全面 禁止に
 三重県、USBメモリー 1万個超のうち47個からマルウェアを検知-37部署に影響、職員私物や外部端末からの混入も判明