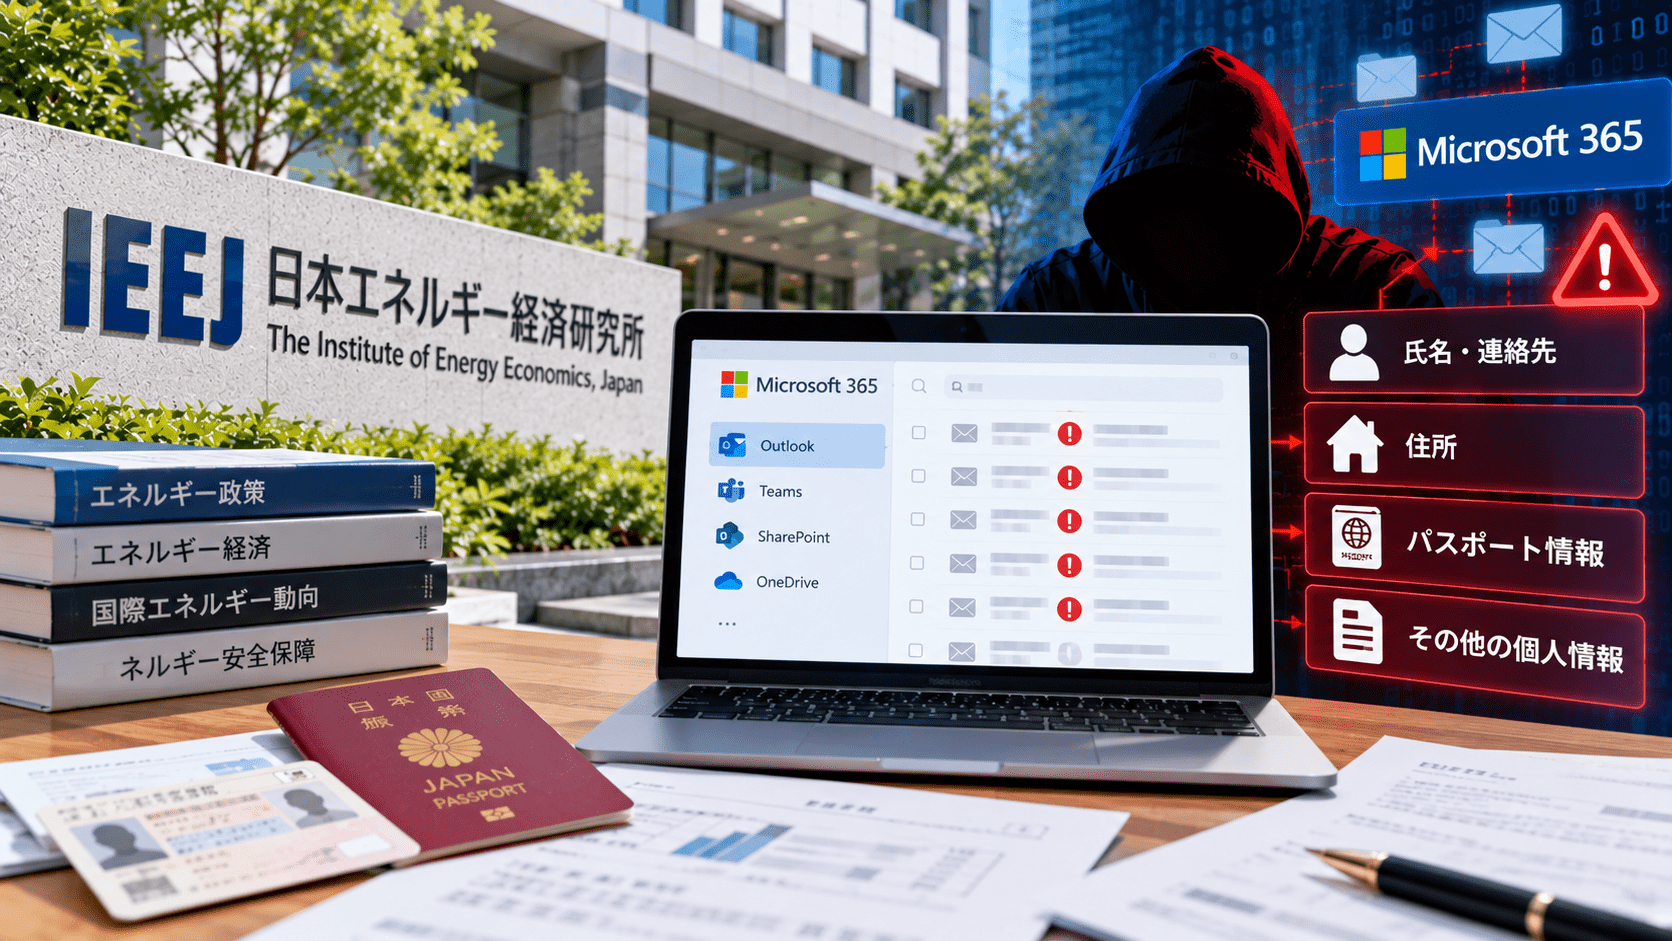
一般財団法人日本エネルギー経済研究所(IEEJ)は2026年10月2日、所員6名のMicrosoft 365アカウントが第三者から不正アクセスを受けた事案について続報を公表しました。
詳細調査の結果、パスポート情報13件が外部へ漏えいしたことが確認されました。さらに、メールアドレス759件、氏名・役職・所属23件などの個人情報についても漏えいした可能性があり、メールアドレス759件のうち5件には口座名義、口座番号などの金融関係情報が含まれていました。
同研究所は9月11日の第一報で、第三者によるフィッシング攻撃を起点として、所員6名のMicrosoft 365アカウントへ不正アクセスが発生したと公表していました。
日本エネルギー経済研究所の情報漏えい続報サマリー
- 2026年10月2日、日本エネルギー経済研究所が詳細調査の結果を公表
- 不正アクセスを受けたのは所員6名のMicrosoft 365アカウント
- 第一報では第三者によるフィッシング攻撃が原因と公表
- メール閲覧の痕跡は5,417件
- ファイル閲覧の痕跡は3,272件
- うちファイルダウンロードの痕跡は2,798件
- 詳細調査でパスポート情報13件の漏えいを確認
- メールアドレス759件が漏えいした可能性
- 759件のうち氏名を含むもの755件、電話番号を含むもの36件、金融関係情報を含むもの5件
- 氏名・役職・所属23件も漏えいした可能性
- 対象者への通知を進めている
- 10月2日時点で、不特定多数への公開や不正利用は確認されていない
- 再発防止策として認証強化、監視・検知の高度化、全所員へのセキュリティ教育を実施
パスポート情報13件は「漏えいを確認」
今回の続報で最も大きな更新点は、詳細調査によって具体的な個人情報の対象範囲が判明したことです。
日本エネルギー経済研究所は、パスポート情報13件について「漏えいした個人情報」として公表しています。
一方、次の情報については「漏えいした可能性のある個人情報」としています。
| 情報 | 件数 |
|---|---|
| メールアドレス | 759件 |
| └ うち氏名を含むもの | 755件 |
| └ うち電話番号を含むもの | 36件 |
| └ うち金融関係情報(口座名義、口座番号等)を含むもの | 5件 |
| 氏名・役職・所属 | 23件 |
| パスポート情報 | 13件(漏えい確認) |
759件のメールアドレスについて示された氏名、電話番号、金融関係情報の件数は内数です。
また、同研究所はこれらの件数を「対象者の実人数」とは説明していません。項目間で同一人物の情報が重複している可能性があるため、各件数を単純に合算して影響人数とすることはできません。
第一報では2,798件のファイルダウンロード痕跡を確認
9月11日の第一報では、所員6名のMicrosoft 365アカウントに対する不正アクセスについて、次の痕跡が公表されていました。
- メールを閲覧した痕跡:5,417件
- ファイルを閲覧した痕跡:3,272件
- うちファイルをダウンロードした痕跡:2,798件
メールとファイルの閲覧については外部への情報漏えいの「可能性」、ファイルのダウンロードについては外部への情報漏えいが「発生」と区別して説明されています。
第一報の詳細は、セキュリティ対策Labの日本エネルギー経済研究所、Microsoft 365の6アカウントに不正アクセス―2,798件のファイルダウンロードで情報漏えいで整理しています。
原因は所員を狙ったフィッシング攻撃
9月11日の公式発表では、今回の不正アクセスは第三者によるフィッシング攻撃によって発生したと説明されています。
2026年7月29日に外部機関から情報提供を受け、日本エネルギー経済研究所が外部専門機関と調査した結果、所員6名のMicrosoft 365アカウントへの不正アクセスが判明しました。
同研究所は、不正アクセスに悪用された経路について、対象アカウントの利用停止とパスワード変更、アクセス権限の無効化などを行い遮断しています。
Microsoft 365などクラウドサービスの認証情報を狙うフィッシングでは、正規のログイン画面に似せた偽サイトへ誘導してID・パスワードを入力させる手口があります。フィッシングの仕組みや対策はフィッシング詐欺とは?手口や対策を解説でも整理しています。
メールアドレス・電話番号・金融情報の漏えい後は二次被害に注意
今回、漏えいした可能性がある情報には、メールアドレスだけでなく氏名、電話番号、口座名義、口座番号なども含まれています。
これらの情報が組み合わされると、本人や取引先を狙ったフィッシングメール、電話によるなりすまし、金融機関を装った連絡などに利用される可能性があります。
特に、「日本エネルギー経済研究所からの連絡」「口座情報の確認」「パスポート情報の更新」などを装い、追加の個人情報や認証情報を入力させる連絡には注意が必要です。
対象者は、メールやSMSに記載されたURLから手続きを行わず、連絡元の公式サイトや既知の電話番号から確認する方法があります。
現時点で、日本エネルギー経済研究所は漏えい情報の不正利用を確認したとはしていません。
パスポート情報が漏えいした13件は本人確認悪用にも警戒
パスポートは氏名、生年月日、顔写真、旅券番号などが含まれる公的な本人確認書類です。
今回の13件については、単なる「漏えいの可能性」ではなく、外部へ漏えいしたことが確認されています。
対象となった本人は、日本エネルギー経済研究所からの通知内容を保存し、身に覚えのない本人確認手続き、金融・通信サービスの契約、パスポート情報の再提出を求める不審な連絡などに注意する必要があります。
現物のパスポートを紛失した事案ではないため、情報漏えいだけを理由として直ちに旅券を紛失扱いにするものではありません。ただし、不正利用が疑われる場合は、都道府県の旅券窓口や警察への相談を検討できます。
フィッシングを起点としたMicrosoft 365侵害では教育だけでなく認証・監視も必要
日本エネルギー経済研究所は再発防止策として、不正アクセス防止のための認証強化、監視・検知の高度化、全所員を対象としたサイバーセキュリティ教育の再徹底を挙げています。
今回の事案では、フィッシングを起点に6名のMicrosoft 365アカウントが侵害され、メールやクラウド上のファイルへアクセスされています。
企業側では、不審メールを見分ける教育だけでなく、
- 多要素認証・耐フィッシング認証の導入
- 不審なサインインの検知
- 通常と異なる地域・端末からのアクセス監視
- 大量ファイルダウンロードの検知
- OAuthアプリやセッションの監視
- アカウント侵害時の即時失効手順
などを組み合わせる必要があります。
従業員が不審メールを受信した際の判断や報告まで含めて確認する方法として、標的型攻撃メール訓練があります。
対象者への通知を実施、不正利用は現時点で確認されず
日本エネルギー経済研究所は、対象となる個人情報の本人に対し、個人情報保護法に基づき事案発生の通知を進めています。
10月2日時点では、漏えいした情報が不特定多数へ公開された事実や、不正利用された事実は確認されていません。
同研究所は今後、認証強化、監視・検知の高度化、全所員へのサイバーセキュリティ教育の再徹底などを実施し、再発防止を図るとしています。
出典
関連記事
 ハルメク「HALMEK up」管理画面に不正アクセス 社員1人のID・パスワード窃取、顧客管理情報へのアクセスはログで確認されず
 手間いらず「TEMAIRAZU」の不正アクセスによるサイバー攻撃 のまとめ-影響企業・ホテル一覧
 ロックビット(Lock Bit)が米連邦準備銀行(FRB)へのハッキングを主張 専門家は懐疑的
 住友重機械工業が不正アクセスに関する続報と個人情報漏洩を発表
 DeepSeekのiOS版はデータが暗号化されず、ByteDance(TikTok の運営)へユーザー情報が送信される可能性
 筑波大学の委託先「ライクキッズ」のランサムウェアによる個人情報漏えい、保護者ら最大2,294件に影響の可能性
 ランサムウェア グループ Kawa4096 がオリエンタル・ガード・リサーチへのサイバー攻撃と不正アクセスを主張
 ルイ・ヴィトン(Louis Vuitton) 韓国-6月の不正アクセスで個人情報漏洩を発表
 総務省がIIJへ行政指導、サイバー攻撃による情報漏洩で再発防止策を要請