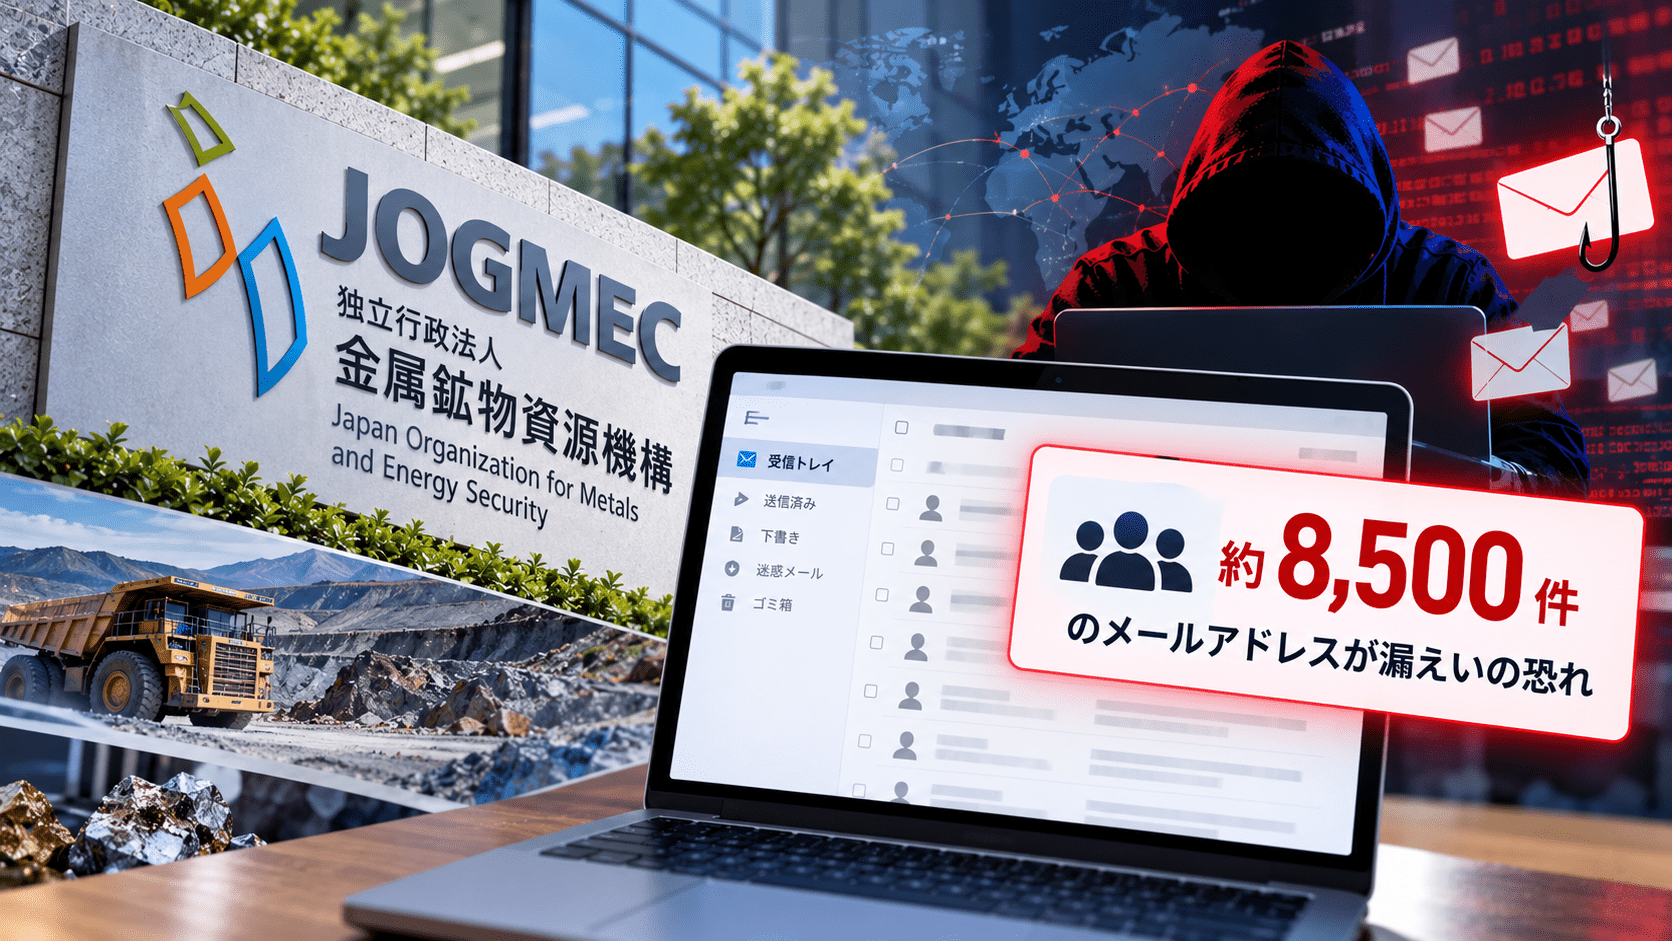
独立行政法人エネルギー・金属鉱物資源機構(JOGMEC)は2026年10月2日、情報システムへの外部からの不正アクセスにより、役職員や外部のメールアドレス計約8,500件が漏えいした可能性があると公表しました。
外部機関からの情報提供を受け、専門事業者と調査した結果、2026年9月9日に個人情報漏えいの可能性が判明しました。JOGMECは個人情報保護委員会を含む関係機関へ報告し、アクセス制限や認証・監視機能の強化を進めています。
10月2日時点で、漏えいした可能性がある情報が不特定多数へ公開された事実や、不正利用された事実は確認されていません。
JOGMEC不正アクセスのサマリー
- 2026年9月9日に個人情報漏えいの可能性が判明
- 外部機関からの情報提供を受け、専門事業者と調査を実施
- JOGMECの情報システムに外部から不正アクセス
- JOGMEC役職員のメールアドレス約1,100件が対象
- JOGMEC以外のメールアドレス約7,400件も対象
- 合計約8,500件のメールアドレスが漏えいした可能性
- 対象者を特定したうえで順次個別に連絡する予定
- 情報の公開や不正利用による二次被害は10月2日時点で確認されていない
- アクセス制限、通信制御、認証・監視機能の強化を進めている
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月2日 |
| 対象組織 | 独立行政法人エネルギー・金属鉱物資源機構(JOGMEC) |
| 判明日 | 2026年9月9日 |
| インシデント | 情報システムへの外部からの不正アクセス |
| 漏えいした可能性がある情報 | メールアドレス |
| JOGMEC役職員 | 約1,100件 |
| JOGMEC以外 | 約7,400件 |
| 二次被害 | 情報の公開・不正利用は現時点で確認されず |
| 対応 | アクセス制限、通信制御、認証・監視機能の強化など |
外部機関からの情報提供で不正アクセスが判明
今回の事案は、外部機関からJOGMECへの情報提供を契機に調査が始まりました。
外部専門事業者と確認した結果、JOGMECの情報システムへ外部から不正アクセスがあり、個人情報が漏えいした可能性が9月9日に判明しました。
JOGMECは対象システムについて、アクセス制限や通信制御などの措置を実施しています。具体的な侵入手法や不正アクセスの開始時期は公表されておらず、関係機関や専門事業者と調査を継続しています。
約8,500件のメールアドレスが漏えいした可能性
対象となる可能性があるのは、JOGMEC役職員のメールアドレス約1,100件と、JOGMEC以外のメールアドレス約7,400件です。
JOGMECは対象者の確認を進め、特定できた人へ順次個別に連絡するとしています。
10月2日時点では、これらの情報が不特定多数へ公開された事実や、不正利用された事実は確認されていません。
メールアドレス漏えい後はフィッシングや標的型攻撃メールに注意
メールアドレスが第三者に取得された場合、そのアドレスを宛先としたフィッシングメールや、所属・業務など公開情報を組み合わせて内容を作り込む標的型攻撃メールに利用される可能性があります。
今回のJOGMEC事案で、こうしたメールが実際に送信された事実は公表されていません。ただし、漏えい後の二次被害としては次のような手口に注意が必要です。
- JOGMECや関係機関を装い、ログインや本人確認を求める
- ファイル共有や資料確認を装い、偽のMicrosoft 365などへ誘導する
- パスワードや認証コードの入力を要求する
- 添付ファイルや外部URLを開かせる
- 実在する担当者・取引先などを装い、業務上自然に見える内容で接触する
メールの送信元名だけではなく、リンク先のドメインや添付ファイル、普段と異なる認証要求がないか確認する必要があります。
別事案の東洋紡では、フィッシングから別アカウントへ被害が連鎖
メールを起点とした被害が実際に別アカウントへの侵害につながった事例もあります。
JOGMECとは別のインシデントですが、東洋紡グループでは2026年9月、東洋紡せんいの従業員メールアカウントが不正アクセスを受け、侵害された正規アカウントから社内外へ約1,500件のフィッシングメールが送信されました。
メールにはPDFファイルが添付され、外部サイトへ誘導してメールアドレス、ID、パスワードなどの認証情報を入力させる内容でした。
その後、このメールを受信した東洋紡エムシーの従業員2名が実際にフィッシング被害を受け、2人のメールアカウントにも第三者による不正アクセスが確認されています。
東洋紡グループで確認されたフィッシングからアカウント侵害が連鎖した事例は、メールアドレスや正規アカウントが攻撃に利用された場合、送信元だけでは不審メールを見分けにくくなることを示しています。
対象となる可能性がある人が確認したいこと
JOGMECから個別連絡を受けた人や、JOGMECとメールでやり取りをしている人は、今後届くメールに注意してください。
特に、メール本文からMicrosoft 365などへの再ログインを求められた場合や、認証コード・MFA承認を要求された場合は、メッセージ内のリンクから操作せず、普段利用している公式サイトやサービスを直接開いて確認します。
不審なメールを受信しただけであれば、リンクや添付ファイルを開かず削除します。認証情報を入力した場合は、パスワード変更だけでなく、既存セッションの失効やサインイン履歴の確認も必要です。
情報システム部門は訓練と報告体制も確認
メールアドレスの漏えい自体を防ぐ対策と、漏えい後に届くフィッシングを防ぐ対策は分けて考える必要があります。
企業では、メールフィルタリングや多要素認証に加え、従業員が不審メールを識別し、情報システム部門やCSIRTへ報告できるかを確認します。
標的型攻撃メール訓練では、クリック率だけでなく、不審メールの報告率、報告までの時間、報告後の調査・封じ込めまで含めて確認できます。
今回のようにメールアドレスが漏えいした可能性がある事案では、対象者への注意喚起と並行して、不審なサインイン、認証失敗、メール転送ルールの追加、OAuthアプリの新規許可など、アカウント侵害の兆候を監視することも必要です。
JOGMECは認証・監視機能などを強化へ
JOGMECは再発防止策として、情報システムのアクセス制限に加え、認証機能や監視機能を強化するとしています。
具体的な侵入経路は調査中のため、多要素認証の不足や脆弱性悪用など特定の原因と結び付けることはできません。
出典
- 不正アクセスによる個人情報の漏えいの可能性に関するお詫びとご報告 – JOGMEC
- 東洋紡グループ会社従業員に対する不正アクセスに関するご報告(お詫び) – 東洋紡エムシー
- 東洋紡せんいのフィッシングメールから被害拡大、東洋紡エムシー従業員2名も不正アクセス – セキュリティ対策Lab
- フィッシング詐欺とは?手口や対策を解説 – セキュリティ対策Lab
- 標的型攻撃メール訓練とは?実施方法・効果測定・サービスの選び方 – セキュリティ対策Lab
関連記事
 興和江守、ランサムウェアによるインシデントが収束
 トラストバンクの自治体向け電子申請システム LoGoフォームに不正アクセス-個人情報漏洩の可能性
 「ファンくる」に不正ログイン、一部会員の個人情報漏えいを確認 リスト型攻撃とみられシステムを一時停止
 ハンズ ホールディングス、6月のランサムウェアによるサイバー攻撃により従業員等の個人情報漏えいの恐れ、マイナンバーは「閲覧のおそれ」
 東洋紡せんいのメールアカウントに不正アクセス-社内外へ約1,500件のフィッシングメール送信
 中央アジア政府機関狙う「SilkParasite」、7種のRATをサイバー攻撃に使用 Bitdefenderは中国系ハッカー グループとの関連を中程度の確度で評価
 FortiOSの修正済み 脆弱性 CVE-2025-25249がサイバー攻撃に悪用、PivotC2を展開 CISA KEVに追加
 スペイン・ポルトガルの電力が復旧
 九州電力送配電、個人情報 入り外部記憶媒体紛失 の最終報告-対象は最大1,354万件に拡大